Microsoft Entra ID 概覽
Microsoft Entra ID 是全方位的雲端式身分識別管理解決方案,可協助啟用應用程式、網路及其他資源的安全存取,並防範威脅。 Microsoft Entra ID 也可以與 Windows Autopilot 一起使用,以零觸控佈建預先設定公司安全性原則的裝置。
組織可以部署已加入 Microsoft Entra ID 的裝置,以啟用對雲端和內部部署應用程式和資源的存取。 您可以根據 Microsoft Entra ID 帳戶和套用至裝置的條件式存取原則來控制資源的存取權。 為了獲得最順暢且簡化的端對端單一登入 (SSO) 體驗,建議使用者在全新體驗期間設定Windows Hello 企業版,以便輕鬆無密碼登入 Entra ID。
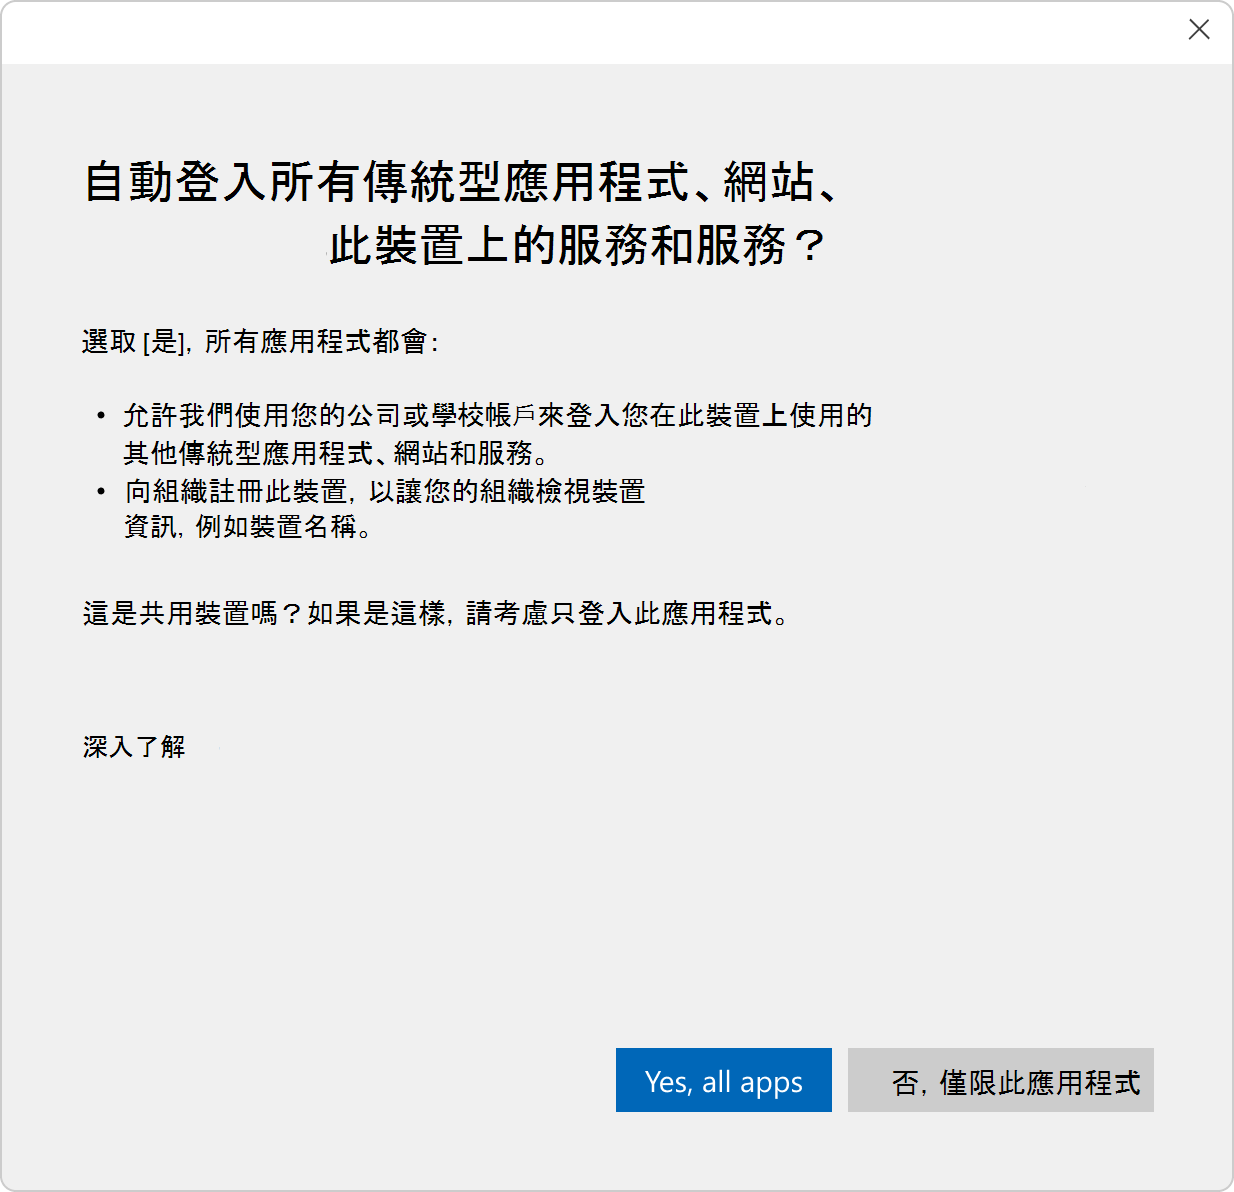
想要在其個人裝置上連線到 Microsoft Entra 的使用者,可以透過將其公司或學校帳戶新增至 Windows 來實現。 此動作會向 Microsoft Entra ID 註冊使用者的個人裝置,讓 IT 系統管理員在「攜帶您自己的裝置」 (BYOD) 案例中支援使用者。 認證會先驗證並繫結至已加入的裝置,且未經明確重新驗證就無法複製到其他裝置。
為了為 IT 提供更高的安全性和控制,以及為使用者提供順暢的體驗,Microsoft Entra ID 可搭配應用程式和服務使用,包括內部部署軟體和數千個軟體即服務 (SaaS) 應用程式。 Microsoft Entra ID 保護包含單一登入、多重要素驗證、條件式存取原則、身分識別保護、身分識別治理和特殊權限身分識別管理。
Windows 11 可與 Microsoft Entra ID 搭配使用,以提供可從任何地方存取應用程式和服務的安全存取、身分識別管理和單一登入。 Windows 具有內建設定,可將裝置設定同步處理至 Active Directory 網域或 Microsoft Entra ID 租用戶,以新增公司或學校帳戶。
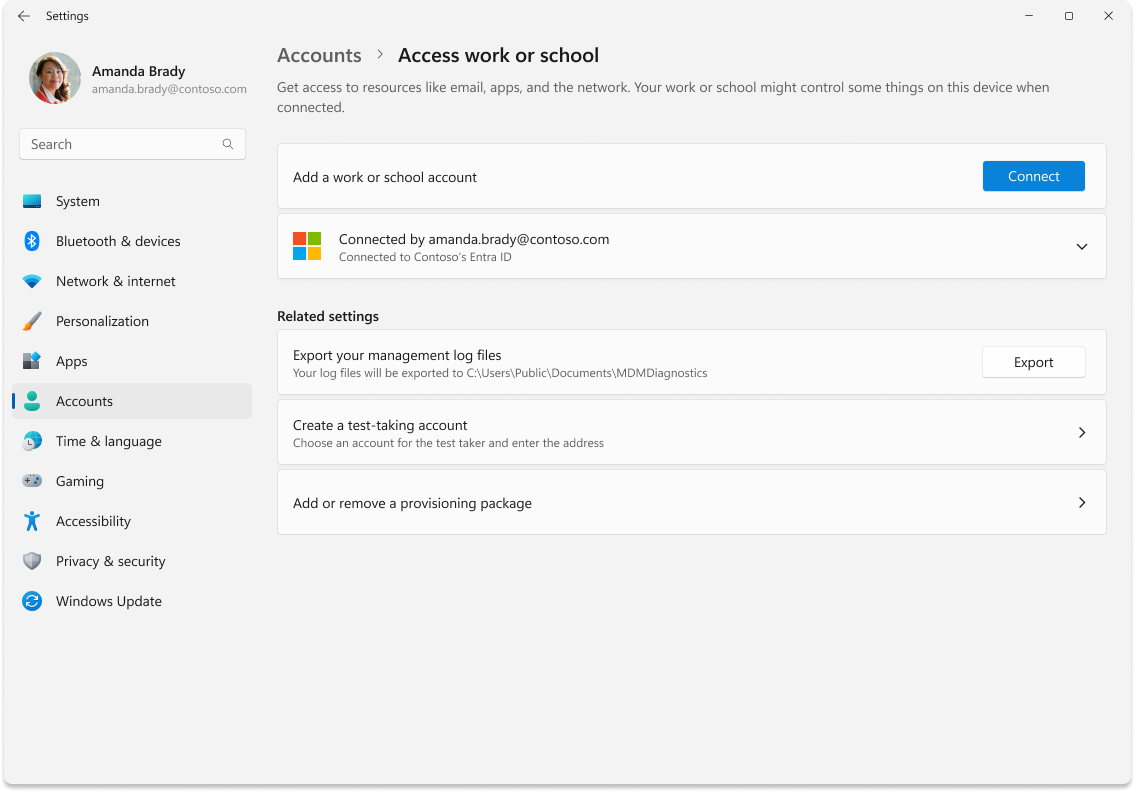
當裝置加入 Microsoft Entra ID 並使用 Microsoft Intune[3] 進行管理時,它會獲得下列安全性權益:
- 預設受管理使用者和裝置設定和原則
- 單一登入所有 Microsoft 線上服務
- 單一登入 (SSO) 企業與 SaaS 應用程式
- 使用 Windows Hello 企業版的完整驗證管理功能套件
- 不使用消費者 Microsoft 帳戶身分識別
組織和使用者可以使用 Microsoft Entra ID 加入或註冊其 Windows 裝置,以取得原生和 Web 應用程式的無縫體驗。 此外,使用者可以使用 Microsoft Entra ID 設定 Windows Hello 企業版或 FIDO2 安全性金鑰,並受益於無密碼驗證的更高安全性。
與 Microsoft Intune 結合使用時,Microsoft Entra ID 透過條件式存取提供強大的安全性控制,將組織資源的存取限制為運作正常且符合規範的裝置。 請注意,只有 Windows 專業版和企業版支援 Microsoft Entra ID。
每個 Windows 裝置都有內建的本機系統管理員帳戶,必須加以安全和保護,才能防範任何 Pass-the-Hash (PtH) 和橫向周遊攻擊。 許多客戶一直在使用我們獨立的內部部署 Windows 本機系統管理員密碼解決方案 (LAPS) 來管理他們加入網域的 Windows 電腦。 我們從許多組織聽說,當他們將 Windows 環境現代化以直接加入 Microsoft Entra ID 時,需要 LAPS 支援。