إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
نظرة عامة
من خلال إنشاء مؤشرات لعناوين IP وعناوين URL أو المجالات، يمكنك الآن السماح بعناوين IP أو عناوين URL أو المجالات أو حظرها استنادا إلى التحليل الذكي للمخاطر الخاص بك. يمكنك أيضا تحذير المستخدمين إذا فتحوا تطبيقا محفوفا بالمخاطر. لا تمنعهم المطالبة من استخدام التطبيق؛ بل تمنعهم من استخدام التطبيق. يمكن للمستخدمين تجاوز التحذير والاستمرار في استخدام التطبيق إذا لزم الأمر.
لحظر عناوين IP/عناوين URL الضارة، يمكن ل Defender لنقطة النهاية استخدام:
- SmartScreen ل Windows Defender لمستعرضات Microsoft
- حماية الشبكة للمستعرضات غير التابعة ل Microsoft والعمليات غير المستعرضة
تتم إدارة بيانات التحليل الذكي للمخاطر الافتراضية لحظر عناوين IP/عناوين URL الضارة بواسطة Microsoft.
يمكنك حظر عناوين IP/عناوين URL الضارة الإضافية عن طريق تكوين "مؤشرات الشبكة المخصصة".
قبل البدء، راجع المتطلبات الأساسية للتأكد من تكوين بيئتك بشكل صحيح.
المتطلبات الأساسية
من المهم فهم المتطلبات الأساسية التالية قبل إنشاء مؤشرات لعناوين IP أو عناوين URL أو المجالات.
يتم التحكم في التكامل في مستعرضات Microsoft بواسطة إعداد SmartScreen الخاص بالمستعرض. بالنسبة للمستعرضات والتطبيقات الأخرى، يجب أن يكون لدى مؤسستك:
Microsoft Defender مكافحة الفيروسات التي تم تكوينها في الوضع النشط.
تم تشغيل الحماية المستندة إلى السحابة.
يجب أن يكون
4.18.1906.xإصدار عميل مكافحة البرامج الضارة أو أحدث. راجع إصدارات النظام الأساسي والمحرك الشهرية.
أنظمة التشغيل المدعومة
يتم دعم مؤشرات IP وعنوان URL والمجال على أنظمة التشغيل التالية:
- ويندوز 11
- Windows 10، الإصدار 1709 أو أحدث
- Windows Server 2025
- Windows Server 2022
- Windows Server 2019
- Windows Server 2016 تشغيل Defender للحل الموحد الحديث لنقطة النهاية (يتطلب التثبيت من خلال MSI)
- Windows Server 2012 R2 تشغيل Defender للحل الموحد الحديث لنقطة النهاية (يتطلب التثبيت من خلال MSI)
- Azure Stack HCI OS، الإصدار 23H2 والإصدارات الأحدث
- ماك
- Linux
- iOS/iPadOS
- الروبوت
متطلبات حماية الشبكة
يتم التحكم في مؤشرات السماح بالشبكة وحظرها في مستعرضات Microsoft بواسطة إعداد SmartScreen الخاص بالمستعرض.
بالنسبة للمستعرضات والتطبيقات الأخرى، تتطلب مؤشرات السماح بالشبكة والكتل تمكين مكون Microsoft Defender لنقطة النهاية Network Protection في وضع الحظر. لمزيد من المعلومات حول إرشادات حماية الشبكة والتكوين، راجع تمكين حماية الشبكة.
متطلبات مؤشرات الشبكة المخصصة
لبدء حظر عناوين IP و/أو عناوين URL، قم بتشغيل ميزة "مؤشرات الشبكة المخصصة" في مدخل Microsoft Defender. تم العثور على الميزة في الإعدادات>نقاط> النهايةميزات متقدمة>. لمزيد من المعلومات، راجع الميزات المتقدمة.
لدعم المؤشرات على iOS، راجع Microsoft Defender لنقطة النهاية على iOS.
لدعم المؤشرات على Android، راجع Microsoft Defender لنقطة النهاية على Android.
قيود قائمة المؤشرات
يمكن إضافة عناوين IP الخارجية فقط إلى قائمة المؤشرات؛ لا يمكن إنشاء مؤشرات لعناوين IP الداخلية.
عمليات غير Microsoft Edge وInternet Explorer
بالنسبة للعمليات الأخرى غير Microsoft Edge وInternet Explorer، تستخدم سيناريوهات حماية الويب حماية الشبكة للفحص والإنفاذ:
- عناوين IP مدعومة لجميع البروتوكولات الثلاثة (TCP وHTTP وHTTPS (TLS))
- يتم دعم عناوين IP واحدة فقط (لا توجد كتل CIDR أو نطاقات IP) في المؤشرات المخصصة
- يمكن حظر عناوين URL HTTP (بما في ذلك مسار URL الكامل) لأي مستعرض أو عملية
- يمكن حظر أسماء المجالات المؤهلة بالكامل HTTPS (FQDN) في مستعرضات غير Microsoft (لا يمكن حظر المؤشرات التي تحدد مسار URL الكامل إلا في Microsoft Edge)
- يتطلب حظر FQDNs في المستعرضات غير التابعة ل Microsoft تعطيل QUIC و Encrypted Client Hello في تلك المستعرضات
- يمكن حظر FQDNs المحملة عبر دمج اتصال HTTP2 فقط في Microsoft Edge
- إذا كانت هناك نهج مؤشر URL متعارضة، يتم تطبيق المسار الأطول. على سبيل المثال، نهج مؤشر
https://support.microsoft.com/microsoft-365/URL له الأسبقية على نهجhttps://support.microsoft.comمؤشر URL .
تنفيذ حماية الشبكة
في العمليات غير التابعة ل Microsoft Edge، تحدد Network Protection اسم المجال المؤهل بالكامل لكل اتصال HTTPS من خلال فحص محتوى تأكيد اتصال TLS الذي يحدث بعد تأكيد اتصال TCP/IP. يتطلب ذلك أن يستخدم اتصال HTTPS TCP/IP (وليس UDP/QUIC) وألا يتم تشفير رسالة ClientHello. لتعطيل QUIC و Encrypted Client Hello في Google Chrome، راجع QuicAllowed و EncryptedClientHelloEnabled. بالنسبة إلى Mozilla Firefox، راجع تعطيل EncryptedClientHelloوnetwork.http.http3.enable.
يتم تحديد ما إذا كان سيتم السماح بالوصول إلى موقع أو حظره بعد الانتهاء من تأكيد الاتصال ثلاثي الاتجاه عبر TCP/IP وأي تأكيد اتصال TLS. وبالتالي، عند حظر موقع بواسطة حماية الشبكة، قد ترى نوع إجراء ضمن ConnectionSuccessNetworkConnectionEvents في مدخل Microsoft Defender، على الرغم من حظر الموقع.
NetworkConnectionEvents يتم الإبلاغ عن من طبقة TCP، وليس من حماية الشبكة. بعد اكتمال تأكيد الاتصال ثلاثي الاتجاه، يسمح بالوصول إلى الموقع أو يتم حظره بواسطة حماية الشبكة.
فيما يلي مثال على كيفية تسجيل حظر حماية الشبكة:
لنفترض أن المستخدم يحاول الوصول إلى موقع ويب على جهازه. يحدث أن تتم استضافة الموقع على مجال خطير، ويجب حظره بواسطة حماية الشبكة.
يبدأ تأكيد اتصال TCP/IP. قبل اكتماله،
NetworkConnectionEventsيتم تسجيل إجراء، ويتم إدراجهActionTypeكConnectionSuccess. ومع ذلك، بمجرد اكتمال عملية تأكيد اتصال TCP/IP، تمنع حماية الشبكة الوصول إلى الموقع. يحدث تسلسل المصافحة والتسجيل والحظر بسرعة. تحدث عملية مماثلة مع Microsoft Defender SmartScreen؛ بعد اكتمال تأكيد الاتصال يتم إجراء تحديد، ويتم حظر الوصول إلى موقع أو السماح به.في مدخل Microsoft Defender، يتم سرد تنبيه في قائمة انتظار التنبيهات. تتضمن تفاصيل هذا التنبيه كلا
NetworkConnectionEventsمن وAlertEvents. يمكنك أن ترى أنه تم حظر الموقع، على الرغم من أن لديك أيضا عنصراNetworkConnectionEventsمع ActionType الخاص بConnectionSuccess.
عناصر تحكم وضع التحذير
عند استخدام وضع التحذير، يمكنك تكوين عناصر التحكم التالية:
القدرة على التجاوز
- زر السماح في Microsoft Edge
- زر السماح على الإعلامات المنبثقة (المستعرضات غير التابعة ل Microsoft)
- تجاوز معلمة المدة على المؤشر
- تجاوز فرض التطبيق عبر مستعرضات Microsoft وغير التابعة ل Microsoft
عنوان URL لإعادة التوجيه
- معلمة عنوان URL لإعادة التوجيه على المؤشر
- إعادة توجيه عنوان URL في Microsoft Edge
- إعادة توجيه عنوان URL على الإعلامات المنبثقة (مستعرضات غير Microsoft)
لمزيد من المعلومات، راجع التحكم في التطبيقات التي تم اكتشافها بواسطة Microsoft Defender لنقطة النهاية.
ترتيب معالجة تعارض النهج لمؤشرات IP وعنوان URL والمجال
تختلف معالجة تعارض النهج للمجالات وعناوين URL وعناوين IP عن مؤشرات الشهادة التي تستخدم ترتيب أسبقية منفصل. للحصول على تفاصيل حول نهج مؤشر الشهادة، راجع إنشاء مؤشرات استنادا إلى الشهادات.
في حالة تعيين أنواع إجراءات مختلفة متعددة على نفس المؤشر (على سبيل المثال، ثلاثة مؤشرات Microsoft.com مع كتلة أنواع الإجراءات والتحذيروالسماح)، فإن الترتيب الذي ستدخل به أنواع الإجراءات هذه حيز التنفيذ هو:
سماح
تحذير
حظر
يتجاوز "السماح" "تحذير"، الذي يتجاوز "الكتلة"، كما يلي: Allow>Warn>Block. لذلك، في المثال السابق، Microsoft.com سيتم السماح به.
مؤشرات Defender for Cloud Apps
إذا مكنت مؤسستك التكامل بين Defender لنقطة النهاية Defender for Cloud Apps، يتم إنشاء مؤشرات الكتلة في Defender لنقطة النهاية لجميع التطبيقات السحابية غير المخولة. إذا تم وضع تطبيق في وضع المراقبة، يتم إنشاء مؤشرات التحذير (كتلة قابلة للتجاوز) لعناوين URL المقترنة بالتطبيق. لا يتم إنشاء مؤشرات السماح تلقائيا للتطبيقات المخولة. تستخدم المؤشرات التي تم إنشاؤها بواسطة Defender for Cloud Apps نفس ترتيب الأسبقية: Allow>Warn>Block.
أسبقية النهج
Microsoft Defender لنقطة النهاية النهج له الأسبقية على نهج مكافحة الفيروسات Microsoft Defender. في الحالات التي يتم فيها تعيين Defender لنقطة النهاية إلى Allow، ولكن Microsoft Defender تم تعيين برنامج الحماية من الفيروسات إلى Block، تكون النتيجة .Allow
الأسبقية لنهج نشطة متعددة
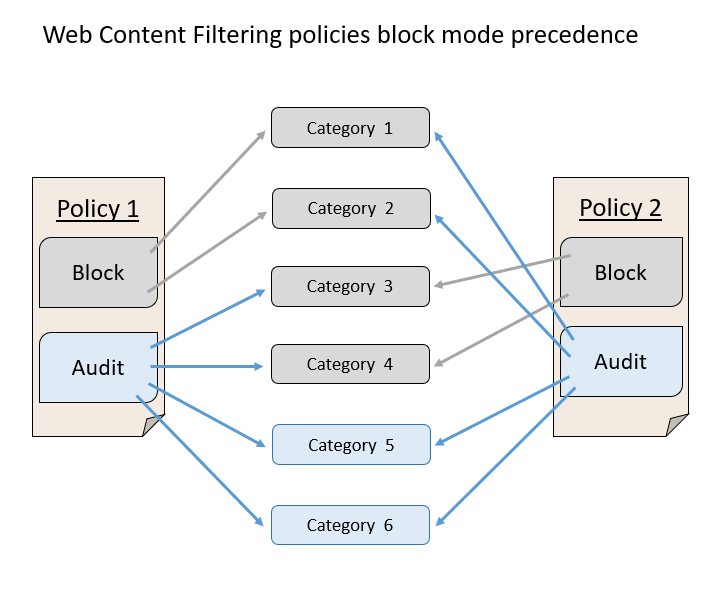
يؤدي تطبيق نهج تصفية محتوى ويب مختلفة متعددة على نفس الجهاز إلى تطبيق نهج أكثر تقييدا لكل فئة. ضع في اعتبارك السيناريو التالي:
- النهج 1 يحظر الفئات 1 و2 ويدقق الباقي
- النهج 2 يحظر الفئات 3 و4 ويدقق الباقي
والنتيجة هي أن الفئات من 1 إلى 4 محظورة جميعها. يتم توضيح هذا السيناريو في الصورة التالية.
إنشاء مؤشر لعناوين IP أو عناوين URL أو المجالات من صفحة الإعدادات
هام
قد يستغرق الأمر ما يصل إلى 48 ساعة بعد إنشاء نهج لحظر عنوان URL أو عنوان IP على جهاز. في معظم الحالات، تسري الكتل في أقل من ساعتين.
لإنشاء مؤشر لعناوين IP أو عناوين URL أو المجالات من مدخل Microsoft Defender، قم بتنفيذ الخطوات التالية:
في جزء التنقل، حدد Settings>Endpoints Indicators> (ضمن Rules).
حدد علامة التبويب عناوين IP أو عناوين URL/المجالات .
حدد إضافة عنصر.
حدد التفاصيل التالية:
- المؤشر: حدد تفاصيل الكيان وحدد انتهاء صلاحية المؤشر.
- الإجراء: حدد الإجراء الذي سيتم اتخاذه وقدم وصفا.
- النطاق: حدد مجموعة (مجموعات) الأجهزة التي يجب أن تفرض المؤشر.
راجع التفاصيل في علامة التبويب ملخص ، ثم حدد حفظ.
هام
بعد إنشاء نهج لعنوان URL أو IP، قد يستغرق سريان النهج ما يصل إلى 48 ساعة. في معظم الحالات، تسري تغييرات النهج في أقل من ساعتين.