إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
لحماية كاملة لنشرك المحلي، قم بتفعيل مستشعر Microsoft Defender for Identity v3.x على جميع الخوادم المؤهلة. تشمل أنواع الخوادم المدعومة وحدات تحكم النطاق. تشمل أيضا خوادم خدمات الأمان المشترك لـ Active Directory (AD FS)، وخدمات شهادات Active Directory (AD CS)، وخوادم Microsoft Entra Connect التي ليست وحدات تحكم نطاق. يجب أن تستوفي الخوادم المؤهلة متطلبات المستشعر v3.x، بما في ذلك Windows Server 2019 أو أحدث. بالنسبة للخوادم المدعومة التي تعمل بأنظمة تشغيل أقدم، قم بنشر Defender for Identity sensor v2.x بدلا من ذلك.
ملاحظة
تفعيل مستشعر Defender for Identity v3.x على خوادم AD FS وAD CS وMicrosoft Entra Connect التي ليست وحدات تحكم نطاقية قيد المعاينة موجود.
المتطلبات الأساسية
راجع متطلبات مستشعر Microsoft Defender for Identity v3.x لمتطلبات النظام وقيود إصدار Sensor للسيناريوهات المدعومة قبل تفعيل مستشعر Defender for Identity v3.x على الخوادم المؤهلة.
تفعيل الحساس التلقائي
ملاحظة
عند تفعيل تفعيل المستشعر التلقائي v3.x، يقوم Defender for Identity تلقائيا بتفعيل المستشعر v3.x على خوادم التحكم المؤهلة للنطاق أو AD FS أو AD CS أو Microsoft Entra Connect التي تقوم بتوصيلها إلى Defender for Endpoint. يجب أن تعمل الخوادم بنظام Windows Server 2019 أو أحدث.
التفعيل التلقائي لا يثبت حزمة مستشعر منفصلة ل Defender for Identity. يقوم بتفعيل خاصية المستشعر على الخوادم المؤهلة التي تم إضافتها بالفعل إلى Defender for Endpoint. الخوادم التي لديها بالفعل حساس Defender for Identity ليست مستهدفة لهذا التدفق.
في صفحة الميزات المتقدمة في بوابة Microsoft Defender على https://security.microsoft.com/securitysettings/identities، استخدم مفتاح التفعيل التلقائي للمستشعر v3.x لتفعيل التفعيل التلقائي للخوادم المؤهلة. التفعيل التلقائي ينطبق فقط على الخوادم المؤهلة التي تم إدخالها إلى Defender for Endpoint.
- قم بتفعيل الخوادم المؤهلة تلقائيا عند اكتشافها.
- قم بإيقاف الإعداد لإيقاف التفعيلات التلقائية المستقبلية.
تتضمن صفحة الميزات المتقدمةأيضا تكوين التدقيق التلقائي في Windows. للتفاصيل، راجع إعداد تدقيق الأحداث التلقائي في Windows.
تفعيل مستشعر Defender for Identity v3.x
لتفعيل حساس Defender for Identity v3.x على خادم مؤهل، اتبع الخطوات التالية:
في تبويب إدارة المستشعرات في صفحة الموقع في بوابة Microsoft Defender، اختر الخادم المؤهل الذي تريد تفعيل Defender for Identity منه.
اختر تفعيل، وأكد اختيارك عند الطلب.
عند اكتمال تفعيل مستشعر v3.x للخادم المحدد، تظهر لافتة نجاح خضراء. في الشعار، حدد انقر هنا لمشاهدة الخوادم المإلحاقة. يفتح تبويب إدارة المستشعر ، حيث يمكنك التحقق من صحة المستشعر.


دمج وحدة تحكم النطاق بدون Defender for Endpoint (معاينة)
استخدم الانضمام بدون Defender لنشر نقطة النهاية لتفعيل حساس Defender for Identity v3.x دون إدخال وحدة تحكم النطاق أولا إلى Defender for Endpoint:
ملاحظة
يدعم هذا الأسلوب التعريفي عمليات نشر مستشعر Defender for Identity v3.x الجديد على وحدات تحكم النطاق المؤهلة التي لا تحتوي على مستشعر v2.x مثبت. حزمة الانضمام المستقلة تفعل المستشعر v3.x على منصة Windows Sense في وضع الهوية المقيدة فقط. لا ينشر أو يمنح ترخيص كامل لتجربة Defender for Endpoint. لا يزال الخادم يحتاج إلى الاتصال بخدمات سحابة Defender for Endpoint لأن مكون Sense الأساسي يستخدم تلك البنية التحتية.
قم بتكوين بيئة الشبكة لضمان الاتصال مع Defender for Endpoint باستخدام عناوين URL مبسطة.
في تبويب إدارة المستشعر في صفحة المكتب المحلي في بوابة Microsoft Defender، اختر تحميل حزمة الانضمام.
في قسم تحميل الحزمة، قم بتوسيع Windows Server 2019 أو أحدث، أدخل اسم الحزمة، واختر توليد الحزمة.
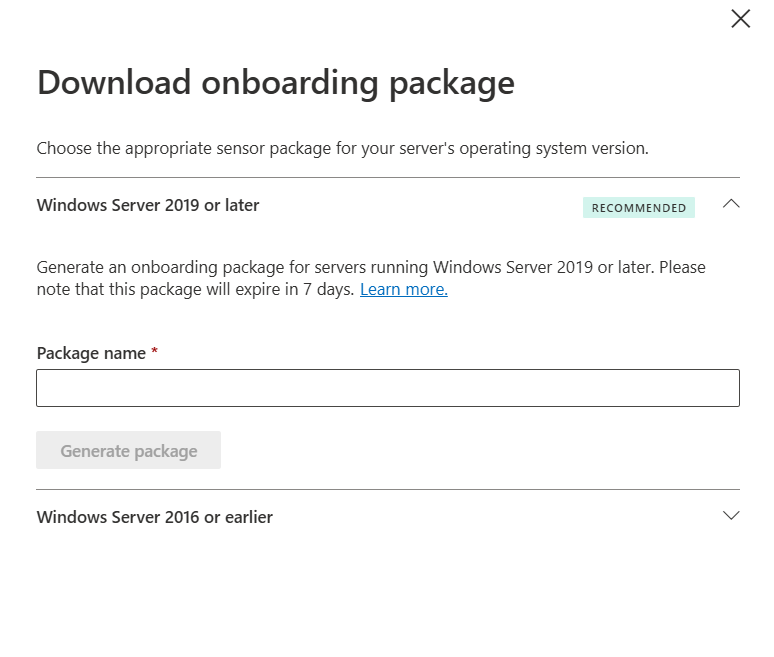
عندما تكون الحزمة جاهزة، قم بتحميلها وانسخ مفتاح الوصول.
مهم
يستخدم مفتاح الوصول فقط أثناء تركيب الحساسات. إعادة توليد المفتاح تؤدي إلى إلغاء صلاحية المفتاح الحالي، وتفشل التركيبات التي تستخدم المفتاح السابق.
انسخ الحزمة المحملة إلى وحدة تحكم النطاق.
استخرج الحزمة، تأكد من
resourcesحفظ المجلد الفرعي.افتح PowerShell كمسؤول، ثم غير إلى المجلد المستخرج، وشغل سكريبت الانضمام (inboarding):
Set-Location .\DfiOnboarding
.\DefenderForIdentityV3StandaloneOnboardingScript.cmd
عند الطلب، أدخل مفتاح الوصول من بوابة Microsoft Defender. المدخلات مخفية.
تأكيد تنشيط المستشعر
للتأكد من أن حساس v3.x يعمل:
- في تبويب إدارة المستشعرات في صفحة الموقع في بوابة Microsoft Defender، تحقق من أن الخادم المنشط مدرج.
ملاحظة
قد يستغرق تفعيل مستشعر Defender for Identity v3.x الأول في بيئتك حتى ساعة ليظهر كتشغيل في تبويب إدارة المستشعر. تظهر التفعيلات اللاحقة خلال خمس دقائق. التفعيل لا يتطلب إعادة تشغيل.
ماذا لو أردت إضافة Defender ل Endpoint لاحقا؟
إذا قمت بدمج وحدة تحكم النطاق باستخدام Defender for Identity فقط وترغب الآن في إضافة Defender for Endpoint، اتبع هذه الخطوات:
- قم بفصل وحدة التحكم في المجال وإزالة الحساس.
- قم بتركيب وحدة تحكم النطاق إلى Defender for Endpoint.
- بعد ظهور وحدة تحكم النطاق في تبويب إدارة المستشعرات، قم بتفعيل مستشعر Defender for Identity v3.x.