Nota
L'accés a aquesta pàgina requereix autorització. Podeu provar d'iniciar la sessió o de canviar els directoris.
L'accés a aquesta pàgina requereix autorització. Podeu provar de canviar els directoris.
Si la teva empresa té múltiples entorns, utilitza grups de seguretat per controlar quins usuaris amb llicència poden ser membres d'un entorn concret.
Nota
Per a informació sobre com funciona l'accés d'usuari a Microsoft Dataverse for Teams, vegeu Accés d'usuari a Dataverse per a entorns Teams.
Tingueu en compte la situació d'exemple següent:
| Entorn | Grup de seguretat | Finalitat |
|---|---|---|
| Vendes de Coho Winery | Sales_SG | Facilita l'accés a l'entorn que crea oportunitats de vendes, presenta pressupostos i tanca acords. |
| Màrqueting de Coho Winery | Marketing_SG | Facilita l'accés a l'entorn que impulsa els esforços de màrqueting a través de campanyes de màrqueting i publicitat. |
| Servei de Coho Winery | Service_SG | Facilita l'accés a l'entorn que processa els casos de clients. |
| Desenvolupament de Coho Winery | Developer_SG | Facilita l'accés a l'entorn d'espai aïllat utilitzat per al desenvolupament i proves. |
En aquest exemple, quatre grups de seguretat proporcionen accés controlat per a un entorn específic.
Tingueu en compte la següent informació sobre els grups de seguretat anidats:
Els membres d'un grup de seguretat anidats dins d'un grup de seguretat ambiental no estan pre-provisionats ni s'afegeixen automàticament a l'entorn. Hi ha un parell de maneres d'afegir membres a un entorn:
- Crea un equip de grup Dataverse per al grup de seguretat anidat i assigna un rol de seguretat a l'equip.
- Fes que un membre del grup de seguretat anidat accedeixi a l'entorn per primera vegada. Aquesta acció afegeix el membre a l'entorn en temps d'execució, però el membre encara no pot executar aplicacions basades en models ni accedir a dades de Dataverse fins que no li assignis un rol de seguretat.
Escenari de grup de seguretat anidat: Suposem que assignes un grup de seguretat quan crees un entorn. Més endavant, vols afegir usuaris que siguin gestionats a través d'un altre grup de seguretat. Crees un grup de seguretat de Microsoft Entra anomenat Managers i hi afegeixes els teus gestors. Després afegeixes el grup de seguretat de gestors com a fill del grup de seguretat ambiental, crees un equip de grup Dataverse per a gestors i assignes un rol de seguretat a l'equip del grup perquè els gestors puguin accedir a Dataverse.
Tingueu en compte la següent informació sobre els grups de seguretat:
- Quan afegeixes usuaris al grup de seguretat, els afegeixes a l'entorn.
- Quan elimines usuaris del grup, els desactives a l'entorn.
- Quan associes un grup de seguretat amb un entorn existent que té usuaris, desactives tots els usuaris de l'entorn que no en siguin membres.
- Si associes un grup de seguretat amb un entorn, només es creen com a usuaris en l'entorn els usuaris amb una llicència de Power Platform o Dynamics 365 elegible o un pla per aplicació que siguin membres del grup de seguretat ambiental.
- No pots assignar grups de seguretat als tipus d'entorn per defecte i de desenvolupador. Si ja has assignat un grup de seguretat al teu entorn per defecte o de desenvolupador, elimina'l. L'entorn per defecte està pensat per ser compartit amb tots els usuaris del llogater i l'entorn desenvolupador està pensat per ser utilitzat només pel propietari de l'entorn.
- Els entorns permeten associar els següents tipus de grup: Seguretat i Microsoft 365. No s'admet l'associació d'altres tipus de grup.
- Quan seleccionis un grup de seguretat, selecciona un grup de seguretat Microsoft Entra i no un creat en Windows Active Directory local. Els grups de seguretat de Windows AD locals no són compatibles.
- Si un usuari no forma part del grup de seguretat assignat a l'entorn, però té la Power Platform funció d'administrador, l'usuari es mostra com a usuari actiu i pot iniciar la sessió.
- Si un usuari està assignat al rol d'administrador de Dynamics 365, llavors ha de formar part del grup de seguretat abans d'estar habilitat a l'entorn. No poden accedir a l'entorn fins que no s'afegeixin al grup de seguretat i s'habilitin.
- Tots els usuaris de l'aplicació es poden executar en qualsevol entorn protegit amb un grup de seguretat, sense ser membre del grup de seguretat.
Nota
A tots els usuaris amb llicència, siguin membres o no dels grups de seguretat, se'ls han d'assignar funcions de seguretat per accedir a les dades dels entorns. Assigneu funcions de seguretat a l'aplicació web. Si els usuaris no tenen un rol de seguretat, reben un error d'accés denegat a les dades quan intenten executar una aplicació. Els usuaris no poden accedir als entorns fins que se'ls assigni almenys una funció de seguretat per a aquest entorn. Per obtenir més informació, vegeu Configurar la seguretat de l'entorn. L'assignació automàtica d'usuaris a un entorn no s'admet per als entorns de prova. Per als entorns de prova, els usuaris s'han d'assignar manualment.
Revisa els rols d'administració que necessites per completar diferents tasques
Gestionar grups de seguretat sovint implica múltiples rols. Aquesta taula mostra el paper menys privilegiat necessari per completar cada tasca.
| Tasca | Rol menys privilegiat |
|---|---|
| Crear o gestionar el grup de seguretat i la membresia de Microsoft Entra | Administrador de Grups; També funciona Administrador d'Usuaris |
| Crear usuaris | Administrador d'usuaris |
| Assignar o eliminar llicències | Administrador de llicències; Administrador d'usuaris també funciona |
| Associa el grup de seguretat amb un entorn | Administrador de Power Platform o Administrador de Dynamics 365 |
| Assignar rols de seguretat a Dataverse | Rol de seguretat d'Administrador de Sistemes, o un rol personalitzat de Dataverse amb almenys privilegis de Llegir i Assignar a la taula de Rols de Seguretat |
Qualificacions importants:
- Un administrador de Dynamics 365 ha de pertànyer al grup de seguretat de l'entorn. Aquesta restricció no s'aplica als Administradors Globals ni als Administradors de Power Platform.
- Power Platform, Dynamics 365 i Global Administrators ja no tenen assignat automàticament el rol d'Administrador de Sistema Dataverse. Han d'autoelevar-se abans d'assignar rols a Dataverse.
- Els administradors de Power Platform i Dynamics 365 no poden crear usuaris, gestionar grups d'Entra ni assignar llicències només a través del seu paper d'administrador de serveis.
Creeu un grup de seguretat i afegiu membres al grup de seguretat
- Inicia sessió a la Microsoft 365 admin center.
- Seleccioneu Equips i grups>Equips i grups actius.
- Seleccioneu + Afegeix un grup.
- Canvieu el tipus a Grup de seguretat, afegiu el nom i la descripció del grupi, a continuació, seleccioneu Afegeix>tancament.
- Seleccioneu el grup que heu creat i, a continuació, al costat de Membres, seleccioneu Edita.
- Seleccioneu + Afegeix membres. Seleccioneu els usuaris que desitgeu afegir al grup de seguretat i, a continuació, seleccioneu Desa>Tanca diverses vegades per tornar a la llista Grups.
Per suprimir un usuari del grup de seguretat, seleccioneu el grup de seguretat i, al costat de Membres, seleccioneu Edita. Seleccioneu - Suprimeix membres i, a continuació, seleccioneu X per cada membre que voleu suprimir.
Nota
Si els usuaris que vols afegir al grup de seguretat no estan creats, crea els usuaris i assigna'ls una llicència de Power Platform o Dynamics 365 elegible.
Per afegir diversos usuaris, vegeu: Addició massiva d'usuaris als grups de l'Office365.
Creeu un usuari i assigneu una llicència
Al centre d'administració Microsoft 365, selecciona Usuaris>Usuaris actius>+ Afegeix un usuari.
Introduïu la informació d'usuari, seleccioneu les llicències i seleccioneu Afegeix.
Més informació: Afegir usuaris i assignar llicències a la vegada
O bé, compra i assigna passis per aplicació: Uns plans de Power Apps per aplicació
Nota
Si un entorn té assignat un pla de Power Apps per aplicació, tots els usuaris es consideren amb llicència quan intenten accedir a l'entorn, inclosos els que no tenen llicències individuals assignades. L'assignació de plans per aplicació en un entorn compleix el requisit que els usuaris tinguin llicència per accedir a l'entorn. També és important destacar que el pla Power Apps per aplicació només permet als usuaris individuals executar una aplicació o un portal per a un escenari empresarial específic en un entorn assignat al pla Power Apps per aplicació.
Associar un grup de seguretat amb un entorn
Inicia sessió al centre d'administració de Power Platform com a administrador (administrador de Dynamics 365 o administrador de Power Platform).
A la subfinestra de navegació, seleccioneu Administra.
A la subfinestra Administra , seleccioneu Entorns i, a continuació, trieu l'entorn amb el qual voleu associar el grup de seguretat.
Seleccioneu Editar.
A la subfinestra Edita els detalls , seleccioneu la icona Edita a l'àrea Grup de seguretat.
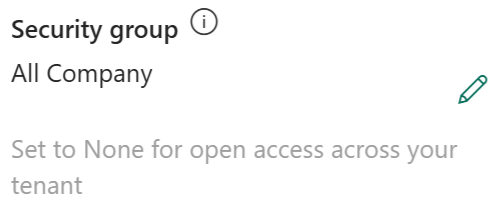
Els primers 200 grups de seguretat són retornats. Utilitzeu la cerca per cercar un grup de seguretat específic.
Seleccioneu un grup de seguretat, seleccioneu Fet i, a continuació, seleccioneu Desa.
El grup de seguretat està associat a l'entorn.
Nota
Les aplicacions Canvas es poden compartir amb usuaris fora del grup de seguretat associat a l'entorn, però els usuaris han de ser membres del grup de seguretat per executar les aplicacions. Si ets un usuari que no forma part del grup de seguretat i intentes executar les aplicacions compartides, veus aquest missatge d'error: "No pots obrir aplicacions en aquest entorn. No ets membre del grup de seguretat de l'entorn." Si el teu administrador de Power Platform estableix les dades de governança de la teva organització, veus un contacte de governança amb qui pots contactar per formar part d'un grup de seguretat.