Nota
L'accés a aquesta pàgina requereix autorització. Podeu provar d'iniciar la sessió o de canviar els directoris.
L'accés a aquesta pàgina requereix autorització. Podeu provar de canviar els directoris.
Les organitzacions que processen documents sensibles sovint necessiten equilibrar automatització, seguretat, compliment i aïllament de xarxa. Aquesta arquitectura de referència mostra com utilitzar Microsoft Power Platform, Azure Document Intelligence i serveis Azure amb connectivitat de xarxa privada per automatitzar la ingestió, processament, validació i emmagatzematge de documents mentre es protegeixen dades sensibles.
Propina
Aquest article ofereix un escenari d'exemple i una arquitectura d'exemple generalitzada per il·lustrar com dissenyar solucions segures de processament intel·ligent de documents utilitzant Power Platform, Azure Document Intelligence i suport per a xarxes virtuals de Power Platform (VNet). L'exemple d'arquitectura es pot modificar per a molts escenaris i indústries diferents.
Diagrama de l'arquitectura
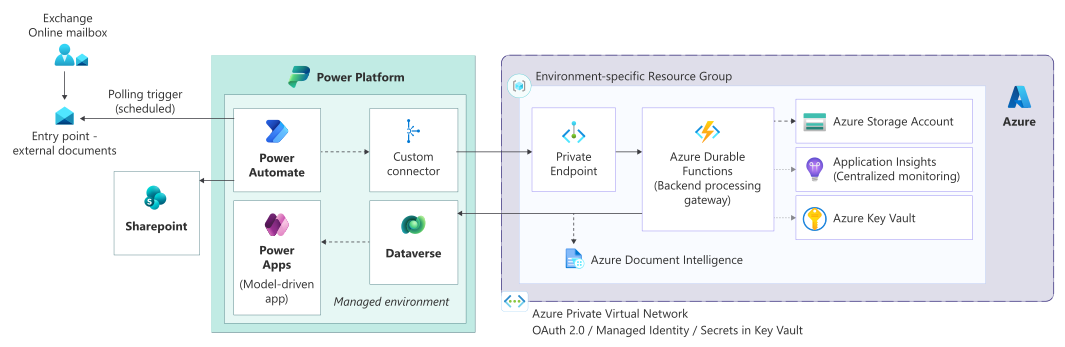
Flux de treball
Aquest flux de treball descriu com Power Platform i els serveis d'Azure amb aïllament de xarxa privada ingereixen, processen, validen i persisteixen documents de manera segura.
Ingesta segura de documents: Rep documents a través de bústies dedicades a Exchange Online. Els fluxos programats de Power Automate utilitzen un patró de sondeig per recollir documents, assegurant una ingesta controlada i fiable.
Orquestració i creació de context: Power Automate extreu metadades i adjunts, filtra artefactes no processables i estableix un context de correlació que s'utilitza durant tot el cicle de vida del processament.
Execució en xarxa privada: Els fluxos s'executen dins d'un entorn gestionat que utilitza suport VNet per a Power Platform, permetent l'accés privat als serveis d'Azure a través de punts finals privats.
Processament backend via Azure Functions: Power Automate invoca una Azure Function segura a través d'un connector personalitzat que utilitza credencials de client OAuth 2.0. La funció actua com una porta d'entrada per a tot el processament de backend.
Processament intel·ligent de documents: Utilitza Azure Document Intelligence per a la classificació i extracció de dades. Gestionar les operacions de llarga durada de manera asíncrona.
Validació i creació de casos: Validar i persistir les dades extretes a Dataverse, creant o actualitzant registres i casos empresarials.
Emmagatzematge segur de documents: Emmagatzemeu documents i artefactes originals a SharePoint Online amb accés controlat a través dels grups de seguretat de Microsoft Entra ID.
Integracions posteriors: Activar automatitzacions i integracions addicionals segons sigui necessari, incloent-hi l'intercanvi segur de fitxers a través d'Azure Blob Storage i sistemes locals.
Resiliència i monitoratge: Durable Azure Functions gestiona processos de llarga durada, intents i gestió d'errors, amb registre i auditoria centralitzats.
Components
Els següents components formen l'arquitectura de processament segur de documents.
Plataforma i identitat
Microsoft Entra ID: Proporciona identitat centralitzada, autenticació i accés condicional per a usuaris i aplicacions. La integració nativa amb Power Platform permet l'accés segur a l'usuari, l'autenticació del principal de servei i l'aplicació de les polítiques de seguretat de l'organització.
Ingestió
Exchange Online Mailboxes: Proporcionen un límit segur i auditable per a les enviaments externs. Les buzòries dedicades actuen com a punts d'ingestió controlats per a documents i sol·licituds entrants.
Power Automate (patró de sondeig): Els fluxos programats de Power Automate monitoritzen les bústies d'Exchange mitjançant un enfocament de sondeig per garantir un processament fiable, control de limitació i execució previsible. Aquest enfocament evita la tempesta d'esdeveniments provocada per desencadenants en temps real.
Orquestració
Power Automate: Actua com a capa principal d'orquestració, coordinant la ingesta de documents, l'extracció de metadades, la lògica de validació, les integracions posteriors i la gestió d'excepcions, mentre delega operacions intensives en càlcul als serveis backend.
Connector personalitzat: Proporciona una capa d'abstracció segura entre Power Automate i els serveis de backend. L'autenticació utilitza les credencials del client OAuth 2.0, assegurant un accés controlat i aïllat de l'entorn a les APIs.
S'estan processant
Azure Functions: Implementa el processament backend i la lògica d'orquestració, actuant com a passarel·la d'API segura i capa d'integració. Azure Functions gestiona la validació, l'encaminament, les retentacions, les operacions de llarga durada i la interacció amb serveis posteriors.
Azure Document Intelligence: Permet la classificació intel·ligent de documents i l'extracció de dades mitjançant models preconstruïts i personalitzats. El processament s'invoca de manera asíncrona des dels serveis backend per donar suport a l'escalabilitat i càrregues de treball de llarga durada.
Dades i emmagatzematge
Microsoft Dataverse: Serveix com a plataforma central de dades per a dades estructurades de negoci, incloent-hi casos, metadades i resultats de processament. Dataverse proporciona seguretat integrada, auditoria i control d'accés basat en rols.
SharePoint Online: Emmagatzema documents de manera segura i manté enllaços amb els registres associats de Dataverse. SharePoint proporciona versionat, retenció i un control d'accés detallat per als artefactes de documents.
Azure Blob Storage: Suporta escenaris segurs d'intercanvi i integració de fitxers, incloent-hi la interacció amb sistemes downstream o locals. L'accés està restringit mitjançant l'ús de punts finals privats i l'autenticació del principal de servei.
Seguretat i xarxes
Suport per a Azure Virtual Network (VNet) per a Power Platform: Permet que els fluxos de Power Automate executin connectors compatibles dins d'una subxarxa delegada en una Azure Virtual Network, permetent connectivitat privada als serveis d'Azure.
Punts Finals Privats d'Azure: Assegureu-vos que els serveis d'Azure com Azure Functions, Storage i serveis d'IA només siguin accessibles a través d'adreces IP privades, eliminant l'exposició pública.
Azure Key Vault: Proporciona emmagatzematge centralitzat i segur de secrets, certificats i claus utilitzats per aplicacions i components d'automatització. Els secrets s'injecten en temps d'execució mitjançant identitats gestionades o principals de servei.
ALM i governança
Azure DevOps Pipelines: Automatitza la construcció, validació i desplegament de solucions a través d'entorns utilitzant pipelines YAML. Dóna suport a la promoció controlada, l'aïllament de l'entorn i desplegaments repetibles que s'alineen amb les millors pràctiques de gestió del cicle de vida d'aplicacions (ALM) de Power Platform.
Experiència de l'usuari
Power Apps aplicacions basades en models: Proporciona interfícies d'usuari segures i conscients del rol per gestionar casos, revisar documents i interactuar amb dades empresarials. Les aplicacions basades en models respecten automàticament la seguretat i els controls d'auditoria de Dataverse.
Detalls de l'escenari
Aquesta arquitectura permet un processament segur, escalable i automatitzat de documents financers i relacionats amb polítiques altament sensibles mitjançant l'ús dels serveis Power Platform i Azure.
Les organitzacions en indústries regulades sovint depenen de la recepció de documents per correu electrònic de socis i clients externs. Aquestes organitzacions han de processar aquests documents de manera fiable i complint requisits estrictes sobre seguretat de dades, aïllament de xarxa, auditoriabilitat i compliment normatiu. La manipulació manual introdueix riscos operatius, retards i resultats inconsistents, especialment quan augmenten els volums de documents.
Aquesta arquitectura aborda aquests reptes implementant una pipeline controlada d'ingesta i processament de documents que combina orquestració Power Automate, processament intel·ligent de documents i serveis backend segurs allotjats dins d'una Azure Virtual Network. Totes les integracions amb els serveis d'Azure es realitzen a través de punts finals privats, assegurant que les dades sensibles mai estiguin exposades a internet públic.
Utilitza Azure Document Intelligence per a la classificació de documents i l'extracció de dades. Utilitza Azure Functions per abstraure el processament backend, centralitzar la seguretat, la validació i la gestió d'errors. Validar i persistir les dades extretes a Dataverse, permetent una gestió estructurada de casos, automatització posterior i informes a través d'aplicacions Power Platform.
Aquest enfocament redueix l'esforç manual, millora la precisió del processament i estableix un patró empresarial reutilitzable per al processament segur de documents. Dóna suport a l'extensibilitat futura, s'alinea amb els principis de seguretat de mínim privilegi i proporciona traçabilitat d'extrem a extrem a través de Power Platform, Azure i serveis d'identitat.
Consideracions
Aquestes consideracions implementen els pilars de Power Platform Well-Architected, un conjunt de principis rectors que milloren la qualitat d'una càrrega de treball. Aprèn més a Microsoft Power Platform Well-Architected.
Fiabilitat
L'orquestració i el processament desacoblats asseguren que les fallades transitòries en serveis posteriors (Document Intelligence, Azure Functions, sistemes externs) no interrompin la ingestió.
La ingesta de correu electrònic basada en enquestes evita esdeveniments perduts i redueix la dependència dels desencadenants en temps real.
Les polítiques de reintent, temps d'espera i gestió d'errors estan centralitzades dins d'Azure Functions i Power Automate per donar suport al reprocessament controlat.
Els patrons de processament asíncrons (incloent-hi funcions duradores quan escau) suporten l'anàlisi de documents de llarga durada sense bloquejar fluxos de treball.
L'alta disponibilitat la proporcionen serveis gestionats com Power Automate, Dataverse, Azure Functions i Azure AI services.
Seguretat
Microsoft Entra ID proporciona identitat centralitzada, autenticació i accés condicional per als usuaris i els responsables del servei.
L'accés de mínim privilegi s'aplica a través dels fluxos de Power Automate, connectors personalitzats i serveis d'Azure mitjançant registres d'aplicacions i permisos amb abast.
El suport de Virtual Network per a Power Platform assegura que l'automatització funcioni dins d'un límit de xarxa privada.
Els punts finals privats eviten l'exposició pública d'Azure Functions, comptes d'emmagatzematge i serveis d'IA.
Els secrets i credencials s'emmagatzemen de manera segura a Azure Key Vault i s'injecten en temps d'execució.
La seguretat i auditoria basades en rols de Dataverse proporcionen un control d'accés detallat i una traçabilitat completa de l'accés i canvis de dades.
Excel·lència operativa
La separació clara de responsabilitats entre orquestració (Power Automate) i processament (Azure Functions) simplifica el manteniment i la resolució de problemes.
El patró centralitzat de passarel·la de backend evita l'expansió dels connectors i garanteix una validació, registre i aplicació de polítiques consistents.
Les pipelines Azure DevOps YAML automatitzen la construcció, validació i desplegament de solucions a través d'entorns, donant suport a versions repetibles i governades.
La configuració específica de l'entorn, com les versions del model i els punts finals, es gestiona mitjançant variables d'entorn, reduint els canvis manuals.
La monitorització de cap a extrem està habilitada mitjançant l'historial d'execució de Power Platform, el registre d'Azure i les capacitats d'auditoria nativa de la plataforma.
Eficiència del rendiment
Les càrregues de càlcul pesades, com la classificació de documents, l'OCR (reconeixement òptic de caràcters) i la lògica de validació, es descarreguen a Azure Functions en lloc d'executar-se dins de Power Automate.
El processament asincrònic millora el rendiment i impedeix que s'arribin als límits d'execució del flux.
La ingestió basada en polls proporciona patrons de càrrega previsibles i evita pics de foc.
Dataverse s'utilitza per a dades empresarials estructurades, mentre que els documents s'emmagatzemen a SharePoint i Blob Storage per optimitzar els costos i el rendiment d'emmagatzematge.
La xarxa privada redueix la latència entre els serveis de Power Platform i Azure.
Optimització de l'experiència
Les aplicacions basades en models Power Apps ofereixen experiències d'usuari segures i conscients dels rols que respecten automàticament la seguretat de Dataverse.
Els camins humans en el bucle redueixen la càrrega cognitiva permetent als usuaris intervenir només quan cal.
Les associacions clares de casos i documents milloren la traçabilitat i la usabilitat per als equips operatius.
Un comportament d'automatització consistent entre entorns millora la confiança i redueix la confusió dels usuaris.
IA responsable
No és aplicable.
Aquesta arquitectura utilitza Azure Document Intelligence per a la classificació i extracció de documents i no inclou funcions d'IA generativa.
Col·laboradors
Microsoft manté aquest article. Els següents col·laboradors van escriure aquest article.
Autors principals:
- Meenakshi Gupta, Tecnòloga Principal