Nota
L'accés a aquesta pàgina requereix autorització. Podeu provar d'iniciar la sessió o de canviar els directoris.
L'accés a aquesta pàgina requereix autorització. Podeu provar de canviar els directoris.
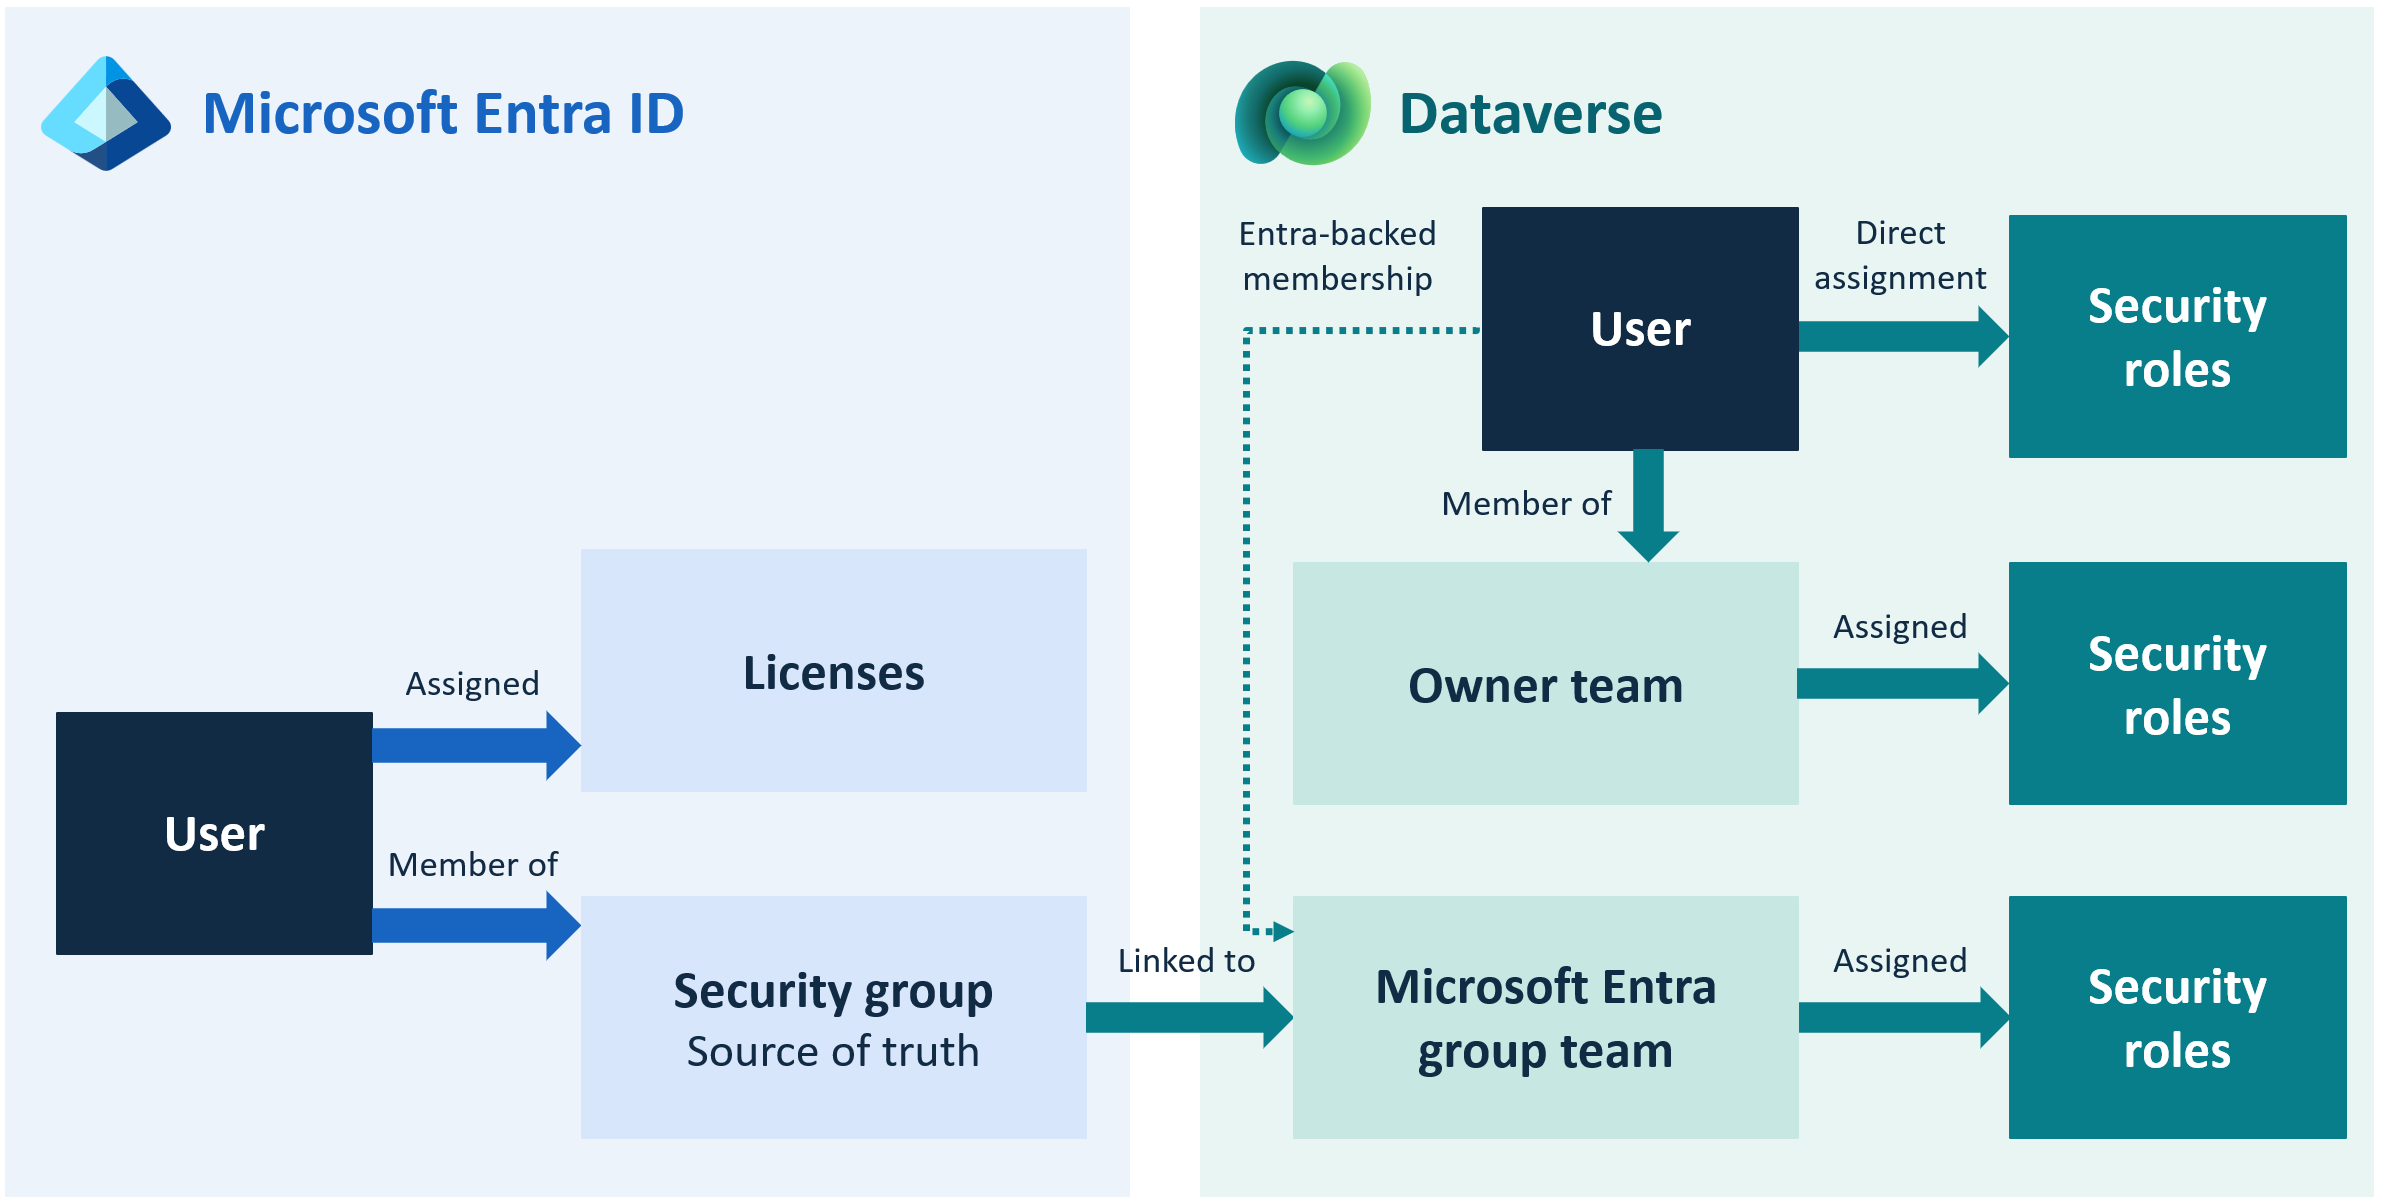
Aquesta arquitectura de referència defineix un model de seguretat estandarditzat per a Microsoft Dataverse que alinea el control d'accés amb Microsoft Entra ID. Utilitzant grups de seguretat de Microsoft Entra mapejats als equips de Dataverse, les organitzacions poden assignar rols de seguretat de Dataverse als equips en lloc d'usuaris individuals. Aquest enfocament centralitza la gestió d'accés, redueix la càrrega administrativa i ajuda a alinear l'accés a Dataverse amb les polítiques de seguretat de l'organització i els processos del cicle de vida.
Tip
Aquest article ofereix un escenari d'exemple i una representació visual de com estandarditzar el control d'accés a Dataverse amb els grups de seguretat de Microsoft Entra i els equips de Dataverse. Pots aplicar l'arquitectura generalitzada a solucions de Dataverse i Dynamics 365 en diversos escenaris i indústries.
Diagrama de l'arquitectura
Flux de treball
Aquesta arquitectura gestiona l'accés dels usuaris principalment a través dels grups de seguretat de Microsoft Entra mapejats als equips de Dataverse. Assigna rols de seguretat a aquests equips per centralitzar la governança d'identitats a Microsoft Entra ID i reduir la càrrega administrativa a Dataverse.
El flux de treball següent descriu com es produeixen l'avaluació d'identitat, accés i privilegis a tot el sistema.
Gestiona la identitat d'usuari i la pertinença al grup a Microsoft Entra ID.
- Els administradors creen i mantenen grups de seguretat de Microsoft Entra que representen unitats de negoci, funcions de feina o perfils d'accés.
- Afegir o eliminar usuaris d'aquests grups mitjançant processos estàndard de governança d'identitat, com ara la provisió impulsada per recursos humans, fluxos de treball del cicle de vida i revisions d'accés.
Crea equips Dataverse tipus equip de grup Microsoft Entra.
- Quan fas referència a un grup de Microsoft Entra a Dataverse, la plataforma sincronitza els membres d'aquest grup amb l'equip de Dataverse.
- Aquest equip de Dataverse actua com a contenidor de seguretat dins de Dataverse.
Nota
Els usuaris han de complir els requisits de grup d'entorns i de llicència per accedir.
Assigna rols de seguretat de Dataverse a l'equip Dataverse del grup tipus Microsoft Entra.
- Els administradors assignen un o més rols de seguretat de Dataverse a l'equip.
- Aquests rols defineixen els privilegis i l'accés a les dades que hereten els membres del grup Microsoft Entra.
- L'opció d'herència de privilegis del membre en el rol de seguretat determina com es relacionen els permisos per al rol amb l'equip i l'usuari. Utilitza el nivell d'accés d'usuari directe (bàsic) i els privilegis d'equip per assegurar que els usuaris rebin els privilegis del rol com si els estigués assignat directament.
Els usuaris inicien sessió en una aplicació basada en models o en un servei recolzat per Dataverse.
- L'autenticació es fa mitjançant Microsoft Entra ID.
- Dataverse recupera els equips i els rols de seguretat de l'usuari per determinar l'accés. Aquests equips es basen en els grups Microsoft Entra dels usuaris.
Dataverse avalua els permisos efectius de l'usuari.
Dataverse calcula la unió de:
- Privilegis assignats directament a l'usuari (rars, només excepcions)
- Privilegis heretats dels equips del Dataverse Microsoft Entra Group
- Privilegis heretats dels equips propietaris (si s'utilitzen per a la propietat del registre)
- Regles de jerarquia d'unitats de negoci
Aquest càlcul resulta en el perfil d'accés efectiu de l'usuari.
Els usuaris interactuen amb les dades segons els seus permisos efectius.
- L'accés a taules, registres i operacions, com ara llegir, escriure, afegir, assignar i compartir, està determinat pels rols de seguretat assignats als seus equips.
- Si elimines un usuari d'un grup Microsoft Entra, el seu accés a Dataverse s'elimina automàticament la propera vegada que s'autentici. Perden l'accés concedit únicament a través de la seva pertinença a l'equip.
Fer complir la governança i els processos del cicle de vida a través de Microsoft Entra ID.
- Les revisions d'accés, la provisió o desprovisionament automatitzat i els controls d'auditoria tenen lloc a Microsoft Entra ID.
- Els administradors de Dataverse ja no gestionen l'assignació de rols de seguretat a nivell d'usuari, reduint el risc i la sobrecàrrega operativa.
Gestionar les excepcions mitjançant l'assignació directa de rols d'usuari.
Assigna un nombre reduït de rols, com ara l'aplicació Dynamics 365 per a Outlook, directament als usuaris. Documenta i gestiona aquests rols com a excepcions al patró estàndard.
Components
Aquesta arquitectura combina grups de seguretat de Microsoft Entra, equips de Dataverse i rols de seguretat de Dataverse per gestionar l'accés. Junts, aquests components connecten la pertinença a grups gestionats centralment amb els privilegis que reben els usuaris a Dataverse.
Grups Microsoft Entra: Els grups de seguretat de Microsoft Entra proporcionen una gestió centralitzada d'identitat i accés per a l'organització. Utilitza'ls per representar rols, departaments o perfils d'accés funcional. Serveixen com a font autoritària per a la pertinença dels usuaris i la governança del cicle de vida.
Equips Dataverse: Els equips Dataverse del tipus Microsoft Entra group es creen a partir de grups de seguretat Microsoft Entra i actuen com a contenidors de seguretat dins de Dataverse. Permeten que la pertinença als grups flueixi automàticament cap al model de seguretat de Dataverse, permetent una assignació escalable i consistent de rols de seguretat.
Rols de seguretat de Dataverse: Els rols de seguretat defineixen els privilegis específics que reben els usuaris dins de Dataverse, incloent-hi permisos a nivell de taula i basats en tasques. Assignar aquests rols als equips del grup Microsoft Entra de Dataverse permet un control d'accés consistent i redueix la necessitat d'assignacions directes de rols d'usuari.
Alternativament, assigna rols de seguretat directament a usuaris individuals o a equips Dataverse creats manualment. Tanmateix, ambdós enfocaments requereixen un manteniment continu per part dels administradors de sistemes i no s'integren amb la governança d'identitat organitzativa. Estandarditzar l'accés a nivell Microsoft Entra ID assegura que l'equip de seguretat de l'organització gestioni la seguretat, doni suport als processos automatitzats del cicle de vida i redueixi l'esforç manual dins de Dataverse.
Detalls de l'escenari
Les organitzacions que adopten Microsoft Dataverse sovint tenen dificultats amb models de seguretat fragmentats, inconsistents i mantinguts manualment. A mesura que els entorns s'escalen, les assignacions directes de rols dels usuaris i els equips Dataverse gestionats manualment creen colls d'ampolla operatius, augmenten el risc i dificulten l'aplicació dels estàndards de governança a nivell empresarial.
Aquesta arquitectura aborda aquests reptes utilitzant grups de seguretat de Microsoft Entra mapats als equips de Dataverse com a base per a la gestió d'identitat i accés. En traslladar l'administració de seguretat a Microsoft Entra ID, les organitzacions centralitzen el control, redueixen la càrrega administrativa i asseguren que l'accés a Dataverse s'alineï amb les pràctiques de governança d'identitat empresarial.
Consideracions
Aquestes consideracions implementen els pilars de Power Platform Well-Architected, un conjunt de principis rectors que milloren la qualitat d'una càrrega de treball. Aprèn més a Microsoft Power Platform Well-Architected.
Fiabilitat
Aquesta arquitectura millora la fiabilitat centralitzant la gestió d'identitats a Microsoft Entra ID, assegurant que els canvis d'accés es propaguin de manera consistent a tots els entorns Dataverse. Com que Dataverse sincronitza automàticament la pertinença als grups Microsoft Entra, l'accés dels usuaris continua sent precís sense actualitzacions manuals ni automatització personalitzada. Aquest enfocament redueix el risc de permisos obsolets i garanteix un comportament d'accés previsible a mesura que els usuaris es mouen entre rols o departaments.
Seguretat
Utilitzar els grups de seguretat de Microsoft Entra com a font de veritat alinea l'accés a Dataverse amb la governança d'identitat empresarial. L'accés condicional, l'autenticació multifactor, les revisions d'accés i la desprovisió automatitzada s'apliquen de manera consistent. Assignar rols de seguretat als equips de grup Microsoft Entra de Dataverse redueix el risc d'accés inconsistent o excessivament permissiu, mentre que minimitzar l'assignació directa de rols d'usuari limita la superfície d'atac i dóna suport als principis de mínim privilegi.
Excel·lència operativa
Aquest enfocament redueix la càrrega administrativa eliminant l'assignació manual de rols a nivell d'usuari i minimitzant la necessitat de mantenir directament els equips Dataverse. Els canvis d'accés es produeixen automàticament a través dels processos de Microsoft Entra ID, permetent que els equips de seguretat i identitat, i no els administradors de Dataverse, gestionin els esdeveniments del cicle de vida. Aquests processos donen suport a operacions estandarditzades, redueixen errors humans i simplifiquen la gestió ambiental.
Eficiència del rendiment
Els principals guanys d'eficiència de rendiment d'aquest model de seguretat provenen de la reducció de la complexitat administrativa. Estandarditzar l'accés a través dels grups de Microsoft Entra simplifica l'assignació de rols, redueix el temps necessari per diagnosticar problemes de seguretat i redueix l'esforç necessari per als administradors de Dataverse per mantenir l'accés entre entorns.
Optimització de l'experiència
Els usuaris finals es beneficien d'un accés consistent i previsible entre aplicacions i entorns. La pertinença al grup Microsoft Entra determina l'accés de l'usuari. Quan els canvis en la pertinença als grups Microsoft Entra entren en vigor, els permisos heretats de Dataverse de l'usuari s'actualitzen automàticament, sense necessitat d'actualitzacions manuals. Els administradors també experimenten un model de seguretat més intuïtiu i manejable, millorant la usabilitat global de la plataforma.
Col·laboradors
Microsoft manté aquest article. Els següents col·laboradors van escriure aquest article.
Autors principals:
- Kylie Kiser, MVP