Nota
L'accés a aquesta pàgina requereix autorització. Podeu provar d'iniciar la sessió o de canviar els directoris.
L'accés a aquesta pàgina requereix autorització. Podeu provar de canviar els directoris.
Dataverse proporciona un model de seguretat flexible per a molts escenaris empresarials. El model només s'aplica a entorns que tenen una base de dades Dataverse. Com a administrador, gestiones els usuaris, verifiques la seva configuració de seguretat i resols problemes d'accés.
Seguretat basada en funcions
Dataverse Utilitza funcions de seguretat per agrupar privilegis. Assigna rols de seguretat directament als usuaris o als equips de Dataverse. Els membres de l'equip reben els privilegis assignats a l'equip.
Els privilegis de seguretat són acumulatius. Un usuari rep l'accés més ampli que atorguen tots els seus rols i membres d'equip. Per exemple, si un rol atorga accés de lectura a nivell d'organització a tots els registres de contacte, un altre rol no pot amagar un contacte específic a l'usuari.
Unitats de negoci
Mira aquest vídeo per entendre les unitats de negoci a Dataverse:
Les unitats de negoci treballen amb rols de seguretat per determinar l'accés d'un usuari. Defineixen límits de seguretat que t'ajuden a gestionar els usuaris i les dades. Cada base de dades Dataverse té una unitat de negoci arrel.
Crear unitats de negoci filles per dividir usuaris i dades en límits de seguretat més petits. Cada usuari d'un entorn pertany a una unitat de negoci. L'estructura de la teva unitat de negoci pot coincidir amb la jerarquia organitzativa, però no cal que sigui així.
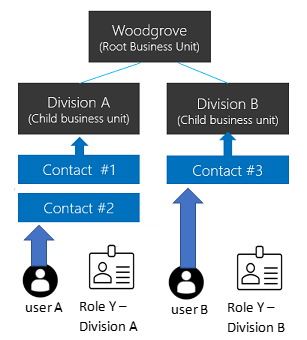
Els exemples següents utilitzen tres unitats de negoci. Woodgrove és la unitat de negoci arrel i es manté al capdamunt de la jerarquia. Les divisions A i B són unitats de negoci filials. Els usuaris de cada divisió tenen necessitats d'accés diferents.
Estructura d'accés a les dades jeràrquiques
Utilitza una estructura jeràrquica per separar usuaris i dades en una jerarquia tipus arbre.
Assigna cada usuari a una unitat de negoci i assigna a l'usuari un rol de seguretat d'aquesta unitat de negoci. Per defecte, la unitat de negoci de l'usuari posseeix els registres que l'usuari crea. El rol de seguretat determina quins registres pot accedir l'usuari en aquesta unitat de negoci.
En aquest exemple, l'usuari A pertany a la Divisió A i té el rol de seguretat Y de la Divisió A. L'usuari A pot accedir al Contacte #1 i al Contacte #2. L'usuari B pertany a la Divisió B, així que l'usuari B no pot accedir als contactes de la Divisió A però sí el contacte #3.
Estructura d'accés a dades matricial (unitats de negoci modernitzades)
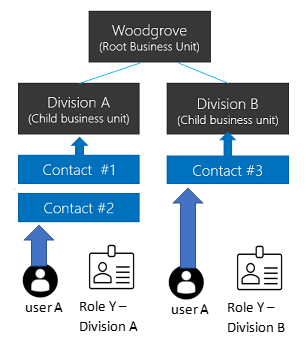
Utilitza una estructura matricial per organitzar les dades en una jerarquia en forma d'arbre mentre permet als usuaris accedir a dades de múltiples unitats de negoci, independentment de la unitat de negoci a la qual pertanyen.
Assigna a l'usuari un rol de seguretat de cada unitat de negoci a les dades de la qual necessiti accedir. Quan l'usuari crea un registre, pot seleccionar la unitat de negoci que el posseeix.
En aquest exemple, l'usuari A pot pertànyer a qualsevol unitat de negoci, inclosa la unitat de negoci arrel. El rol de seguretat Y de la Divisió A dóna a l'usuari A accés al Contacte #1 i al Contacte #2. El rol de seguretat Y de la Divisió B dóna a l'usuari A accés al Contacte #3.
Activar l'estructura d'accés a dades matricial
Nota
Abans d'activar aquesta funció, publica totes les personalitzacions perquè s'apliqui a noves taules. Si una taula no publicada no funciona després d'activar la funcionalitat, utilitza l'eina OrgDBOrgSettings per Microsoft Dynamics CRM per configurar RecomputeOwnershipAcrossBusinessUnits a true. Aquesta configuració et permet configurar i actualitzar la columna Propietat de la Unitat de Negoci .
- Inicia sessió al centre d'administració de Power Platform com a administrador de Dynamics 365 o de Microsoft Power Platform.
- A la subfinestra de navegació, seleccioneu Administra.
- Al panell de Gerir , selecciona Entorns i després selecciona l'entorn.
- Seleccioneu Configuració>Producte>Característiques.
- Activa la propietat de registres entre unitats de negoci.
- Seleccioneu Desa.
Després d'activar la funció, selecciona una unitat de negoci quan assignis un rol de seguretat a un usuari. Aquesta opció et permet assignar rols de diferents unitats de negoci a l'usuari. Per executar aplicacions basades en models, l'usuari també necessita un rol de la seva pròpia unitat de negoci que inclogui els privilegis de configuració d'usuari requerits. El rol Bàsic d'Usuari mostra quins privilegis de configuració d'usuari s'han d'activar.
Pots fer que un usuari sigui el propietari del registre en qualsevol unitat de negoci si un dels seus rols de seguretat concedeix el privilegi de lectura per a la taula del registre. L'usuari no necessita un rol de seguretat de la unitat de negoci propietària del registre. Per a més informació, vegeu Propietat de registres en unitats de negoci modernitzades.
Nota
L'opció EnableOwnershipAcrossBusinessUnits emmagatzema l'estat d'aquesta característica. També pots canviar la configuració amb l'eina OrgDBOrgSettings per Microsoft Dynamics CRM.
Associar una unitat de negoci amb un Microsoft Entra grup de seguretat
Assigna les unitats de negoci als grups de seguretat de Microsoft Entra per simplificar la gestió d'usuaris i l'assignació de rols.
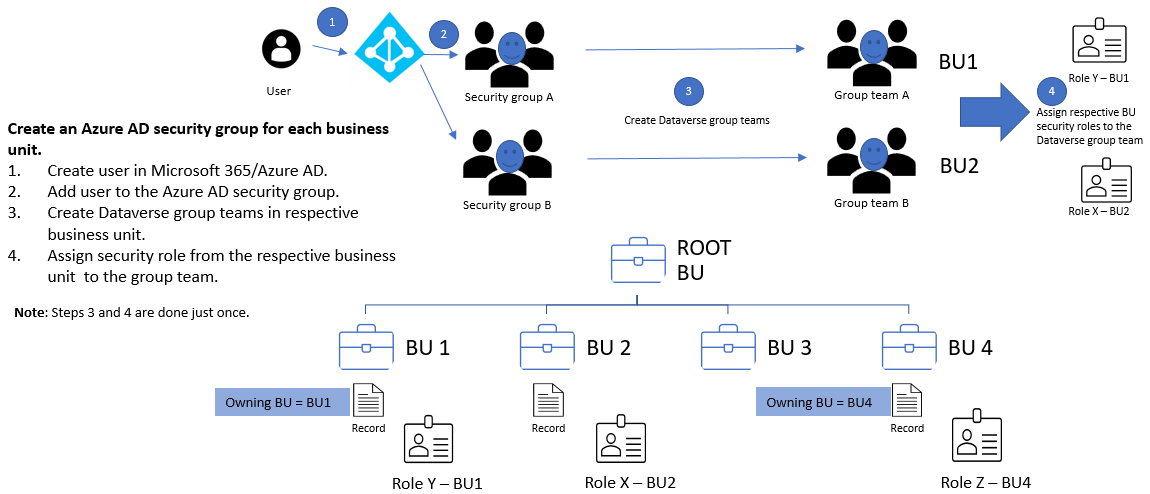
Per a cada unitat de negoci:
- Crea un grup de seguretat Microsoft Entra.
- Crea un equip de grup Dataverse per al grup de seguretat.
- Assigna el rol de seguretat de la unitat de negoci a l'equip del grup Dataverse.
- Afegeix usuaris al grup de seguretat de Microsoft Entra.
Quan un usuari accedeix per primera vegada a l'entorn, Dataverse crea l'usuari a la unitat de negoci arrel. Els equips d'usuaris i grups de Dataverse poden romandre a la unitat de negoci arrel. Els rols de seguretat assignats atorguen accés a les dades de les unitats de negoci corresponents.
Per a l'accés a dades matricials, afegeix usuaris al grup de seguretat de Microsoft Entra per a cada unitat de negoci a la qual necessitin accedir.
Unitat de negoci propietària
Cada registre té una columna de Propietat de la Unitat de Negoci que identifica la unitat de negoci propietària del registre. Quan un usuari crea un registre, la columna passa per defecte a la unitat de negoci de l'usuari. Només pots canviar el valor quan la propietat de registres entre unitats de negoci estigui activada.
Nota
Canviar la unitat de negoci propietària pot provocar canvis en cascada. Per a més informació, vegeu Utilitza SDK per a .NET per configurar el comportament en cascada.
Per permetre que un usuari estableixi la columna Unitat de Negoci Posseïdora , concedeix al rol de seguretat de l'usuari el privilegi local Append To per a la taula de la Unitat de Negoci.
Afegeix la columna a:
- Un cos de forma o un cop de cap.
- Una vista.
- Un mapeig de columnes. Si utilitzes AutoMapEntity, inclou la columna a la correspondència.
Nota
Si una feina de sincronització de dades inclou Owning Business Unit en el seu esquema, la feina falla amb una violació de restricció de clau estrangera quan l'entorn objectiu no conté el mateix valor. Elimineu la columna de l'esquema font o canvieu el seu valor font a una unitat de negoci que existeixi a l'entorn objectiu.
Quan copies dades a un recurs extern, com Power BI, inclou Propietat de la Unitat de Negoci només si la destinació suporta la columna.
Taula i propietat del disc
Dataverse admet dos tipus de propietat de registres:
- Organització propietat: Un privilegi s'aplica a tots els registres o no s'aplica.
- Propietat de l'usuari o equip: La majoria de privilegis admeten nivells d'accés d'usuari, unitat de negoci, unitat de negoci pare-fill i organització.
Selecciones el tipus de propietat quan crees una taula, i després no pots canviar-ho. Per exemple, l'accés de lectura a nivell d'usuari a la taula de contactes permet als usuaris llegir només els registres de contacte que posseeixen.
Si l'usuari A pertany a la Divisió A i té accés de lectura a nivell d'unitat de negoci a la taula de contacte, l'usuari A pot llegir el Contacte #1 i el Contacte #2 però no el Contacte #3.
Quan configuris un rol de seguretat, selecciona un nivell d'accés per a cada privilegi.
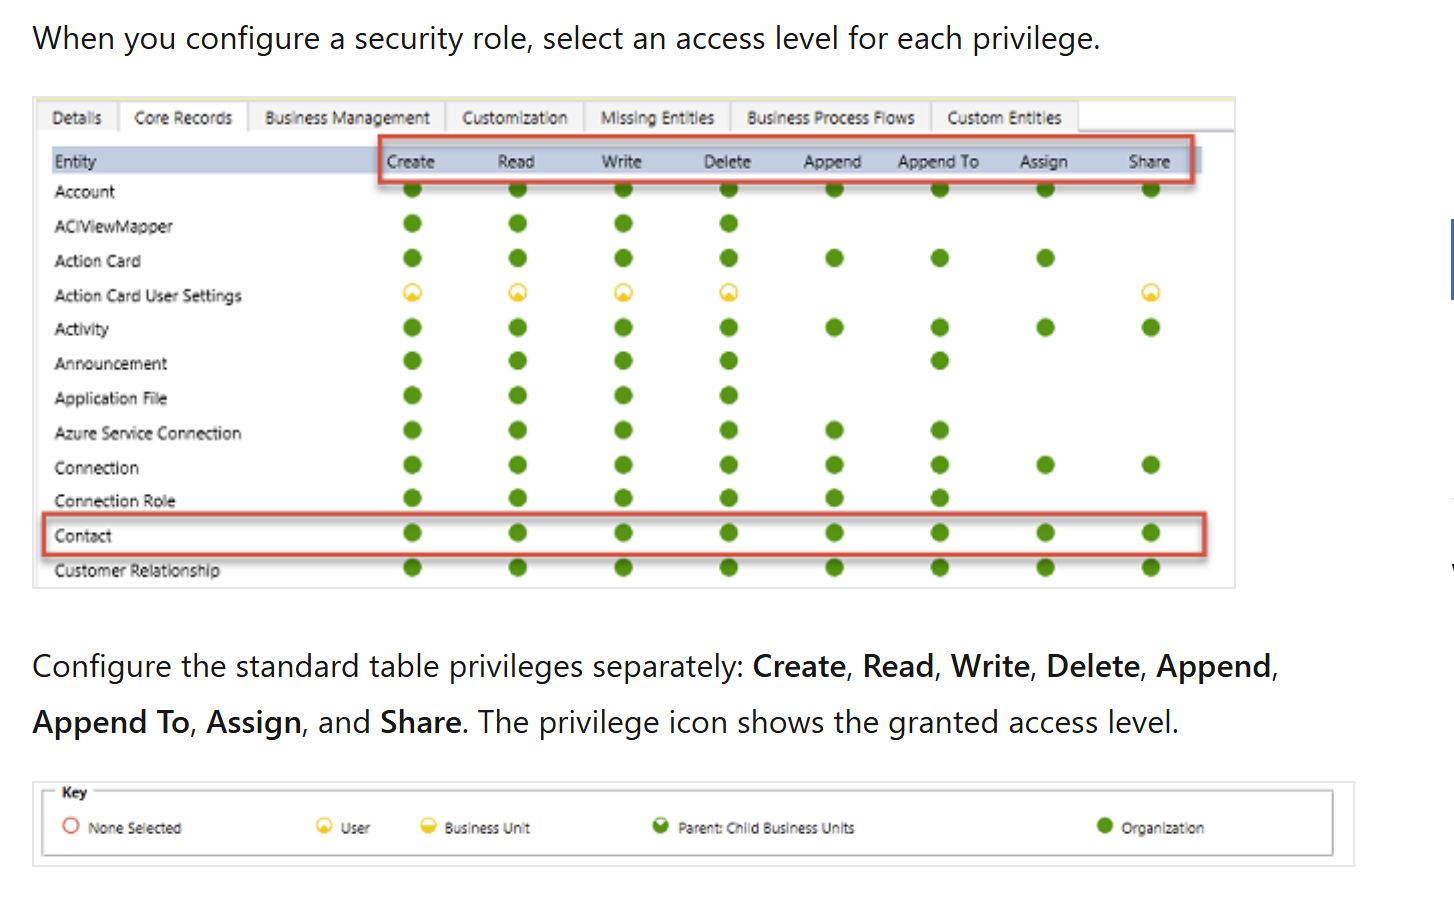
Configura els privilegis estàndard de taula per separat: Crear, Llegir, Escriure, Eliminar, Afegir, Afegir a, Assignar i Compartir. La icona de privilegi mostra el nivell d'accés concedit.
Propietat de registres de taula filtrada (previsualització)
Les característiques en versió preliminar no s'han dissenyat per a un entorn de producció i poden tenir una funcionalitat restringida. Aquestes característiques estan disponibles abans d’un llançament oficial de producte per tal que els clients el puguin utilitzar abans i enviar-nos els seus comentaris.
La propietat filtrada de registres permet als administradors controlar l'accés als registres de Dataverse amb filtres de valor de columna. Per exemple, concedeix accés només a registres on la City columna sigui igual a Redmond. Els usuaris només poden crear, llegir, actualitzar i eliminar registres que coincideixin amb els filtres dels seus rols de seguretat.
A diferència de les taules tradicionals de Dataverse, les taules amb propietat filtrada de registres no admeten propietat, compartició o assignació de registres. Els privilegis basats en filtres controlen l'accés als registres i proporcionen accés granular a nivell de fila sense restringir taules, columnes ni altres objectes del model.
Nota
Utilitza la propietat de registres filtrada per concedir accés a nivell de fila als registres que compleixin els criteris del filtre. Aplica privilegis basats en filtres a taules de propietat de registres filtrades i a taules existents propietat dels usuaris o de l'organització. Per a les taules existents, aquest enfocament manté el model de propietat subjacent.
Propietat de registres en unitats de negoci modernitzades
Amb unitats de negoci modernitzades, els usuaris poden posseir registres en qualsevol unitat de negoci. Un usuari necessita un rol de seguretat de qualsevol unitat de negoci que atorgui privilegi de lectura per a la taula del registre. L'usuari no necessita un rol de cada unitat de negoci que contingui un registre que posseeix.
Si vas activar la propietat de registres entre unitats de negoci en un entorn de producció durant el període de previsualització:
- Instal·la l'editor de configuració de l'organització.
- Configura RecomputeOwnershipAcrossBusinessUnits a
true. El sistema es bloqueja durant el recàlcul, que pot trigar fins a cinc minuts. Després de recalcular, els usuaris poden posseir registres entre unitats de negoci sense un rol de seguretat separat de cada unitat. Els propietaris de registres també poden assignar registres a usuaris fora de la unitat de negoci propietària del registre. - Configura AlwaysMoveRecordToOwnerBusinessUnit a
false. Els registres romanen a la seva unitat de negoci original propietària quan la propietat canvia.
Per a entorns no de producció, configura AlwaysMoveRecordToOwnerBusinessUnit a false.
Nota
Si desactives la propietat de registres entre unitats de negoci o configures RecomputeOwnershipAcrossBusinessUnits a false, no pots configurar ni actualitzar la columna Owning Business Unit . Dataverse també canvia la unitat de negoci propietària de cada registre afectat per adaptar-la a la unitat de negoci del propietari del registre.
Equips (incloent-hi els equips del grup)
Cada equip pertany a una unitat de negoci. Dataverse crea automàticament un equip per defecte per a cada unitat de negoci i gestiona la seva membresia. L'equip per defecte sempre inclou tots els usuaris de la unitat de negoci. No pots afegir ni eliminar manualment els seus membres. Dataverse actualitza la membresia quan associes o desassocies usuaris amb la unitat de negoci.
Dataverse ofereix dos tipus d'equips:
- Els equips propietaris poden posseir els registres. Cada membre de l'equip té accés directe als registres de l'equip. Un usuari pot pertànyer a diversos equips propietaris.
- Els equips d'accés proporcionen accés a registres compartits però no són propietaris de registres ni tenen rols de seguretat.
Compartir registres
Comparteix registres individuals amb un usuari o equip per gestionar excepcions que el teu model de propietat i unitat de negoci no cobreixin. Utilitza el compartir només per a excepcions perquè funciona de manera menys eficient i pot ser més difícil de resoldre que l'accés basat en rols. Compartir amb un equip és més eficient que compartir per separat amb cada usuari.
Utilitza una plantilla d'equip d'accés per crear automàticament un equip d'accés i definir els seus permisos per a un registre. També pots crear equips d'accés sense plantilla i gestionar els seus membres manualment. Els equips d'accés no tenen registres i no poden tenir rols de seguretat. Els membres de l'equip tenen accés perquè el registre es comparteix amb l'equip.
Seguretat de nivell de registre al Dataverse
L'accés als registres d'un usuari combina tots els seus rols de seguretat, membres d'unitats de negoci, membres d'equips i registres compartits. L'accés és acumulatiu dins d'una base de dades Dataverse. Dataverse fa un seguiment de l'accés per separat per a cada base de dades, i l'usuari ha de disposar d'una llicència adequada de Dataverse.
Seguretat de nivell de columna al Dataverse
Utilitza la seguretat a nivell de columna quan la seguretat a nivell de registre no proporciona prou control. Activa-ho per a totes les columnes personalitzades i la majoria de columnes del sistema. La majoria de columnes del sistema que contenen informació personal identificable (PII) admeten seguretat a nivell de columna. Les metadades d'una columna del sistema indiquen si pots protegir-la.
Activa la seguretat a nivell de columna per separat per a cada columna. Després, crea un perfil de seguretat de columna que concedeixi accés a Crear, Actualitzar i Llegir a columnes segures. Assigna el perfil als usuaris o a equips.
La seguretat a nivell de columna no atorga accés a un registre. Un usuari ha de tenir ja accés als registres abans que un perfil de seguretat de columna pugui concedir accés a columnes segures. Utilitza la seguretat a nivell de columna només quan sigui necessari perquè un ús excessiu pot reduir el rendiment.
Gestionar la seguretat en múltiples entorns
Utilitza solucions de Dataverse per moure rols de seguretat i perfils de seguretat en columnes entre entorns. Crea i gestiona unitats de negoci i equips per separat en cada entorn. També cal assignar als usuaris els components de seguretat corresponents a cada entorn.
Configurar la seguretat dels usuaris
Després de crear rols, equips i unitats de negoci, configura l'accés de cada usuari:
- Associa l'usuari amb una unitat de negoci. Dataverse utilitza per defecte la unitat de negoci arrel i afegeix l'usuari a l'equip per defecte d'aquesta unitat de negoci.
- Assigna els rols de seguretat que necessita l'usuari.
- Afegeix l'usuari als equips corresponents.
- Si utilitzes seguretat a nivell de columna, assigna un perfil de seguretat de columna a l'usuari o a un dels seus equips.
L'accés efectiu d'un usuari combina rols de seguretat assignats directament amb rols assignats a través d'equips. Dataverse sempre atorga el permís més ampli d'aquests rols. Per a una guia detallada, vegeu Configurar la seguretat de l'entorn.
Coordina els canvis de seguretat importants amb els creadors d'aplicacions i els administradors que gestionen els permisos dels usuaris abans de desplegar els canvis.