Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Azure Backup můžete použít k šifrování zálohovaných dat prostřednictvím klíčů spravovaných zákazníkem (CMK) místo klíčů spravovaných platformou (PMK), které jsou ve výchozím nastavení povolené. Klíče pro šifrování zálohovaných dat musí být uloženy ve službě Azure Key Vault.
Šifrovací klíč, který používáte pro šifrování záloh, se může lišit od šifrovacího klíče, který používáte pro zdroj. Šifrovací klíč dat založený na AES 256 (DEK) pomáhá chránit data. Šifrovací klíče (Klíče pro šifrování klíčů, KEK) pomáhají chránit DEK. Máte plnou kontrolu nad daty a klíči.
Pokud chcete povolit šifrování, musíte trezoru služby Backup udělit oprávnění pro přístup k šifrovacímu klíči v trezoru klíčů. Klíč můžete v případě potřeby změnit.
V tomto článku se naučíte:
- Vytvořte úložiště služby Recovery Services.
- Nakonfigurujte trezor služby Recovery Services pro šifrování zálohovaných dat pomocí sad CMK.
- Zálohujte data do trezoru, který je šifrovaný pomocí CMK klíčů.
- Obnovte data ze záloh.
Úvahy
Pomocí této funkce (pomocí služby Azure Backup můžete šifrovat zálohovaná data prostřednictvím sad CMK) k šifrování pouze nových trezorů služby Recovery Services. Všechny trezory, které obsahují existující registrované položky nebo položky, které se do nich pokoušíte zaregistrovat, nejsou podporované.
Po povolení šifrování pomocí sad CMK pro trezor služby Recovery Services se nemůžete vrátit k použití sad PMK (výchozí nastavení). Šifrovací klíče můžete změnit tak, aby splňovaly požadavky.
Tato funkce v současné době nepodporuje zálohování prostřednictvím agenta Mars (Microsoft Azure Recovery Services) a možná nebudete moct k zálohování použít trezor šifrovaný pomocí klíče CMK. Agent MARS používá šifrování založené na přístupovém hesle. Tato funkce také nepodporuje zálohování virtuálních počítačů, které jste vytvořili v modelu nasazení Classic.
Tato funkce nesouvisí se službou Azure Disk Encryption, která používá šifrování disku virtuálního počítače založeného na hostech pomocí nástroje BitLocker pro Windows a DM-Crypt pro Linux.
Trezor služby Recovery Services můžete šifrovat jenom pomocí klíčů, které jsou uložené ve službě Azure Key Vault a umístěné ve stejné oblasti. Také klíče musí být klíče RSA, které jsou podporovány, a musí být v povoleném stavu.
Přesun trezoru služby Recovery Services šifrovaného pomocí klíče CMK mezi skupinami prostředků a předplatnými se v současné době nepodporuje.
Když přesunete trezor služby Recovery Services, který je už šifrovaný prostřednictvím klíčů CMK, do nového tenanta, budete muset aktualizovat trezor služby Recovery Services, aby se znovu vytvořila a znovu nakonfigurovala spravovaná identita trezoru a klíč CMK (který by měl být v novém tenantovi). Pokud trezor neaktualizujete, operace zálohování a obnovení selžou. Musíte také překonfigurovat všechna oprávnění řízení přístupu na základě role v Azure (RBAC), která jste nastavili v rámci předplatného.
Tuto funkci můžete nakonfigurovat prostřednictvím webu Azure Portal a PowerShellu. Použijte modul Az 5.3.0 nebo novější k použití CMKs pro zálohy v trezoru služby Recovery Services.
Výstraha
Pokud ke správě šifrovacích klíčů pro zálohování používáte PowerShell, nedoporučujeme aktualizovat klíče z portálu. Pokud aktualizujete klíče z portálu, nemůžete klíče dál aktualizovat pomocí PowerShellu, dokud nebude dostupná aktualizace PowerShellu pro podporu nového modelu. Klíče ale můžete dál aktualizovat z webu Azure Portal.
Pokud jste nevytvořili a nenakonfigurovali trezor služby Recovery Services, přečtěte si tento článek.
Konfigurace trezoru pro šifrování pomocí klíčů spravovaných zákazníkem
Pokud chcete nakonfigurovat trezor, proveďte následující kroky v uvedeném pořadí:
Povolte spravovanou identitu pro trezor služby Recovery Services.
Přiřaďte oprávnění trezoru služby Recovery Services pro přístup k šifrovacímu klíči ve službě Azure Key Vault.
Povolte měkké odstranění a ochranu před vymazáním ve službě Azure Key Vault.
Přiřaďte šifrovací klíč trezoru služby Recovery Services.
Následující části podrobně probírají každou z těchto akcí.
Povolení spravované identity pro úložiště Recovery Services
Azure Backup používá spravované identity přiřazené systémem a spravované identity přiřazené uživatelem k ověření trezoru služby Recovery Services pro přístup k šifrovacím klíčům uloženým ve službě Azure Key Vault. Můžete zvolit, kterou spravovanou identitu chcete použít.
Poznámka:
Po povolení spravované identity ji nesmíte (ani dočasně) zakázat. Zakázání spravované identity může vést k nekonzistentnímu chování.
Povolit systémem přiřazenou spravovanou identitu pro úložiště
Zvolte klienta:
Přejděte na váš trezor služby Recovery Services>Identita.
Vyberte kartu Přiřazená systémem.
Změnit stav na Zapnuto
Výběrem možnosti Uložit aktivujete identitu pro trezor.
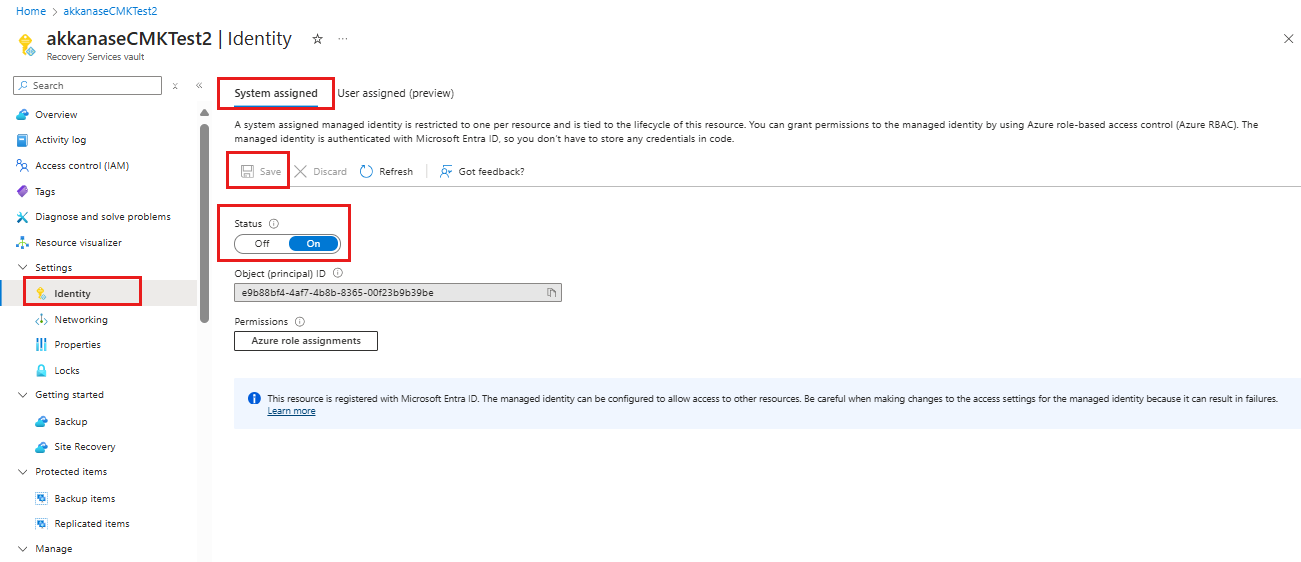
Předchozí kroky generují ID objektu, což je systémem přiřazená spravovaná identita trezoru.
Přiřaďte uživatelem přiřazenou spravovanou identitu k trezoru (ve verzi Preview)
Poznámka:
Trezory, které používají spravované identity přiřazené uživatelem pro šifrování CMK, nepodporují použití privátních koncových bodů pro zálohování.
Trezory klíčů, které omezují přístup k určitým sítím, se zatím nepodporují pro použití se spravovanými identitami přiřazenými uživatelem pro šifrování CMK.
Pokud chcete přiřadit spravovanou identitu přiřazenou uživatelem pro trezor služby Recovery Services, zvolte klienta:
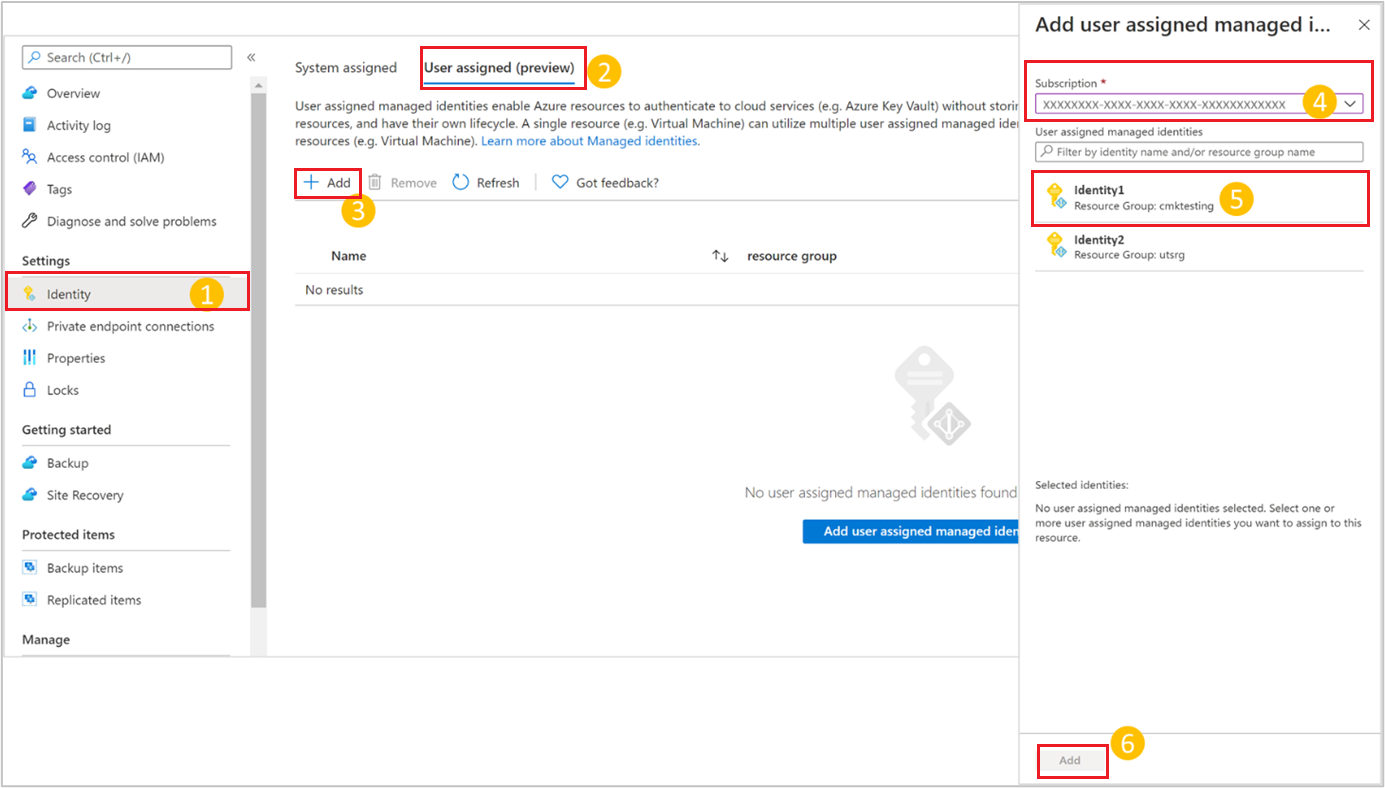
Přejděte na váš trezor služby Recovery Services>Identita.
Vyberte kartu Přiřazený uživatel (Preview).
Vyberte +Přidat a přidejte spravovanou identitu přiřazenou uživatelem.
Na panelu Přidat uživatelsky přiřazenou spravovanou identitu vyberte předplatné pro vaši identitu.
Ze seznamu vyberte identitu. Můžete také filtrovat podle názvu identity nebo skupiny prostředků.
Výběrem možnosti Přidat dokončete přiřazení identity.
Přiřazení oprávnění k trezoru služby Recovery Services pro přístup k šifrovacímu klíči ve službě Azure Key Vault
Teď potřebujete povolit spravovanou identitu trezoru služby Recovery Services pro přístup k trezoru klíčů, který obsahuje šifrovací klíč.
Pokud používáte identitu přiřazenou uživatelem, musíte k ní přiřadit stejná oprávnění.
Zvolte klienta:
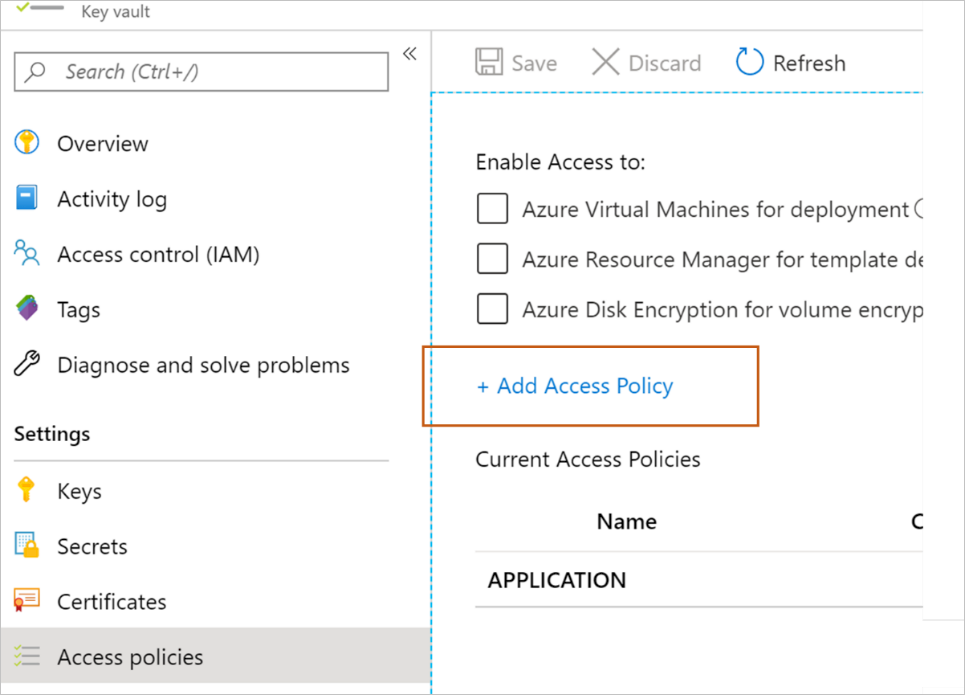
Přejděte do svého trezoru klíčů>zásady přístupu. Vyberte +Přidat zásadu přístupu.
Určete akce, které se mají pro klíč povolit. V části s názvem Oprávnění ke klíči vyberte operace Get, List, Unwrap Key a Wrap Key.
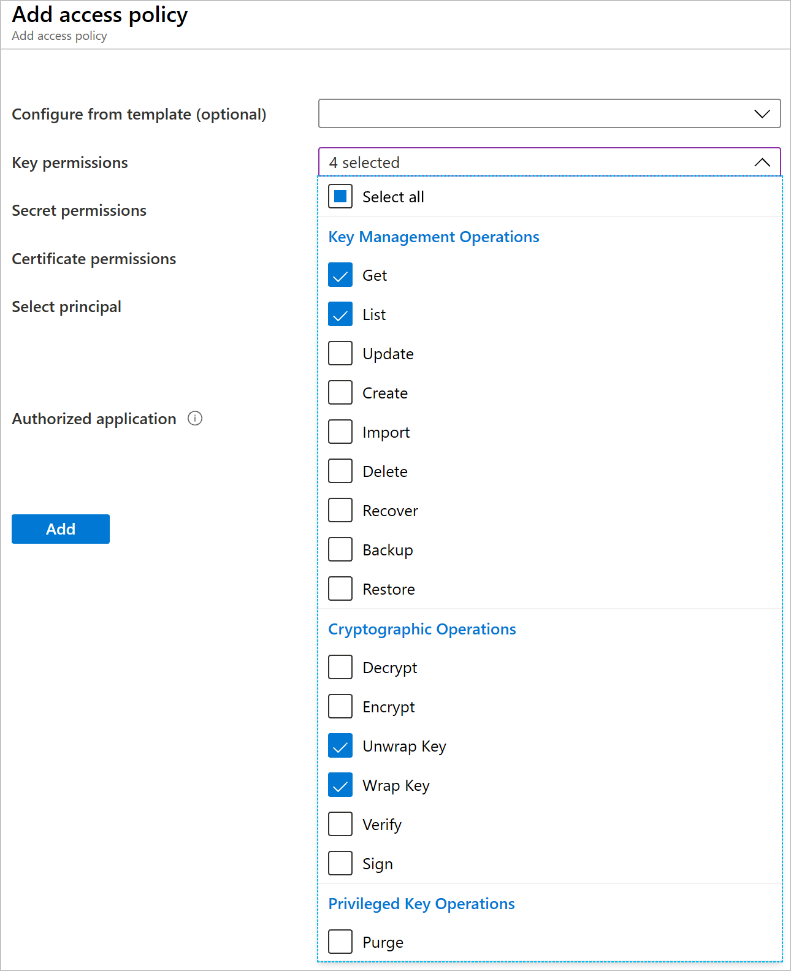
Přejděte na Výběr objektu zabezpečení a vyhledejte trezor ve vyhledávacím poli pomocí jeho názvu nebo spravované identity. Až se trezor zobrazí, vyberte ho a pak v dolní části panelu zvolte Vybrat .
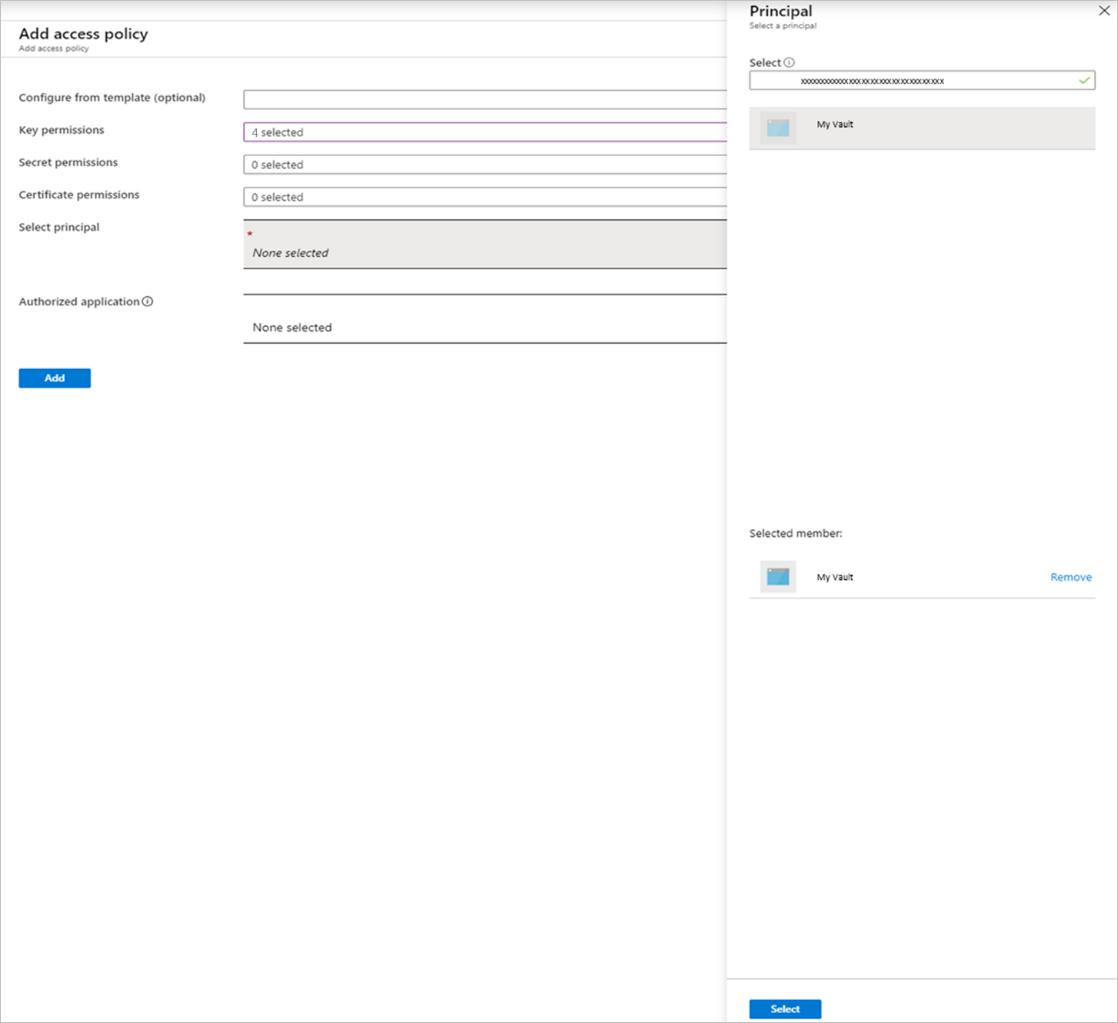
Pokud chcete přidat novou zásadu přístupu, vyberte Přidat .
Výběrem možnosti Uložit uložte změny provedené v zásadách přístupu trezoru klíčů.
Roli RBAC můžete také přiřadit k trezoru služby Recovery Services, který obsahuje dříve uvedená oprávnění, například roli kryptografického důstojníka služby Key Vault . Tato role může obsahovat další oprávnění.
Povolení měkkého odstranění a ochrany před odstraněním ve službě Azure Key Vault
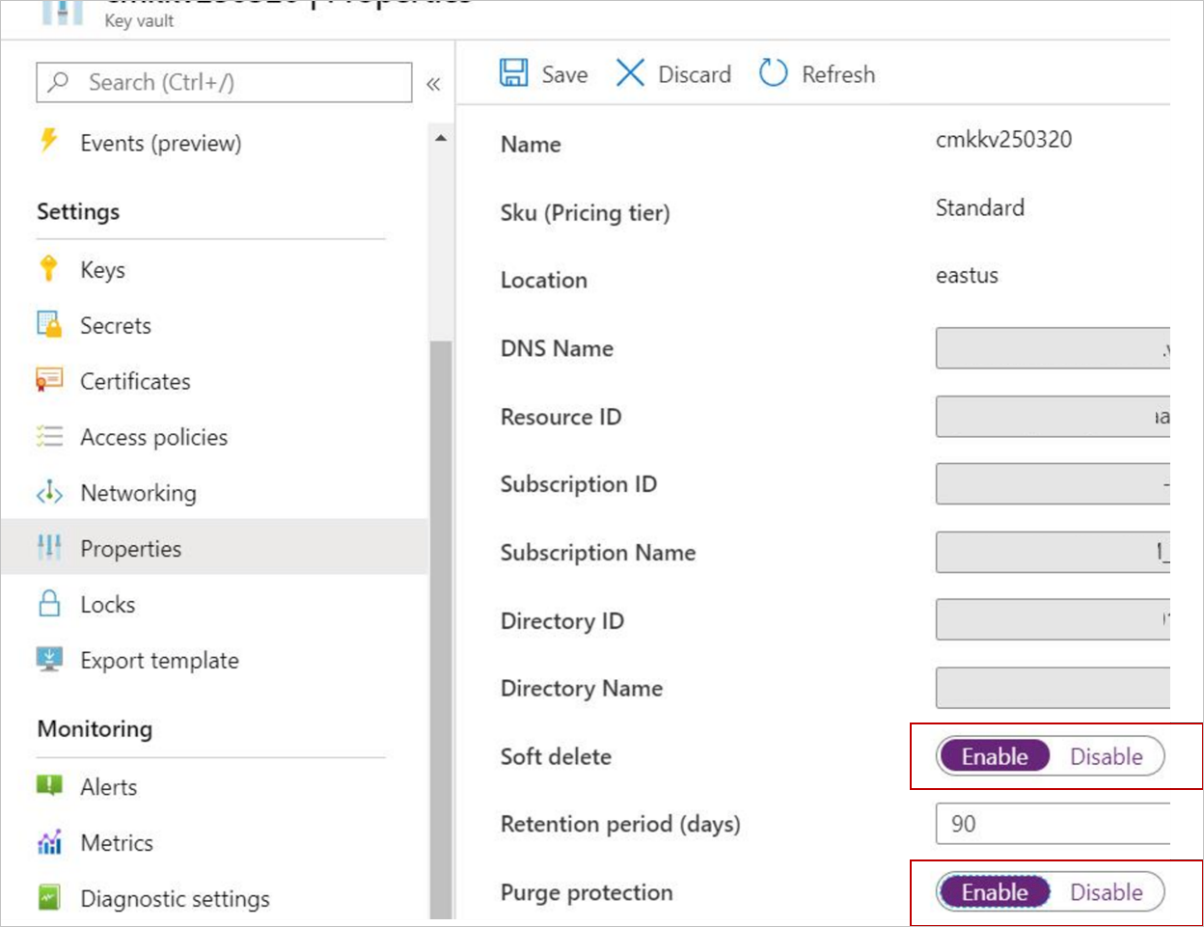
U trezoru klíčů, který ukládá šifrovací klíč, musíte povolit obnovitelné odstranění a ochranu před vymazáním.
Zvolte klienta:
Ochranu obnovitelného odstranění a vymazání můžete povolit v rozhraní služby Azure Key Vault, jak je znázorněno na následujícím snímku obrazovky. Alternativně můžete tyto vlastnosti nastavit při vytváření trezoru klíčů. Přečtěte si další informace o těchto vlastnostech služby Key Vault.
Přiřazení šifrovacího klíče k trezoru služby Recovery Services
Před výběrem šifrovacího klíče pro váš trezor se ujistěte, že jste úspěšně:
- Povolili jste spravovanou identitu trezoru služby Recovery Services a přiřadili jste jí požadovaná oprávnění.
- Povoleno měkké odstranění a ochrana před vymazáním klíčového trezoru.
- Nemáte žádné položky chráněné ani zaregistrované v trezoru služby Recovery Services, pro který chcete povolit šifrování CMK.
Pokud chcete klíč přiřadit a postupujte podle pokynů, zvolte klienta:
Přejděte do trezoru Recovery Services>Vlastnosti.
V části Nastavení šifrování vyberte Aktualizovat.
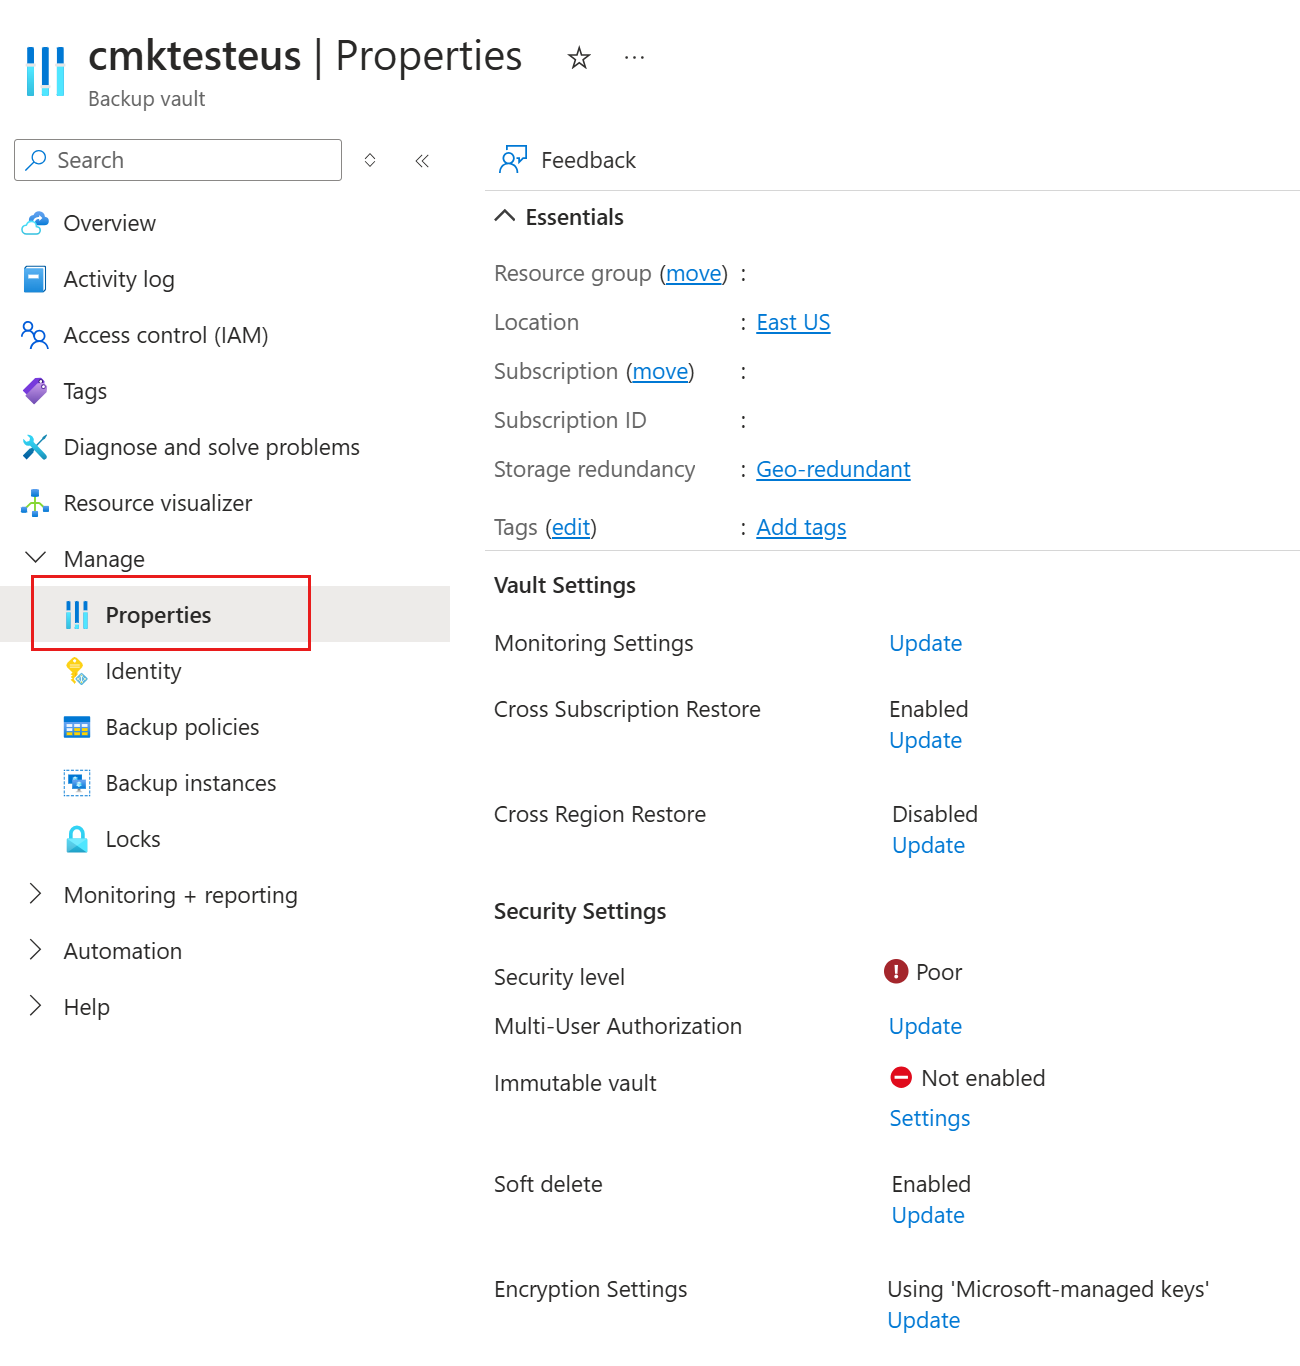
V podokně Nastavení šifrování vyberte Použít vlastní klíč a pak klíč zadejte pomocí jedné z následujících možností. Nezapomeňte použít klíč RSA, který je v povoleném stavu.
Vyberte Enter key URI. Do pole Identifikátor URI klíče zadejte identifikátor URI klíče, který chcete použít k šifrování dat v tomto trezoru služby Recovery Services. Tento identifikátor URI klíče můžete získat také z odpovídajícího klíče v trezoru klíčů. V poli Předplatné zadejte předplatné trezoru klíčů, který obsahuje tento klíč.
Nezapomeňte správně zkopírovat URI klíče. Doporučujeme použít tlačítko Kopírovat do schránky , které je k dispozici s identifikátorem klíče.
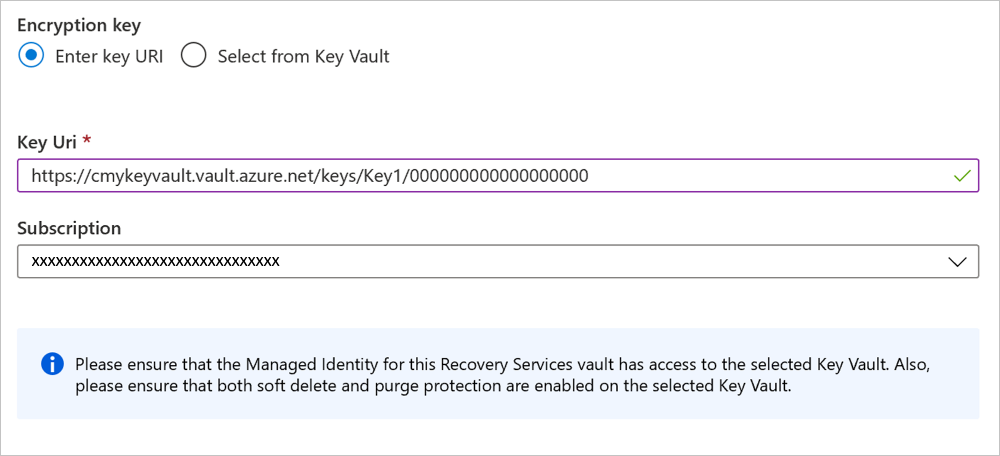
Když zadáváte šifrovací klíč pomocí URI celého klíče s komponentou verze, klíč se automaticky neaktualizuje. Klíče je potřeba aktualizovat ručně zadáním nového klíče nebo verze v případě potřeby. Případně odeberte část verze z identifikátoru URI klíče, aby byla umožněna automatická rotace.
Zvolte Vybrat ze služby Key Vault. V podokně Výběr klíče najděte a vyberte klíč z trezoru klíčů.
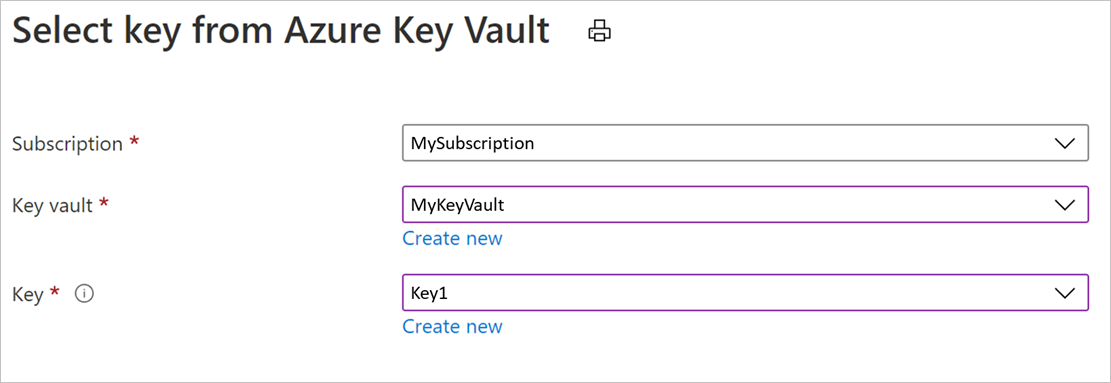
Když zadáte šifrovací klíč pomocí podokna Key picker, klíč se automaticky rotuje při každém povolení nové verze klíče. Přečtěte si další informace o povolení automatického zápisu šifrovacích klíčů.
Vyberte Uložit.
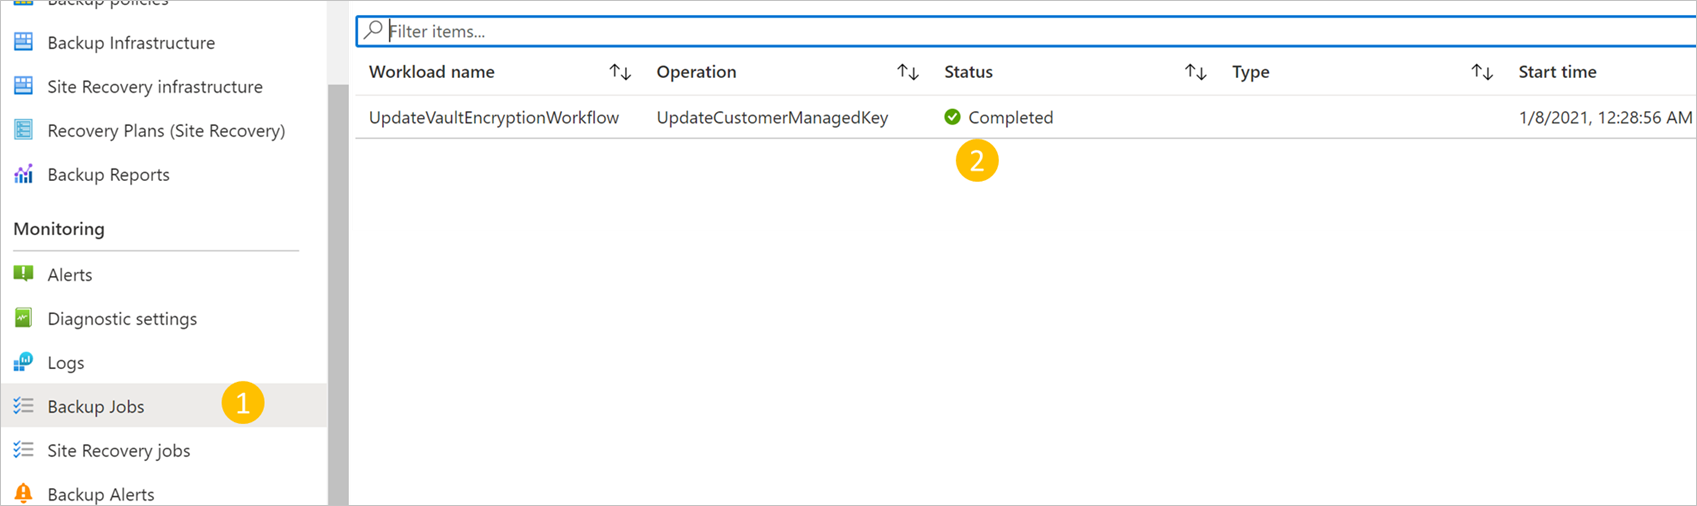
Průběh a stav přiřazení šifrovacího klíče můžete sledovat pomocí zobrazení Úlohy zálohování v nabídce vlevo. Stav by se brzy měl změnit na Dokončeno. Váš trezor teď zašifruje všechna data pomocí zadaného klíče jako KEK.
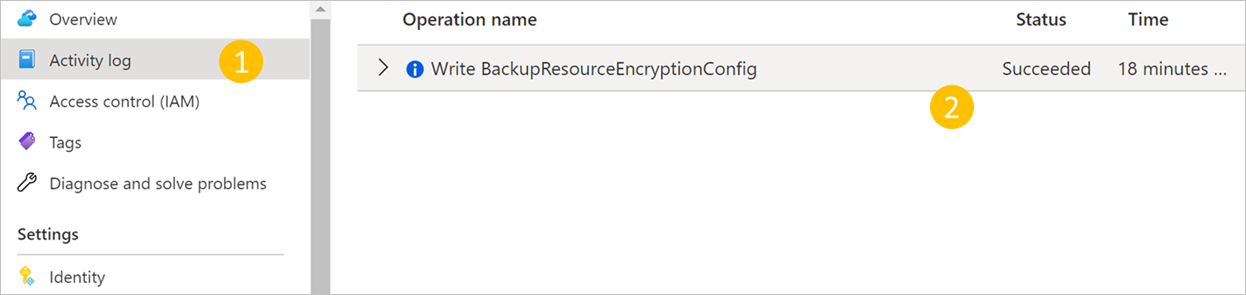
Aktualizace šifrovacího klíče se protokolují také v protokolu aktivit trezoru.
Zálohování dat do trezoru šifrovaného prostřednictvím klíčů spravovaných zákazníkem
Před konfigurací ochrany zálohování potvrďte, že jste úspěšně:
- Vytvořili jste trezor služby Recovery Services.
- Povolili jste systémem přiřazenou spravovanou identitu trezoru služby Recovery Services nebo jste přiřadili uživatelsky přiřazenou spravovanou identitu k trezoru.
- Přiřazená oprávnění k trezoru služby Recovery Services (nebo spravované identitě přiřazené uživatelem) pro přístup k šifrovacím klíčům z trezoru klíčů.
- Povoleno měkké odstranění a ochrana před úplným vymazáním vašeho trezoru klíčů.
- Přiřadili jste platný šifrovací klíč pro váš trezor služby Recovery Services.
Tento kontrolní seznam je důležitý, protože po nakonfigurování (nebo pokusu o konfiguraci) položky, která se má zálohovat do nezašifrovaného trezoru, není možné povolit šifrování CMK. Nadále používá PMK.
Proces konfigurace a provádění záloh do trezoru služby Recovery Services, který je šifrovaný prostřednictvím sad CMK, je stejný jako proces konfigurace a provádění záloh do trezoru, který používá sady PMK. V prostředí nejsou žádné změny. Toto tvrzení platí pro zálohování virtuálních počítačů Azure a zálohování úloh spuštěných uvnitř virtuálního počítače (například databáze SAP HANA nebo SQL Serveru ).
Obnovení dat ze zálohy
Obnovení dat ze zálohy virtuálního počítače
Data uložená v trezoru služby Recovery Services můžete obnovit podle kroků popsaných v tomto článku. Při obnovování z trezoru služby Recovery Services, který je šifrovaný prostřednictvím sad CMK, můžete šifrovat obnovená data pomocí sady šifrování disku (DES).
Zkušenost popsaná v této části platí pouze při obnově dat z trezorů šifrovaných CMK. Když obnovíte data z trezoru, který nepoužívá šifrování CMK, jsou obnovená data šifrována pomocí PMK. Pokud provádíte obnovení z okamžitého snímku obnovení, obnovená data se šifrují prostřednictvím mechanismu, který jste použili k šifrování zdrojového disku.
Obnovení disku nebo virtuálního počítače
Když obnovíte disk nebo virtuální počítač z bodu obnovení snímku, obnovená data se zašifrují pomocí DES, který jste použili ke šifrování disků původního virtuálního počítače.
Při obnovování disku nebo virtuálního počítače z bodu obnovení s Typem obnovení jako Vault můžete šifrovat obnovená data pomocí DES, který zadáte. Případně můžete pokračovat v obnovení dat bez zadání DES. V takovém případě se použije nastavení šifrování na virtuálním počítači.
Během obnovení mezi oblastmi se virtuální počítače Azure, které mají povolené CMK, (a které nejsou zálohované v trezoru služby Recovery Services s povoleným CMK) obnovují jako ne-CMK-povolené virtuální počítače v sekundární oblasti.
Obnovený disk nebo virtuální počítač můžete po dokončení obnovení zašifrovat bez ohledu na výběr, který jste provedli při spuštění obnovení.
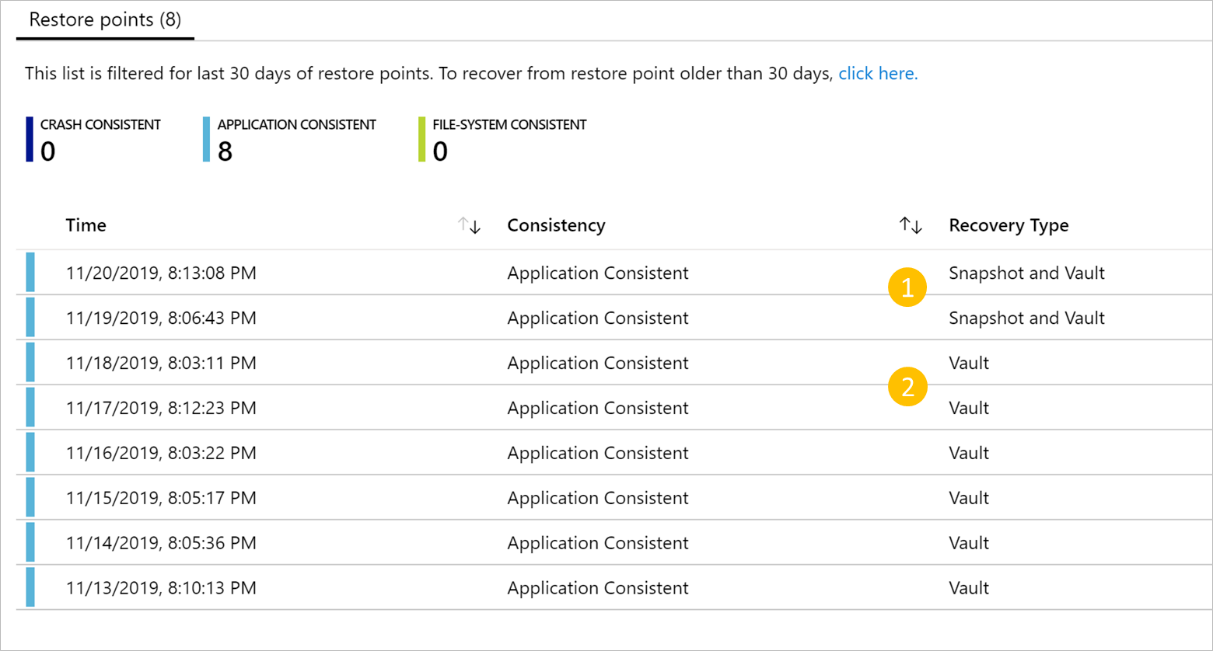
Výběr sady šifrování disku při obnovování z bodu obnovení trezoru
Zvolte klienta:
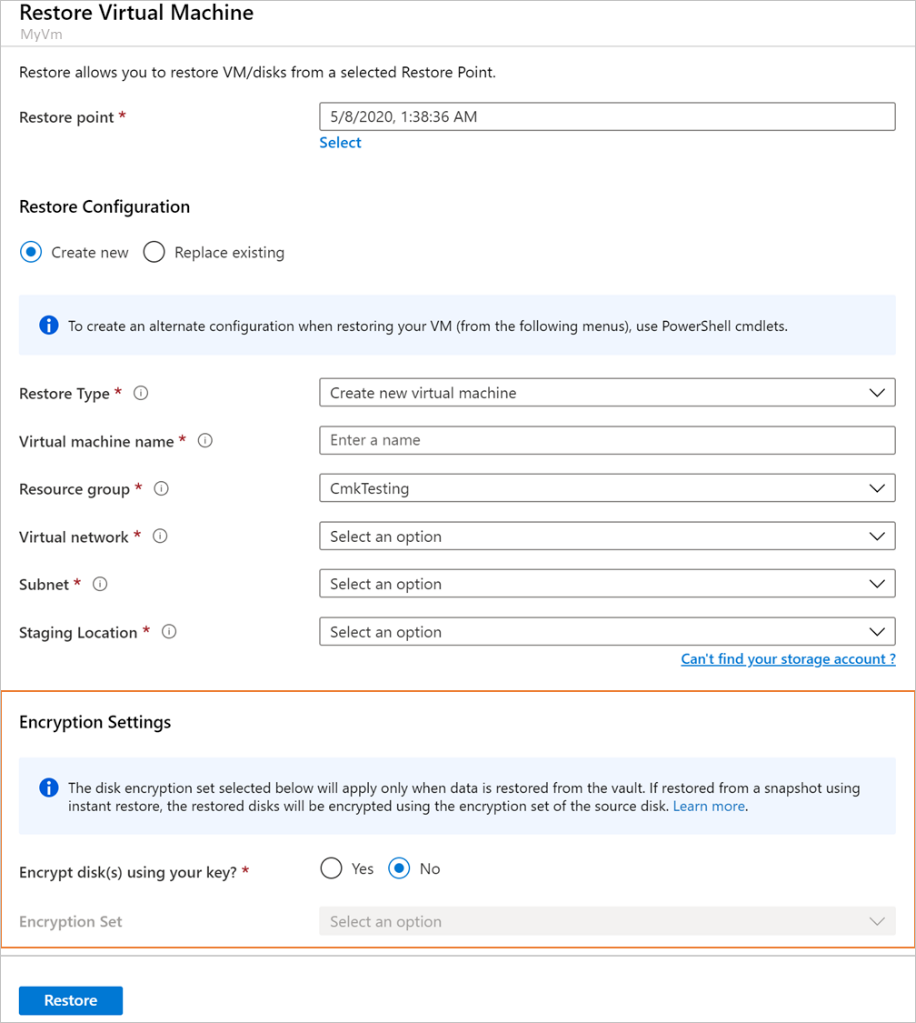
Pokud chcete v části obnovy zadat DES v části Nastavení šifrování, postupujte takto:
V případě šifrování disků pomocí klíče vyberteAno.
V rozevíracím seznamu Sada šifrování vyberte DES, který chcete použít pro obnovené disky. Ujistěte se, že máte přístup k DES.
Poznámka:
Možnost zvolit DES při obnovování je podporovaná, pokud provádíte obnovení mezi oblastmi. V současné době se ale nepodporuje, pokud obnovujete virtuální počítač, který používá Službu Azure Disk Encryption.
Obnovení souborů
Při obnovení souboru se obnovená data šifrují klíčem, který jste použili k šifrování cílového umístění.
Obnovení databází SAP HANA/SQL na virtuálních počítačích Azure
Při obnovení ze zálohované databáze SAP HANA nebo SQL Serveru spuštěné na virtuálním počítači Azure se obnovená data šifrují prostřednictvím šifrovacího klíče, který jste použili v cílovém umístění úložiště. Může to být CMK nebo PMK, které se používají k šifrování disků virtuálního počítače.
Další témata
Povolení šifrování pomocí klíčů spravovaných zákazníkem při vytváření trezoru (ve verzi Preview)
Povolení šifrování při vytváření trezoru pomocí klientem spravovaných klíčů (CMK) je ve veřejné verzi s omezeným přístupem a vyžaduje zařazení předplatných do seznamu povolených. Pokud se chcete zaregistrovat k náhledu, vyplňte formulář a napište nám na adresu AskAzureBackupTeam@microsoft.com.
Když je vaše předplatné na seznamu povolených, zobrazí se záložka Šifrování zálohování. Tato karta slouží k povolení šifrování záloh pomocí CMK při procesu vytváření nového trezoru v Recovery Services.
Pokud chcete šifrování povolit, postupujte takto:
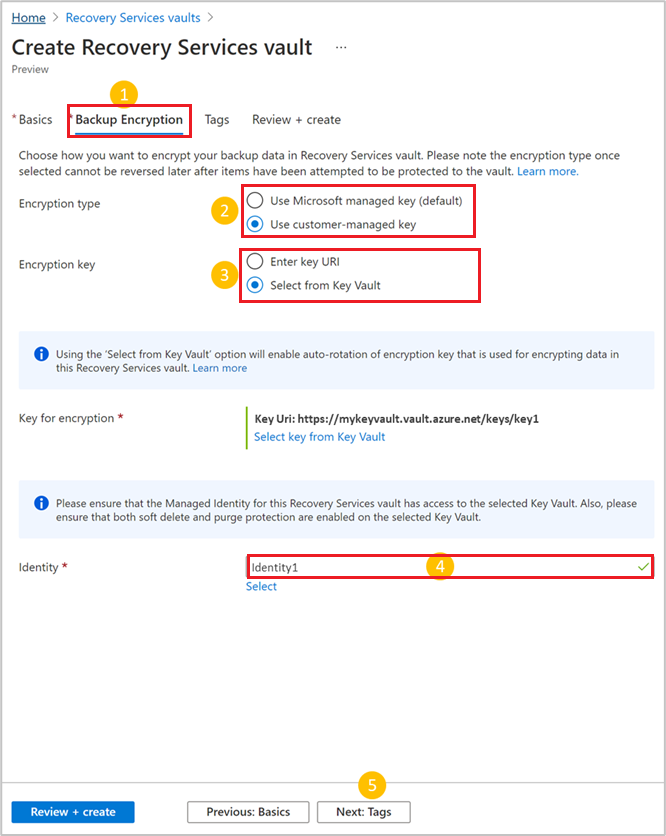
Na kartě Šifrování zálohování zadejte šifrovací klíč a identitu, která se má použít k šifrování. Nastavení platí jenom pro zálohování a jsou volitelná.
Jako typ šifrování vyberte Použít klíč spravovaný zákazníkem.
Chcete-li zadat klíč, který se má použít pro šifrování, vyberte příslušnou možnost pro šifrovací klíč. Můžete zadat URI šifrovacího klíče nebo procházet a vybrat klíč.
Pokud klíč zadáte pomocí možnosti Vybrat ze služby Key Vault , automaticky se povolí automatickárotace šifrovacího klíče. Přečtěte si další informace o autorotaci.
V části Identita zadejte uživatelsky přiřazenou spravovanou identitu ke správě šifrování pomocí CMK. Zvolte Vybrat , chcete-li procházet a vybrat požadovanou identitu.
Přidejte štítky (volitelné) a pokračujte v tvorbě trezoru.
Povolení automatického zápisu šifrovacích klíčů
K určení klíče CMK pro šifrování záloh použijte jednu z následujících možností:
- Zadejte identifikátor URI klíče.
- Výběr ze služby Key Vault
Pomocí možnosti Vybrat ze služby Key Vault povolíte automatickourotaci pro vybraný klíč. Tato možnost eliminuje ruční úsilí o aktualizaci na další verzi. Pokud ale použijete tuto možnost:
- Aktualizace verze klíče může trvat až hodinu.
- Po provedení aktualizace klíče by měla být stará verze dostupná (v povoleném stavu) alespoň pro jednu následnou úlohu zálohování.
Když zadáte šifrovací klíč pomocí identifikátoru URI úplného klíče, klíč se automaticky neobměňuje. Aktualizace klíčů je potřeba provést ručně zadáním nového klíče v případě potřeby. Pokud chcete povolit automatickou rotaci, odeberte komponentu verze identifikátoru URI klíče.
Použití Služby Azure Policy k auditování a vynucování šifrování prostřednictvím klíčů spravovaných zákazníkem (ve verzi Preview)
Pomocí služby Azure Backup můžete s využitím Azure Policy provádět audit a prosazovat šifrování dat v trezoru služby Recovery Services prostřednictvím CMK. Zásady auditu můžete použít pro auditování šifrovaných úložišť pomocí CMK, které byly aktivovány po 1. dubnu 2021.
U trezorů s povoleným šifrováním CMK před 1. dubnem 2021 se zásady nemusí použít nebo můžou zobrazovat falešně negativní výsledky. To znamená, že tyto trezory mohou být hlášeny jako nedodržující předpisy, přestože je povoleno šifrování CMK.
Pokud chcete použít zásady auditu pro audity trezorů s povoleným šifrováním CMK před 1. dubnem 2021, použijte Azure Portal k aktualizaci šifrovacího klíče. Tento přístup vám pomůže upgradovat na nový model. Pokud nechcete šifrovací klíč změnit, zadejte stejný klíč znovu prostřednictvím identifikátoru URI klíče nebo možnosti výběru klíče.
Výstraha
Pokud ke správě šifrovacích klíčů pro zálohování používáte PowerShell, nedoporučujeme aktualizovat šifrovací klíč z portálu. Pokud aktualizujete klíč z portálu, nemůžete šifrovací klíč aktualizovat pomocí PowerShellu, dokud nebude k dispozici aktualizace PowerShellu pro podporu nového modelu. Klíč ale můžete dál aktualizovat z portálu.
Nejčastější dotazy
Můžu existující trezor služby Backup zašifrovat pomocí klíčů spravovaných zákazníkem?
Ne. Šifrování CMK můžete povolit jenom pro nové trezory. Trezor nesmí nikdy obsahovat chráněné položky. Ve skutečnosti se před povolením šifrování pomocí CMK nepokoušejte chránit žádné položky do trezoru.
Pokusil(a) jsem se chránit položku v trezoru, ale selhala a trezor stále neobsahuje žádné položky, které jsou v něm chráněné. Můžu pro tento trezor povolit šifrování CMK?
Ne. Trezor v minulosti patrně neměl žádné pokusy o ochranu věcí.
Mám trezor, který používá šifrování CMK. Můžu se později vrátit k šifrování PMK, i když mám zálohované položky chráněné do trezoru?
Ne. Po povolení šifrování CMK se nemůžete vrátit k používání sad PMK. Klíče můžete změnit podle svých požadavků.
Vztahuje se šifrování CMK pro Službu Azure Backup také na Azure Site Recovery?
Ne. Tento článek popisuje šifrování pouze zálohovaných dat. V případě Azure Site Recovery musíte vlastnost nastavit samostatně jako dostupnou ze služby.
Chyběl jsem jeden z kroků v tomto článku a pokračoval jsem v ochraně zdroje dat. Můžu dál používat šifrování CMK?
Pokud nebudete postupovat podle kroků uvedených v článku a budete pokračovat v ochraně položek, může se stát, že trezor nebude moct používat šifrování CMK. Před ochranou položek doporučujeme použít tento kontrolní seznam .
Přidává šifrování CMK k nákladům na moje zálohy?
Při použití šifrování CMK pro zálohování se neúčtují žádné další náklady. Za používání trezoru klíčů, ve kterém je váš klíč uložený, ale můžete i nadále platit náklady.
Co se stane s daty zašifrovanými pomocí klíče CMK po vypršení platnosti?
Když vyprší platnost klíče spravovaného zákazníkem (CMK), může klíče stále rozbalit a umožnit tak úspěšné operace zálohování a obnovení. Nemůže však šifrovat nové trezory. Pokud chcete zajistit kontinuitu, povolte obměně klíčů, aby se při vypršení platnosti automaticky vygenerovala nová verze. Seznamte se s typy klíčů, algoritmy a operacemi.