Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Objednávka importu Data Boxu prochází následujícími kroky:
- Objednávka
- Nastavit
- Kopírování dat
- Vrátit
- Nahrání do Azure a ověření
- Vymazání dat
Pro každý krok v pořadí můžete provést několik akcí, které řídí přístup a sledují pořadí, auditují události a interpretují různé protokoly, které se generují.
Následující tabulka obsahuje souhrn jednotlivých kroků provedených při zpracování objednávky importu. Tabulka také identifikuje nástroje, které jsou k dispozici ke sledování a auditování pořadí během jednotlivých kroků.
| Fáze objednávky importu Data Boxu | Nástroj ke sledování a auditování |
|---|---|
| Vytvoření objednávky | Nastavení řízení přístupu k objednávce prostřednictvím Azure RBAC |
| Objednávka byla zpracována. |
Sledujte objednávku prostřednictvím
|
| Nastavení zařízení | Přístup k přihlašovacím údajům zařízení zaznamenaný v protokolech aktivit |
| Kopírování dat do zařízení | Zobrazení error.xml souborů pro kopírování dat |
| Příprava k odeslání | Kontrola souborů kusovníku nebo souborů manifestu na zařízení |
| Nahrání dat do Azure | Zkontrolujte protokoly kopírování na chyby při nahrávání dat v datacentru Azure |
| Vymazání dat ze zařízení | Zobrazit protokoly řetězce opatrovnictví, včetně protokolů auditu a historie objednávek |
Tento článek podrobně popisuje různé mechanismy nebo nástroje, které jsou k dispozici ke sledování a auditování objednávek importu Data Boxu. Informace v tomto článku se týkají objednávek Azure Data 120, Data Boxu 525 a Data Boxu. V následujících částech se všechny odkazy na Data Box vztahují na všechny skladové položky.
Poznámka:
Pokud jsou pro váš Data Box v účtu úložiště nastavena pravidla brány firewall, možná nebudete mít přístup k protokolům o kopírování z portálu Azure pomocí COPY LOG PATH v podokně Přehled. Pokud chcete získat přístup k protokolům, upravte nastavení brány firewall úložiště tak, aby umožnilo přístup aktuálnímu systému, nebo použijte systém, který je již v síti brány firewall.
Nastavení řízení přístupu v objednávce
Můžete určit, kdo má přístup k vaší objednávce při prvním vytvoření objednávky. Nastavte role Azure v různých oborech, abyste mohli řídit přístup k objednávce Data Boxu. Role v Azure určuje typ přístupu – čtení a zápis, pouze pro čtení, nebo čtení a zápis do podmnožiny operací.
Dvě role, které je možné definovat pro službu Azure Data Box, jsou:
- Data Box Reader – má přístup jen pro čtení k objednávce/objednávkám definované rozsahem. Můžou zobrazit jenom podrobnosti objednávky. Nemůžou získat přístup k žádným dalším podrobnostem souvisejícím s účty úložiště ani upravovat podrobnosti objednávky, jako je adresa atd.
- Přispěvatel Data Boxu – může vytvořit objednávku pro přenos dat do daného účtu úložiště, pokud už mají přístup k zápisu do účtu úložiště. Pokud nemají přístup k účtu úložiště, nemohou ani vytvořit objednávku systému Data Box pro kopírování dat do účtu. Tato role nedefinuje žádná oprávnění související s účtem úložiště ani neuděluje přístup k účtům úložiště.
Pokud chcete omezit přístup k objednávce, můžete:
- Přiřaďte roli na úrovni objednávky. Uživatel má pouze tato oprávnění definovaná rolemi pro interakci s konkrétní objednávkou Data Boxu a nic jiného.
- Přiřaďte roli na úrovni skupiny prostředků, uživatel má přístup ke všem objednávkám Data Boxu v rámci skupiny prostředků.
Další informace o navrhovaném použití Azure RBAC najdete v tématu Osvědčené postupy pro Azure RBAC.
Sledování objednávky
Objednávku můžete sledovat prostřednictvím webu Azure Portal a prostřednictvím webu přepravního dopravce. Pro sledování objednávky Data Boxu jsou kdykoli zavedeny následující mechanismy:
Pokud chcete sledovat objednávku, když je zařízení v datacentru Azure nebo v místním prostředí, přejděte > objednávky Data Boxu.
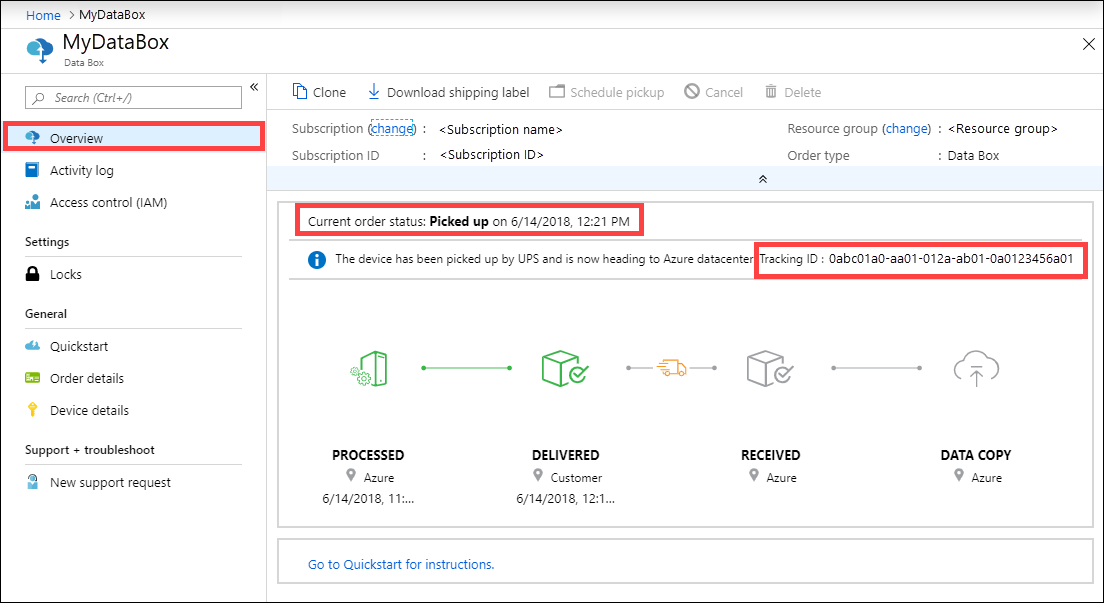
Pokud chcete sledovat objednávku, když je zařízení na cestě, přejděte na web regionálního dopravce, například na web UPS v USA. Zadejte sledovací číslo přidružené k vaší objednávce.
Data Box také odesílá e-mailová oznámení kdykoli se změní stav objednávky na základě e-mailů zadaných při vytvoření objednávky. Seznam všech stavů objednávek Data Boxu najdete v tématu Zobrazení stavu objednávky. Pokud chcete změnit nastavení oznámení přidružené k objednávce, přečtěte si článek Upravit podrobnosti o oznámení.
Dotazování protokolů aktivit během instalace
Vaše Data Box přijde na váš pozemek v uzamčeném stavu. Pro vaši objednávku můžete použít přihlašovací údaje zařízení dostupné na webu Azure Portal.
Při nastavování Data Boxu možná budete muset vědět, kdo k přihlašovacím údajům zařízení přistupoval. Pokud chcete zjistit, kdo přistupoval k panelu Přihlašovací údaje zařízení, můžete se dotazovat na protokoly aktivit. Každá akce, která zahrnuje přístup k >, se zaprotokoluje do protokolů aktivit jako .
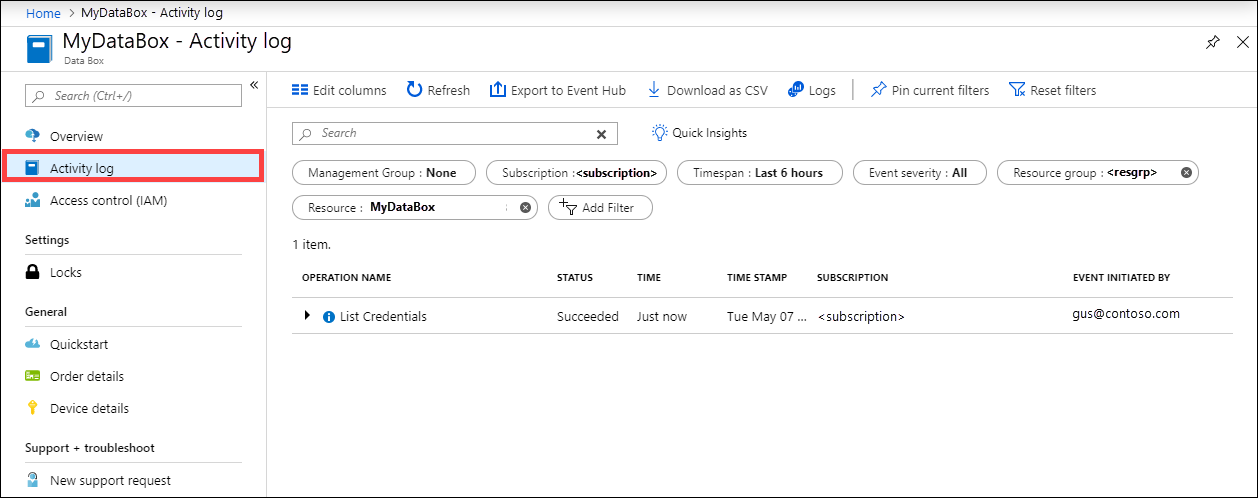
Každé přihlášení k Data Boxu se protokoluje v reálném čase. Tyto informace jsou však k dispozici pouze v protokolech auditu po úspěšném dokončení objednávky.
Zobrazení protokolu chyb během kopírování dat
Při kopírování dat do Data Boxu se vygeneruje chybový soubor, pokud dojde k problémům s kopírováním dat.
Error.xml soubor
Ujistěte se, že úlohy kopírování byly dokončeny bez chyb. Pokud během procesu kopírování dojde k chybám, stáhněte si protokoly ze stránky Připojit a kopírovat .
- Pokud jste zkopírovali soubor, který není zarovnaný na 512 bajtů do složky spravovaných disků na vašem Data Boxu, soubor se nenahraje jako stránkový blob do vašeho přípravného účtu úložiště. V protokolech se zobrazí chyba. Odeberte soubor a zkopírujte soubor, který je zarovnaný na 512 bajtů.
- Pokud jste zkopírovali soubor VHDX nebo dynamický virtuální pevný disk nebo rozdílový virtuální pevný disk, zobrazí se v protokolech chyba. Tyto typy souborů nejsou podporovány.
Následuje ukázka souboru error.xml obsahujícího různé chyby při kopírování na spravované disky.
<file error="ERROR_BLOB_OR_FILE_TYPE_UNSUPPORTED">\StandardHDD\testvhds\differencing-vhd-022019.vhd</file>
<file error="ERROR_BLOB_OR_FILE_TYPE_UNSUPPORTED">\StandardHDD\testvhds\dynamic-vhd-022019.vhd</file>
<file error="ERROR_BLOB_OR_FILE_TYPE_UNSUPPORTED">\StandardHDD\testvhds\insidefixedvhdx-022019.vhdx</file>
<file error="ERROR_BLOB_OR_FILE_TYPE_UNSUPPORTED">\StandardHDD\testvhds\insidediffvhd-022019.vhd</file>
Následuje ukázka souboruerror.xml obsahujícího různé chyby při kopírování do objektů blob stránky.
<file error="ERROR_BLOB_OR_FILE_SIZE_ALIGNMENT">\PageBlob512NotAligned\File100Bytes</file>
<file error="ERROR_BLOB_OR_FILE_SIZE_ALIGNMENT">\PageBlob512NotAligned\File786Bytes</file>
<file error="ERROR_BLOB_OR_FILE_SIZE_ALIGNMENT">\PageBlob512NotAligned\File513Bytes</file>
<file error="ERROR_BLOB_OR_FILE_SIZE_ALIGNMENT">\PageBlob512NotAligned\File10Bytes</file>
<file error="ERROR_BLOB_OR_FILE_SIZE_ALIGNMENT">\PageBlob512NotAligned\File500Bytes</file>
Následuje ukázka souboru error.xml obsahující různé chyby při kopírování do blokových blobů.
<file error="ERROR_CONTAINER_OR_SHARE_NAME_LENGTH">\ab</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\invalid dns name</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_LENGTH">\morethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortesting</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\testdirectory-~!@#$%^&()_+{}</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\test__doubleunderscore</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_IMPROPER_DASH">\-startingwith-hyphen</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\Starting with Capital</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\_startingwith_underscore</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_IMPROPER_DASH">\55555555--4444--3333--2222--111111111111</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_LENGTH">\1</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\11111111-_2222-_3333-_4444-_555555555555</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_IMPROPER_DASH">\test--doublehyphen</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTI5Ni3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTMwMS3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTMwMy3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_CONTROL">\InvalidUnicodeFiles\Ã.txt</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTMwNS3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTI5OS3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTMwMi3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTMwNC3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTI5OC3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTMwMC3vv70=</file>
<file error="ERROR_BLOB_OR_FILE_NAME_CHARACTER_ILLEGAL" name_encoding="Base64">XEludmFsaWRVbmljb2RlRmlsZXNcU3BjQ2hhci01NTI5Ny3vv70=</file>
Následuje ukázka souboruerror.xml obsahujícího různé chyby při kopírování do služby Azure Files.
<file error="ERROR_BLOB_OR_FILE_SIZE_LIMIT">\AzFileMorethan1TB\AzFile1.2TB</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\testdirectory-~!@#$%^&()_+{}</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_IMPROPER_DASH">\55555555--4444--3333--2222--111111111111</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_IMPROPER_DASH">\-startingwith-hyphen</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\11111111-_2222-_3333-_4444-_555555555555</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_IMPROPER_DASH">\test--doublehyphen</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_LENGTH">\ab</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\invalid dns name</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\test__doubleunderscore</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_LENGTH">\morethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortestingmorethan63charactersfortesting</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\_startingwith_underscore</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_LENGTH">\1</file>
<file error="ERROR_CONTAINER_OR_SHARE_NAME_ALPHA_NUMERIC_DASH">\Starting with Capital</file>
V každém z předchozích případů musíte chyby vyřešit, než přejdete k dalšímu kroku. Další informace o chybách přijatých při kopírování dat do Data Boxu přes protokoly SMB nebo NFS najdete v tématu Řešení potíží s Data Boxem. Informace o chybách přijatých při kopírování dat do Data Boxu přes REST najdete v tématu Řešení potíží s úložištěm objektů blob Data Boxu.
Kontrola kusovníku během přípravy k odeslání
Během přípravy k odeslání se vytvoří seznam souborů označovaných jako kusovník nebo soubor manifestu.
- Tento soubor použijte k ověření skutečných názvů a počtu souborů, které byly zkopírovány do Data Boxu.
- Tento soubor použijte k ověření skutečné velikosti souborů.
- Ověřte, že crc64 odpovídá nenulovém řetězci.
Další informace o chybách přijatých během přípravy na odeslání naleznete na Řešení problémů s Data Box a Data Box Heavy.
Soubor kusovníku nebo manifestu
Kusovník nebo soubor manifestu obsahuje seznam všech souborů, které byly zkopírovány do zařízení Data Box. Soubor BOM má názvy souborů a velikosti souborů a kontrolní součet. Pro blokové objekty blob, stránkové objekty blob, Azure Files, kopírování přes REST API a kopírování na spravované disky v rámci Data Boxu se vytváří samostatný soubor kusovníku. Soubory kusovníku si můžete stáhnout z místního webového uživatelského rozhraní zařízení během přípravy k odeslání.
Tyto soubory se také nacházejí na zařízení Data Box a nahrají se do přidruženého účtu úložiště v datacentru Azure.
Formát souboru BOM
Soubor BOM nebo manifestu má následující obecný formát:
<file size = "file-size-in-bytes" crc64="cyclic-redundancy-check-string">\folder-path-on-data-box\name-of-file-copied.md</file>
Následuje ukázka manifestu vygenerovaného při zkopírování dat do sdílené složky objektů blob bloku v Data Boxu.
<file size="10923" crc64="0x51c78833c90e4e3f">\databox\media\data-box-deploy-copy-data\connect-shares-file-explorer1.png</file>
<file size="15308" crc64="0x091a8b2c7a3bcf0a">\databox\media\data-box-deploy-copy-data\get-share-credentials2.png</file>
<file size="53486" crc64="0x053da912fb45675f">\databox\media\data-box-deploy-copy-data\nfs-client-access.png</file>
<file size="6093" crc64="0xadb61d0d7c6d4deb">\databox\data-box-cable-options.md</file>
<file size="6499" crc64="0x080add29add367d9">\databox\data-box-deploy-copy-data-via-nfs.md</file>
<file size="11089" crc64="0xc3ce6b13a4fe3001">\databox\data-box-deploy-copy-data-via-rest.md</file>
<file size="7749" crc64="0xd2e346a4588e307a">\databox\data-box-deploy-ordered.md</file>
<file size="14275" crc64="0x260296e5d1b1608a">\databox\data-box-deploy-copy-data.md</file>
<file size="4077" crc64="0x2bb0a170225bceec">\databox\data-box-deploy-picked-up.md</file>
<file size="15447" crc64="0xcec0ca8527720b3c">\databox\data-box-portal-admin.md</file>
<file size="9126" crc64="0x820856b5a54321ad">\databox\data-box-overview.md</file>
<file size="10963" crc64="0x5e9a14f9f4784fd8">\databox\data-box-safety.md</file>
<file size="5941" crc64="0x8631d62fbc038760">\databox\data-box-security.md</file>
<file size="12536" crc64="0x8c8ff93e73d665ec">\databox\data-box-system-requirements-rest.md</file>
<file size="3220" crc64="0x7257a263c434839a">\databox\data-box-system-requirements.md</file>
Soubory kusovníku nebo manifestu jsou také kopírovány do účtu úložiště Azure. Soubory kusovníku nebo manifestu můžete použít k ověření, zda se soubory nahrané do služby Azure shodují s daty zkopírovanými do Data Box.
Kontrola protokolu kopírování během nahrávání do Azure
Během nahrávání dat do Azure se vytvoří protokol kopírování.
Kopírování protokolu
Pro každou zpracovanou objednávku vytvoří služba Data Box protokol kopírování v přidruženém účtu úložiště. Protokol kopírování obsahuje celkový počet souborů, které se nahrály, a počet souborů, u kterých došlo k chybám během kopírování dat z Data Boxu do vašeho účtu úložiště Azure.
Poznámka:
Během nahrávání do Azure je prováděna kontrola cyklické redundance (CRC). CRC hodnoty z kopírování dat a nahrání dat se porovnávají. Neshoda CRC značí, že se nepodařilo nahrát odpovídající soubory.
Pomocí skriptu kontrolního součtu CRC můžete porovnat kontrolní součty místních zdrojových dat s daty nahranými do Azure. Skript si můžete stáhnout z ukázek Azure. Další informace najdete v souboru README.
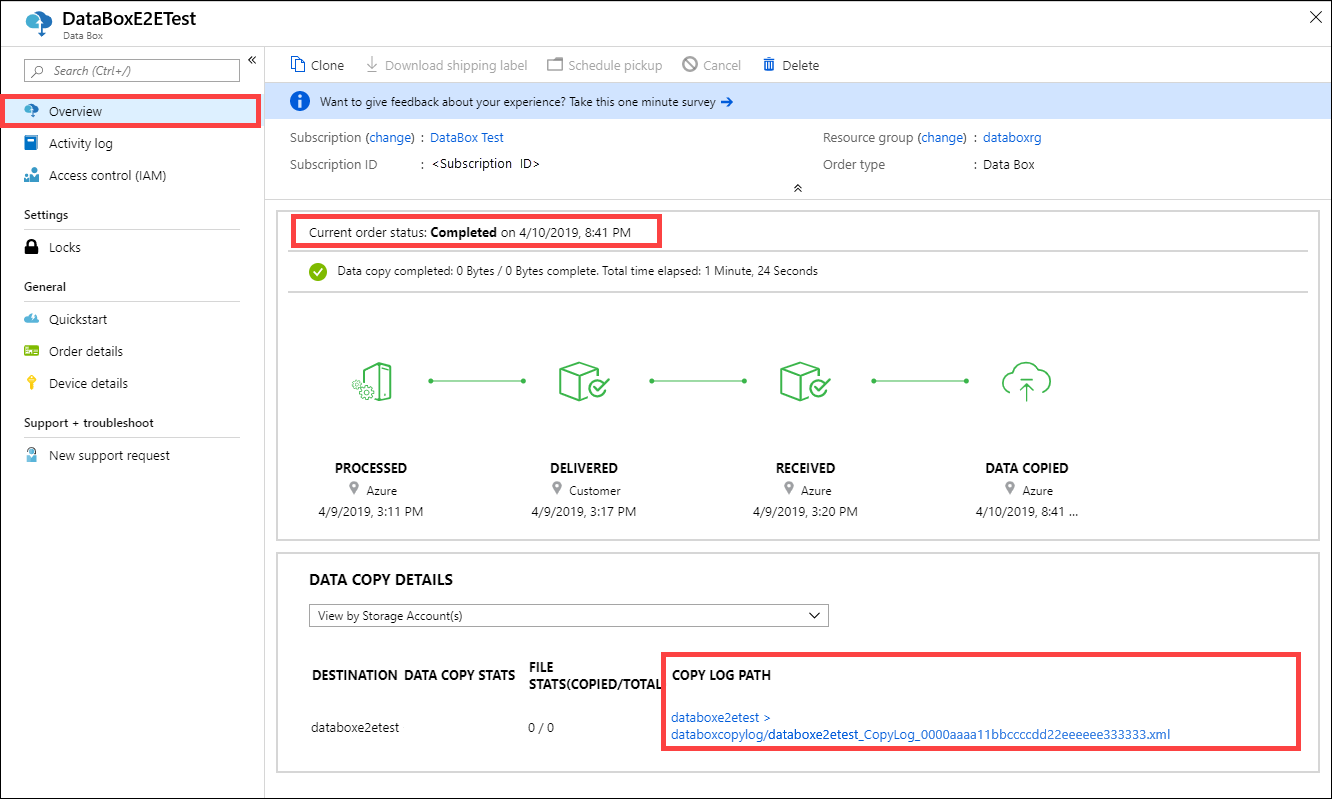
Ve výchozím nastavení se protokoly zapisují do kontejneru s názvem copylog. Protokoly se ukládají s následující konvencí pojmenování:
storage-account-name/databoxcopylog/ordername_device-serial-number_CopyLog_guid.xml.
Cesta k protokolu kopírování se také zobrazí v okně Přehled portálu.
Poznámka:
Pokud jsou pro váš Data Box v účtu úložiště nastavena pravidla brány firewall, možná nebudete mít přístup k protokolům o kopírování z portálu Azure pomocí COPY LOG PATH v podokně Přehled. Pokud chcete získat přístup k protokolům, upravte nastavení brány firewall úložiště tak, aby umožnilo přístup aktuálnímu systému, nebo použijte systém, který je již v síti brány firewall.
Nahrávání bylo úspěšně dokončeno.
Následující ukázka popisuje obecný formát záznamu kopírování pro úspěšně dokončené nahrání Data Boxu:
<?xml version="1.0"?>
-<CopyLog Summary="Summary">
<Status>Succeeded</Status>
<TotalFiles>45</TotalFiles>
<FilesErrored>0</FilesErrored>
</CopyLog>
Nahrávání se dokončilo s upozorněními
Nahrávání do Azure se dokončí s upozorněními, pokud vaše data obsahovala názvy kontejnerů, objektů blob nebo souborů, které neodpovídají zásadám vytváření názvů Azure, a názvy se změnily, aby se data nahrála do Azure.

Tady je příklad protokolu kopírování, ve kterém se během nahrávání dat do Azure přejmenovaly kontejnery, které neodpovídají zásadám vytváření názvů Azure.
Jedinečné názvy nových kontejnerů jsou ve formátu DataBox-GUID. Data z původních kontejnerů se vloží do nových přejmenovaných kontejnerů. Protokol kopírování určuje staré a nové názvy kontejnerů.
<ErroredEntity Path="New Folder">
   <Category>ContainerRenamed</Category>
   <ErrorCode>1</ErrorCode>
   <ErrorMessage>The original container/share/blob has been renamed to: DataBox-3fcd02de-bee6-471e-ac62-33d60317c576 :from: New Folder :because either the name has invalid character(s) or length is not supported</ErrorMessage>
  <Type>Container</Type>
</ErroredEntity>
Tady je příklad protokolu kopírování, ve kterém se během nahrávání dat do Azure přejmenovaly objekty blob nebo soubory, které neodpovídají zásadám vytváření názvů Azure. Nové názvy objektů blob nebo souborů se převedou na SHA256 hash relativní cesty ke kontejneru a jsou nahrány do cesty podle typu cíle. Cílovými typy mohou být blokové blob objekty, stránkové blob objekty nebo soubory Azure.
Určuje copylog starý a nový název objektu blob nebo souboru a cestu v Azure.
<ErroredEntity Path="TesDir028b4ba9-2426-4e50-9ed1-8e89bf30d285\Ã">
<Category>BlobRenamed</Category>
<ErrorCode>1</ErrorCode>
<ErrorMessage>The original container/share/blob has been renamed to: PageBlob/DataBox-0xcdc5c61692e5d63af53a3cb5473e5200915e17b294683968a286c0228054f10e :from: Ã :because either name has invalid character(s) or length is not supported</ErrorMessage>
<Type>File</Type>
</ErroredEntity><ErroredEntity Path="TesDir9856b9ab-6acb-4bc3-8717-9a898bdb1f8c\Ã">
<Category>BlobRenamed</Category>
<ErrorCode>1</ErrorCode>
<ErrorMessage>The original container/share/blob has been renamed to: AzureFile/DataBox-0xcdc5c61692e5d63af53a3cb5473e5200915e17b294683968a286c0228054f10e :from: Ã :because either name has invalid character(s) or length is not supported</ErrorMessage>
<Type>File</Type>
</ErroredEntity><ErroredEntity Path="TesDirf92f6ca4-3828-4338-840b-398b967d810b\Ã">
<Category>BlobRenamed</Category>
<ErrorCode>1</ErrorCode>
<ErrorMessage>The original container/share/blob has been renamed to: BlockBlob/DataBox-0xcdc5c61692e5d63af53a3cb5473e5200915e17b294683968a286c0228054f10e :from: Ã :because either name has invalid character(s) or length is not supported</ErrorMessage>
<Type>File</Type>
</ErroredEntity>
Nahrávání se dokončilo s chybami
Nahrávání do Azure se také může dokončit s chybami.
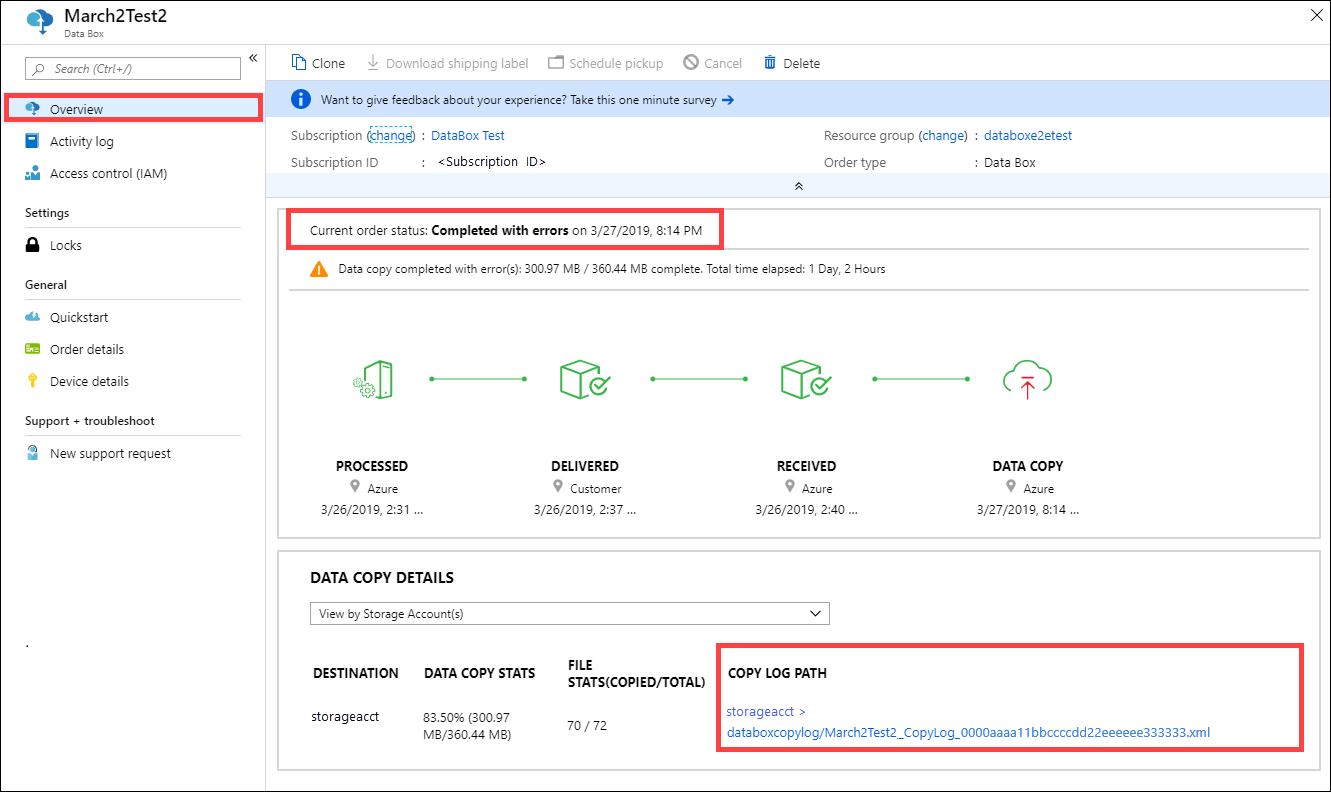
Občas se může zobrazit chyba, která se nedá opakovat, která způsobí, že se soubor nenahraje. V takovém případě obdržíte oznámení. Informace o tom, jak postupovat s oznámením, najdete v tématu Kontrola chyb kopírování při nahrávání dat z Azure Data Boxu.
Následuje příklad protokolu kopírování, ve kterém se nahrávání dokončilo s chybami:
<ErroredEntity Path="iso\samsungssd.iso">
  <Category>UploadErrorCloudHttp</Category>
  <ErrorCode>409</ErrorCode>
  <ErrorMessage>The blob type is invalid for this operation.</ErrorMessage>
  <Type>File</Type>
</ErroredEntity><ErroredEntity Path="iso\iSCSI_Software_Target_33.iso">
  <Category>UploadErrorCloudHttp</Category>
  <ErrorCode>409</ErrorCode>
  <ErrorMessage>The blob type is invalid for this operation.</ErrorMessage>
  <Type>File</Type>
</ErroredEntity><CopyLog Summary="Summary">
  <Status>Failed</Status>
  <TotalFiles_Blobs>72</TotalFiles_Blobs>
  <FilesErrored>2</FilesErrored>
</CopyLog>
Získejte záznamy řetězce opatrovnictví po vymazání dat.
Po vymazání dat z disků Data Boxu podle pokynů NIST SP 800-88 Revize 1 jsou k dispozici protokoly o řetězci opatrovnictví. Mezi tyto protokoly patří protokoly auditu a historie objednávek. Soubory BOM nebo manifestu se také zkopírují spolu s protokoly auditu.
Protokoly auditu
Protokoly auditu obsahují informace o tom, jak zapnout a získat přístup ke sdíleným složkám v Data Boxu, když je mimo datacentrum Azure. Tyto protokoly se nacházejí v těchto umístěních: storage-account/azuredatabox-jobauditlogs
Následuje ukázka protokolu auditu z Data Boxu:
9/10/2018 8:23:01 PM : The operating system started at system time 2018-09-10T20:23:01.497758400Z.
9/10/2018 8:23:42 PM : An account was successfully logged on.
Subject:
Security ID: S-1-5-18
Account Name: WIN-DATABOXADMIN
Account Domain: Workgroup
Logon ID: 0x3E7
Logon Information:
Logon Type: 3
Restricted Admin Mode: -
Virtual Account: No
Elevated Token: No
Impersonation Level: Impersonation
New Logon:
Security ID: S-1-5-7
Account Name: ANONYMOUS LOGON
Account Domain: NT AUTHORITY
Logon ID: 0x775D5
Linked Logon ID: 0x0
Network Account Name: -
Network Account Domain: -
Logon GUID: {00000000-0000-0000-0000-000000000000}
Process Information:
Process ID: 0x4
Process Name:
Network Information:
Workstation Name: -
Source Network Address: -
Source Port: -
Detailed Authentication Information:
Logon Process: NfsSvr
Authentication Package:MICROSOFT_AUTHENTICATION_PACKAGE_V1_0
Transited Services: -
Package Name (NTLM only): -
Key Length: 0
This event is generated when a logon session is created. It is generated on the computer that was accessed.
The subject fields indicate the account on the local system which requested the logon. This is most commonly a service such as the Server service, or a local process such as Winlogon.exe or Services.exe.
The logon type field indicates the kind of logon that occurred. The most common types are 2 (interactive) and 3 (network).
The New Logon fields indicate the account for whom the new logon was created, i.e. the account that was logged on.
The network fields indicate where a remote logon request originated. Workstation name is not always available and may be left blank in some cases.
The impersonation level field indicates the extent to which a process in the logon session can impersonate.
The authentication information fields provide detailed information about this specific logon request.
- Logon GUID is a unique identifier that can be used to correlate this event with a KDC event.
- Transited services indicate which intermediate services have participated in this logon request.
- Package name indicates which sub-protocol was used among the NTLM protocols.
- Key length indicates the length of the generated session key. This will be 0 if no session key was requested.
9/10/2018 8:25:58 PM : An account was successfully logged on.
Stažení historie objednávky
Historie objednávek je dostupná na webu Azure Portal. Pokud je objednávka dokončená a vyčištění zařízení (vymazání dat z disků) je hotové, přejděte na objednávku zařízení a přejděte na podrobnosti objednávky. Máte k dispozici možnost Stáhnout historii objednávky. Další informace naleznete v tématu Stažení historie objednávek.
Pokud procházíte historii objednávek, uvidíte:
- Informace o sledování dopravce pro vaše zařízení.
- Události s aktivitou SecureErase Tyto události odpovídají vymazání dat na disku.
- Odkazy na protokoly Data Boxu Cesty k protokolům auditu, protokolům kopírování a souborům kusovníku jsou zobrazeny.
Tady je ukázka protokolu historie objednávek z webu Azure Portal:
-------------------------------
Microsoft Data Box Order Report
-------------------------------
Name                                               : gus-poland
StartTime(UTC)                              : 9/19/2018 8:49:23 AM +00:00
DeviceType                                     : DataBox
-------------------
Data Box Activities
-------------------
Time(UTC)                 | Activity                       | Status          | Description

9/19/2018 8:49:26 AM      | OrderCreated                   | Completed       |
10/2/2018 7:32:53 AM      | DevicePrepared                 | Completed       |
10/3/2018 1:36:43 PM      | ShippingToCustomer             | InProgress      | Shipment picked up. Local Time : 10/3/2018 1:36:43 PM at AMSTERDAM-NLD
10/4/2018 8:23:30 PM      | ShippingToCustomer             | InProgress      | Processed at AMSTERDAM-NLD. Local Time : 10/4/2018 8:23:30 PM at AMSTERDAM-NLD
10/4/2018 11:43:34 PM     | ShippingToCustomer             | InProgress      | Departed Facility in AMSTERDAM-NLD. Local Time : 10/4/2018 11:43:34 PM at AMSTERDAM-NLD
10/5/2018 8:13:49 AM      | ShippingToCustomer             | InProgress      | Arrived at Delivery Facility in BRIGHTON-GBR. Local Time : 10/5/2018 8:13:49 AM at LAMBETH-GBR
10/5/2018 9:13:24 AM      | ShippingToCustomer             | InProgress      | With delivery courier. Local Time : 10/5/2018 9:13:24 AM at BRIGHTON-GBR
10/5/2018 12:03:04 PM     | ShippingToCustomer             | Completed       | Delivered - Signed for by. Local Time : 10/5/2018 12:03:04 PM at BRIGHTON-GBR
1/25/2019 3:19:25 PM      | ShippingToDataCenter           | InProgress      | Shipment picked up. Local Time : 1/25/2019 3:19:25 PM at BRIGHTON-GBR
1/25/2019 8:03:55 PM      | ShippingToDataCenter           | InProgress      | Processed at BRIGHTON-GBR. Local Time : 1/25/2019 8:03:55 PM at LAMBETH-GBR
1/25/2019 8:04:58 PM      | ShippingToDataCenter           | InProgress      | Departed Facility in BRIGHTON-GBR. Local Time : 1/25/2019 8:04:58 PM at BRIGHTON-GBR
1/25/2019 9:06:09 PM      | ShippingToDataCenter           | InProgress      | Arrived at Sort Facility LONDON-HEATHROW-GBR. Local Time : 1/25/2019 9:06:09 PM at LONDON-HEATHROW-GBR
1/25/2019 9:48:54 PM      | ShippingToDataCenter           | InProgress      | Processed at LONDON-HEATHROW-GBR. Local Time : 1/25/2019 9:48:54 PM at LONDON-HEATHROW-GBR
1/25/2019 10:30:20 PM     | ShippingToDataCenter           | InProgress      | Departed Facility in LONDON-HEATHROW-GBR. Local Time : 1/25/2019 10:30:20 PM at LONDON-HEATHROW-GBR
1/28/2019 7:11:35 AM      | ShippingToDataCenter           | InProgress      | Arrived at Delivery Facility in AMSTERDAM-NLD. Local Time : 1/28/2019 7:11:35 AM at AMSTERDAM-NLD
1/28/2019 9:07:57 AM      | ShippingToDataCenter           | InProgress      | With delivery courier. Local Time : 1/28/2019 9:07:57 AM at AMSTERDAM-NLD
1/28/2019 1:35:56 PM      | ShippingToDataCenter           | InProgress      | Scheduled for delivery. Local Time : 1/28/2019 1:35:56 PM at AMSTERDAM-NLD
1/28/2019 2:57:48 PM      | ShippingToDataCenter           | Completed       | Delivered - Signed for by. Local Time : 1/28/2019 2:57:48 PM at AMSTERDAM-NLD
1/29/2019 2:18:43 PM      | PhysicalVerification           | Completed       |
1/29/2019 3:49:50 PM      | DeviceBoot                     | Completed       | Appliance booted up successfully.
1/29/2019 3:49:51 PM      | AnomalyDetection               | Completed       | No anomaly detected.
2/12/2019 10:37:03 PM     | DataCopy                       | Resumed         |
2/13/2019 12:05:15 AM     | DataCopy                       | Resumed         |
2/15/2019 7:07:34 PM      | DataCopy                       | Completed       | Copy Completed.
2/15/2019 7:47:32 PM      | SecureErase                    | Started         |
2/15/2019 8:01:10 PM      | SecureErase                    | Completed       | Azure Data Box:<Device-serial-no> has been sanitized according to NIST 800-88 Rev 1.
------------------
Data Box Log Links
------------------
Account Name         : gusacct
Copy Logs Path       : databoxcopylog/gus-poland_<Device-serial-no>_CopyLog_<GUID>.xml
Audit Logs Path      : azuredatabox-chainofcustodylogs\<GUID>\<Device-serial-no>
BOM Files Path       : azuredatabox-chainofcustodylogs\<GUID>\<Device-serial-no>
Další kroky
- Zjistěte, jak řešit problémy s Data Boxem.