Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek vysvětluje, jak vyžadovat a používat šifrování při přenosu pro Azure Files. Každý protokol má svůj vlastní šifrovací mechanismus a nastavení:
- SMB: SMB 3.x kanálové šifrování. Viz SMB.
- NFS: TLS šifrování přes AzNFS mount helper. Viz NFS.
- FileREST: HTTPS s TLS. Vizte FileREST.
Přehled šifrování během přenosu pro každý protokol naleznete v článku informace o síťových aspektech služby Azure Files. U sdílených složek Microsoft.FileShares nastavíte požadavek na šifrování během přenosu u každé sdílené složky. Viz Vytvořit sdílení souborů a Upravit sdílení souborů. Microsoft. FileShares nepodporuje FileREST.
Nastavení šifrování při přenosu
Klasické sdílené soubory mají pro každý protokol samostatné nastavení šifrování při přenosu. Bezpečný přenos byl původním nastavením pro všechny tři protokoly. Kvůli zpětné kompatibilitě stále řídí šifrování SMB a NFS, dokud nenakonfigurujete nastavení pro příslušný protokol.
| Setting | Protocol | Když nastavení není vybráno |
|---|---|---|
| Vyžaduje šifrování během přenosu pro SMB | protokol SMB | Vyžadovat zabezpečený přenos řídí šifrování SMB. |
| Vyžaduje šifrování během přenosu pro NFS | NFS | Vyžaduje se zabezpečený přenos řídí šifrování NFS. |
| Je vyžadován zabezpečený přenos | FileREST. Toto nastavení platí pro všechny požadavky HTTPS na účet úložiště, včetně požadavků na Blob, Queue a Table (pouze účty úložiště HDD s průběžnými platbami). | Nelze použít. |
Nastavení SMB a NFS jsou zpočátku Není vybráno pro:
- Existující účty úložiště.
- Úložné účty vytvořené pomocí Azure PowerShell, Azure CLI nebo REST API poskytovatele zdrojů Azure Storage.
Pro úložné účty vytvořené pomocí portálu Azure jsou obě nastavení ve výchozím nastavení povolena.
Po nakonfigurování nastavení SMB nebo NFS má toto nastavení přednost před možností Secure transfer required pro daný protokol. Můžete změnit nastavení mezi Povoleno a Zakázáno, ale nemůžete to vrátit na Nevybrané.
protokol SMB
Azure Files šifruje SMB provoz pomocí šifrování kanálů SMB 3.x. Nastavení Require Encryption in Transit for SMB určuje, zda Azure Files vyžaduje šifrování pro přístup SMB ke sdíleným složkám v úložném účtu. Když je toto nastavení zapnuté, Azure Files povoluje pouze SMB 3.x připojení využívající šifrování kanálu. Azure Files odmítá mounty od klientů, kteří nepodporují SMB 3.x s šifrováním kanálů. SMB 2.1 nepodporuje šifrování, takže Azure Files odmítá všechny SMB 2.1 mounty. Informace o výchozí hodnotě a o tom, jak toto nastavení funguje s nastavením Vyžadován zabezpečený přenos, najdete v části Nastavení šifrování přenášených dat.
Pro podporované algoritmy šifrování SMB kanálů a další bezpečnostní nastavení SMB viz Nastavení bezpečnosti SMB.
Pro konfiguraci Require Encryption in Transit for SMB pomocí portálu Azure postupujte podle těchto kroků:
Přejděte do svého účtu úložiště.
V nabídce služby vyberte Úložiště dat>Klasické sdílené složky souborů.
V nastavení klasického sdílení souborů vyberte hodnotu spojenou s Bezpečností.
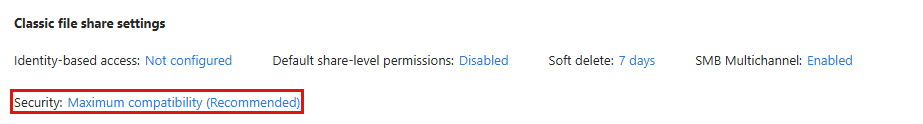
Pro Vyžadovat šifrování během přenosu pro SMB vyberte Povoleno nebo zakázáno.

Vyberte Uložit.
Můžete také nastavit Require Encryption in Transit for SMB na záložce Pokročilé , když si vytváříte úložný účet.
NFS
Azure Files NFSv4.1 sdílené složky podporují šifrování při přenosu přes tunel TLS. TLS chrání data při přenosu před odposlechem, včetně útoků typu man-in-the-middle. Pro instalaci AzNFS mount helper a připojení sdílení souborů s šifrováním během přenosu viz Mount NFS Azure file shares na Linuxu.
Jak šifrování během přenosu funguje
Azure Files používá stunnel, open-source nástroj pro TLS, k šifrování TCP spojení mezi klientem NFS a Azure Files. Pomocí pomocníka pro připojení AzNFS používá připojení TLS 1.2 nebo TLS 1.3 se šifrováním AES-256-GCM. Nepotřebujete Kerberos ani externí autentizační systém jako služba Active Directory.
AzNFS balíček pomocného mountu instaluje a konfiguruje stunnel na klientovi. AzNFS je dostupný z packages.microsoft.com. Vytváří lokální endpoint, který přeposílá požadavky NFS klientů přes šifrované spojení. AzNFS má tyto komponenty:
AzNFS mount helper: Připojuje sdílené složky NFSv4.1 přes tunel TLS.
Stunnel proces: Jeden proces pro každý úložný účet. Naslouchá provozu klienta NFS na lokálním portu a přeposílá ho přes TLS do Azure Files.
AzNFS watchdog: Služba na pozadí, která udržuje stunnelové procesy běžící, restartuje ukončené tunely a odstraňuje nepoužívané procesy poté, co jsou všechny přidružené NFS mounty odmontovány.
Vynucení šifrování během přenosu
Nastavení Require Encryption in Transit for NFS určuje, zda Azure Files vyžaduje šifrování pro přístup NFS ke sdíleným složkám v úložném účtu. Pro povolení připojení TLS i ne-TLS na stejném úložném účtu vypněte toto nastavení. Informace o výchozí hodnotě a o tom, jak toto nastavení funguje s nastavením Vyžadován zabezpečený přenos, najdete v části Nastavení šifrování přenášených dat.
Pro konfiguraci Require Encryption in Transit for NFS pomocí portálu Azure postupujte podle těchto kroků:
Přejděte do svého účtu úložiště.
V nabídce služby vyberte Úložiště dat>Klasické sdílené složky souborů.
V nastavení klasického sdílení souborů vyberte hodnotu spojenou s Bezpečností.
Pro Vyžaduje šifrování během přenosu pro NFS vyberte Povoleno nebo zakázáno.

Vyberte Uložit.
Můžete také nastavit Require Encryption in Transit for NFS na záložce Pokročilé , když si vytváříte úložný účet.
FileREST
FileREST požadavky používají HTTPS k šifrování dat během přenosu. Dvě nastavení úložného účtu řídí šifrování FileREST pro klasické souborové sdílení:
- Vyžadován zabezpečený přenos: Když je toto nastavení povoleno, úložný účet odmítá požadavky FileREST odeslané přes HTTP. Nové úložné účty mají toto nastavení ve výchozím nastavení zapnuté. Nechte to zapnuté. Možnost jej vypnout existuje kvůli zpětné kompatibilitě se staršími aplikacemi, které používají HTTP k přístupu k dalším datům v úložném účtu. Předtím, než existovala nastavení SMB a NFS, bylo také jediným způsobem, jak povolit nešifrovaný přístup SMB nebo NFS, deaktivovat možnost Vyžadovat zabezpečený přenos. Pro povolení nešifrovaného přístupu SMB nebo NFS nyní místo toho deaktivujte nastavení pro daný protokol. Viz Nastavení šifrování během přenosu.
- Minimální verze TLS: Azure Files přijímá TLS 1.2 a TLS 1.3 pro HTTPS. Azure Storage už nepřijímá TLS 1.0 ani TLS 1.1 pro HTTPS požadavky, takže TLS 1.2 je nejnižší minimální verze, kterou můžete nastavit. Nemůžeš nastavit TLS 1.3 jako minimum. FileREST požadavek, který používá starší verzi TLS než minimální požadovanou, selže s HTTP stavovým kódem 400 (Špatný požadavek). Klienti vyjednají použití TLS 1.3, když ho podporují.
Azure Policy má vestavěné definice politik, které auditují nebo vyžadují tato nastavení pro úložné účty. Viz sekce Storage v definicích vestavěných politik Azure Policy.
Současné verze klientských knihoven Azure Storage, Azure PowerShell a Azure CLI používají TLS 1.2 nebo novější. Pokud aplikace, která cílí na starší verzi .NET Frameworku, se nemůže připojit, viz osvědčené postupy Transport Layer Security (TLS) s .NET Frameworkem.
Nakonfigurujte nastavení šifrování FileREST
Následující kroky vyžadují bezpečný přenos a nastavují minimální verzi TLS na TLS 1.2 pro úložný účet.
Pro nastavení těchto nastavení pomocí portálu Azure postupujte podle těchto kroků:
Přejděte do svého účtu úložiště.
V servisním menu vyberte Nastavení>a konfigurace.
U možnosti Vyžadovat zabezpečený přenos vyberte Povoleno.

Pro Minimální verzi TLS vyberte verzi 1.2.

Vyberte Uložit.