Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Platí pro: ✔️ Sdílené složky SMB
Azure Files nabízí sdílené složky na podnikové úrovni, které můžou vertikálně navýšit kapacitu tak, aby vyhovovaly vašim potřebám úložiště, a současně k němu mají přístup tisíce klientů. Azure Files nabízí dva standardní protokoly pro připojení sdílených složek Azure: protokol Server Message Block (SMB) a protokol Network File System (NFS). Zvolte protokol, který nejlépe vyhovuje vaší úloze. Azure Files nepodporuje přístup ke sdílené složce Azure s protokoly SMB i NFS, i když můžete vytvářet klasické sdílené složky SMB a NFS ve stejném účtu úložiště.
Tento článek se zabývá Azure soubory sdílené přes SMB. Informace o sdílených složkách NFS Azure najdete v tématu NFS Azure file shares.
Obvyklé scénáře
Používejte sdílené složky SMB pro mnoho aplikací, včetně sdílených složek koncových uživatelů a sdílených složek, které zálohují databáze a aplikace. Sdílené složky SMB použijte v následujících scénářích:
- Sdílené složky koncového uživatele, jako jsou sdílené složky týmu a domovské adresáře
- Úložiště pro aplikace založené na systému Windows, jako jsou databáze SQL Serveru nebo podnikové aplikace
- Vývoj nových aplikací a služeb, zejména pokud potřebujete náhodné vstupně-výstupní operace a hierarchické úložiště
Vlastnosti
Azure Files podporuje hlavní funkce protokolu SMB a Azure potřebné pro produkční nasazení sdílených složek SMB:
- Nepřetržitá dostupnost protokolu SMB (CA)
- Připojení k doméně Active Directory a diskreční seznamy řízení přístupu (DACL)
- Integrované bezserverové zálohování s Azure Backup
- Izolace sítě s privátními koncovými body Azure
- Vysoká síťová propustnost pomocí SMB multikanálu (pouze sdílené složky SSD)
- Šifrování kanálu SMB včetně AES-256-GCM, AES-128-GCM a AES-128-CCM
- Podpora předchozí verze prostřednictvím snímků sdílených úložišť integrovaných ve VSS.
- Automatické měkké odstranění u sdílení souborů Azure, aby se zabránilo náhodnému odstranění
- Volitelné sdílení souborů přístupné z internetu s internetově bezpečným protokolem SMB 3.0 nebo novějším
Sdílené složky SMB můžete připojit přímo nebo ukládat je místně pomocí Synchronizace souborů Azure.
Podpora protokolu SMB ve Windows a funkce Azure Files
Následující tabulka ukazuje Windows podporu pro verzi protokolu SMB, SMB Multichannel1 a šifrování kanálu SMB při připojování sdílených složek Azure. Tato tabulka slouží k určení požadavků na podporu funkcí a zabezpečení klientských operačních systémů, které přistupující ke sdílené složce Azure. Použijte nejnovější KB pro svou verzi systému Windows.
| verze Windows | Verze protokolu SMB | SMB Multichannel (jenom SSD) | Maximální šifrování kanálu SMB |
|---|---|---|---|
| Windows Server 2025 | SMB 3.1.1 | Ano | AES-256-GCM |
| Windows 11 verze 24H2 | SMB 3.1.1 | Ano | AES-256-GCM |
| Windows 11 verze 23H2 | SMB 3.1.1 | Ano | AES-256-GCM |
| Windows 11 verze 22H2 | SMB 3.1.1 | Ano | AES-256-GCM |
| Windows 10 verze 22H2 | SMB 3.1.1 | Ano | AES-128-GCM |
| Windows Server 2022 | SMB 3.1.1 | Ano | AES-256-GCM |
| Windows 11 verze 21H2 | SMB 3.1.1 | Ano | AES-256-GCM |
| Windows 10 verze 21H2 | SMB 3.1.1 | Ano | AES-128-GCM |
| Windows 10 verze 21H1 | SMB 3.1.1 | Ano, s KB5003690 nebo novější | AES-128-GCM |
| Windows Server verze 20H2 | SMB 3.1.1 | Ano, s KB5003690 nebo novější | AES-128-GCM |
| Windows 10 verze 20H2 | SMB 3.1.1 | Ano, s KB5003690 nebo novější | AES-128-GCM |
| Windows Server, verze 2004 | SMB 3.1.1 | Ano, s KB5003690 nebo novější | AES-128-GCM |
| Windows 10 verze 2004 | SMB 3.1.1 | Ano, s KB5003690 nebo novější | AES-128-GCM |
| Windows Server 2019 | SMB 3.1.1 | Ano, s aktualizací KB5003703 nebo novější | AES-128-GCM |
| Windows 10 verze 1809 | SMB 3.1.1 | Ano, s aktualizací KB5003703 nebo novější | AES-128-GCM |
| Windows Server 2016 | SMB 3.1.1 | Ano, s KB5004238 nebo novějším a použitým klíčem registru | AES-128-GCM |
| Windows 10 verze 1607 | SMB 3.1.1 | Ano, s KB5004238 nebo novějším a použitým klíčem registru | AES-128-GCM |
| Windows 10 verze 1507 | SMB 3.1.1 | Ano, s KB5004249 nebo novějším a použitým klíčem registru | AES-128-GCM |
| Windows Server 2012 R22 | SMB 3.0 | Ne | AES-128-CCM |
| Windows Server 2012 2 | SMB 3.0 | Ne | AES-128-CCM |
| Windows 8.13 | SMB 3.0 | Ne | AES-128-CCM |
| Windows Server 2008 R23 | SMB 2.1 | Ne | Nepodporováno |
| Windows 73 | SMB 2.1 | Ne | Nepodporováno |
1Azure Files podporuje SMB Multichannel pouze u souborových sdílených složek SSD (premium).
Regulérní podpora Microsoftu pro Windows Server 2012 a Windows Server 2012 R2 skončila. Další podporu aktualizací zabezpečení si můžete zakoupit pouze prostřednictvím programu Rozšířená aktualizace zabezpečení (ESU).
3Microsoft podpora Windows 7, Windows 8.1 a Windows Server 2008 R2 skončila. Migrace z těchto operačních systémů
Nastavení protokolu SMB
Azure Files nabízí více nastavení, která ovlivňují chování, výkon a zabezpečení protokolu SMB. Jsou nakonfigurované pro všechny Azure klasické sdílené složky v rámci účtu úložiště Azure.
Nepřetržitá dostupnost protokolu SMB
Azure Files podporuje nepřetržitou dostupnost protokolu SMB (CA), aby aplikace zůstaly dostupné během přechodných událostí infrastruktury. Nepřetržitá dostupnost je schopnost protokolu SMB, která udržuje otevřené soubory aktivní během krátkého přerušení, jako jsou převzetí služeb při selhání serveru nebo krátké přerušení sítě. Všechny sdílené svazky SMB Azure jsou ve výchozím nastavení nepřetržitě dostupné. Toto nastavení nemůžete zakázat.
Co nepřetržitá dostupnost poskytuje
Nepřetržitá dostupnost poskytuje následující výhody:
- Trvalé zpracování souborů, které přežijí přechodné selhání
- Transparentní obnovení vstupně-výstupních operací po selhání systému
- Konzistence dat během přechodů infrastruktury
- Snížené riziko přerušení aplikace
Pokud dojde k krátkému přerušení připojení, klienti SMB automaticky zopakují operace a znovu zopakují přístup k otevřeným souborům, aniž by je aplikace musela znovu otevřít. Toto chování je zvlášť důležité pro úlohy, které udržují dlouhotrvající souborové relace.
Jak nepřetržitá dostupnost funguje
Nepřetržitá dostupnost závisí na trvalých popisovačích SMB. Během přechodného přerušení, které obvykle trvá až několik minut, platí následující příkazy:
- Otevřené popisovače souborů zůstávají platné.
- Klient SMB opakuje čekající vstupně-výstupní operace.
- Azure Files transparentně obnoví operace po obnovení připojení.
Vzhledem k tomu, že Azure Files upřednostňuje správnost a odolnost, klient čeká a opakuje pokusy místo okamžitého selhání operace.
Chování časového limitu během ztráty připojení
Kvůli opakovaným pokusům, které vyžaduje nepřetržitá dostupnost, může během přerušení sítě vypršení časového limitu operací SMB trvat déle.
Můžete například zaznamenat následující:
- Windows klienti SMB můžou opakovat operace po dobu několika minut, než vrátí chybu.
- Aplikace se můžou dočasně pozastavit, když se připojení znovu sestaví.
Toto chování je záměrně, protože pomáhá zachovat integritu zpracování a zabránit poškození dat. Úlohy, které se často přerušují, jako jsou roamingové přenosné počítače nebo nestabilní síťová připojení, mohou zažít delší dobu čekání, než se projeví selhání.
SMB Multichannel
SMB Multichannel umožňuje klientovi SMB 3.x navázat více síťových připojení ke sdílenému souboru SMB. Azure Files podporuje protokol SMB Multichannel pouze ve sdílených složkách SSD (Premium). Pro Windows klienty je ve výchozím nastavení povolen protokol SMB Multichannel ve všech Azure oblastech. Ve většině scénářů, zejména u vícevláknových pracovních zátěží, klienti zaznamenávají zlepšený výkon s SMB Multichannel. V některých konkrétních scénářích, jako jsou úlohy s jedním vláknem nebo pro účely testování, ale můžete chtít zakázat smb Multichannel. Pro více informací viz SMB Multichannel.
Zabezpečení
Azure Files šifruje všechna neaktivní uložená data pomocí šifrování služby úložiště Azure (SSE). Můžete se také rozhodnout šifrovat přenášená data.
Šifrování v klidu
Šifrování služby Storage funguje podobně jako nástroj BitLocker na Windows: šifruje data pod úrovní systému souborů. Vzhledem k tomu, že se data šifrují pod systémem souborů Azure sdílené složky, protože jsou zakódovaná na disk, nepotřebujete přístup k základnímu klíči v klientovi ke čtení nebo zápisu do sdílené složky Azure.
Šifrování během přenosu
Azure Files poskytuje vyhrazené nastavení Require Encryption in Transit for SMB, které můžete použít k nezávislému řízení toho, jestli se šifrování vyžaduje pro přístup smb ke Azure sdíleným složkám. Toto nastavení protokolu poskytuje podrobnější kontrolu než požadované nastavení zabezpečeného přenosu na úrovni účtu úložiště, které se teď vztahuje pouze na provoz REST/HTTPS. Pro nové účty úložiště vytvořené pomocí portálu Azure Require Encryption in Transit for SMB je ve výchozím nastavení povolené, takže jsou povolená jenom připojení SMB, která používají protokol SMB 3.x s šifrováním. Připojení od klientů, kteří nepodporují protokol SMB 3.x s šifrováním kanálu SMB, se při povolení šifrování při přenosu zamítnou. Účty úložiště vytvořené pomocí Azure PowerShell, Azure CLI nebo rozhraní FileREST API mají nastaveno Požadovat šifrování při přenosu pro SMB jako Není vybráno, aby byla zajištěna zpětná kompatibilita.
U existujících účtů úložiště je u nastavení Vyžadovat šifrování během přenosu pro SMB zpočátku zobrazena volba Nezvoleno. I když není zaškrtnuté, požadované nastavení zabezpečeného přenosu i nadále řídí chování šifrování SMB. Poté, co explicitně nastavíte Require Encryption in Transit for SMB, toto nastavení má přednost pro přístup SMB, bez ohledu na požadovanou hodnotu Secure transfer .
Azure Files podporuje AES-256-GCM s protokolem SMB 3.1.1 při použití s Windows Server 2022 nebo Windows 11. PROTOKOL SMB 3.1.1 také podporuje AES-128-GCM a PROTOKOL SMB 3.0 podporuje AES-128-CCM. AES-128-GCM se ve výchozím nastavení vyjednává na Windows 10 verze 21H1 z důvodů výkonu.
Šifrování při přenosu můžete zakázat pro sdílenou složku Azure. Pokud je šifrování zakázané, Azure Files umožňuje protokol SMB 2.1 a SMB 3.x bez šifrování. Primárním důvodem zakázání přenášeného šifrování je podpora starší verze aplikace, která musí běžet ve starším operačním systému, jako je Windows Server 2008 R2 nebo starší linuxová distribuce. Azure Files umožňuje připojení přes SMB 2.1 pouze ve stejné oblasti Azure jako sdílená složka Azure Files. Klient SMB 2.1 mimo oblast Azure, ve které se nachází sdílená složka Azure Files, například v místním prostředí nebo v jiné oblasti Azure, nemůže ke sdílené složce přistupovat.
Nastavení zabezpečení protokolu SMB
Azure Files zveřejňuje nastavení, která můžete přepnout, aby byl protokol SMB lépe kompatibilní nebo bezpečnější v závislosti na požadavcích vaší organizace. Ve výchozím nastavení je Azure Files nastaven tak, aby byl maximálně kompatibilní, takže omezení těchto nastavení může způsobit, že někteří klienti se nebudou moci připojit.
Azure Files zveřejňuje následující nastavení:
- Verze PROTOKOLU SMB: Které verze PROTOKOLU SMB jsou povolené. Podporované verze protokolu jsou SMB 3.1.1, SMB 3.0 a SMB 2.1. Ve výchozím nastavení jsou povolené všechny verze PROTOKOLU SMB, přestože protokol SMB 2.1 je zakázaný, pokud je povolené šifrování při přenosu pro protokol SMB (nebo pokud nastavení vyžadováno zabezpečený přenos řídí chování protokolu SMB), protože protokol SMB 2.1 nepodporuje šifrování během přenosu.
- Metody ověřování: Které metody ověřování SMB jsou povolené. Podporované metody ověřování jsou NTLMv2 (pouze klíč účtu úložiště) a Kerberos. Ve výchozím nastavení jsou povolené všechny metody ověřování. Kerberos musí být povolen pro použití autentizace založené na identitě s AD DS, Microsoft Entra Doménové služby, Microsoft Entra Kerberos nebo spravovanou identitou. Odebrání NTLMv2 znemožňuje připojení sdílené složky Azure pomocí klíče účtu úložiště. Azure Files nepodporuje ověřování NTLM pro přihlašovací údaje domény.
- Šifrování lístku Kerberos: Které šifrovací algoritmy jsou povolené. Podporované šifrovací algoritmy jsou AES-256 (důrazně doporučeno) a RC4-HMAC.
-
Šifrování kanálu SMB: Které algoritmy šifrování kanálu SMB jsou povolené. Podporované šifrovací algoritmy jsou AES-256-GCM, AES-128-GCM a AES-128-CCM. Pokud vyberete pouze AES-256-GCM, musíte klientům, které se připojují, zadat, aby jej používali, tak, že na každém klientovi otevřete terminál PowerShell jako správce a spustíte
Set-SmbClientConfiguration -EncryptionCiphers "AES_256_GCM" -Confirm:$false. Použití AES-256-GCM není podporováno u Windows klientů starších než Windows 11/Windows Server 2022.
Nastavení zabezpečení PROTOKOLU SMB můžete zobrazit a změnit pomocí portálu Azure, Azure PowerShell nebo Azure CLI. Vyberte požadovanou záložku, abyste zjistili, jak získat a nastavit bezpečnostní nastavení SMB. Tato nastavení se kontrolují, když je SMB relace navázána, a pokud není splněna, nastavení SMB relace selže s chybou STATUS_ACCESS_DENIED.
Pokud chcete zobrazit nebo změnit nastavení zabezpečení PROTOKOLU SMB pomocí portálu Azure, postupujte takto:
Přihlaste se k portálu Azure a vyhledejte účty Storage. Vyberte účet úložiště, pro který chcete zobrazit nebo změnit nastavení zabezpečení PROTOKOLU SMB.
V nabídce služby vyberte Úložiště dat>Klasické sdílené složky souborů.
V části Nastavení sdílené složky vyberte hodnotu přidruženou k zabezpečení.

Protokol SMB můžete explicitně povolit nebo zakázat vyžadování šifrování při přenosu. Pro nové účty úložiště vytvořené pomocí portálu Azure je toto nastavení ve výchozím nastavení povolené.
V části Profil vyberte Maximální kompatibilita, Maximální zabezpečení nebo Vlastní. Výběr Vlastní povoluje vytvoření vlastního profilu pro verze protokolu SMB, šifrování kanálu SMB, mechanismy ověřování a šifrování lístků Kerberos.
Důležité
Výběr možnosti Maximální zabezpečení nebo použití vlastních nastavení může vést k tomu, že se někteří klienti nemůžou připojit. Například AES-256-GCM byl zaveden jako možnost šifrování kanálu SMB počínaje Windows Server 2022 a Windows 11. To znamená, že starší klienti, kteří nepodporují AES-256-GCM, se nemůžou připojit. Pokud vyberete jenom AES-256-GCM, musíte říct Windows Server 2022 a Windows 11 klientům, aby používali AES-256-GCM tak, že na každém klientovi otevřete terminál PowerShellu jako správce a spustíte
Set-SmbClientConfiguration -EncryptionCiphers "AES_256_GCM" -Confirm:$false.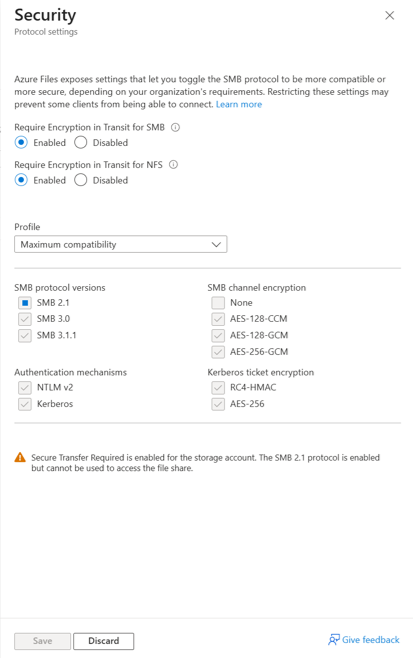
Po zadání požadovaného nastavení zabezpečení vyberte Uložit.
Zakázání protokolu SMB 1 v klientech s Linuxem
Azure Files nepodporuje SMB 1. Od Linuxového jádra 4.18 můžete SMB 1 na Linux klientech vypnout pomocí parametru disable_legacy_dialects modulu v kernelovém modulu cifs .
Zkontrolujte, zda vaše distribuce tento parametr podporuje:
sudo modinfo -p cifs | grep disable_legacy_dialects
Chcete-li zakázat SMB 1, nejprve odpojte všechna sdílení SMB a uvolněte modul:
sudo modprobe -r cifs
Znovu načíst modul s vypnutým SMB 1:
sudo modprobe cifs disable_legacy_dialects=Y
Aby tato změna zůstala trvalá při restartu, přidejte toto nastavení do konfigurace modulu:
echo "options cifs disable_legacy_dialects=Y" | sudo tee -a /etc/modprobe.d/local.conf > /dev/null
Ověřte, že je nastavení aktivní:
cat /sys/module/cifs/parameters/disable_legacy_dialects
Výstup by měl být Y.
Omezení
Sdílené složky PROTOKOLU SMB Azure podporují podmnožinu funkcí podporovaných protokolem SMB a systémem souborů NTFS. I když většina případů použití a aplikací tyto funkce nevyžadují, některé aplikace nemusí správně fungovat s Azure Files, pokud spoléhají na nepodporované funkce. Následující funkce nejsou podporované:
- SMB Direct
- Pronájem adresářů SMB
- VSS pro sdílené složky SMB (tato funkce umožňuje poskytovatelům VSS vyprázdnit svá data do sdílené složky SMB před pořízením snímku)
- Alternativní datové proudy
- Rozšířené atributy
- Identifikátory objektů
- pevné odkazy
- Symbolické odkazy
- Spojovací body
- Zhuštěné soubory
- Krátké názvy souborů (alias 8.3)
- Compression
Regionální dostupnost
Sdílené složky protokolu SMB ve službě Azure jsou dostupné ve všech regionech služby Azure, včetně všech veřejných a suverénních oblastí. Sdílené složky SSD jsou k dispozici v podmnožině oblastí.
Další kroky
- Plán pro nasazení Azure Files
- Vytvoření sdílené složky Azure
- Připojte sdílené složky SMB do preferovaného operačního systému: