Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
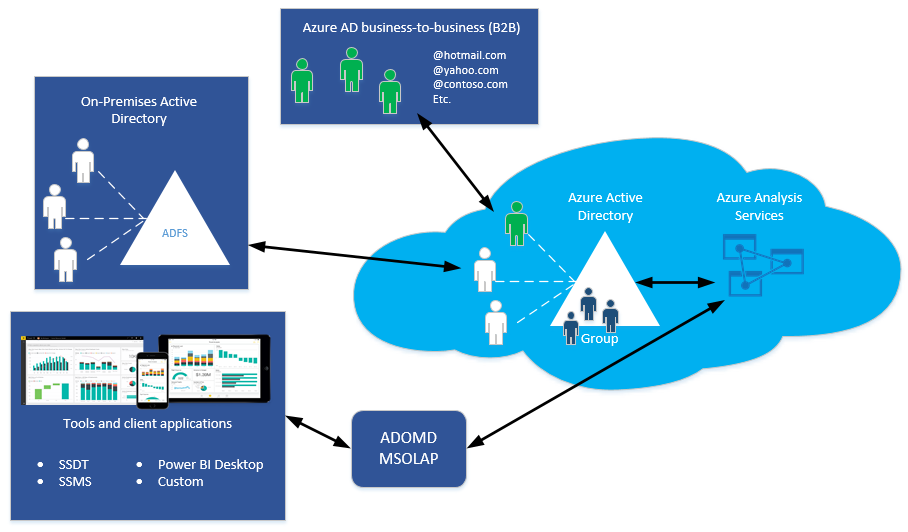
Azure Analysis Services používá pro správu identit a ověřování uživatelů ID Microsoft Entra. Každý uživatel, který vytváří, spravuje nebo se připojuje k serveru služby Azure Analysis Services, musí mít platnou uživatelskou identitu v tenantovi Microsoft Entra v rámci stejného předplatného.
Azure Analysis Services podporuje spolupráci Microsoft Entra B2B. S B2B je možné uživatele mimo organizaci pozvat jako uživatele typu host v adresáři Microsoft Entra. Hosté mohou být z jiného adresáře tenanta Microsoft Entra nebo z libovolné platné e-mailové adresy. Po pozvání a uživatel přijme pozvánku odeslanou e-mailem z Azure, identita uživatele se přidá do adresáře tenanta. Tyto identity je možné přidat do skupin zabezpečení nebo jako členové role správce serveru nebo databáze.
Autentizace
Všechny klientské aplikace a nástroje používají jednu nebo více klientských knihoven služby Analysis Services (AMO, MSOLAP, ADOMD) pro připojení k serveru.
Všechny tři klientské knihovny podporují interaktivní tok Microsoft Entra i neinteraktivní metody ověřování. V aplikacích využívajících AMOMD a MSOLAP lze použít dvě neinteraktivní metody: Heslo služby Active Directory a integrované ověřování služby Active Directory. Tyto dvě metody nikdy nezpůsobí automaticky otevírané dialogová okna pro přihlášení.
Klientské aplikace, jako jsou Excel a Power BI Desktop, a nástroje, jako je rozšíření projektů SSMS a Analysis Services pro Visual Studio, instalují nejnovější verze klientských knihoven s pravidelnými aktualizacemi. Rozšíření projektů Power BI Desktop, SSMS a Analysis Services se aktualizuje každý měsíc. Excel se aktualizuje pomocí Microsoftu 365. Aktualizace Microsoftu 365 jsou méně časté a některé organizace používají odložený kanál, což znamená, že aktualizace se odkládají až na tři měsíce.
V závislosti na klientské aplikaci nebo nástrojích, které používáte, se může lišit typ ověřování a způsob přihlášení. Každá aplikace může podporovat různé funkce pro připojení ke cloudovým službám, jako je Azure Analysis Services.
Power BI Desktop, Visual Studio a SSMS podporují univerzální ověřování Active Directory, interaktivní metodu, která podporuje také vícefaktorové ověřování Microsoft Entra (MFA). Vícefaktorové ověřování Microsoft Entra pomáhá chránit přístup k datům a aplikacím a současně poskytuje jednoduchý proces přihlašování. Zajišťuje silné ověřování s několika možnostmi ověření (telefonní hovor, textová zpráva, čipové karty s pin kódem nebo oznámením mobilní aplikace). Interaktivní vícefaktorové ověřování s Microsoft Entra ID může vést k vyskakovacímu dialogovému oknu pro validaci. Doporučuje se univerzální ověřování.
Pokud se k Azure přihlašujete pomocí účtu Windows a univerzální ověřování není vybrané nebo dostupné (Excel), vyžaduje se služba Active Directory Federation Services (AD FS). S federací se uživatelé Microsoft Entra ID a Microsoft 365 ověřují pomocí místních přihlašovacích údajů a mají přístup k prostředkům Azure.
SQL Server Management Studio (SSMS)
Servery Azure Analysis Services podporují připojení z SSMS verze 17.1 a vyšší pomocí ověřování systému Windows, ověřování hesel služby Active Directory a univerzálního ověřování Active Directory. Obecně se doporučuje používat univerzální ověřování služby Active Directory, protože:
Podporuje interaktivní a neinteraktivní metody ověřování.
Podporuje hostující uživatele Azure B2B pozvané do klienta Azure AS. Při připojování k serveru musí uživatelé typu host zvolit univerzální ověřování služby Active Directory.
Podporuje vícefaktorové ověřování (MFA). Vícefaktorové ověřování Microsoft Entra pomáhá chránit přístup k datům a aplikacím s celou řadou možností ověření: telefonní hovor, textová zpráva, čipové karty s pin kódem nebo oznámením mobilní aplikace. Interaktivní vícefaktorové ověřování s Microsoft Entra ID může vést k vyskakovacímu dialogovému oknu pro validaci.
Visual Studio
Visual Studio se připojuje ke službě Azure Analysis Services pomocí univerzálního ověřování Active Directory s podporou vícefaktorového ověřování. Uživatelům se při prvním nasazení zobrazí výzva k přihlášení k Azure. Uživatelé se musí přihlásit k Azure pomocí účtu s oprávněními správce serveru na serveru, na který se nasazují. Při prvním přihlášení k Azure se přiřadí token. Token se ukládá do mezipaměti pro budoucí opětovné připojení.
Plocha Power BI
Power BI Desktop se připojuje ke službě Azure Analysis Services pomocí univerzálního ověřování Active Directory s podporou vícefaktorového ověřování. Uživatelům se při prvním připojení zobrazí výzva k přihlášení k Azure. Uživatelé se musí k Azure přihlásit pomocí účtu, který je součástí role správce serveru nebo databáze.
Excel
Uživatelé Excelu se můžou k serveru připojit pomocí účtu Windows, ID organizace (e-mailové adresy) nebo externí e-mailové adresy. Externí e-mailové identity musí existovat v ID Microsoft Entra jako uživatel typu host.
Uživatelská oprávnění
Správci serveru jsou specifičtí pro instance serveru Azure Analysis Services. Připojují se pomocí nástrojů, jako je Azure Portal, SSMS a Visual Studio, a provádějí úlohy, jako je konfigurace nastavení a správa rolí uživatelů. Ve výchozím nastavení se uživatel, který vytvoří server, automaticky přidá jako správce serveru Analysis Services. Ostatní správci je možné přidat pomocí webu Azure Portal nebo SSMS. Správci serveru musí mít účet v tenantovi Microsoft Entra ve stejném předplatném. Další informace najdete v tématu Správa správců serveru.
Uživatelé databáze se připojují k modelovým databázím pomocí klientských aplikací, jako je Excel nebo Power BI. Uživatelé musí být přidáni do databázových rolí. Databázové role definují oprávnění správce, procesu nebo čtení pro databázi. Je důležité pochopit, že uživatelé databáze v roli s oprávněními správce se liší od správců serveru. Ve výchozím nastavení jsou správci serveru také správci databáze. Další informace najdete v tématu Správa databázových rolí a uživatelů.
Vlastníci prostředků Azure. Vlastníci prostředků spravují zdroje pro předplatné Azure. Vlastníci prostředků můžou přidat identity uživatelů Microsoft Entra do rolí vlastníka nebo přispěvatele v rámci předplatného pomocí řízení přístupu na webu Azure Portal nebo pomocí šablon Azure Resource Manageru.
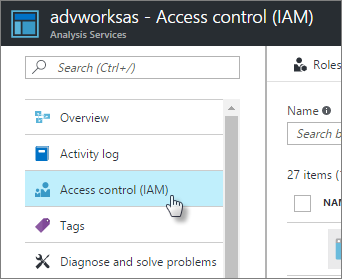
Role na této úrovni platí pro uživatele nebo účty, které potřebují provádět úlohy, které je možné dokončit na portálu nebo pomocí šablon Azure Resource Manageru. Další informace najdete v tématu Řízení přístupu na základě role v Azure (Azure RBAC).
Databázové role
Role definované pro tabulkový model jsou databázové role. To znamená, že role obsahují členy, které se skládají z uživatelů Microsoft Entra a skupin zabezpečení, které mají specifická oprávnění, která definují akci, kterou mohou tito členové provádět v databázi modelu. Role databáze se vytvoří jako samostatný objekt v databázi a vztahuje se pouze na databázi, ve které je tato role vytvořena.
Při vytváření nového projektu tabulkového modelu ve výchozím nastavení projekt modelu nemá žádné role. Role je možné definovat pomocí dialogového okna Správce rolí v sadě Visual Studio. Pokud jsou role definovány během návrhu projektu modelu, použijí se pouze na databázi pracovního prostoru modelu. Při nasazení modelu se na nasazený model použijí stejné role. Po nasazení modelu můžou správci serveru a databáze spravovat role a členy pomocí aplikace SSMS. Další informace najdete v tématu Správa databázových rolí a uživatelů.
Úvahy a omezení
- Azure Analysis Services nepodporuje použití One-Time hesla pro uživatele B2B.
Další kroky
Správa přístupu k prostředkům pomocí skupin Microsoft Entra
Správa databázových rolí a uživatelů
Správa správců serveru
Řízení přístupu na základě role v Azure (Azure RBAC)