Tento článek odpovídá na nejčastější dotazy týkající se řešení Azure VMware.
Obecné
Co je Řešení Azure VMware?
Vzhledem k tomu, že podniky využívají strategie modernizace IT ke zlepšení obchodní flexibility, snížení nákladů a zrychlení inovací, jsou klíčovými možnostmi digitální transformace zákazníků hybridní cloudové platformy. Řešení Azure VMware kombinuje software softwarově definovaného datového centra (SDDC) VMware s globálním ekosystémem cloudových služeb Microsoftu. Kromě toho Řešení Azure VMware splňuje požadavky na výkon, dostupnost, zabezpečení a dodržování předpisů. Další informace najdete v tématu Co je Řešení Azure VMware.
Kde je dnes k dispozici řešení Azure VMware?
Služba se průběžně přidává do nových oblastí. Podrobnosti najdete v nejnovějších informacích o dostupnosti služeb.
Kdo podporuje řešení Azure VMware?
Microsoft poskytuje podporu pro Řešení Azure VMware. Můžete odeslat žádost o podporu. U předplatných spravovaných poskytovatelem cloudových řešení (CSP) poskytuje první úroveň podpory poskytovatele řešení stejným způsobem jako poskytovatel CSP pro ostatní služby Azure.
Můžou se úlohy běžící v instanci azure VMware Solution integrovat se službami Azure?
Všechny služby Azure jsou k dispozici zákazníkům Řešení Azure VMware. Omezení výkonu a dostupnosti pro konkrétní služby by se měla řešit případ od případu.
Jaké hostující operační systémy jsou kompatibilní se službou Řešení Azure VMware?
Informace o kompatibilitě hostovaného operačního systému s vSphere najdete v Průvodci kompatibilitou VMware. Informace o verzi vSphere spuštěné v Řešení Azure VMware najdete v tématu Verze softwaru VMware.
Jak proces řízení změn vypadá?
Aktualizace provedené podle standardního procesu správy změn v Microsoft Azure Zákazníci zodpovídají za všechny úlohy správy úloh a související procesy správy změn.
Jak se tato verze liší od Řešení Azure VMware od CloudSimple?
S novým řešením Azure VMware má Microsoft a VMware přímé partnerství poskytovatele cloudu. Microsoft navrhl, vytvořil a podporoval nové řešení. Řešení doporučuje VMware. Řešení jsou v architektuře konzistentní se zásobníkem technologií VMware běžícím na vyhrazené infrastruktuře Azure.
Fakturace
Existuje smlouva SLA (Service Level Agreement) na nahrazení disku, když dojde k selháním?
Všechny hostitelé s problémy s disky budou nahrazeny. To zahrnuje 99,9% dostupnost podle SLA pro službu Řešení Azure VMware.
Jak jsou ceny strukturované pro Řešení Azure VMware?
Obecné dotazy týkající se cen najdete na stránce s cenami řešení Azure VMware.
Je VMware HCX Enterprise k dispozici, a pokud ano, kolik stojí?
VMware HCX Enterprise je k dispozici ve službě Řešení Azure VMware bez dalších nákladů a ve výchozím nastavení je povolená.
Bude provoz mezi on-premises infrastrukturu a řešením Azure VMware přes ExpressRoute zahrnovat nějaké poplatky za odchozí přenos dat v účtovaném datovém plánu?
Provoz v okruhu Řešení Azure VMware ExpressRoute se neměří. Žádné účtování za žádný okruh Řešení Azure VMware ExpressRoute, ani poplatky za Global Reach mezi privátními cloudy Řešení Azure VMware. Tento scénář zahrnuje Řešení Azure VMware do místního prostředí, kromě standardních poplatků za výchozí přenos dat z vašeho připojení okruhu Azure ExpressRoute k místní lokalitě z Azure. Tyto poplatky se účtují v závislosti na cenových plánech Azure ExpressRoute pomocí modelu fakturace s měřením. Pokud používáte neomezený fakturační model Azure ExpressRoute, nebude se vám účtovat odchozí provoz.
Řešení Azure VMware to Azure Virtual Network je propojeno prostřednictvím interního okruhu ExpressRoute a je zdarma bez ohledu na umístění regionu (ve stejném regionu nebo mezi regiony).
Řešení Azure VMware do místní lokality se provádí prostřednictvím služby Azure Virtual Network nebo ExpressRoute Global Reach (mezi interní službou ExpressRoute a externím ExpressRoute). Kromě standardních poplatků za výchozí přenos dat (model fakturace s měřením) z ExpressRoute do místní sítě je stále zdarma. U neomezeného fakturačního modelu se neúčtují žádné poplatky za data.
Příklad:
Pokud připojíme virtuální síť Azure v Azure West Europe k privátnímu cloudu Řešení Azure VMware v oblasti Západní Evropa, nebudou se účtovat žádné poplatky za ExpressRoute kromě poplatků za bránu ExpressRoute.
Pokud připojíme virtuální síť Azure v Azure North Europe k privátnímu cloudu Řešení Azure VMware v oblasti Západní Evropa, nebudou se účtovat žádné poplatky za ExpressRoute, než jsou poplatky za bránu ExpressRoute.
Pokud připojíte privátní cloud Řešení Azure VMware v oblasti Západní Evropa k privátnímu cloudu Řešení Azure VMware v severní Evropě přes ExpressRoute Global Reach. Za přenos dat ExpressRoute Global Reach (výchozí přenos a příchozí přenos dat) se neúčtují žádné poplatky. Při používání brány ExpressRoute se účtují poplatky.

Je nutné při migraci z místního prostředí virtuálního počítače s rozšířením L2 získat další licence a prostředky VMware jiné než instance AV36?
Ne, nemusíte vyžadovat další licencování VMware nad rámec služby Řešení Azure VMware. Další informace najdete na stránce s cenami řešení Azure VMware, kde najdete informace o tom, jaké technologie VMware jsou součástí.
Technická podpora
Jak mohu požádat o zvýšení kvóty hostů pro řešení Azure VMware?
Ať už chcete pro stávající privátní cloud více hostů, nebo vytváříte nový privátní cloud, musíte odeslat žádost o support ticket, aby vám byly hosty přiděleny. Další informace najdete v tématu Žádost o kvótu hostitele pro Řešení Azure VMware.
Jaké účty potřebuji k vytvoření privátního cloudu Řešení Azure VMware?
Potřebujete účet Azure v předplatném Azure.
Podporují se řešení Red Hat v řešení Azure VMware?
Microsoft a Red Hat sdílejí integrovaný společnělokovaný tým podpory, který poskytuje jednotný kontaktní bod pro ekosystémy Red Hat běžící na platformě Azure. Stejně jako ostatní služby platformy Azure, které pracují s Red Hat Enterprise Linuxem, spadá řešení Azure VMware Pod cloudový přístup a integrovaná podpora. Red Hat Enterprise Linux podporuje provoz na platformě Řešení Azure VMware v rámci Azure.
Komunikace se zákazníkem
Jak můžu obdržet upozornění, když Azure odesílá oznámení o stavu služby mému předplatnému Azure?
Na portálu Azure najdete problémy se službami, plánovanou údržbu, upozornění na stav a upozornění na zabezpečení publikovaná prostřednictvím služby Service Health. Při nastavování upozornění protokolu aktivit pro tato oznámení můžete provést včasné akce. Další informace najdete v tématu Vytváření upozornění služby Service Health pomocí webu Azure Portal.
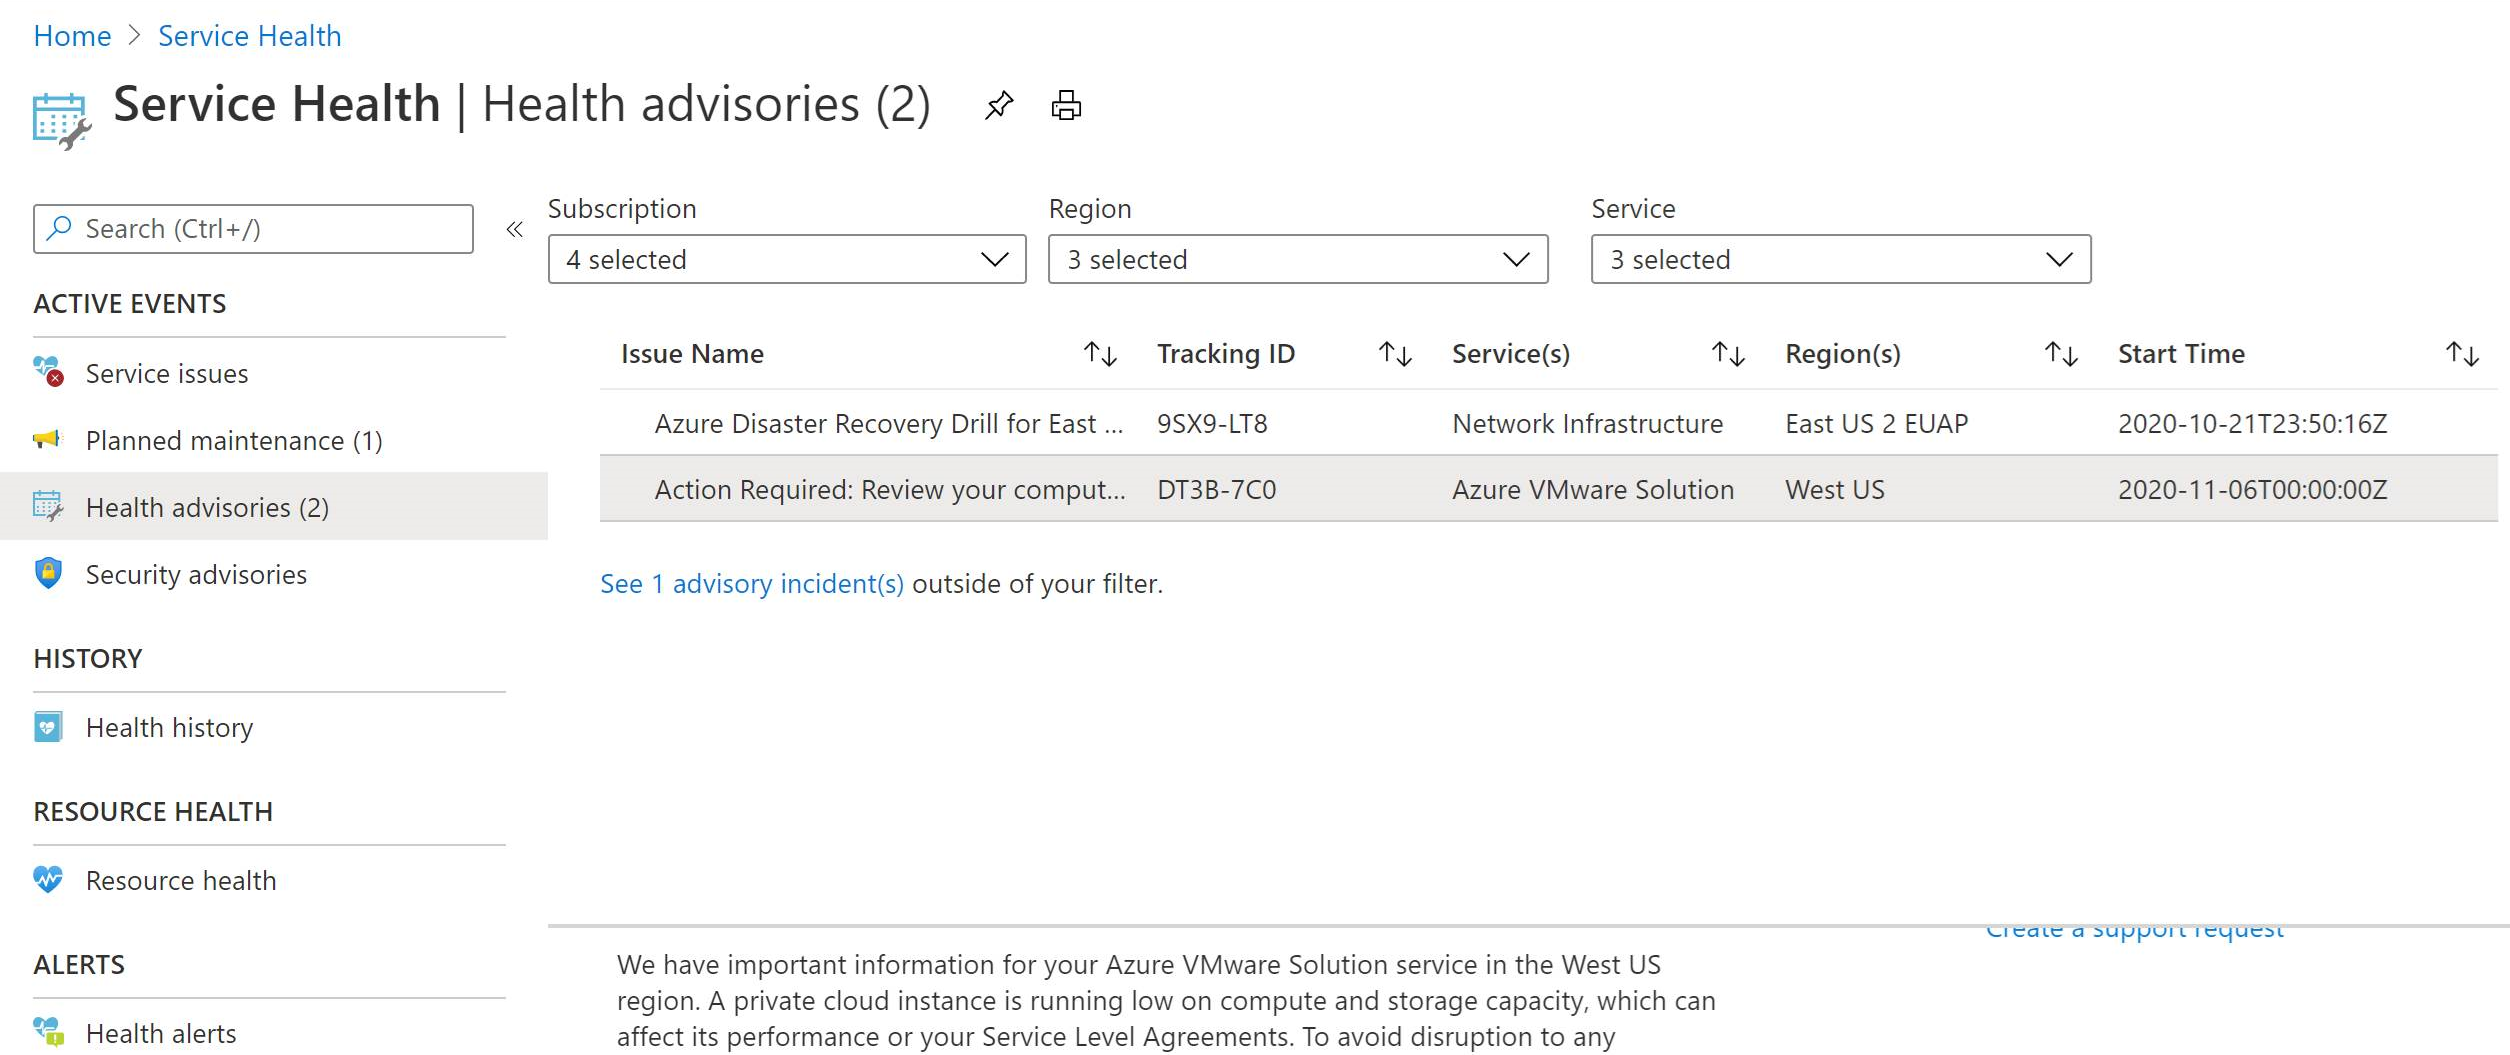
Konfigurace a nastavení
Jak dlouho trvá zřízení počátečních tří hostitelů v clusteru?
Nasazení závisí na konfiguraci a počáteční velikosti clusteru; časy se mohou lišit. Přidání nového jednoho uzlu v existujícím nebo stejném clusteru se může lišit v závislosti na synchronizaci dat požadovaných kvůli provozu vSAN.
Můžu použít název složky AVS-vendor-folders pro složky virtuálních počítačů vCenter Serveru v Řešení Azure VMware?
Ne, "AVS-vendor-folders" je vyhrazený název v rámci řešení Azure VMware a jeho použití může vést ke konfliktům s zamýšlenou funkcí nebo způsobit neočekávané chování v prostředí pro správu vCenter specifické pro řešení Azure VMware. Zvolte alternativní název složky, který odpovídá potřebám vaší organizace, a zároveň se vyhnete konfliktům s předdefinovanými zásadami vytváření názvů v řešení Azure VMware.
Můžu nakonfigurovat nastavení odesílatele pošty v řešení Azure VMware?
V Řešení Azure VMware se tato funkce záměrně nezpřístupní. Tento návrh je založený na tom, jak se platforma provozuje a podporuje, a pomáhá zajistit konzistentní a spolehlivé prostředí pro všechny zákazníky. Místo konfigurace e-mailu přímo ve vCenter doporučujeme používat řešení oznámení nativních Azure nebo virtuálních počítačů, jako jsou upozornění Azure Monitor, Log Analytics s upozorňováním na základě událostí nebo pracovní postupy automatizace (například odesílání e-mailů prostřednictvím externích služeb).
Software řešení VMware
Je možné virtuální počítače Řešení Azure VMware spravovat pomocí VMRC?
Ano. Za předpokladu, že systém, na kterém je nainstalován, má možnost přistupovat k serveru vCenter privátního cloudu a k překladu názvů hostitelů ESXi používá veřejné DNS.
Existují speciální pokyny pro instalaci a používání virtuálního počítače VMRC s virtuálními počítači Řešení Azure VMware?
Ne. Pokud chcete splnit požadavky na virtuální počítač, postupujte podle pokynů, které poskytuje VMware.
Mohu používat sadu vRealize, která běží v místním prostředí?
Nástroj vRealize Automation, vRealize Operations Manager a vRealize Network Insight jsou certifikované pro použití s řešením Azure VMware, pokud jsou tyto produkty nainstalované v místním datovém centru. Cloudové verze těchto produktů – vRealize Automation Cloud, vRealize Operations Cloud a vRealize Network Insight – jsou také certifikované pro použití.
Můžu migrovat virtuální počítače vSphere z místních prostředí do privátních cloudů Řešení Azure VMware?
Ano. Tato migrace je možná a doporučuje se prostřednictvím VMware HCX nebo pomocí migrace úložiště, jako je ANF SnapMirror. HCX je jediná podporovaná metoda pro rozšíření sítí L2 pro hybriditu mezi místním prostředím a cloudem nebo cloudem do cloudu.
Vyžaduje se v místních prostředích konkrétní verze vSphere?
Místní prostředí musí být spuštěné vSphere 6.5 nebo novější, pokud se k migraci virtuálních počítačů používá VMware HCX.
Jak mohu migrovat VM do jiného plánu?
Pokud chcete migrovat virtuální počítač Azure do jiného plánu, postupujte takto:
- Zastavte virtuální počítač na webu Azure Portal tak, že vyberete virtuální počítač a pak vyberete Zastavit a uvolníte prostředky.
- Když je virtuální počítač zastavený, přejděte k nastavení Velikost virtuálního počítače.
- Na panelu Zvolit velikost vyberte novou velikost, která je kompatibilní s aktuální nebo požadovanou řadou.
- Vyberte tlačítko „Změnit velikost“ pro provedení změny velikosti.
- Restartujte virtuální počítač a dokončete migraci.
Mějte na paměti, že velikost virtuálního počítače můžete změnit pouze ve stejné řadě nebo na dostupnou řadu ve stejné oblasti Azure. Ujistěte se, že nový plán podporuje konfiguraci úložiště a sítě virtuálního počítače.
Podporuje se VMware HCX v sítích VPN?
Ano, za předpokladu, že jsou splněny minimální požadavky na síť VMware HCX.
Jaké verze softwaru VMware se používají v privátních cloudech?
Následující tabulka uvádí verze softwaru, které se používají v nových nasazeních privátních cloudů Řešení Azure VMware.
| Softwarový produkt | Verze | Číslo sestavení |
|---|---|---|
| VMware vCenter Server | 8.0 U3k | 25600417 |
| VMware ESXi | 8.0 U3k | 25595708 |
| VMware vSAN | 8.0 U3 | 25595708 |
| VMware vSAN svědek | 8.0 U3 | 25595708 |
| Formát VMware vSAN na disku | 20 | – |
| Architektura úložiště VMware vSAN | Gen 1: OSA, Gen2: ESA | – |
| VMware NSX | 4.2.3.2 | 25077145 |
| VMware HCX | 4.11.4 | 25238712 |
| VMware Live Site Recovery (Obnovení živého webu VMware) | 9.0.2.1 | 24401761 |
| Replikace VMware vSphere | 9.0.2.1 | 24383568 |
Pokud uvedené číslo buildu neodpovídá číslu buildu uvedenému v poznámkách k verzi, je to proto, že se pro poskytovatele cloudu použila vlastní oprava.
Aktuální spuštěná verze softwaru se použije u nových clusterů, které jsou přidány do existujícího privátního cloudu, pokud ji verze vCenter Serveru podporuje.
Jak často je software řešení VMware (ESXi, vCenter Server, NSX) opravený, aktualizovaný nebo upgradovaný v privátním cloudu Řešení Azure VMware?
Jednou z výhod privátních cloudů Řešení Azure VMware je, že se platforma udržuje za vás. Microsoft zodpovídá za správu životního cyklu softwaru VMware (ESXi, vCenter Server a vSAN) a zařízení NSX. Microsoft také zodpovídá za spuštění konfigurace sítě, jako je vytvoření brány vrstvy 0 a povolení směrování na sever –jih. Zodpovídáte za konfiguraci NSX SDN: segmenty sítě, distribuovaná pravidla brány firewall, brány vrstvy 1 a nástroje pro vyrovnávání zatížení.
Poznámka:
Brána T0 se vytvoří a nakonfiguruje jako součást nasazení privátního cloudu. Jakékoli změny logického směrovače nebo virtuálních počítačů hraničních uzlů NSX můžou ovlivnit připojení k privátnímu cloudu a měly by se vyhnout.
Microsoft zodpovídá za použití oprav, aktualizací nebo upgradů na ESXi, vCenter Server, vSAN a NSX ve vašem privátním cloudu. Dopad oprav, aktualizací a upgradů na ESXi, vCenter Server a NSX má tyto aspekty:
ESXi – Úlohy spuštěné ve vašem privátním cloudu nemají žádný vliv. Během této doby není zablokován přístup k vCenter Serveru a NSX. Během této doby doporučujeme neplánovat další aktivity, jako je vertikální navýšení kapacity privátního cloudu, plánování nebo zahájení aktivních migrací HCX, provádění změn konfigurace HCX atd. ve vašem privátním cloudu.
vCenter Server – úlohy spuštěné v privátním cloudu nemají žádný vliv. Během této doby není vCenter Server dostupný a nemůžete spravovat virtuální počítače (zastavit, spustit, vytvořit nebo odstranit). Doporučujeme neplánovat další aktivity, jako je vertikální navýšení kapacity privátního cloudu, vytváření nových sítí atd. ve vašem privátním cloudu. Pokud používáte uživatelské rozhraní VMware Site Recovery Manager nebo vSphere Replication, doporučujeme neprovádět žádnou z těchto akcí: konfigurovat replikaci vSphere nebo konfigurovat a spouštět plány obnovení lokality během upgradu vCenter Serveru.
NSX – Microsoft se řídí standardním pracovním postupem upgradu NSX broadcomu. Aktualizace NSX Edge se provádějí nejprve a po jedné, což může během upgradu způsobit dočasné ztráty paketů, protože se Edge plynule přepíná na jiný aktivní uzel Edge. Obvykle to nemá vliv na koncové aplikace, protože opětovné přenosy ve vrstvě TCP obvykle řeší problém. U hostitelů Řešení Azure VMware používá upgrady režimu údržby hostitele, aby se zabránilo jakémukoli dopadu během upgradu hostitele. Tento proces přesune všechny virtuální počítače do jiných hostitelů v clusteru a před upgradem umístí hostitele do režimu údržby. Během upgradu je přístup k rovině správy NSX zablokovaný a změny konfigurace prostředí NSX nelze provést. Doporučujeme neplánovat další aktivity, jako je vertikální navýšení kapacity privátního cloudu atd. ve vašem privátním cloudu. Jiné aktivity můžou zabránit spuštění upgradu nebo můžou mít nepříznivý dopad na upgrade a prostředí.
Prostřednictvím služby Azure Service Health se zobrazí oznámení, které zahrnuje časovou osu upgradu. Toto oznámení také obsahuje podrobnosti o upgradované komponentě, jejím vlivu na úlohy, přístup k privátnímu cloudu a další služby Azure. Podle potřeby můžete přeplánovat upgrade.
Mezi aktualizace softwaru patří:
Opravy – Opravy zabezpečení nebo opravy chyb vydané VMware
Aktualizace – změna verze komponenty zásobníku VMware
Upgrady – Změna hlavní verze VMware stack součásti
Poznámka:
Microsoft otestuje kritickou opravu zabezpečení hned, jak bude dostupná z VMware.
Zdokumentovaná alternativní řešení VMware se implementují místo instalace odpovídající opravy, dokud se nenasadí další plánované aktualizace.
Používají privátní cloudy VMware NSX? Pokud ano, která verze se podporuje?
Ano, NSX je jediná podporovaná verze softwaru virtualizace sítě VMware.
VMware NSX 4.2.3.2 se používá pro softwarově definované sítě v privátních cloudech Řešení Azure VMware.
Vyžaduje se VMware NSX v místních prostředích nebo sítích, které se připojují k privátnímu cloudu?
Ne, nemusíte používat místní VMware NSX. VMware HCX poskytuje nezbytné připojení mezi místními vSphere a Řešení Azure VMware.
Podporuje Řešení Azure VMware VMware vDefend s pokročilou ochranou proti hrozbám (ATP)?
Řešení Azure VMware podporuje firewall VMware vDefend s doplňkem Advanced Threat Prevention (ATP) v modelu BYOL. Zákazníci si musí koupit licenci Advanced Threat Protection (ATP) od Společnosti Broadcom. Microsoft použije licenci na privátní cloud Řešení Azure VMware s žádostí o podporu. Na Řešení Azure VMware tato licence podporuje pouze funkce NSX Distributed IDS/IPS a nevztahuje se na další funkce uvedené společností Broadcom.
Zahrnuje Řešení Azure VMware všechny pokročilé funkce vDefend s podporovanou licencí vDefend BYOL?
Řešení Azure VMware nepodporuje všechny funkce zahrnuté v licenci vDefence. Konkrétněji, následující pokročilé schopnosti vDefence nejsou na Řešení Azure VMware podporovány, ani s platnou licencí vDefend BYOL, protože vyžadují další infrastrukturu, která v současnosti není podporována na Řešení Azure VMware, bezpečnostní zpravodajství, filtrování škodlivých IP adres, distribuované detekce a prevence malwaru, cloudového sandboxování a analýzy artefaktů, detekce a reakce sítí (NDR), přeposílání událostí souborů malwaru do NDR a detekce malwaru přes brány.
Podporuje se vkládání služby VMware NSX s řešením Azure VMware?
Ne.
Je Omnissa Horizon 8 2012 kompatibilní se službou Řešení Azure VMware?
Ano.
Migrovat
Proč se při používání služby Microsoft Sentinel Appliance nezobrazuje karta Správa Microsoft Sentinel ve Správci HCX?
Karta Správa Microsoft Sentinel poskytuje přístup ke stažení Microsoft Sentinel softwaru. Zobrazí se v rozhraní HCX Interconnect, když je aktivovaná licence HCX Enterprise a nasadili jste síť služeb se dvojicí Microsoft Sentinel Gateway (SGW) a Microsoft Sentinel Data Receiver (SDR). Také v tradičních nasazeních z místního prostředí do cloudu je karta Microsoft Sentinel viditelná pouze v Connectoru, nikoli v cloud manageru.
Pokud migrujeme virtuální počítač vytvořený s tlustě alokovaným diskem z místního prostředí do Řešení Azure VMware, zůstane disk tlustě alokovaný?
Typ požadovaného formátu můžete zadat při migraci virtuálního počítače do azure VMware Solution. Síť vSAN je ale primárně úložiště dat, které používáte v Řešení Azure VMware, takže závisí na vybrané zásadě úložiště. Výchozí zásadou úložiště dat je RAID-1 FTT-1, což je s tenkým provisioningem. K změně výchozích zásad úložiště dat můžete použít příkazy Spustit.
Compute
Jaké jsou specifikace procesoru v každém typu hostitele?
Další informace o různých typech hostitelů a technických specifikacích najdete v informacích o cenách Azure ve vaší oblasti.
Podporuje azure VMware Solution spuštění ESXi jako vnořené virtualizační řešení?
Ne. VMware oficiálně nepodporuje vnořenou virtualizaci.
Zálohování a obnovení
Jaká nezávislá řešení zálohování softwaru (ISV) pracují s Řešení Azure VMware?
Společnost Commvault, Veritas a Veeam rozšířily svá řešení zálohování, aby fungovaly s Řešení Azure VMware. Jakékoli řešení zálohování, které používá rozhraní API VMware vStorage pro ochranu dat (VADP) s režimem přenosu HotAdd, ale funguje mimo provoz ve službě Řešení Azure VMware. Další informace najdete v tématu Řešení zálohování pro virtuální počítače Řešení Azure VMware.
Co podpora zálohovacích řešení od nezávislých výrobců softwaru?
Jelikož jsou tato řešení zálohování instalována a spravována zákazníky, mohou se zákazníci s žádostí o podporu obrátit na příslušného nezávislého dodavatele softwaru (ISV).
Spolehlivost a dostupnost
Můžu provozovat roztažený cluster napříč zónami dostupnosti pro vyšší dostupnost?
Řešení Azure VMware podporuje roztažené clustery napříč zónami dostupnosti v podporovaných oblastech a konfiguracích Azure. Dostupnost se liší podle generování a oblasti řešení Azure VMware. Další informace najdete v tématu Nasazení roztaženého clusteru.
Podporuje Řešení Azure VMware Gen2 zóny dostupnosti?
Ano. V Řešení Azure VMware Gen2 můžete vybrat zónu dostupnosti, ve které je váš privátní cloud nasazený (v závislosti na dostupnosti kapacity v této zóně). Jako součást zotavení po havárii nebo strategie vysoké dostupnosti můžete také nasadit samostatné privátní cloudy v různých zónách dostupnosti.
Podporuje Řešení Azure VMware Gen2 roztažené clustery vSAN napříč zónami dostupnosti?
Ne. V současné chvíli se v Řešení Azure VMware Gen2 nepodporují roztažené clustery vSAN (jeden privátní cloud roztažený mezi dvěma zónami dostupnosti).
V Řešení Azure VMware Gen1 si můžu zvolit zónu dostupnosti pro privátní cloud?
Ne. V Řešení Azure VMware Gen1 se při nasazování privátního cloudu nepodporuje výběr zóny dostupnosti.
Co se stane v roztažených clusterech Řešení Azure VMware Gen1, když zóna dostupnosti hostující svědka vSAN přestane být dostupná?
Řešení Azure VMware Gen1 používá jediný vSAN svědek, který je staticky umístěn v konkrétní dostupnostní zóně v rámci regionu. Pokud zóna dostupnosti, která hostí svědka, přestane být dostupná, svědek se stane nedostupným.
Pokud budou k dispozici dostatečné repliky dat, hostitelé dat a spuštěné úlohy budou dál fungovat bez okamžité ztráty dat. Síť vSAN však ztratí povědomí o kvoru v tomto stavu, což brání bezpečnému rozhodování o umístění a obnovení a způsobí zablokování určitých operací (například zapnutí virtuálního počítače po selhání, vyrovnávání a opravách).
Svědek se během této doby automaticky znovu nevytvoří ani nepřesune do jiné oblasti dostupnosti.
Mění čtyřzónové regiony Azure způsob, jakým Řešení Azure VMware využívá zóny dostupnosti?
Ne. Řešení Azure VMware zůstává nedotčený. Možnosti zóny dostupnosti závisí na tom, co Řešení Azure VMware podporuje v dané oblasti a dostupné kapacitě.
Existují integrované funkce pro provoz úloh napříč několika privátními cloudy Řešení Azure VMware pro účely zotavení po havárii a zajištění vysoké dostupnosti?
Ne. Nasazení úloh napříč několika privátními cloudy (například napříč zónami dostupnosti) obvykle vyžaduje orchestraci a replikaci spravovanou zákazníkem. V případě DR zákazníci běžně používají řešení třetích stran, jako je Jetstream, Zerto nebo Azure Site Recovery, na základě potřeb úloh.
Sítě a propojení
Dá se Azure Bastion použít pro připojení k virtuálním počítačům Řešení Azure VMware?
Azure Bastion je služba doporučená pro připojení k jump boxu, aby se zabránilo zveřejnění řešení Azure VMware na internet. Azure Bastion nemůžete použít k připojení k virtuálním počítačům Řešení Azure VMware, protože nejsou objekty Azure IaaS.
Kolik šířky pásma sítě je dostupné v každém hostiteli ESXi?
Každý hostitel ESXi v Řešení Azure VMware je nakonfigurovaný se čtyřmi síťovými kartami s rychlostí 25 Gb/s, dvěma síťovými kartami zřízenými pro systémový provoz ESXi a dvěma síťovými kartami zřízenými pro provoz úloh.
Sdílí se protokoly infrastruktury SNMP?
Ne.
Podporuje ExpressRoute pakety přesahující MTU 1500?
Ne.
Je možné interní nástroj pro vyrovnávání zatížení Azure použít pro virtuální počítače Řešení Azure VMware?
Ne. Azure Load Balancer podporuje pouze interní virtuální počítače Azure IaaS. Azure Load Balancer nepodporuje back-endové fondy založené na IP adresách. Pouze virtuální počítače Azure nebo objekty škálovací sady virtuálních počítačů Azure, přičemž virtuální počítače Řešení Azure VMware nejsou objekty Azure.
Je možné použít existující bránu ExpressRoute pro připojení k řešení Azure VMware?
Ano. Pokud nepřekročí limit čtyř okruhů ExpressRoute na virtuální síť, použijte existující bránu ExpressRoute pro připojení k řešení Řešení Azure VMware. Pokud chcete přistupovat k Řešení Azure VMware z místního prostředí prostřednictvím ExpressRoute, musíte mít ExpressRoute Global Reach, protože brána ExpressRoute neposkytuje přechodné směrování mezi připojenými okruhy.
Jaké plánování síťových IP adres je potřeba k začlenění privátních cloudů do místních prostředí?
K nasazení privátního cloudu Řešení Azure VMware se vyžaduje adresní prostor privátní sítě /22. Tento privátní adresní prostor by se neměl překrývat s jinými virtuálními sítěmi v předplatném ani s místními sítěmi.
Jak se mohu připojit z místních prostředí k privátnímu cloudu Řešení Azure VMware?
Ke službě se můžete připojit jednou ze dvou metod:
- S virtuálním počítačem nebo aplikační bránou nasazenou ve virtuální síti Azure, která je propojená přes ExpressRoute s privátním cloudem.
- Prostřednictvím služby ExpressRoute Global Reach z místního datového centra do okruhu Azure ExpressRoute.
Jak připojit pracovní virtuální počítač k internetu nebo ke koncovému bodu služby Azure?
Na webu Azure Portal povolte připojení k internetu pro privátní cloud. Ve Správci NSX vytvořte bránu NSX T1 a logický přepínač. Potom pomocí vCenter Serveru nasadíte virtuální počítač do segmentu sítě definovaného logickým přepínačem. Tento virtuální počítač má síťový přístup k internetu a službám Azure.
Poznámka:
Brána T0 se vytvoří a nakonfiguruje jako součást nasazení privátního cloudu. Jakékoli změny logického směrovače nebo virtuálních počítačů hraničních uzlů NSX můžou ovlivnit připojení k privátnímu cloudu a měly by se vyhnout.
Musím omezit přístup z internetu na virtuální počítače v logických sítích v privátním cloudu?
Ne. Ve výchozím nastavení není povolený příchozí síťový provoz z internetu přímo do privátních cloudů. Virtuální počítače Řešení Azure VMware ale můžete zveřejnit na internetu prostřednictvím možnosti Veřejné IP adresy na webu Azure Portal pro privátní cloud Řešení Azure VMware.
Musím omezit přístup k internetu z virtuálních počítačů v logických sítích na internet?
Ano. K vytvoření brány firewall k omezení přístupu virtuálních počítačů k internetu musíte použít Správce NSX.
Jaký rozsah IP adres lze použít pro IP adresu služby DNS a IP adresu serveru DHCP?
Rozsah IP adres by se neměl překrývat s rozsahem IP adres používaným v jiných virtuálních sítích ve vašem předplatném a místních sítích.
Může řešení Azure VMware používat brány ExpressRoute hostované službou Azure Virtual WAN?
Ano.
Je možné vytvořit tranzitní připojení mezi místním prostředím a řešením Řešení Azure VMware prostřednictvím služby Azure Virtual WAN přes ExpressRoute Global Reach?
Azure Virtual WAN neposkytuje tranzitivní směrování mezi dvěma připojenými okruhy ExpressRoute a nevirtuální bránou ExpressRoute wan. ExpressRoute Global Reach umožňuje připojení mezi místním prostředím a řešením Řešení Azure VMware, ale prochází globální sítí Microsoftu místo centra Virtual WAN.
Je Windows 2008 podporován jako server služba Active Directory (AD) nebo RDSH serverem v NSX?
Ne.
Proč se nemůžu spojit se zařízením Řešení Azure VMware vCenter Server Appliance a NSX Managerem z místního prostředí nebo z virtuální sítě Azure?
Je to podle návrhu. Správce NSX a zařízení vCenter Server Appliance (vCSA) nemůžete kontaktovat z místního prostředí, pokud se přes ExpressRoute Global Reach inzeruje jenom 0.0.0.0/0 (výchozí trasa) mezi Řešení Azure VMware a místní službou ExpressRoute nebo přes Azure Virtual Network do Řešení Azure VMware. Abyste měli přístup ke Správci NSX a vCSA, musíte inzerovat konkrétní síťové trasy nebo podsítě.
Storage
Jaké jsou správné zásady úložiště pro nastavení odstranění duplicitních dat?
Použijte zásady úložiště thin_provision pro šablonu virtuálního počítače.
Jaká je kapacita úložiště každého hostitele?
Každý hostitel ESXi má dvě skupiny disků vSAN s kapacitou 15,2 TB a vrstvou mezipaměti NVMe 3,2 TB (1,6 TB v každé skupině disků).
Jsou data uložená v úložištích dat vSAN zašifrovaná v klidovém stavu?
Ano, úložiště dat vSAN ve výchozím nastavení používají šifrování neaktivních uložených dat pomocí klíčů uložených ve službě Azure Key Vault. Řešení šifrování je založené na Službě správy klíčů a podporuje operace vCenter Serveru pro správu klíčů. Když se hostitel odebere z clusteru vSphere, data na disku se okamžitě zneplatní.
Můžu během vytváření přejmenovat úložiště dat nebo cluster?
Ne, nemůžete změnit název úložišť dat ani clusterů.
Jaká je odolnost proti chybám hardwaru na síti vSAN?
RAID-1, FTT-1 s rezervací prostoru objektů nastavenou na Thin Provisioning je výchozí zásadou úložiště pro softwarově definovaná datová centra (SDDC).
Jaký je rozdíl mezi tlustým provizionováním a tenkým provizionováním?
Silné zřizování je vyhrazené nebo předem přidělené místo úložiště. Statické přidělování chrání systémy tím, že umožňuje jejich provoz, i když je vSAN úložiště plné, protože prostor je již předem rezervován. Předpokládejme například, že vytvoříte 10 GB virtuální disk s thick provisioning. V takovém případě je plné množství kapacity úložiště virtuálních disků předem přiděleno fyzickému úložišti, kde je virtuální disk vytvořen a spotřebovává veškerý prostor přidělený v úložišti dat. Nepovoluje ostatním virtuálním počítačům sdílet prostor z úložiště dat. Řídkoprovisionovaný virtuální disk spotřebovává místo, které potřebuje zpočátku, a roste podle požadavků na datový prostor v úložišti dat.
Kolik disků může na síti vSAN selhat, než dojde ke ztrátě dat?
Záleží na tom, jak plánujete úlohy aplikací spouštět v rámci služby SDDC (privátní cloud). Microsoft tyto chyby pravidelně řídí a nahrazuje hardware, pokud jsou takové události zjištěny z hlediska infrastruktury. Ve výchozím nastavení se používá nastavení FTT-1, které odpovídá selhání jednoho hostitele.
Jaký druh upozornění můžu očekávat u sítě vSAN?
Microsoft poskytuje upozornění, když spotřeba kapacity překročí 75 %. Alternativně můžete také monitorovat metriky spotřeby kapacity integrované do služby Azure Monitor.
Kolik jednotek NVMe o kapacitě 1,6 TB tvoří skupiny disků, které poskytují 15,4 TB nezpracovaného úložiště SSD na hostitele?
SKU AV36 zahrnuje dva 1,6TB NVMe cache disky a osm disků s hrubou kapacitou úložiště 1,9 TB, které jsou poté rozděleny do dvou diskových skupin. Zkontrolujte specifikace hardwaru AV36P a AV52.
Jaká je konfigurace RAID skupin disků?
Skupiny disků nejsou nakonfigurované raidem. Místo toho jsou to jenom skupiny disků (JBOD) a jsou přímo řízeny sítí vSAN.
Proč trvá přesun úložiště vMotion z Azure NetApp Files (ANF) na jiný datastore tak dlouho?
Důvodem je použití agenta Data Mover v jádru ESXi. Agent přesunu dat vyžaduje, aby se všechny bloky v souboru VMDK (Disk virtuálního počítače) přečetly a přenesly do hostitele ESXi bez ohledu na obsah. Výsledkem je celá velikost sady VMDK, která se má přenést z externího pole prostřednictvím hostitele ESXi do cílového úložiště dat. Aby bylo možné vytvořit úplnou repliku v cíli, musí být celý disk přečten. Cílový formát a využité místo závisí na možnostech cílového úložiště dat, protokolu a formátu. Vzhledem k tomu, že všechny bloky musí být načteny ze zdrojového úložiště dat, může být doba dokončení této operace delší, než se čekalo.
Jaké nastavení odolnosti proti chybám mám udržovat ve standardním nasazení azure VMware Solution, aby zůstalo v souladu se smlouvou SLA microsoftu?
Podle smlouvy SLA Od Microsoftu, pokud má cluster 3 až 5 hostitelů, počet selhání tolerovaných = 1; a pokud má cluster mezi 6 a 16 hostiteli, počet selhání tolerovaných = 2. Poznámka: Zásady úložiště nejsou automaticky upgradovány na základě velikosti clusteru.
Jaké nastavení odolnosti proti chybám mám udržovat v roztaženém nasazení řešení Azure VMware, aby zůstalo v souladu se smlouvou SLA microsoftu?
Na základě Microsoft SLA se v clusteru nasadí minimálně šest uzlů (3 v každé zóně dostupnosti). Musíte mít minimální zásadu úložiště virtuálního počítače, kterou používají virtuální počítače úlohy, s (i) primární úrovní selhání, která mají být tolerována, nastavenou na „Dual-Site Mirroring“ a (ii) sekundární úrovní selhání, která mají být tolerována, nastavenou na 1.
Hostitelé, clustery a privátní cloudy
Je pro privátní cloud k dispozici více než jeden typ hostitele? Je možné kombinovat různé typy hostitelů v clusteru nebo privátním cloudu?
Kromě clusteru AV64 vyžadujícího samostatný cluster se 3 uzly minimálně AV36, AV36P nebo AV52 nemůžete kombinovat různé typy hostitelů v privátním cloudu. Ve všech scénářích clustery vyžadují stejný typ hostitele. V rámci jednoho privátního cloudu je možné nasadit více clusterů. Všichni hostitelé musí být stejného typu v rámci privátního cloudu. Pokud se pro splnění potřeb použití vyžadují různé typy hostitelů, je potřeba nasadit více privátních cloudů.
Používám stejné nástroje, které teď používám ke správě prostředků privátního cloudu?
Ano. Azure Portal se používá k nasazení a několika operacím správy. VCenter Server a NSX Manager slouží ke správě prostředků vSphere a NSX.
Můžu spravovat privátní cloud pomocí místního vCenter Serveru?
Při spuštění Řešení Azure VMware nepodporuje jediné prostředí pro správu v místních a privátních cloudových prostředích. Clustery privátního cloudu spravujete pomocí vCenter Serveru a místního správce NSX pro privátní cloud.
Pokud je cluster škálován nahoru a poté poptávka po úlohách klesne, lze ho škálovat dolů?
Ano, pokud máte pro váš privátní cloud přidělenou kvótu, můžete rozšířit clustery. Když poptávka po úlohách klesne, můžete hostitele z clusteru odstranit a vertikálně snížit jeho kapacitu. Můžete to provést prostřednictvím portálu Řešení Azure VMware.
Sdílí se základní infrastruktura?
Ne, hostitelé a clustery privátního cloudu jsou vyhrazeni a bezpečně vymazáni před a po použití.
Jaké je minimum a maximální počet hostitelů na cluster? Můžu škálovat clustery privátního cloudu?
Clustery se můžou škálovat mezi třemi (minimálními) a 16 (maximálními) hostiteli ESXi.
Správa identit
Jaké účty a oprávnění získám s novým Řešení Azure VMware privátním cloudem?
Přihlašovací údaje pro uživatele cloudového správce máte na vCenter Serveru a přístup správce ve Správci NSX. K začlenění Microsoft služba Active Directory můžete použít také skupinu CloudAdmin. Další informace najdete v tématu Architektura přístupu a identit.
Může mít správce přístup k hostitelům ESXi?
Ne, přístup správce k ESXi je omezený tak, aby splňoval požadavky na zabezpečení řešení.
Jaká privilegia a oprávnění budu mít ve vCenter Serveru?
Máte oprávnění role Správce cloudu. Další informace najdete v tématu Architektura přístupu a identit.
Jaká privilegia a oprávnění získám v nástroji NSX Manager?
Máte oprávnění role Správce cloudu. Další informace najdete v tématu Architektura přístupu a identit.
Poznámka:
Brána T0 se vytvoří a nakonfiguruje jako součást nasazení privátního cloudu. Jakékoli změny logického směrovače nebo virtuálních počítačů hraničních uzlů NSX můžou ovlivnit připojení k privátnímu cloudu a měly by se vyhnout.
Jak můžu změnit svoje přihlašovací údaje?
Informace o resetování přihlašovacích údajů najdete v tématu Obměna přihlašovacích údajů správce cloudu pro azure VMware Solution.
Podporují azure VMware Solution oprávnění rozšíření cloudadmin?
Ne. V současné době nepodporujeme oprávnění rozšíření cloudadmin a nemáme žádné plány na jeho podporu.
CSP a víceklientská architektura
Poskytuje řešení Azure VMware možnost, aby hostitelé mohli službu znovu prodávat?
Ano. Další informace najdete v tématu Žádost o kvótu hostitele pro Řešení Azure VMware.
Nabízí Řešení Azure VMware více tenantů pro hostování partnerů CSP?
Ne. Řešení Azure VMware v současné době nenabízí víceklientské prostředí.
Umožňuje řešení Azure VMware partnerskému hostiteli rozdělit zdroje v rámci privátního cloudu (SDDC) a spravovat je pro zákazníky v rámci víceklientského modelu?
Ne, privátní cloud Řešení Azure VMware nejde sdílet mezi koncovými zákazníky.
Řešení Azure VMware používám k vytváření aplikací nebo úloh koncových uživatelů přístupných na více virtuálních počítačích prostřednictvím veřejné IP adresy. Můžu toto řešení prodávat více tenantům?
Zákazníci můžou vytvářet víceklientských prostředí ve svém Řešení Azure VMware privátním cloudu a prodávat zákazníkům. Produkt nemůže být standardním virtuálním počítačem a potřebuje přidat podstatné duševní vlastnictví vložené do virtuálního počítače jako aplikaci.
Je možné řešení Azure VMware zakoupit prostřednictvím poskytovatele CSP Microsoftu?
Ano, zákazníci můžou nasadit řešení Azure VMware v rámci předplatného Azure spravovaného poskytovatelem CSP.
Jsou rezervované instance k dispozici pro nákup prostřednictvím programu CSP?
Ano. Poskytovatelé cloudových služeb můžou zakoupit rezervované instance pro své zákazníky. Další informace najdete v tématu Úspora nákladů s rezervovanou instancí.