Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Important
Tato funkce je v beta verzi. Azure Databricks umožňuje během beta verze bezpečnostní skenování kódu pro způsobilé pracovní oblasti.
Important
Bezpečnostní skeny mohou vést k falešně pozitivním výsledkům a nemusí odhalit všechny bezpečnostní chyby.
Databricks Apps skenuje zdrojový kód vaší aplikace na běžné bezpečnostní problémy pokaždé, když nasazujete změnu zdrojového kódu. Skenování neblokuje ani nezpůsobí selhání nasazení. Zjištění se objevují na stránce Bezpečnost aplikace, kde je může správce aplikace zkontrolovat, vyhodnocovat a prioritizovat.
Jak funguje bezpečnostní skenování kódů
Bezpečnostní skenování kódu provádí statickou analýzu zdrojového kódu vaší aplikace jako součást nasazení:
- Spouští se při změnách zdrojového kódu: Sken se spustí automaticky, když nasadíte změnu zdrojového kódu. Nasazení, které znovu použije existující sestavu bez změny zdrojového kódu, není skenováno.
- Čte pouze zdrojový kód: Skener analyzuje váš zdrojový kód bez jeho spuštění a nikdy nemění vaši aplikaci.
- Neblokující: Skener hlásí bezpečnostní zjištění, ale neblokuje nasazení ani nezpůsobí jeho selhání. Posuďte a řešte zjištění podle jejich závažnosti a vašich bezpečnostních požadavků.
- Selže bezpečně: Pokud sken nelze dokončit, výsledek je zaznamenán jako nedostupný, nikoli jako čistý, takže chybějící sken nikdy není zaměněn za úspěšný.
Co skenování zjistí
Bezpečnostní skenování kódu analyzuje pouze zdrojový kód vaší aplikace. Neskenuje závislosti vaší aplikace a neprovádí dynamickou analýzu běžící aplikace.
Skener používá detekční pravidla vybraná, vytvořená a ladená Azure Databricks pro aplikace Databricks. Azure Databricks může v průběhu času přidávat, odstraňovat nebo aktualizovat pravidla pro zlepšení pokrytí a přesnosti detekce. Pravidla detekují běžné třídy zranitelností, včetně:
- Pevně zakódované přihlašovací údaje a tajné údaje
- Injektáž SQL
- Skriptování napříč weby (XSS)
- Podvržení požadavku na straně serveru (SSRF)
- Path Traversal
- Nebezpečná deserializace
- Permisivní konfigurace sdílení zdrojů mezi zdroji různých původů (CORS)
- Nebezpečné načítání YAML
- Vystavení uživatelských tokenů (jménem uživatele)
Note
Čistý sken nezaručuje, že je vaše aplikace bezpečná. Skener kontroluje konkrétní sadu problémů, takže problémy, které jeho pravidla nepokrývají, nejsou detekovány. Udržujte si vlastní kontrolu kódu a bezpečnostní postupy, zejména u aplikací, které zpracovávají citlivá data. Pro více bezpečnostních doporučení viz Osvědčené postupy v oblasti bezpečnosti.
Zobrazit bezpečnostní zjištění
Musíte mít oprávnění CAN MANAGE u aplikace k zobrazení jejích bezpečnostních zjištění. Viz Konfigurace oprávnění pro aplikaci Databricks.
Zobrazení zjištění:
- Ve svém pracovním prostoru otevřete aplikaci. Podívejte se na podrobnosti o aplikaci Databricks.
- Vyberte kartu Zabezpečení.
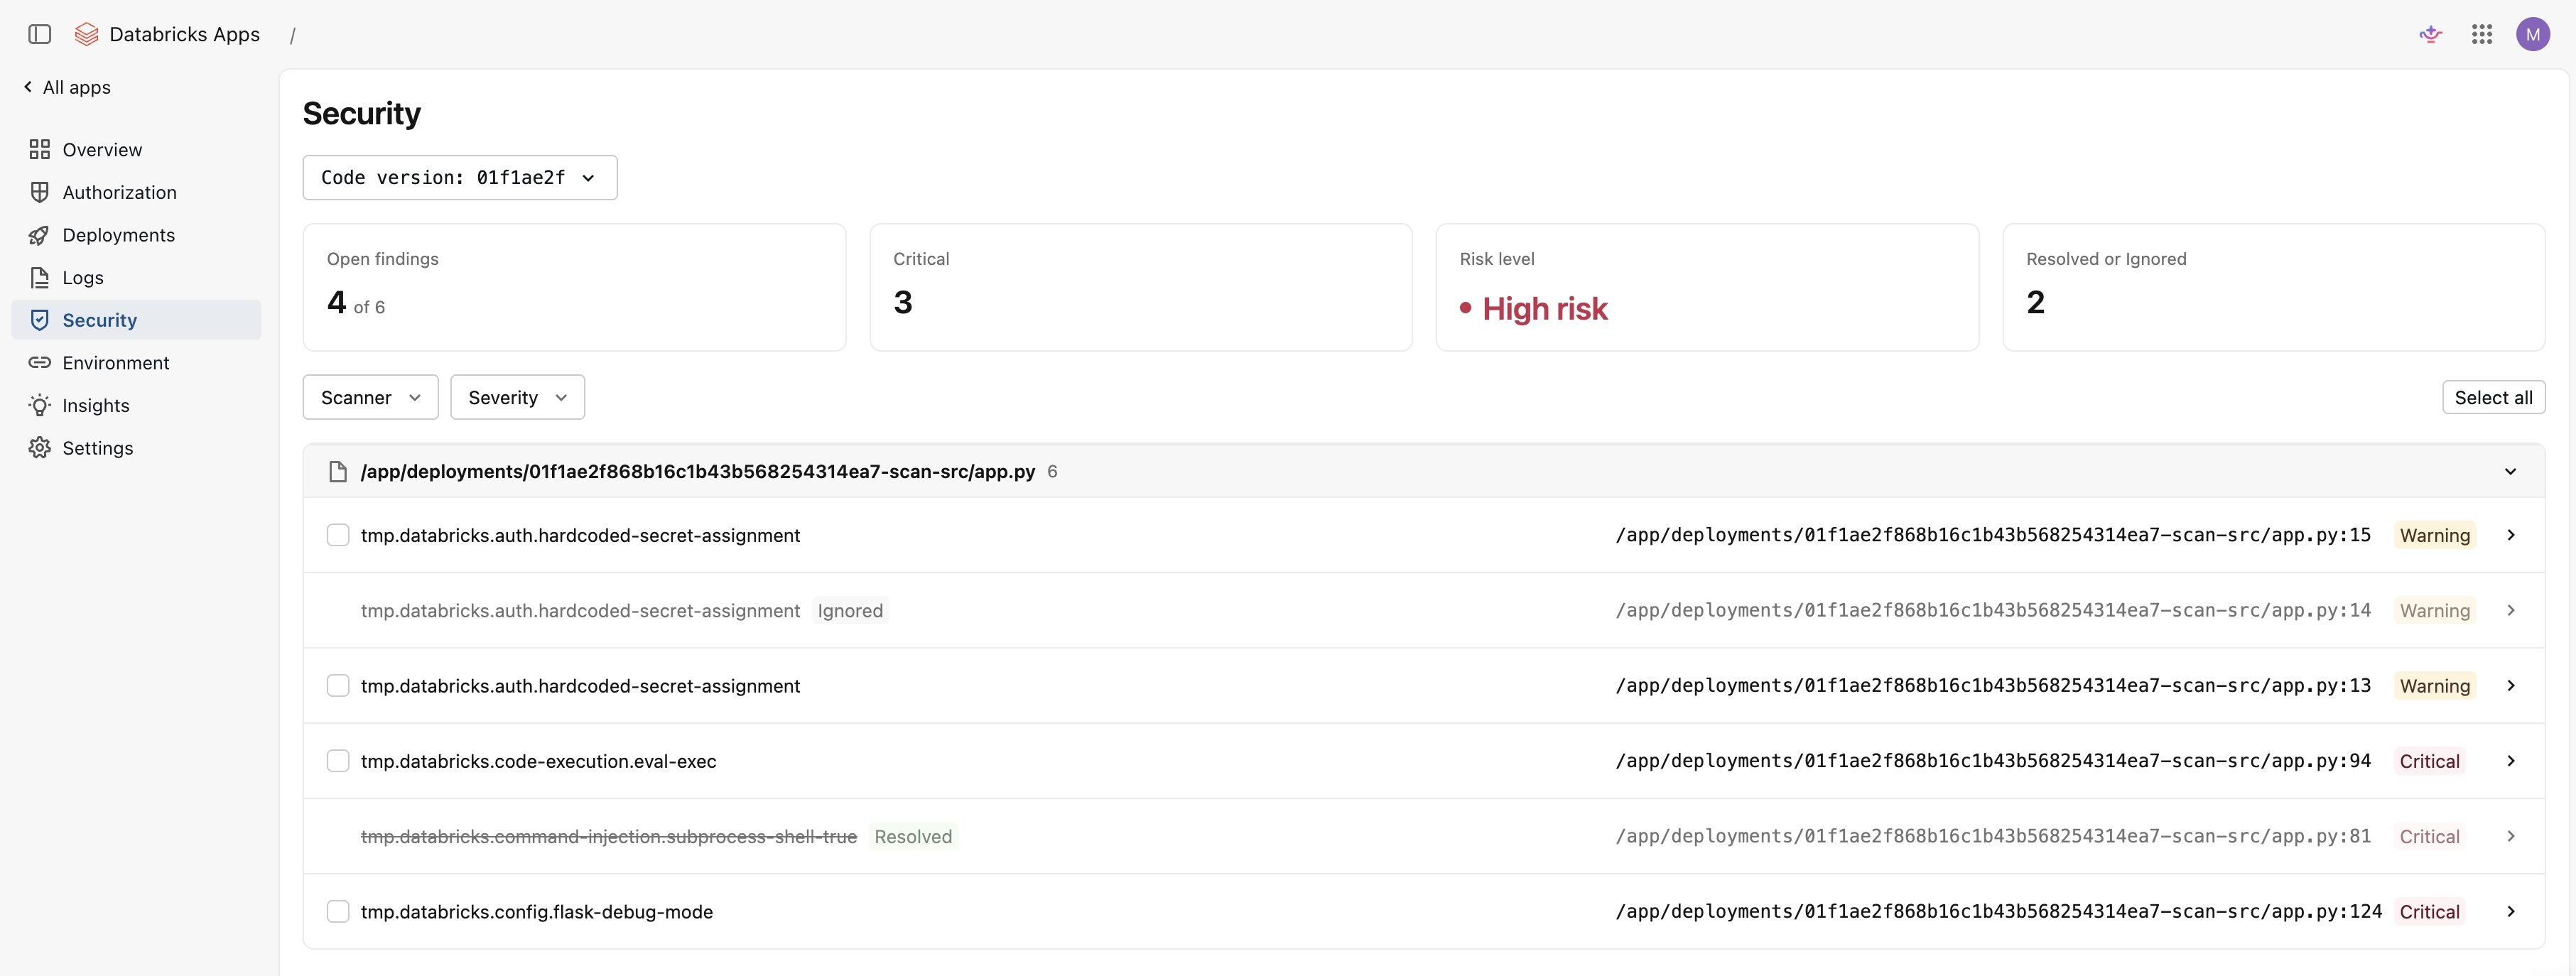
Stránka Bezpečnost zobrazuje zjištění pro vybrané nasazení, seskupená podle souborů. Každé zjištění zahrnuje:
- Kontrola, která se shodovala
- Cesta k souboru a číslo řádku
- Úroveň závažnosti
- Popis problému
Zjištění používají následující úrovně závažnosti:
- Kritický: Vysoce závažný problém, například pravděpodobná zranitelnost, kterou byste měli řešit, než se na aplikaci spolehnete.
- Varování: Potenciální problém, který byste měli zkontrolovat a opravit, pokud se týká vaší aplikace.
- Informace: Doporučení pro zjištění s nižším rizikem nebo bezpečné kódování, na které je dobré dát pozor.
Shrnutí v horní části stránky ukazuje počet otevřených nálezů, počet kritických nálezů, celkovou úroveň rizika a počet zjištění, která jste vyřešili nebo ignorovali. Úroveň rizika odráží vaše otevřené nálezy a jejich závažnost; zjištění, která vyřešíte nebo ignorujete, se do toho nepočítají. Filtrujte zjištění podle závažnosti, abyste se zaměřili na nejdůležitější problémy.
Pro kontrolu výsledků dřívějšího nasazení použijte nástroj pro výběr verze kódu k výběru předchozího nasazení.
Zjištění z třídění
Triáž vám umožní sledovat, které nálezy jste vyřešili. Stejně jako při prohlížení zjištění musíte mít v aplikaci oprávnění CAN MANAGE k jejich třídění.
Každý nález má jeden z následujících stavů:
- Otevřeno: Výchozí stav pro nový nález.
- Vyřešeno: Označte nález jako vyřešený poté, co opravíte základní problém.
- Ignorováno: Ignorujte zjištění, které se na vaši aplikaci nevztahuje nebo které jste přijali jako známé riziko.
Pro třídění zjištění vyberte u zjištění možnost Označit jako vyřešené nebo Ignorovat. Chcete-li vrátit nález do stavu Otevřené, vyberte Znovu otevřít. Pro třídění několika nálezů najednou vyberte více nálezů a proveďte hromadnou akci.
Stav triáže se ukládá pro každé zjištění a přetrvává napříč nasazeními. Pokud se stejný problém objeví v pozdějším nasazení, zachová se stav, který jste nastavili, takže nebudete znovu třídit problémy, které jste už prohlédli.
Výsledky kontroly
Stránka Bezpečnost odráží výsledek skenování nasazení. Výsledek skenování popisuje, co sken zjistil, a stav skenování popisuje, zda byl sken dokončen.
Výsledky odrážejí pravidla detekce, která platila při provedení skenování. Azure Databricks neprohledává stávající nasazení při změně pravidel, takže dřívější výsledek (včetně Absence bezpečnostních zjištění) nemusí odpovídat aktuálním pravidlům. Při další změně zdrojového kódu se automaticky spustí nový sken.
Následující výsledky popisují, co vyšetření zjistilo:
| Outcome | Description |
|---|---|
| Žádná bezpečnostní zjištění | Sken byl dokončen a v aktuální sadě pravidel nezjistil žádné problémy. |
| Nálezy | Kontrola odhalila jeden nebo více problémů k přezkoumání a stanovení priorit. |
Následující stavy popisují stav samotného skenu:
| Status | Description |
|---|---|
| Skenování tohoto nasazení | Sken právě probíhá. Stránka se automaticky aktualizuje po dokončení skenování. |
| Sken není dokončen | Skenování sice proběhlo, ale některé soubory nebo pravidla přeskočilo, takže výsledky mohou být částečné. |
| Výsledky skenu nejsou dostupné | Skenování pro toto nasazení nebylo možné dokončit. |
| Toto nasazení nebylo naskenovano | Nasazení znovu použilo existující sestavení bez změny zdrojového kódu. Po změně kódu ho znovu nasaďte, aby se skenoval. |