Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Defender for Cloud používá proprietární algoritmus k lokalizaci potenciálních cest útoku ve vašem multicloudovém prostředí. Zaměřuje se na skutečné, vnější hrozby, které mohou útočníci zneužít, nikoli na obecné scénáře. Algoritmus najde cesty útoků, které začínají mimo vaši organizaci a vedou ke kritickým cílům. To vám pomůže prorazit hluk a jednat rychleji.
Analýzu cesty útoku můžete použít k nalezení a opravě bezpečnostních problémů, které představují největší riziko. Defender for Cloud ukazuje, které problémy jsou součástí odhalených cest útoku, které by útočníci mohli využít k proniknutí do vašeho prostředí. Defender for Cloud také zdůrazňuje doporučení, která je potřeba vyřešit.
Ve výchozím nastavení jsou cesty útoků seřazeny podle úrovně rizika. Rizikový engine přezkoumává rizikové faktory každého zdroje, aby stanovil jeho prioritu. Podrobnosti o tom, jak Defender for Cloud řadí doporučení, najdete v článku Prioritizace rizik.
Předpoklady
Než začnete, ujistěte se, že vaše prostředí splňuje tyto požadavky:
Zapněte Defender Cloud Security Posture Management (CSPM) a zapněte bezagentní skenování.
Požadované role a oprávnění: Čtenář zabezpečení, Správce zabezpečení, Čtenář, Přispěvatel nebo Vlastník.
Note
Můžete vidět prázdnou stránku Cesty útoku. Cesty útoků se nyní zaměřují na skutečné, vnější hrozby, které lze zneužít. Toto zaměření pomáhá snižovat hluk a upozorňovat na naléhavá rizika.
Pro zobrazení cest útoků souvisejících s kontejnery:
Pro zobrazení cest útoků souvisejících s kontejnery vyplňte jednu z následujících nastavení: - Povolte rozšíření posture kontejneru bez agentů v Defender CSPM. - Povolte Defender for Containers a nainstalujte příslušné agenty. Tato možnost vám také umožní dotazovat zátěže kontejnerových datových rovin v Cloud Security Exploreru.
- Požadované role a oprávnění: Čtenář zabezpečení, Správce zabezpečení, Čtenář, Přispěvatel nebo Vlastník.
Identifikace cest útoku
Pomocí analýzy cesty útoku můžete najít největší rizika pro vaše prostředí a napravit je.
Na stránce cesty útoku se zobrazí přehled všech cest útoku. Uvidíte také ovlivněné prostředky a seznam aktivních cest útoku.

Identifikujte cesty útoku na portálu Azure:
Přihlaste se do Azure Portalu.
Přejděte na Microsoft Defender for Cloud>Attack path analysis.
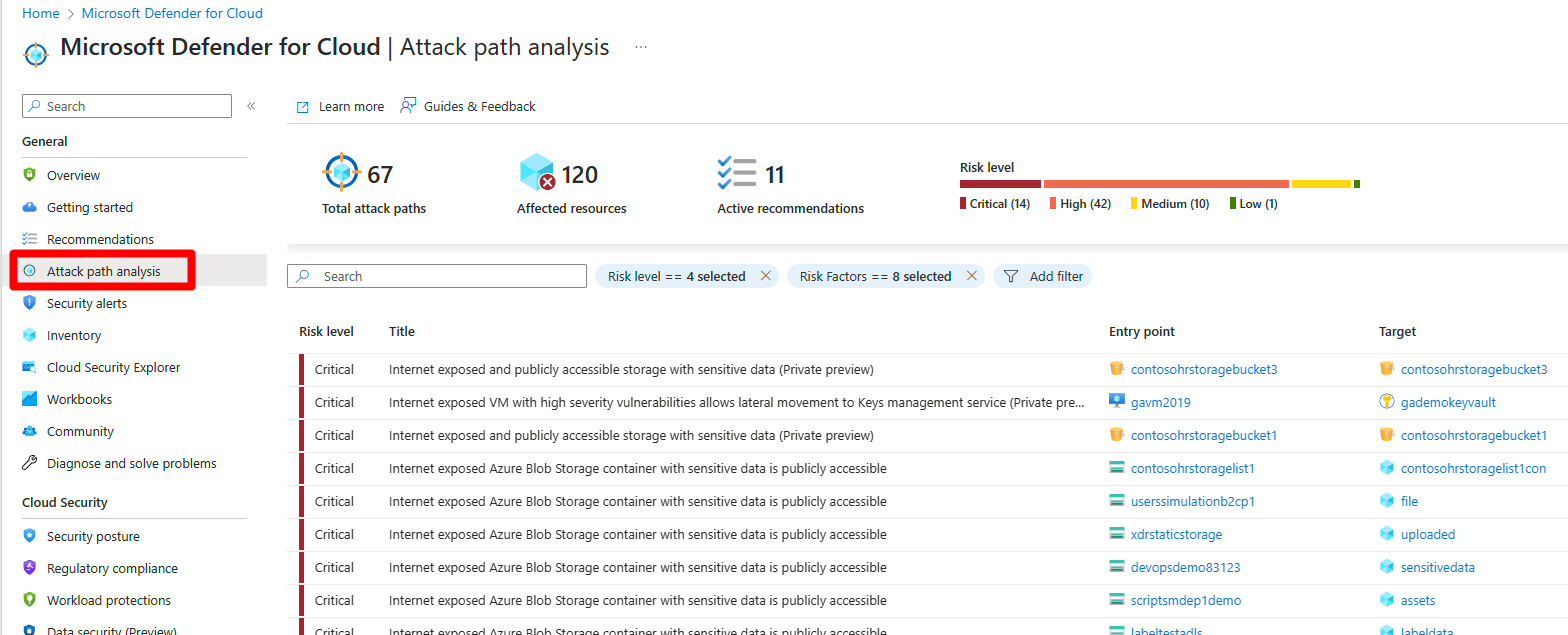
Vyberte cestu útoku.
Vyberte uzel.
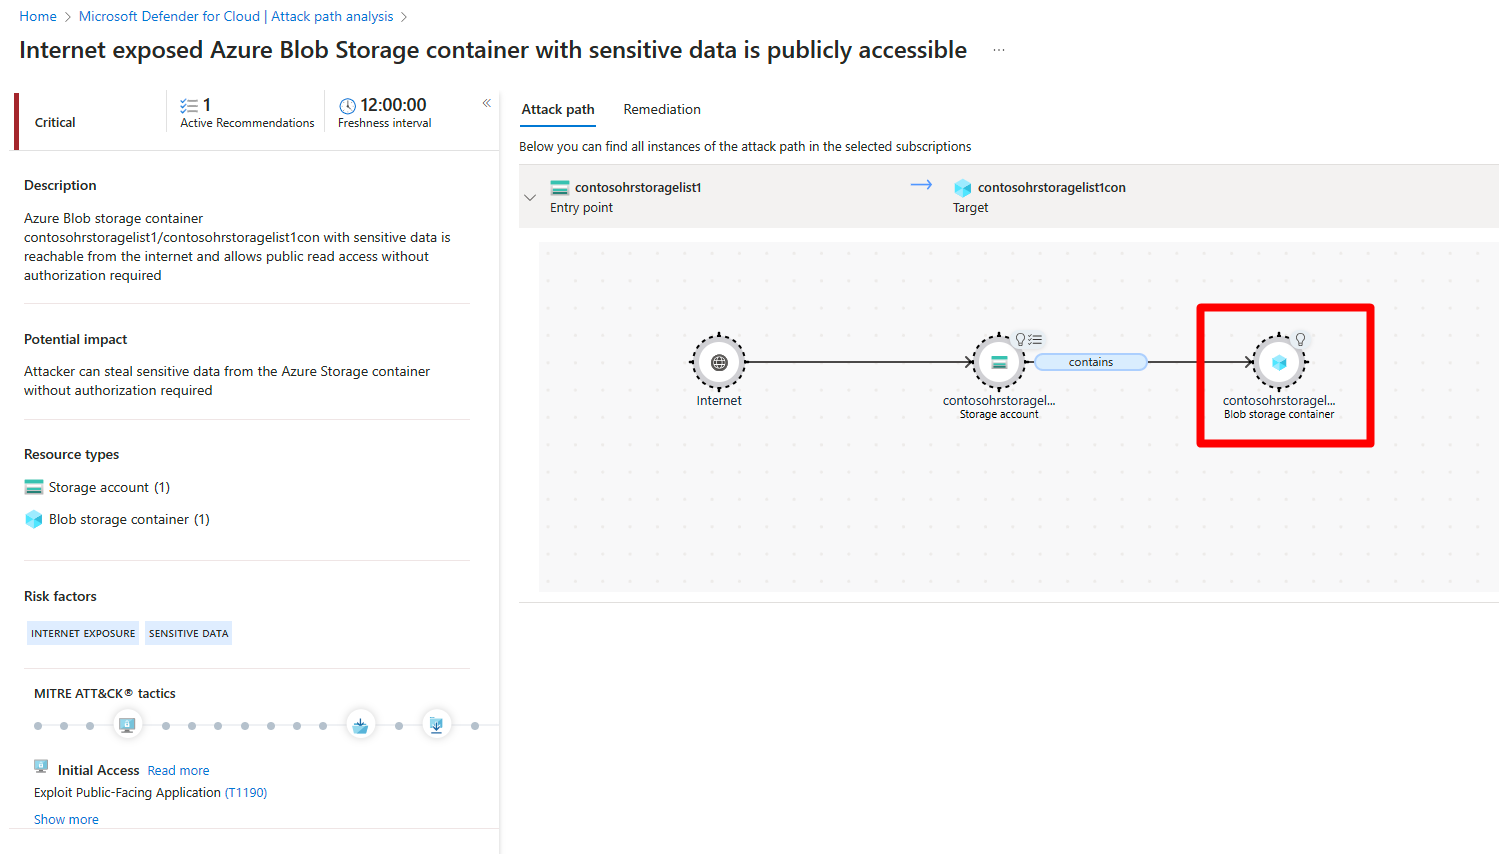
Note
Pokud máte omezená oprávnění ( zejména napříč předplatnými), nemusí se zobrazit podrobnosti o cestě k úplnému útoku. Toto chování je navržené tak, aby chránilo citlivá data. Pokud chcete zobrazit všechny podrobnosti, ujistěte se, že máte potřebná oprávnění.
Výběrem možnosti Přehled zobrazíte přidružené přehledy pro daný uzel.
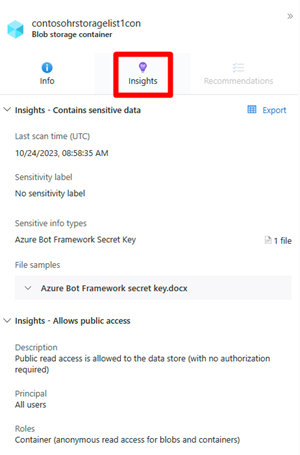
Vyberte Doporučení.

Vyberte doporučení.


Identifikujte cesty útoku na portálu Defender:
Přihlaste se k portálu Microsoft Defender.
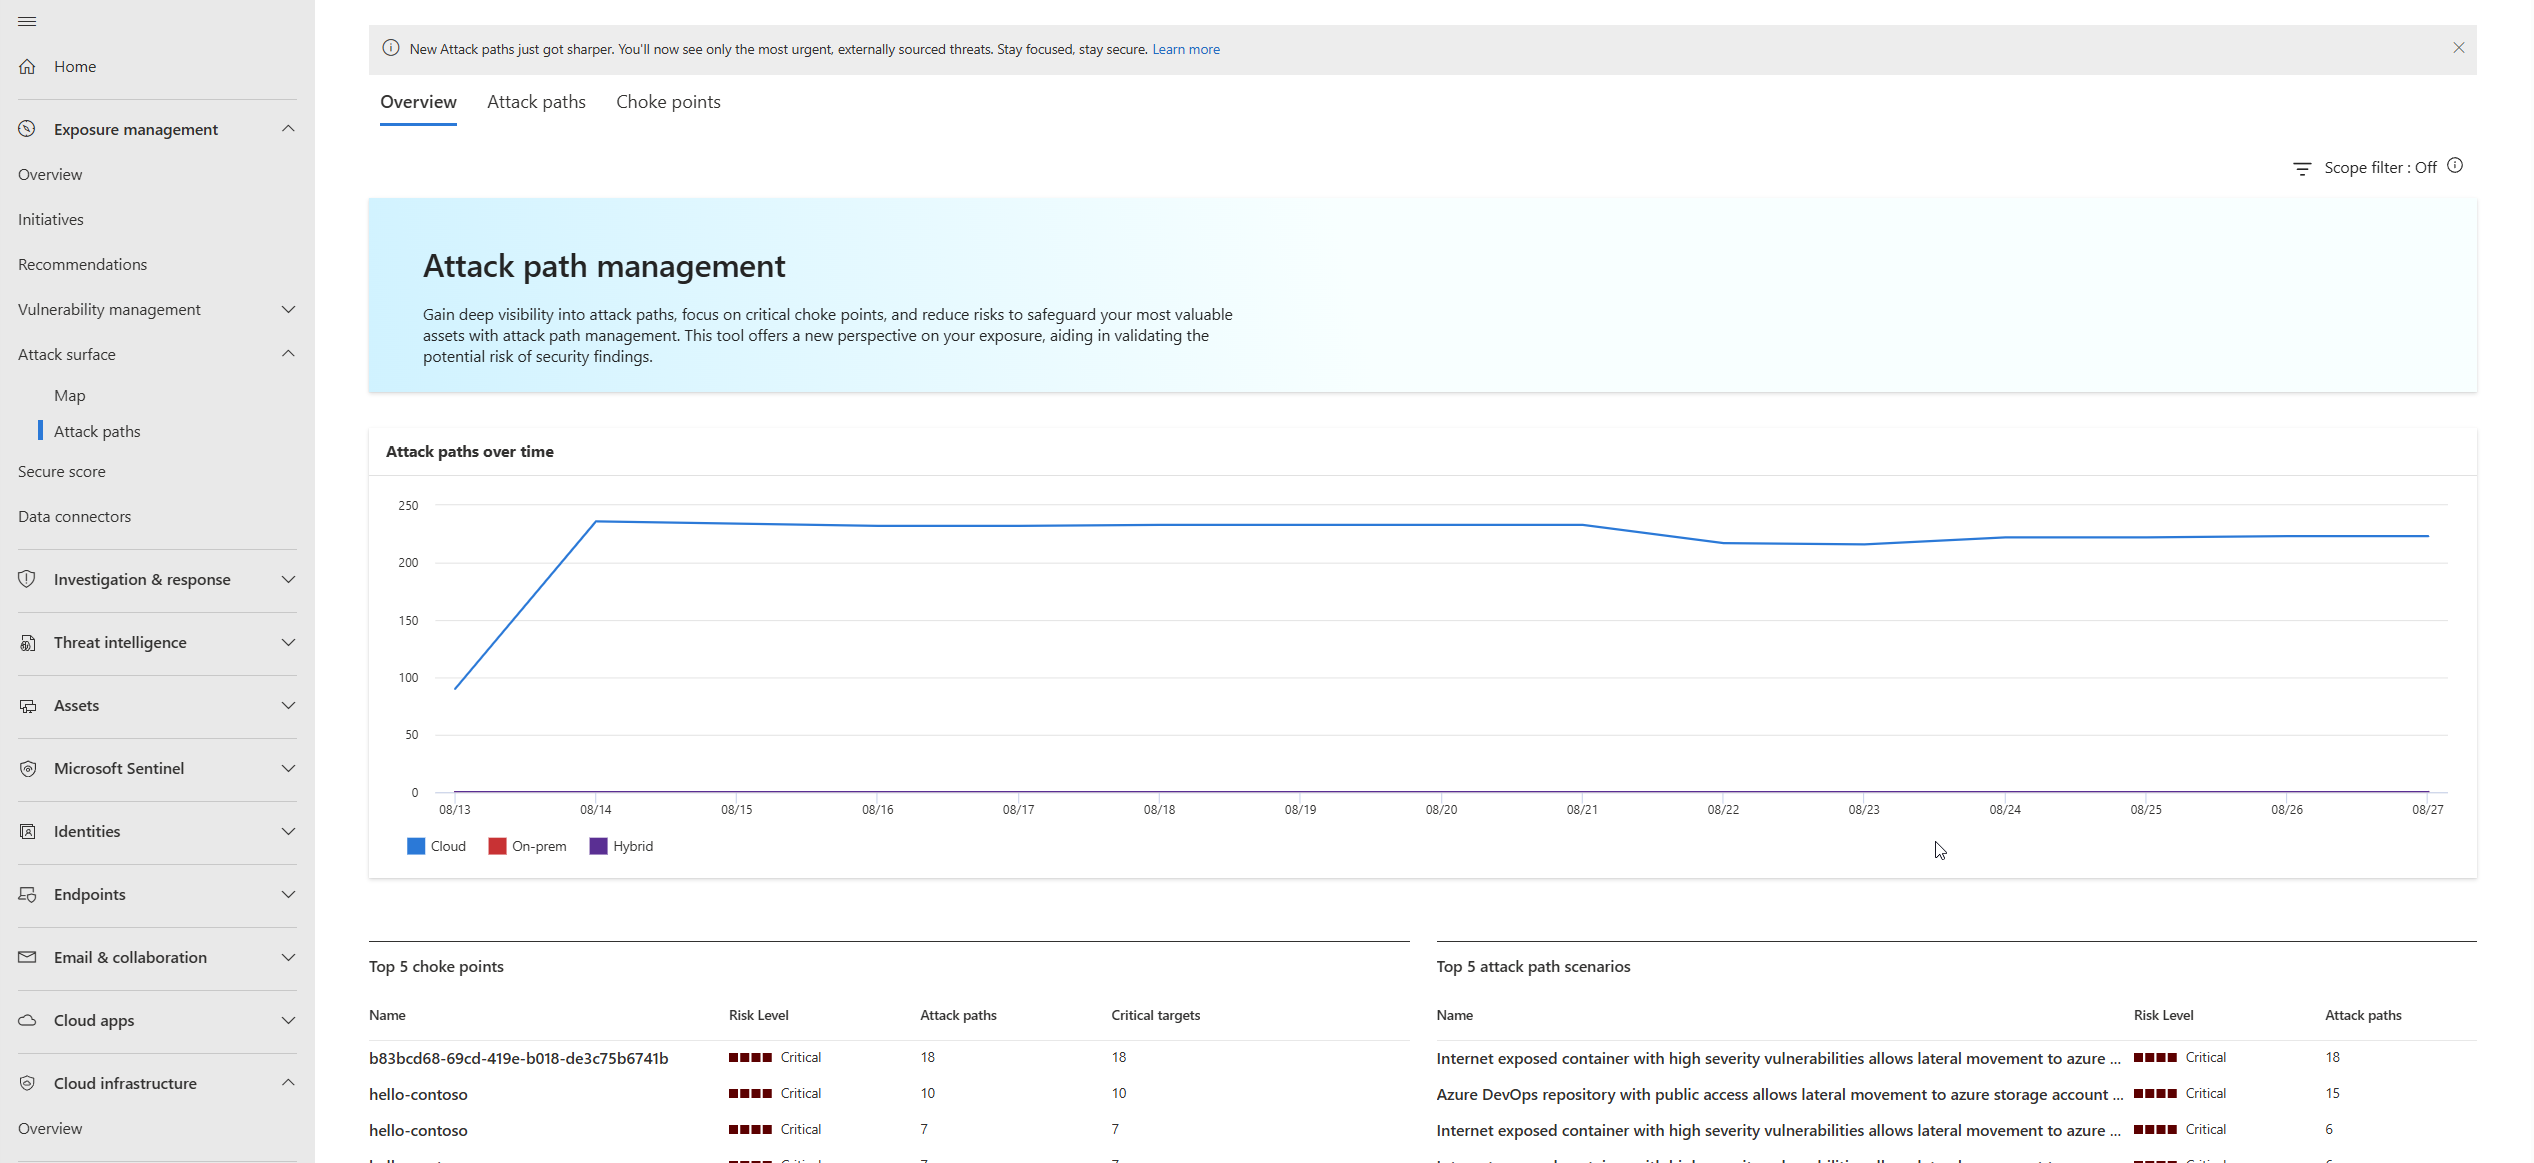
Přejděte na Řízení expozice>povrch útoku>cesty útoku. Zobrazí se přehled cest útoku.
Zážitky z útokových cest nabízejí několik zobrazení:
- Karta Přehled: Zobrazení cest útoku v průběhu času, prvních 5 uzlových bodů, 5 nejlepších scénářů útokových cest, hlavní cíle a hlavní vstupní body
- Seznam cest útoku: Dynamické, filtrovatelné zobrazení všech cest útoku s pokročilými možnostmi filtrování
- Úzká místa: Seznam uzlů, kde se sbíhají několik cest útoku, označených jako vysoce riziková úzká místa
Note
Analýza cesty útoku na portálu Defender je součástí širších možností správy expozice a poskytuje vylepšenou integraci s dalšími řešeními zabezpečení Microsoftu a jednotnou korelací incidentů.
Vyberte kartu Cesty útoku .
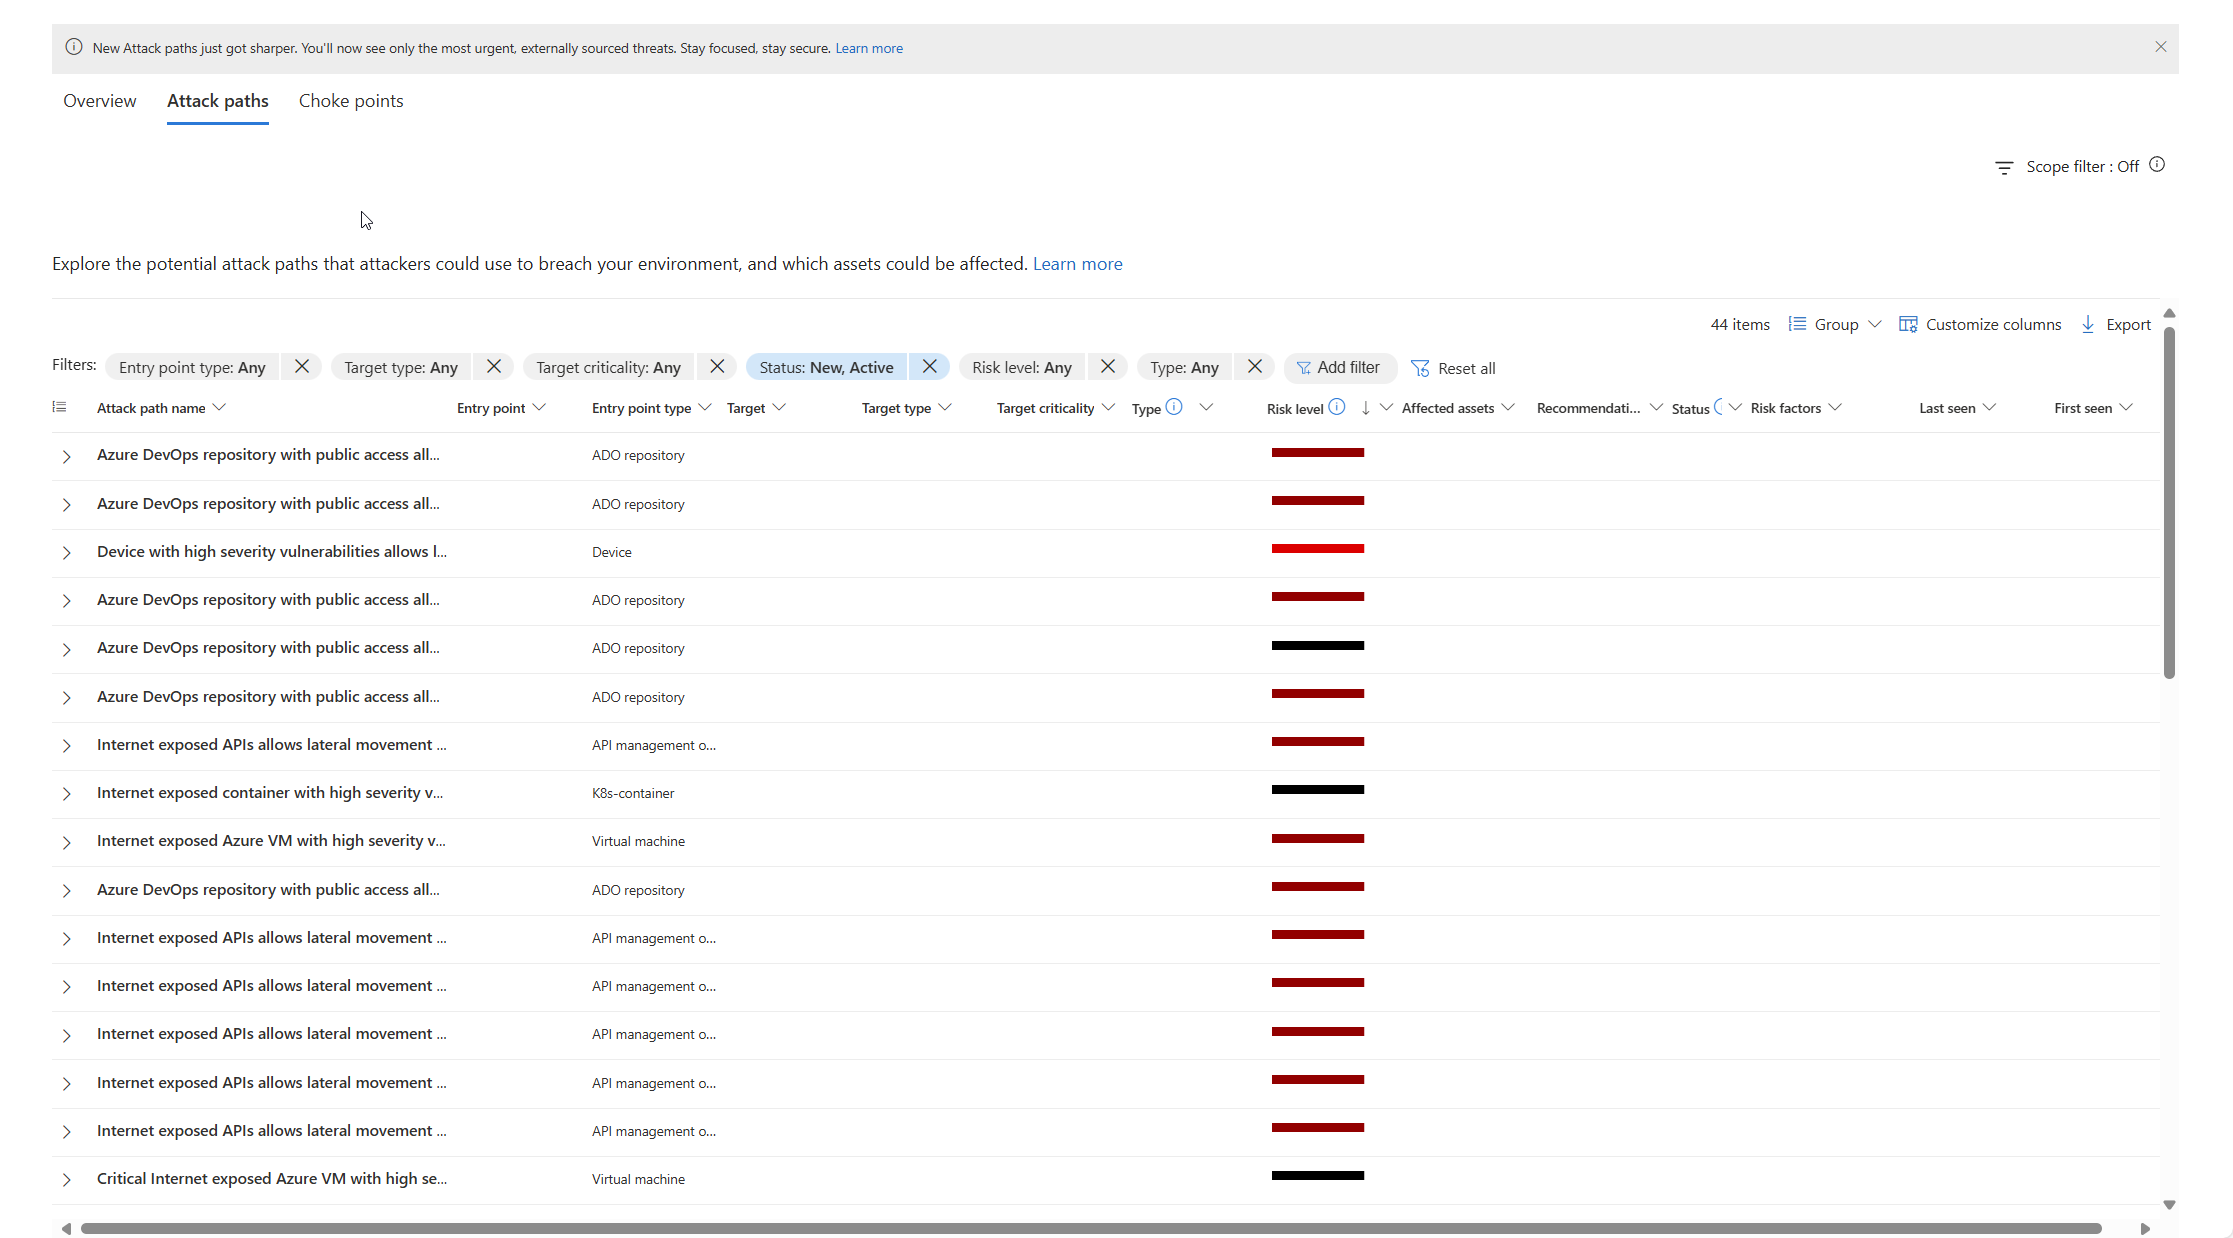
Pomocí rozšířeného filtrování v seznamu Cest útoku se můžete zaměřit na konkrétní cesty útoku:
- Úroveň rizika: Filtrování podle cest útoku s vysokým, středním nebo nízkým rizikem
- Typ prostředku: Zaměření na konkrétní typy prostředků
- Stav nápravy: Zobrazení vyřešených, probíhajících nebo čekajících cest útoku
- Časový rámec: Filtrování podle konkrétních časových období (například posledních 30 dnů)
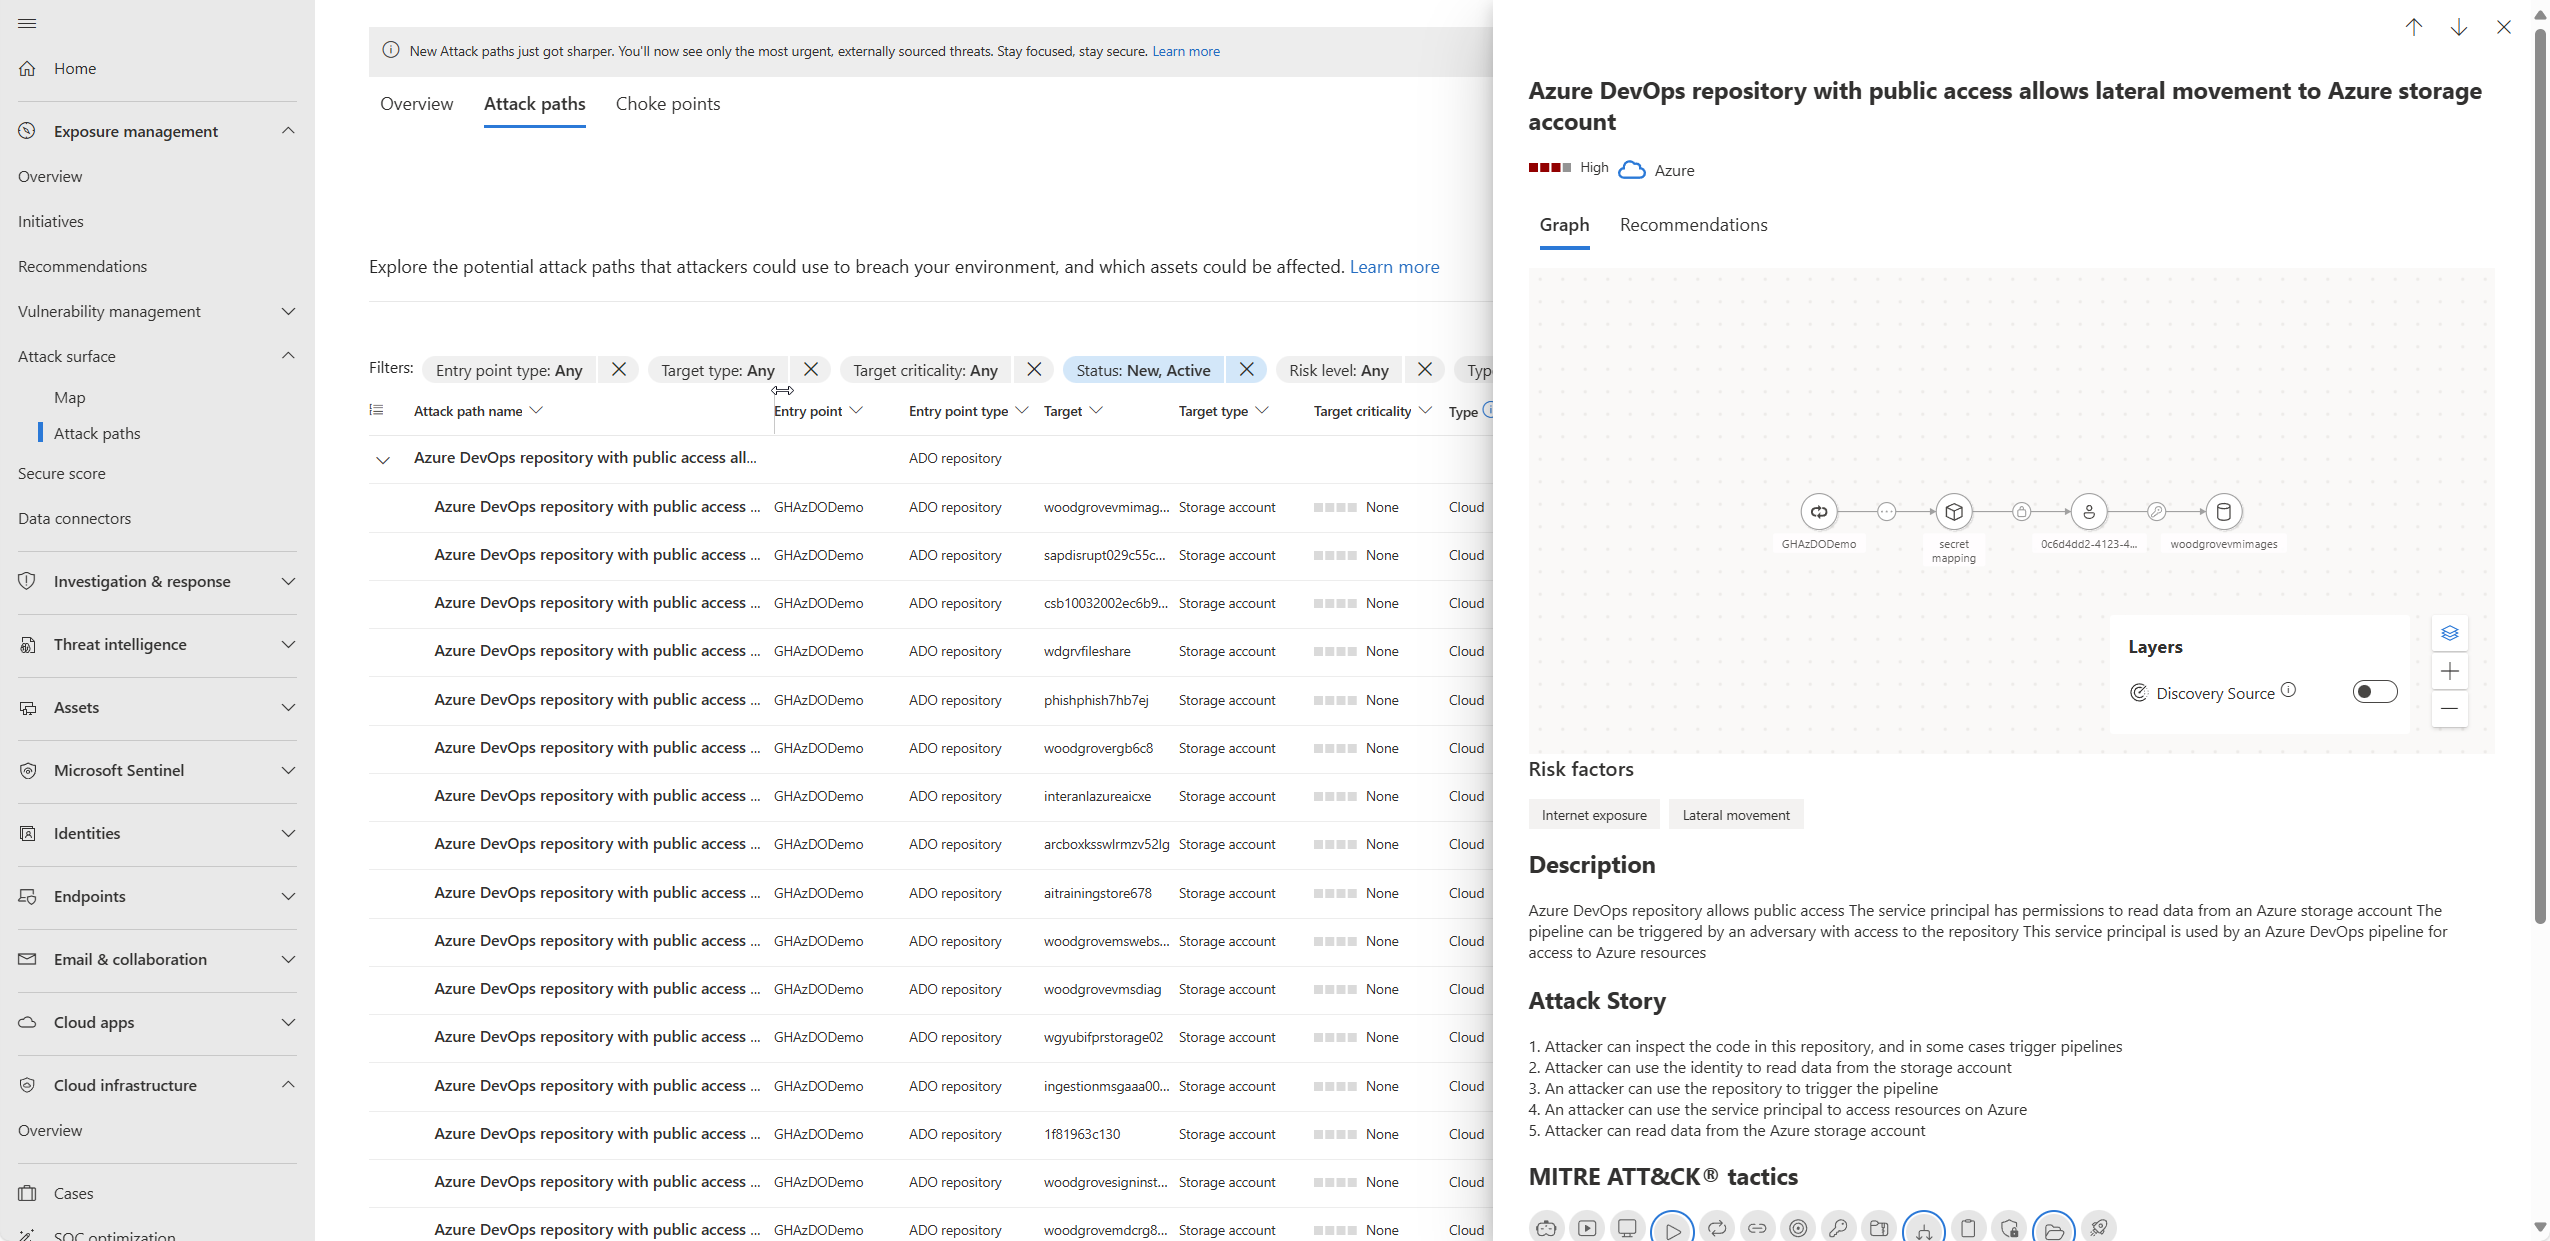
Výběrem cesty útoku zobrazíte mapu cesty útoku, zvýrazněné zobrazení založené na grafu:
- Ohrožené uzly: Prostředky s problémy se zabezpečením
- Vstupní body: Externí přístupové body, kde by mohly začít útoky
- Cílové prostředky: Kritické prostředky, na které se útočníci snaží dosáhnout
- Uzlové body: Body konvergence, kde se protíná více cest útoku
Vyberte uzel a prozkoumejte podrobné informace:
Note
Pokud máte omezená oprávnění ( zejména napříč předplatnými), nemusí se zobrazit podrobnosti o cestě k úplnému útoku. Toto chování je navržené tak, aby chránilo citlivá data. Pokud chcete zobrazit všechny podrobnosti, ujistěte se, že máte potřebná oprávnění.
Zkontrolujte podrobnosti o uzlu, mezi které patří:
- Taktika a techniky MITRE ATT&CK: Pochopení metodologie útoku
- Rizikové faktory: Environmentální faktory přispívající k riziku
- Přidružená doporučení: Vylepšení zabezpečení pro zmírnění problému
Výběrem možnosti Přehled zobrazíte přidružené přehledy pro daný uzel.
Výběrem doporučení zobrazíte užitečné pokyny ke sledování stavu nápravy.
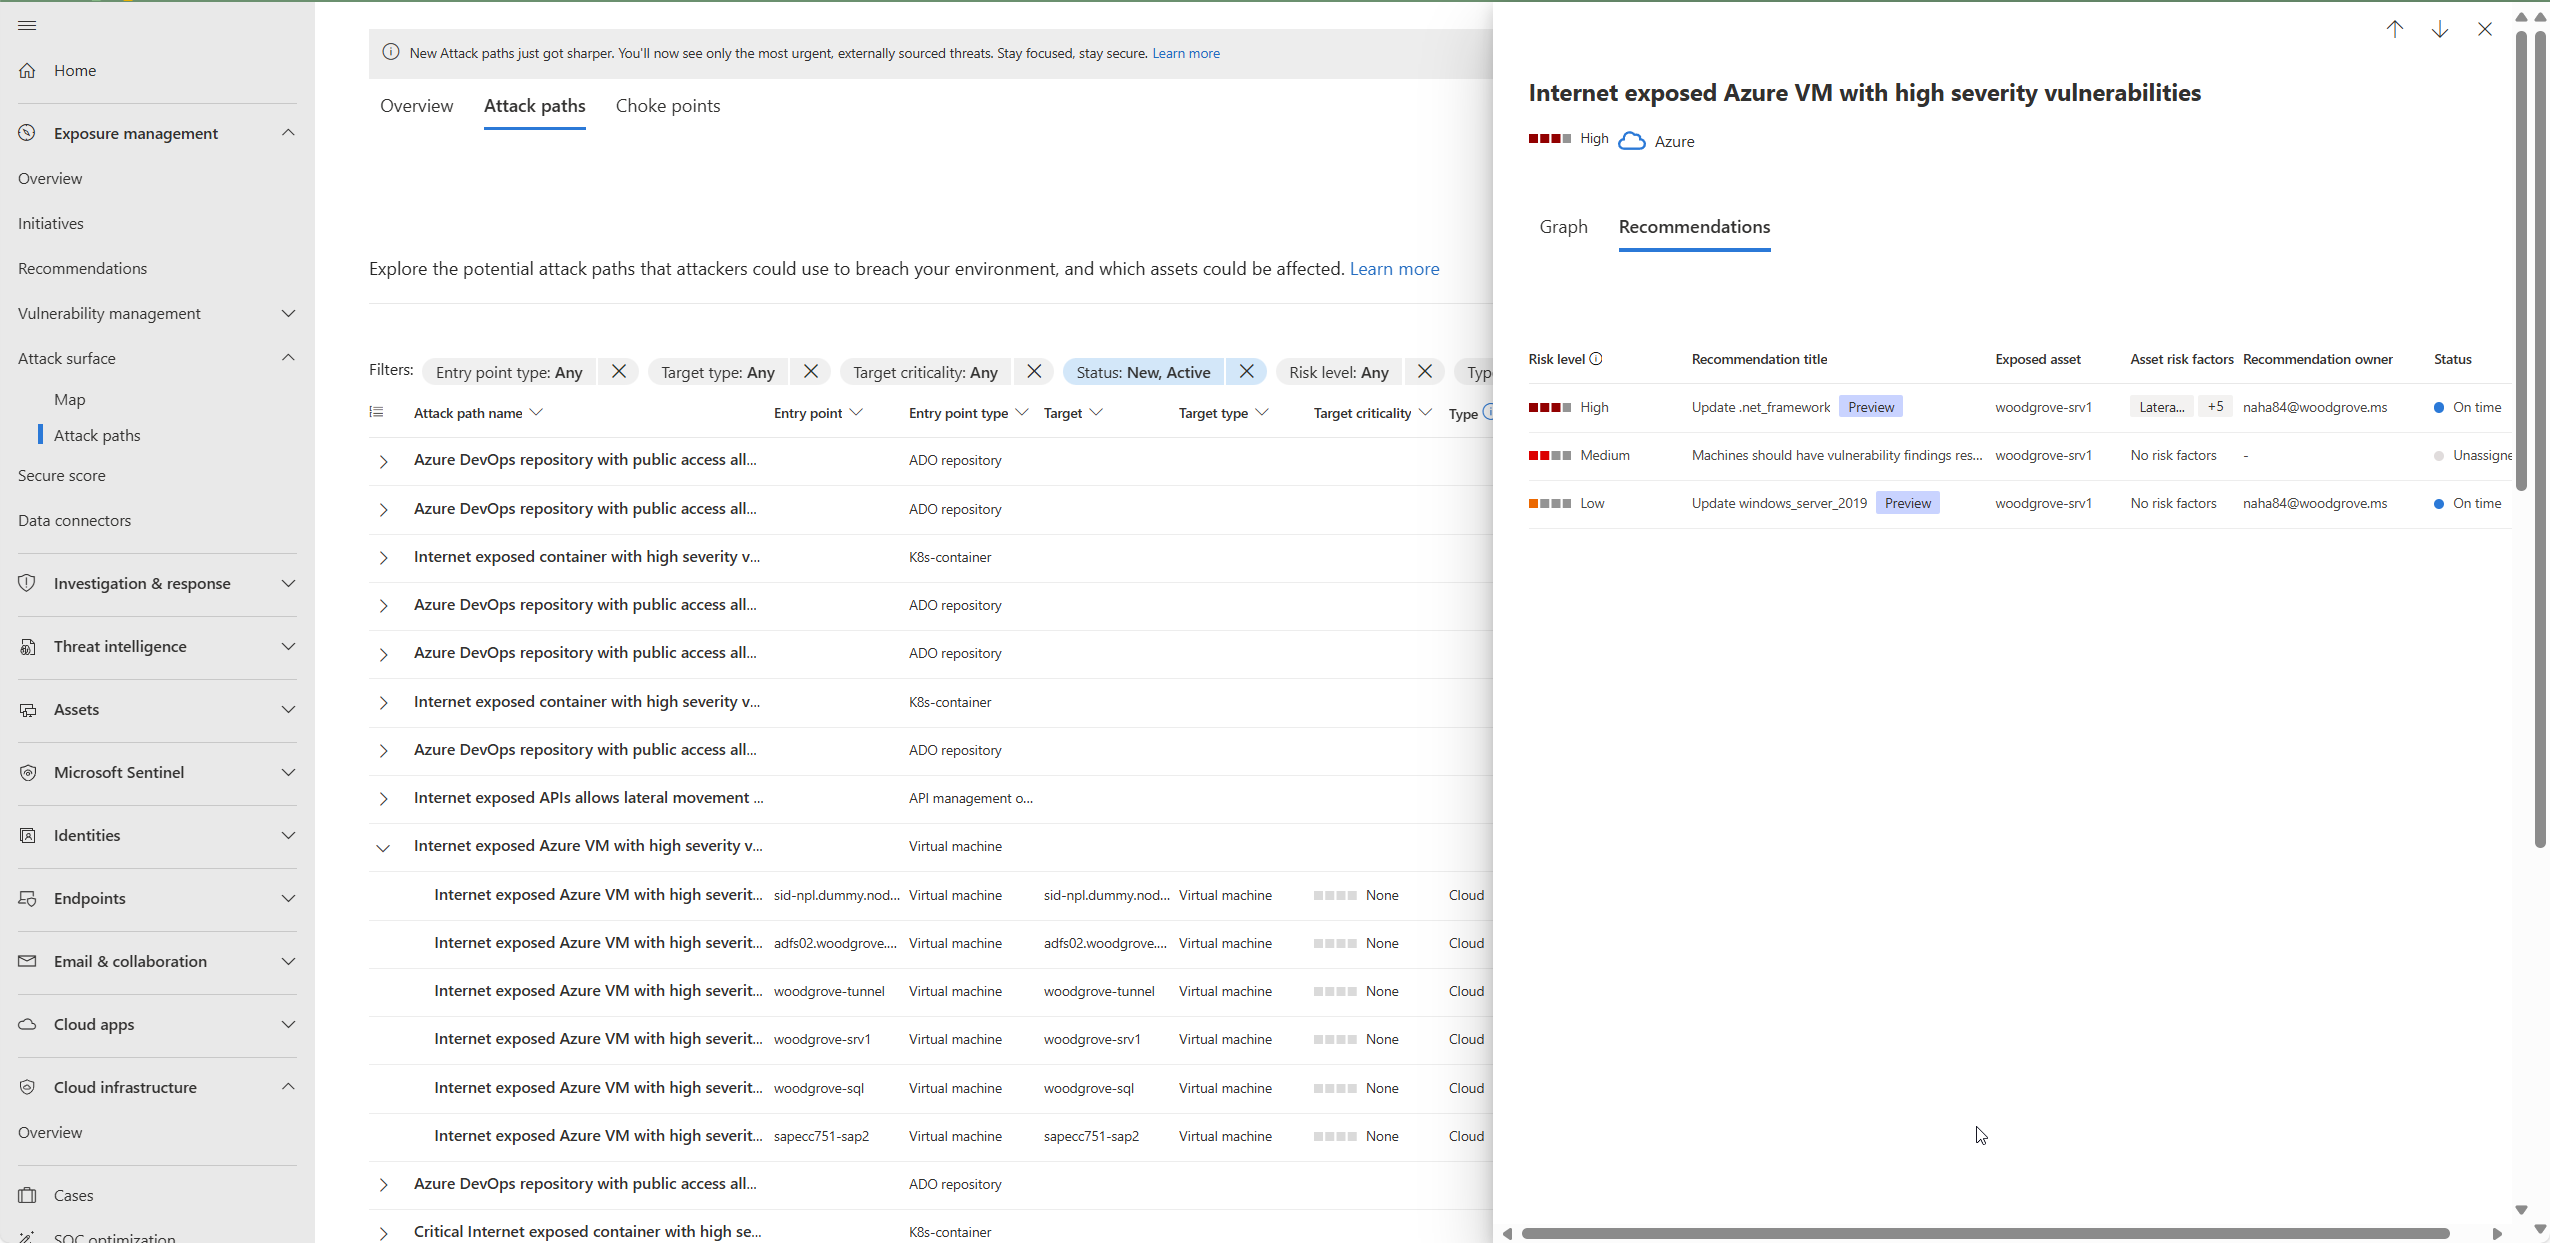
Vyberte doporučení.


Po vyřešení cesty útoku může trvat až 24 hodin, než se cesta útoku ze seznamu odebere.
Náprava cest útoku
Poté, co prozkoumáte cestu útoku a zhodnotíte její zjištění a doporučení, můžete začít s opravami.
Náprava cesty útoku na webu Azure Portal:
Přejděte na Microsoft Defender for Cloud>Attack path analysis.
Vyberte cestu útoku.
Vyberte Náprava.

Vyberte doporučení.

Po vyřešení cesty útoku může trvat až 24 hodin, než se cesta útoku ze seznamu odebere.
Odstraňte všechna doporučení ohledně cesty útoku
Analýza cesty útoku vám umožní vidět všechna doporučení pro cestu útoku na jednom místě. Nemusíte kontrolovat každý uzel zvlášť.
Existují dva typy doporučení:
- Doporučení – Kroky, které opraví cestu útoku.
- Další doporučení – kroky, které snižují riziko, ale neřeší úplně cestu útoku.
Řešení všech doporučení na webu Azure Portal:
Přihlaste se do Azure Portalu.
Přejděte na Microsoft Defender for Cloud>Attack path analysis.
Vyberte cestu útoku.
Vyberte Náprava.
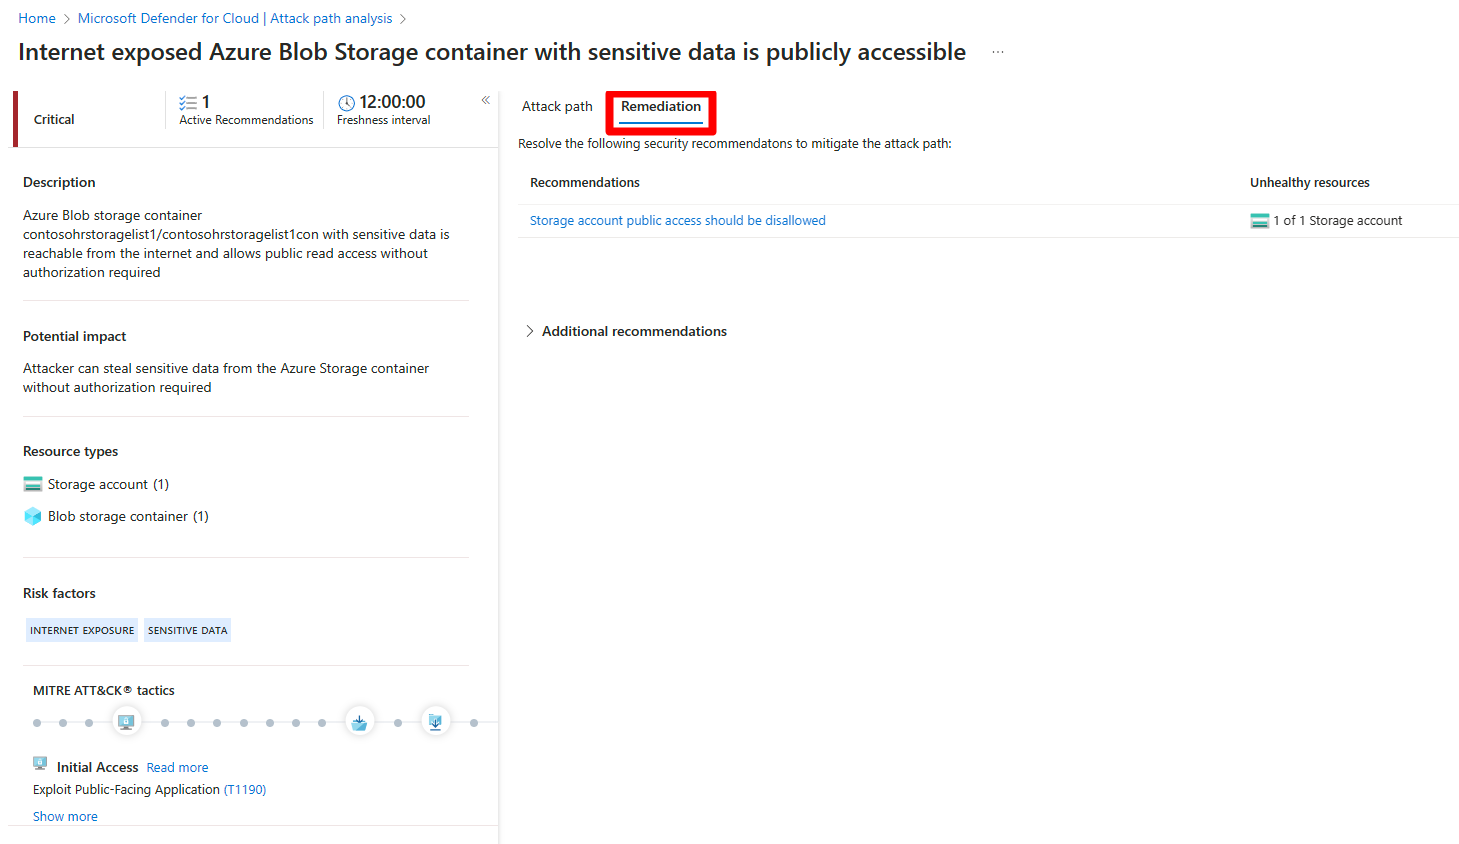
Zobrazte další doporučení.
Vyberte doporučení.

Po vyřešení cesty útoku může trvat až 24 hodin, než se cesta útoku ze seznamu odebere.
Řešení všech doporučení na portálu Defender:
Přihlaste se k portálu Microsoft Defender.
Přejděte na Řízení expozice>analýzu cesty útoku.
Vyberte cestu útoku.
Vyberte Náprava.
Note
Portál Defender poskytuje rozšířené sledování průběhu nápravy a může korelovat nápravné aktivity s širšími operacemi zabezpečení a pracovními postupy správy incidentů.
Zobrazte další doporučení.
Vyberte doporučení.
Po vyřešení cesty útoku může trvat až 24 hodin, než se cesta útoku ze seznamu odebere.
Vylepšené možnosti správy expozice
Portál Defender nabízí další možnosti analýzy cest útoku prostřednictvím integrované architektury Pro správu expozice:
- Jednotná korelace incidentů: Cesty útoku se automaticky korelují s incidenty zabezpečení v ekosystému zabezpečení Microsoftu.
- Přehledy mezi produkty: Data o cestě útoku jsou integrovaná se zjištěními z Microsoft Defenderu for Endpoint, Microsoft Sentinelu a dalších řešení zabezpečení Microsoftu.
- Pokročilá analýza hrozeb: Vylepšený kontext z informačních kanálů Microsoftu pro analýzu hrozeb, abychom lépe porozuměli vzorům útoků a chování útočníků.
- Integrované pracovní postupy nápravy: Zjednodušené procesy nápravy, které můžou aktivovat automatizované odpovědi napříč několika nástroji zabezpečení.
- Zprávy pro vedení: Vylepšené možnosti vytváření sestav pro vedení zabezpečení s posouzením dopadů na obchodní činnost.
Tyto funkce poskytují komplexnější pohled na stav zabezpečení a umožňují efektivnější reakci na potenciální hrozby zjištěné prostřednictvím analýzy cesty útoku.
Přečtěte si další informace o cestách útoku v defenderu pro cloud.