Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Jednou z největších výzev pro bezpečnostní týmy je počet každodenních problémů se zabezpečením. Řadu problémů se zabezpečením je potřeba vyřešit, ale prostředky nejsou dostatečné.
Defender for Cloud kontextové možnosti zabezpečení pomáhají týmům zabezpečení vyhodnotit riziko za každým problémem zabezpečení a identifikovat problémy s nejvyšším rizikem, které potřebují okamžité řešení. Defender for Cloud pomáhá bezpečnostním týmům efektivně snižovat riziko významných narušení.
Všechny tyto funkce jsou k dispozici jako součást plánu Defender Cloud Security Posture Management (Defender CSPM. Vyžadují, abyste v plánu Defender for Servers povolili buď skenování virtuálních počítačů (VM) bez agenta, nebo funkci posouzení ohrožení zabezpečení.
Přístup k cestám útoku a Průzkumník zabezpečení
Na portálu Azure můžete k těmto funkcím přistupovat prostřednictvím:
- Attack path analysis: Přejděte na Microsoft Defender for Cloud>Attack path analysis
- Průzkumník zabezpečení cloudu: Přejděte do Microsoft Defenderu pro Cloud>Průzkumník zabezpečení cloudu
Co je graf zabezpečení cloudu?
Graf cloudového zabezpečení je kontextový modul založený na grafech v rámci Defender for Cloud. Graf zabezpečení cloudu shromažďuje data z vašeho prostředí s více cloudy a dalších zdrojů. Zahrnuje například inventář cloudových prostředků, připojení, možnosti laterálního pohybu, vystavení internetu, oprávnění, síťová připojení, ohrožení zabezpečení a další. Shromážděná data vytvoří graf představující vaše prostředí s více cloudy.
Defender for Cloud používá vygenerovaný graf k analýze cesty útoku a nalezení problémů s nejvyšším rizikem ve vašem prostředí. Graf můžete také dotazovat pomocí Průzkumníka zabezpečení cloudu.
Přečtěte si další informace o tom, jak Defender for Cloud shromažďuje a chrání vaše data.

Co je cesta útoku?
Cesta útoku je řada kroků, které potenciální útočník používá k porušení vašeho prostředí a přístupu k vašim prostředkům. Cesty útoku se zaměřují na skutečné, externě řízené a zneužitelné hrozby, které by nežádoucí uživatelé mohli použít k ohrožení vaší organizace. Cesta útoku začíná na externím vstupním bodu, jako je ohrožený prostředek vystavený internetem. Cesta útoku se řídí možnostmi laterálního pohybu ve vašem multicloudovém prostředí, například použití připojených identit s oprávněními k jiným prostředkům. Cesta útoku pokračuje, dokud útočník nedosáhne kritického cíle, jako jsou databáze obsahující citlivá data.
Funkce analýzy cest útoku Defender for Cloud používá graf zabezpečení cloudu a proprietární algoritmus k vyhledání zneužitelných vstupních bodů, které začínají mimo vaši organizaci, a kroky, které může útočník provést, aby se dostal k vašim důležitým prostředkům. To vám pomůže projít šumem a rychleji pracovat tím, že zdůrazňuje pouze nejnaléhavější, externě zahájené a zneužitelné hrozby. Algoritmus zveřejňuje cesty útoku a navrhuje doporučení k řešení problémů, narušení cesty útoku a zabránění porušení zabezpečení.
Analýza cesty útoku rozšiřuje detekci cloudových hrozeb, aby zahrnovala širokou škálu cloudových prostředků, včetně účtů úložiště, kontejnerů, bezserverových prostředí, nechráněných úložišť, nespravovaných aplikačních programovacích rozhraní (API) a agentů umělé inteligence (AI). Každá cesta útoku je vytvořená z reálné, zneužitelné slabiny, jako jsou vystavené koncové body, chybně nakonfigurovaná nastavení přístupu nebo uniklé přihlašovací údaje. To pomáhá zajistit, aby zjištěné hrozby odrážely skutečné rizikové scénáře. Díky analýze dat konfigurace cloudu a provádění aktivních kontrol dostupnosti ověřuje systém, jestli jsou expozice přístupné mimo prostředí. Tím se sníží falešně pozitivní výsledky a zvýrazní se hrozby, které jsou reálné i použitelné.
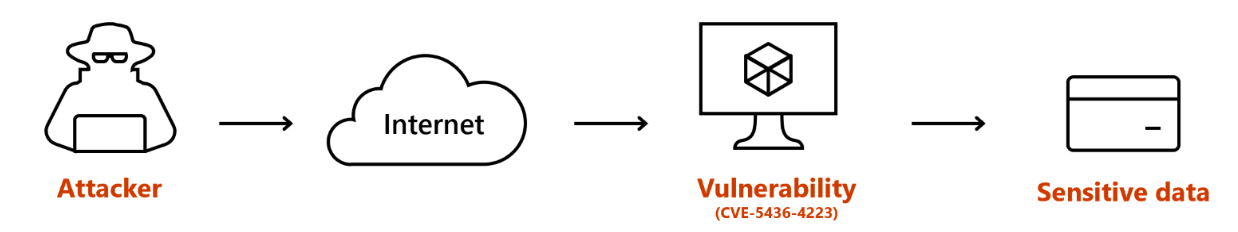
Funkce analýzy cest útoku prohledá jedinečný graf cloudového zabezpečení každého zákazníka a vyhledá zneužitelné vstupní body. Pokud se najde vstupní bod, algoritmus vyhledá potenciální další kroky, které by útočník mohl provést, aby dosáhl důležitých prostředků. Tyto cesty útoku se zobrazují na stránce analýzy cesty útoku v Defender for Cloud a v příslušných doporučeních.
Každý zákazník vidí své jedinečné cesty útoku na základě svého jedinečného prostředí s více cloudy. Pomocí funkce analýzy cesty útoku v Defender for Cloud můžete identifikovat problémy, které můžou vést k narušení zabezpečení. Můžete také napravit nalezené problémy, počínaje těmi s nejvyšším rizikem. Riziko je založeno na faktorech, jako je vystavení na internetu, oprávnění a laterální pohyb.
Naučte se používat analýzu cest útoku.
Co je Průzkumník zabezpečení cloudu?
Pomocí Průzkumníka zabezpečení cloudu můžete spouštět dotazy založené na grafech v grafu cloudového zabezpečení, abyste proaktivně identifikovali rizika zabezpečení ve vašich multicloudových prostředích. Váš bezpečnostní tým může tvůrce dotazů použít k vyhledání rizik na základě konkrétního kontextu vaší organizace.
Průzkumník zabezpečení cloudu umožňuje proaktivní zkoumání. Rizika zabezpečení ve vaší organizaci můžete vyhledat spuštěním dotazů na hledání cest založených na grafech na kontextová data zabezpečení poskytovaná Defender for Cloud, jako jsou chybné konfigurace cloudu, ohrožení zabezpečení, kontext prostředků, možnosti laterálního pohybu mezi prostředky a další.
Zjistěte, jak používat Průzkumníka zabezpečení cloudu nebo si projděte seznam komponent grafu cloudového zabezpečení.