Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
GitHub integraci rozšířeného zabezpečení (GHAS) s Microsoft Defender for Cloud propojí zdrojový kód se spuštěnými cloudovými úlohami a naopak – aby týmy zabezpečení mohly určit prioritu ohrožení zabezpečení, která skutečně dosáhnou produkčního prostředí, a technické týmy je můžou opravit, aniž by opustily GitHub.
Tuto integraci použijte k:
Sledovat zranitelnosti za běhu až k původnímu úložišti a vlastníkovi kódu.
Určete prioritu oprav na základě nasazení kódu, produkčního ohrožení a rizika za běhu.
Koordinovat nápravu napříč úložišti kódu GitHub a cloudovými prostředími se sdíleným kontextem a stavem.
Urychlete opravy s nápravou poháněnou umělou inteligencí (Copilot).
Tento přehled vysvětluje, jak integrace funguje, a pomáhá pochopit její základní funkce před nasazením.
Dostupnost a požadavky
Před onboardingem potvrďte následující:
| Category | Details |
|---|---|
| Požadavky na životní prostředí | – GitHub účet s konektorem vytvořeným v Defender for Cloud - Licence GHAS – V rámci předplatného je povolena správa stavu cloudové bezpečnosti s nástrojem Defender (DCSPM) – Microsoft Security Copilot (volitelné pro automatizovanou nápravu) |
| Role a oprávnění | – Oprávnění správce zabezpečení – Správce zabezpečení v předplatném Azure (pro zobrazení zjištění v Defender for Cloud) – Vlastník organizace GitHubu |
| Cloudová prostředí | – Dostupné jenom v komerčních cloudech (ne ve službě Azure Government, Azure provozované společností 21Vianet nebo jinými suverénními cloudy) |
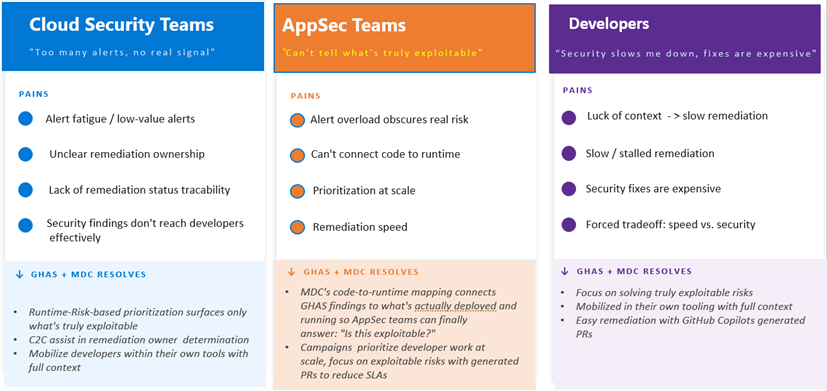
Persony a body bolesti
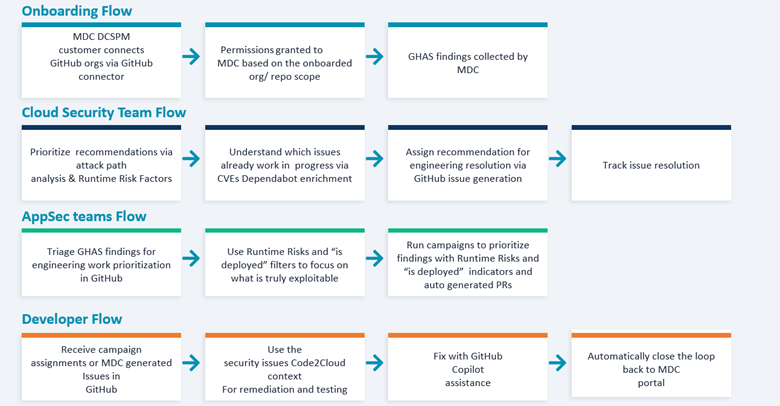
Hlavní toky
Hlavní možnosti
Automatické mapování kódu na runtime
Když připojíte GitHub organizaci nebo úložiště k Microsoft Defender for Cloud prostřednictvím konektoru GitHub, systém automaticky mapuje zdrojové úložiště na spouštění cloudových úloh. Používá proprietární metody Defender for Cloud pro propojení kódu s modulem runtime, aby se zajistilo, že každé pracovní zatížení je sledováno ke svému původnímu úložišti (a naopak).
Díky této funkci získáte okamžitou ucelenou viditelnost, abyste věděli, který kód využívá každou nasazenou aplikaci a která spouští kontejnerizované úlohy mapované na úložiště zdrojového kódu bez časově náročného ručního mapování.
Prioritizace výstrah s ohledem na produkční prostředí
Projděte si hlučné výstrahy zabezpečení a zaměřte se na ohrožení zabezpečení, která jsou skutečně důležitá.
Zjištění zabezpečení GHAS v GitHubu jsou upřednostněna skutečným kontextem běhového prostředí z Defender for Cloud. Zvýrazňují rizikové faktory při běhu, jako je expozice internetu, citlivá data, kritické prostředky a lateralní pohyb. Tyto rizikové faktory pocházejí z analýzy cesty útoku Defender CSPM:
- Vystavení internetu – dostupné úlohy z veřejného internetu
- Citlivá data – úlohy zpracovávají regulovaná nebo důvěrná data
- Důležité prostředky – úloha označená nebo klasifikovaná jako kritická pro firmu
- Laterální pohyb – úloha spočívá na cestě, kterou by útočník mohl využít k pohybu
Tato rizika identifikovaná v úlohách runtime jsou dynamicky propojená s úložišti kódu těchto úloh původu a konkrétními artefakty sestavení v GitHub.
Můžete filtrovat, určit prioritu a reagovat pouze na problémy se zabezpečením, které mají skutečný dopad na produkční prostředí v Defender for Cloud i na GitHub . Tato schopnost pomáhá vašemu týmu zůstat efektivní a udržovat nejdůležitější aplikace v bezpečí.
V praxi
Image kontejneru sestavená z úložiště contoso/payments-api se nasadí do AKS. Defender for Cloud detekuje ohrožení internetem a zpracování citlivých dat při pracovní zátěži. CVE uvnitř obrázku se automaticky zvýší na kritické na kartě zabezpečení GitHub a k připojenému kontextu SDLC se přiřadí problém s jedním kliknutím GitHub v úložišti CODEOWNERS s úplným modulem runtime a kontextem SDLC.
Sjednocená náprava řízená AI
Překlenout mezeru mezi bezpečnostními a technickými týmy pomocí integrovaných pracovních postupů a relevantního kontextu.
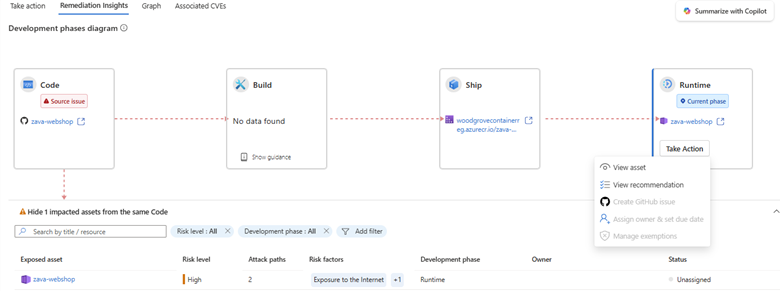
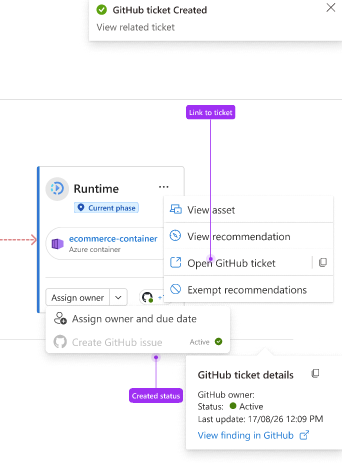
V programu Defender for Cloud můžou správci zabezpečení zjistit, o kterých problémech se zabezpečením technický tým už ví, spolu se stavem těchto problémů. Správci zabezpečení toto zobrazení otevřou výběrem odkazu Zobrazit na GitHub.
Správci zabezpečení mohou příslušným technickým týmům přiřadit doporučení k řešení zabezpečení vygenerováním přiřazení problému na GitHubu.
Přiřazení se vygeneruje v úložišti původu. Poskytuje informace o modulu runtime a kontext pro usnadnění technické opravy.
Technici můžou vývojáři přiřadit problém k dalšímu řešení. Přiřazenec může použít Copilot programovacího agenta pro automatické opravy poháněné umělou inteligencí.
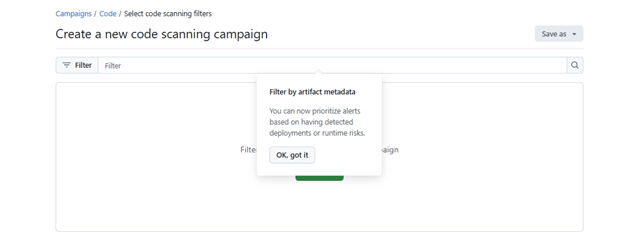
Týmy AppSec můžou jako součást zjištění GHAS používat faktory rizika za běhu a zaměřit se na technické práce na zjištěních spojených s kódem, který je skutečně nasazený a spuštěný.
Tyto filtry se dají použít k přímému filtrování upozornění GHAS nebo k dalšímu plánovanému stanovení priorit prostřednictvím kampaní.
Opravy, průběh a pokroky v kampaních v GitHubu se sledují v reálném čase. Stavy se projeví jak na GitHubu, tak v Defenderu pro cloud.
Tento přístup zajišťuje rychlé doručení oprav, vytvoření jasné odpovědnosti a zjednodušení spolupráce. Všechny tyto výhody se dějí v nástrojích, které už vaše týmy používají.