Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Použijte vložení HTTP hlaviček v Azure Firewall k přidání nebo úpravě HTTP hlaviček pro webový provoz. Přizpůsobením hlaviček mohou organizace vynucovat bezpečnostní politiky, vkládat autentizační tokeny a integrovat se se službami backendu. Tato funkce zlepšuje bezpečnost, pomáhá s dodržováním předpisů a optimalizuje řízení provozu, zejména u aplikací, které vyžadují specifické hlavičky pro přístup nebo identifikaci. Nastavte vkládání HTTP hlaviček podle pravidla aplikace. Když provoz odpovídá pravidlu aplikace, které konfigurujete pomocí vložení HTTP hlaviček, Azure Firewall vloží nakonfigurované HTTP hlavičky.
Podporované scénáře a omezení
Funkce vkládání HTTP hlaviček je navržena pro specifické případy použití a má určitá omezení.
Podporované scénáře
- V Premium SKU tato funkce podporuje HTTP provoz a HTTPS provoz, který je dešifrován pomocí TLS inspekce.
- Ve Standardních a Basic SKU tato funkce podporuje HTTP provoz.
- Tuto funkci můžete také nastavit pomocí Azure Firewall Policy Draft + Deployment.
Limitations
Mějte na paměti následující omezení:
- Nemůžete vložit určité rezervované hlavičky jako vlastní HTTP hlavičky do aplikačních pravidel. Následující tabulka uvádí rezervované hlavičky, seskupené podle kategorie.
- Vkládání HTTP hlaviček může snížit celkový počet pravidel ve skupině kolekcí pravidel, proto používejte vkládání HTTP hlaviček s rozmyslem. Pokud dosáhnete limitu JSON ve skupině pro sběr pravidel, vytvořte novou skupinu pro sběr pravidel a přidejte tam pravidla.
| Kategorie | Rezervovaná záhlaví |
|---|---|
| Obecné a připojení |
host, connection, content-length, , transfer-encodingupgrade, via, , tetrailer |
| Autentizace a cookies |
proxy-authorization, proxy-authenticate, authorization, , cookieset-cookie |
| Zabezpečení |
content-security-policy, strict-transport-security, , x-content-type-optionsx-frame-options, , referrer-policy, x-xss-protection, , public-key-pins, , expect-ctx-xsrf-token |
| Forwarding |
x-forwarded-for, x-forwarded-proto, , , x-forwarded-port, x-forwarded-schemex-forwarded-hostforwarded |
| Other | metadata |
Kroky konfigurace
Následující sekce poskytují krok za krokem návod pro vkládání HTTP hlaviček.
Tyto kroky předpokládají, že už máte existující Azure Firewall Policy (fw-policyv následujících příkladech). Pokud ji nemáte, podívejte se na Nasadit a nakonfigurovat Azure Firewall Policy.
Note
Stejné kroky proveďte pro HTTPS provoz, který má zapnutou inspekci TLS. Názvy hlaviček mohou mít až 100 znaků. Hodnoty hlaviček mohou mít až 16K (16 000) znaků. Celková maximální délka HTTP hlaviček (součet všech jmen HTTP hlaviček a hodnoty HTTP hlavičky) povolených v každém aplikačním pravidle je 16KB (16 384 bajtů).
V Azure portálu přejděte na existující firewallovou politiku nebo vytvořte novou.
Vyberte Pravidla a poté pravidla aplikace.
Vytvořte nové aplikační pravidlo nebo upravte stávající.
V panelu konfigurace pravidel najděte sekci HTTP Header Insertion .
Přidávejte požadované hlavičky zadáním názvu a hodnoty hlavičky. Můžete přidat více hlaviček podle potřeby.
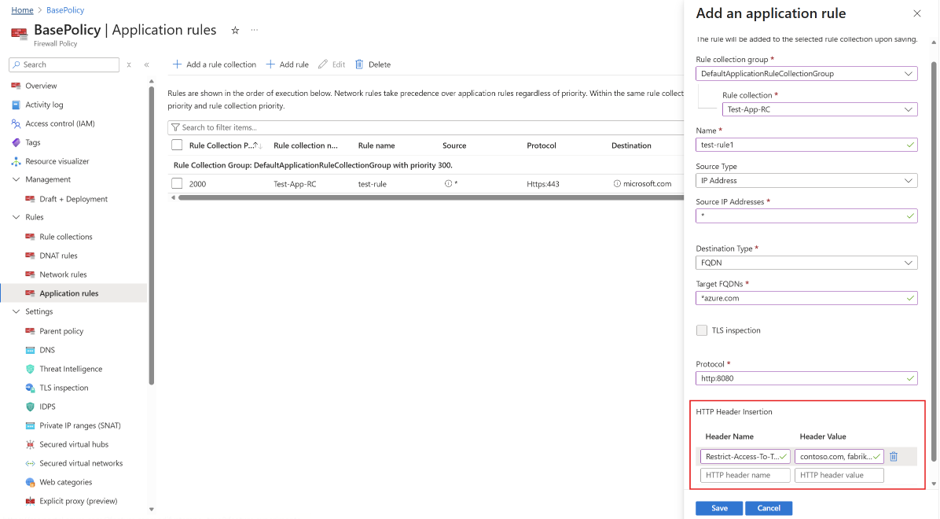
Uložte pravidlo.
Pro ověření, že jsou hlavičky správně nastavené, znovu otevřete pravidlo a ověřte, že sekce HTTP Header Insertion zobrazuje názvy a hodnoty hlaviček, které jste přidali.