Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Důležité
Azure Blueprints (Preview) bude vyřazeno z provozu 31. ledna 2027, přičemž postupné vyřazování začne 31. července 2026. Migrujte své stávající definice a přiřazení objektů Blueprint do Deployment Stacks (doporučeno) a Template Specs. Artefakty plánu se převádějí na šablony ARM JSON nebo soubory Bicep, které se používají k definování zásobníků nasazení. Kompletní harmonogram postupného ukončení, dopad a nejčastější dotazy najdete v článku o vyřazení Azure Blueprints nebo https://aka.ms/AzureBlueprintsRetirement. Informace o tom, jak vytvořit artefakt jako zdroj ARM, najdete zde:
Vytváření konzistentních prostředí ve velkém měřítku je skutečně cenné pouze v případě, že existuje mechanismus pro zachování této konzistence. Tento článek vysvětluje, jak funguje uzamykání prostředků v Azure Blueprints. Pokud se chcete podívat na příklad uzamčení prostředků a použití odepření přiřazení, podívejte se na kurz ochrany nových prostředků.
Poznámka:
Zámky prostředků nasazené službou Azure Blueprints se použijí jenom na prostředky bez rozšíření nasazené přiřazením podrobného plánu. Existující prostředky, například prostředky ve skupinách prostředků, které už existují, nemají přidané zámky.
Uzamykání režimů a stavů
Režim uzamčení se vztahuje na přiřazení šablony a má tři možnosti: Neuzamknout, Jen pro čtení nebo Nesmazat. Režim uzamykání se konfiguruje během nasazování artefaktů během přiřazení podrobného plánu. Jiný režim uzamčení lze nastavit aktualizací přiřazení šablony. Režimy uzamčení se ale nedají změnit mimo Azure Blueprints.
Prostředky vytvořené artefakty v přiřazení podrobného plánu mají čtyři stavy: Nezablokováno, Jen pro čtení, Nelze upravit nebo odstranit nebo Nelze odstranit. Každý typ artefaktu může být ve stavu Není uzamčen. K určení stavu prostředku můžete použít následující tabulku:
| Režim | Druh zdroje artefaktu | Stát | Description |
|---|---|---|---|
| Nezamykat | * | Není uzamčeno | Prostředky nejsou chráněné službou Azure Blueprints. Tento stav se také používá pro prostředky přidané do artefaktu skupiny prostředků jen pro čtení nebo neodstraňovat z přiřazení podrobného plánu. |
| Jen pro čtení | Skupina zdrojů | Nejde upravit nebo odstranit | Skupina prostředků je jen pro čtení a všechny její vlastnosti, s výjimkou značek, nelze upravit. Nezamknuté prostředky je možné přidat, přesunout, změnit nebo odstranit z této skupiny prostředků. |
| Jen pro čtení | Skupina bez prostředků | Jen pro čtení | S výjimkou značek zůstane prostředek neměnný a nelze ho odstranit ani upravit. |
| Neodstraňovat | * | Nelze odstranit | Prostředky je možné změnit, ale není možné je odstranit. Nezamknuté prostředky je možné přidat, přesunout, změnit nebo odstranit z této skupiny prostředků. |
Přepsání stavů uzamčení
Obvykle je možné, aby někdo, kdo má v předplatném odpovídající řízení přístupu na základě role v Azure (Azure RBAC), jako je role Vlastník, mohl měnit nebo odstraňovat jakýkoli prostředek. Tento přístup není případ, kdy Azure Blueprints použije uzamčení jako součást nasazeného přiřazení. Pokud bylo přiřazení nastaveno s možností Jen pro čtení nebo Neodstraňovat , ani vlastník předplatného nemůže u chráněného prostředku provést blokovanou akci.
Toto bezpečnostní opatření chrání konzistenci definovaného podrobného plánu a prostředí, které bylo navrženo k vytvoření před náhodným nebo programovým odstraněním nebo změnou.
Přiřazení ve skupině pro správu
Jedinou možností, jak zabránit vlastníkům předplatného v odebrání přiřazení BluePrint, je přiřadit BluePrint skupině pro správu. V tomto scénáři mají oprávnění potřebná k odebrání přiřazení šablony pouze vlastníci skupiny pro správu.
Pokud chcete podrobný plán přiřadit ke skupině pro správu místo předplatného, volání rozhraní REST API bude vypadat takto:
PUT https://management.azure.com/providers/Microsoft.Management/managementGroups/{assignmentMG}/providers/Microsoft.Blueprint/blueprintAssignments/{assignmentName}?api-version=2018-11-01-preview
Skupina pro správu definovaná {assignmentMG} musí být buď součástí hierarchie skupin pro správu, nebo musí být stejnou skupinou pro správu, ve které je uložená definice blueprintu.
Text požadavku přiřazení podrobného plánu vypadá takto:
{
    "identity": {
        "type": "SystemAssigned"
    },
    "location": "eastus",
    "properties": {
        "description": "enforce pre-defined simpleBlueprint to this XXXXXXXX subscription.",
        "blueprintId": "/providers/Microsoft.Management/managementGroups/{blueprintMG}/providers/Microsoft.Blueprint/blueprints/simpleBlueprint",
        "scope": "/subscriptions/{targetSubscriptionId}",
        "parameters": {
            "storageAccountType": {
                "value": "Standard_LRS"
            },
            "costCenter": {
                "value": "Contoso/Online/Shopping/Production"
            },
            "owners": {
                "value": [
                    "johnDoe@contoso.com",
                    "johnsteam@contoso.com"
                ]
            }
        },
        "resourceGroups": {
            "storageRG": {
                "name": "defaultRG",
                "location": "eastus"
            }
        }
    }
}
Hlavní rozdíl mezi tímto textem požadavku a textem, který je přiřazen k předplatnému, je vlastnost properties.scope. Tato požadovaná vlastnost musí být nastavena na předplatné, ke kterému se přiřazení návrhu vztahuje. Předplatné musí být přímým podřízeným objektem hierarchie skupin pro správu, kde je uloženo přiřazení podrobného plánu.
Poznámka:
Podrobný plán přiřazený k oboru skupiny pro správu stále funguje jako přiřazení podrobného plánu na úrovni předplatného. Jediným rozdílem je, kde je přiřazení schématu uloženo, aby tomu zabránilo vlastníkům předplatného v odstranění přiřazení a přidružených zámků.
Odebrání stavů uzamčení
Pokud je nutné upravit nebo odstranit prostředek chráněný přiřazením, existují dva způsoby, jak to udělat.
- Aktualizace přiřazení šablony do režimu Nezamknout
- Odstranit přiřazení plánu
Po odstranění přidělení budou zámky vytvořené službou Azure Blueprints odstraněny. Prostředek však zůstane nevyužitý a bude potřeba ho odstranit běžným způsobem.
Jak fungují zámky podrobného plánu
Akce odepření přiřazení Azure RBAC se použije na prostředky artefaktů během přiřazení podrobného plánu, pokud si přiřazení vybralo možnost Jen pro čtení nebo Neodstraňovat. Akce zamítnutí se přidá spravovanou identitou přiřazení plánu a může být odebrána z artefaktových prostředků jen stejnou spravovanou identitou. Tato bezpečnostní opatření vynucuje mechanismus uzamčení a zabraňuje odebrání zámku podrobného plánu mimo Azure Blueprints.
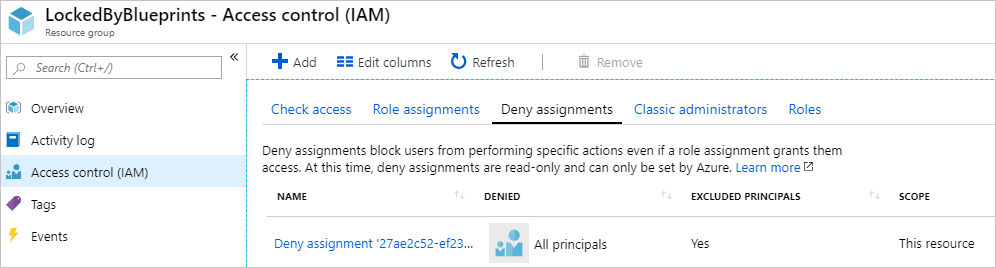
Vlastnosti přiřazení zamítnutí jednotlivých režimů jsou následující:
| Režim | Oprávnění.Akce | "Permissions.NotActions" | Subjekty[i].Typ | ExcludePrincipals[i]. Id | DoNotApplyToChildScopes |
|---|---|---|---|---|---|
| Jen pro čtení | * |
*/Číst Microsoft.Authorization/locks/delete Microsoft.Network/virtualNetwork/subnets/join/action |
SystemDefined (Všichni) | přiřazení návrhu a uživatelsky definované ve vyloučených principelech | Skupina prostředků – true; Prostředek – false |
| Neodstraňovat | */Odstranit |
Microsoft.Authorization/locks/delete Microsoft.Network/virtualNetwork/subnets/join/action |
SystemDefined (Všichni) | přiřazení návrhu a uživatelsky definované ve vyloučených principelech | Skupina prostředků – true; Prostředek – false |
Důležité
Azure Resource Manager ukládá podrobnosti o přiřazení rolí do mezipaměti po dobu až 30 minut. V důsledku toho nemusí být přiřazení k odepření akcí na prostředcích šablony okamžitě plně účinné. Během této doby může být možné odstranit prostředek, který měl být chráněn zamykacími mechanismy blueprintu.
Vyloučit subjekt z přiřazení zákazu
V některých designových nebo bezpečnostních scénářích může být nutné vyloučit hlavní subjekt z odepření přiřazení, které vytváří přiřazení plánu. Tento krok se provádí v rozhraní REST API přidáním až pěti hodnot do pole excludedPrincipals v atributu locks při vytváření úkolů. Následující definice přiřazení je příkladem těla požadavku, který obsahuje vyloučenéPrincipals:
{
  "identity": {
    "type": "SystemAssigned"
  },
  "location": "eastus",
  "properties": {
    "description": "enforce pre-defined simpleBlueprint to this XXXXXXXX subscription.",
    "blueprintId": "/providers/Microsoft.Management/managementGroups/{mgId}/providers/Microsoft.Blueprint/blueprints/simpleBlueprint",
    "locks": {
        "mode": "AllResourcesDoNotDelete",
        "excludedPrincipals": [
            "7be2f100-3af5-4c15-bcb7-27ee43784a1f",
            "38833b56-194d-420b-90ce-cff578296714"
        ]
    },
    "parameters": {
      "storageAccountType": {
        "value": "Standard_LRS"
      },
      "costCenter": {
        "value": "Contoso/Online/Shopping/Production"
      },
      "owners": {
        "value": [
          "johnDoe@contoso.com",
          "johnsteam@contoso.com"
        ]
      }
    },
    "resourceGroups": {
      "storageRG": {
        "name": "defaultRG",
        "location": "eastus"
      }
    }
  }
}
Vyloučit akci z odmítnutí přiřazení
Podobně jako při vyloučení hlavního objektu z přiřazení zamítnutí v přiřazení blueprintu můžete vyloučit konkrétní operace poskytovatele prostředků Azure. V rámci bloku properties.locks, na stejném místě, kde jsou vyloučenéPrincipals, lze přidat také vyloučenéAkce:
"locks": {
    "mode": "AllResourcesDoNotDelete",
    "excludedPrincipals": [
        "7be2f100-3af5-4c15-bcb7-27ee43784a1f",
        "38833b56-194d-420b-90ce-cff578296714"
    ],
    "excludedActions": [
        "Microsoft.ContainerRegistry/registries/push/write",
        "Microsoft.Authorization/*/read"
    ]
},
I když vyloučenéPrincipals musí být explicitní, položky excludedActions mohou využít * pro porovnávání zástupných znaků operací poskytovatele prostředků.
Další kroky
- Postupujte podle kurzu ochrana nových prostředků .
- Přečtěte si o životním cyklu plánu.
- Zjistěte, jak používat statické a dynamické parametry.
- Naučte se přizpůsobit pořadí sekvencování podrobného plánu.
- Zjistěte, jak aktualizovat existující přiřazení.
- Vyřešte problémy při přiřazování podrobného plánu s obecným řešením potíží.