Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Microsoft Discovery poskytuje dvě vrstvy zabezpečení sítě, které chrání prostředky vašeho pracovního prostoru a datový provoz v síťové rovině.
| Vrstva | Co chrání | Jak to funguje |
|---|---|---|
| Posílení zabezpečení sítě | Spravované prostředky, jako jsou databáze, úložiště, služby AI a další back-endové služby | Hraniční sítě zabezpečení (NSP) a privátní koncové body prostředků skupin spravovaných (MRG) omezují přístup pouze k autorizovaným komponentám Discovery. |
| Soukromé koncové body | Rozhraní API datové roviny pracovního prostoru a knihovny | Azure Private Link směruje provoz rozhraní API přes páteřní síť Azure, čímž se eliminuje ohrožení veřejného internetu. |
Posílení zabezpečení sítě je ve výchozím nastavení povolené pro všechny pracovní prostory a knihovny spravované pomocí 2026-02-01-preview verze rozhraní API a novějších verzí. Privátní koncové body pro přístup roviny dat jsou volitelné a dají se nakonfigurovat samostatně.
Proč je důležité zabezpečení sítě
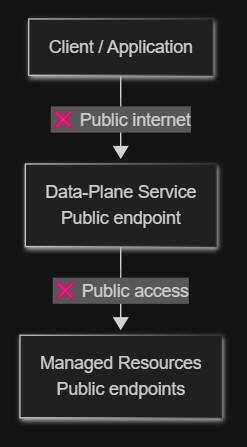
Když vytvoříte pracovní prostor Microsoft Discovery nebo bookhelf, služba za vás zřídí spravované prostředky (databáze, účty úložiště, služby AI). Dříve měly tyto zdroje veřejné koncové body a datový provoz API procházel veřejným internetem.
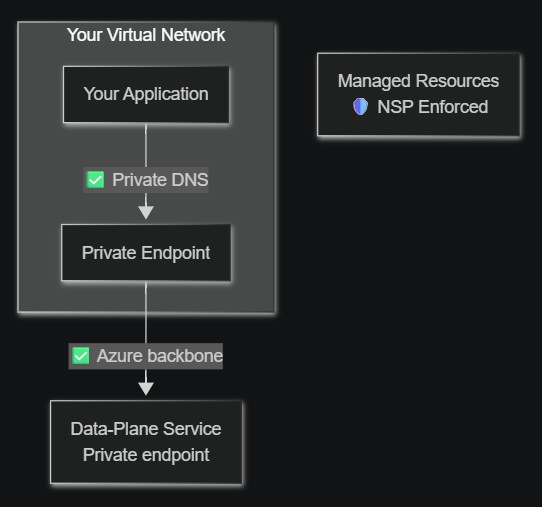
Když je ve výchozím nastavení povolené posílení zabezpečení sítě, všechny spravované prostředky se teď automaticky chrání. Povolení privátních koncových bodů pro přístup k rovině dat poskytuje dodatečné zabezpečení:
- Ochrana dat – Veškerý provoz zůstává v páteřní síti Azure, nikdy neprobíjel veřejný internet.
- Dodržování předpisů - Splnění regulačních požadavků na zesílení sítě a privátní konektivitu.
- Omezený prostor pro útoky – Spravované prostředky jsou přístupné jenom autorizovaným komponentám služby zjišťování.
- Hloubková ochrana – Kombinuje hraniční sítě, privátní koncové body, injektáž virtuální sítě a řízení přístupu na základě identit.
Před a po porovnání
Předtím: Bez posilování sítě
Poté: S posilováním sítě
| Aspekt | Bez síťového zpevnění | S posílením zabezpečení sítě (výchozí) |
|---|---|---|
| Spravované prostředky | Veřejné koncové body | Uzamčeno za NSP a privátními koncovými body |
| Datový provoz | Veřejný internet | Síťová páteř Azure s využitím služby Private Link |
Jak funguje posílení zabezpečení sítě
Při vytváření pracovního prostoru se řídicí rovina zjišťování automaticky:
- Vytvoří perimetr zabezpečení sítě (NSP) kolem spravovaných prostředků zřízených pro váš pracovní prostor.
- Deploys privátní koncové body pro spravované prostředky (databáze, úložiště, služby AI), aby komunikovaly přes páteřní síť Azure.
- Konfiguruje injektáž virtuální sítě pro služby pracovního prostoru pomocí delegovaných podsítí a zajišťuje, aby služby platformy pracovních prostorů a agenti běželi ve vaší virtuální síti.
NSP vynucuje, aby ke spravovaným prostředkům přistupovaly pouze autorizované komponenty služby zjišťování. Mezi součástmi Discovery neprocházejí žádná data přes veřejný internet.
Požadovaná přiřazení rolí
K vytvoření přidružení NSP potřebuje hlavní instanční objekt služby zjišťování (aplikace služby řídicí roviny zjišťování) dvě přiřazení rolí ve vašem předplatném:
- Discovery NSP Perimeter Joiner (vlastní role) – Umožňuje hlavnímu služebnímu objektu vytvářet příchozí pravidla přístupu NSP.
- Alespoň Čtenář (předdefinovaná role) – Umožňuje služebnímu principálovi provést výčet prostředků předplatného pro ověření konfigurace sítě. Pokud už máte přiřazeného vlastníka nebo přispěvatele, není potřeba samostatné přiřazení čtenáře.
Postup vytvoření a přiřazení těchto rolí najdete v tématu Konfigurace zabezpečení sítě.
Směrování provozu privátními koncovými body na datové rovině
S Azure Private Link můžete přistupovat k API datové roviny v pracovním prostoru a bookshelf přes privátní koncový bod ve vaší virtuální síti. Při konfiguraci:
- V podsíti virtuální sítě se vytvoří privátní koncový bod, který přijímá privátní IP adresu.
- Privátní zóna DNS mapuje FQDN služby Discovery na privátní IP adresu.
- Veškerý provoz API z vaší virtuální sítě se směruje na privátní koncový bod a prochází páteřní sítí Microsoftu.
Bez privátních koncových bodů procházejí volání rozhraní API roviny dat přes veřejný internet. U privátních koncových bodů zůstává provoz zcela v rámci páteřní sítě Azure.
publicNetworkAccess hodnota |
Prostřednictvím privátního koncového bodu | Přes veřejný internet |
|---|---|---|
Enabled (výchozí) |
Povoleno | Povoleno |
Disabled |
Povoleno | 403 – Zakázáno |
Podporované typy prostředků pro privátní koncové body
| Typ zdroje | ID skupiny | zóna Privátní DNS |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Zdroje zjišťování podporují automatické schvalování pro privátní koncové body vytvořené ve stejném tenantovi. Připojení mezi zákazníky vyžadují ruční schválení vlastníkem zdrojů.
Poznámky k zabezpečení pro roli perimetrického spojovače NSP
-
Minimální oprávnění – Tato vlastní role uděluje pouze
joinPerimeterRule/actionanetworkSecurityPerimeterOperationStatuses/readnejužší možná oprávnění pro vytvoření pravidla přístupu NSP. - Žádný přístup k datům – Toto oprávnění neuděluje přístup ke čtení, zápisu ani odstraňování žádných zákaznických dat nebo prostředků.
- Vyžaduje se rozsah předplatného – Oprávnění musí být v oboru předplatného, protože příchozí pravidla přístupu NSP odkazují na předplatná jako povolené zdroje.
Omezení
- Privátní koncové body napříč oblastmi nejsou podporovány. Privátní koncový bod musí být ve stejném regionu jako prostředek Discovery.
- Každé připojení privátního koncového bodu je omezené na jeden pracovní prostor nebo na prostředek knihovny.
- Každý prostředek Discovery (pracovní prostor, knihovna, superpočítač) vyžaduje svou vlastní jedinečnou, nepřekrývající se podsíť. Podsítě se nedají sdílet mezi různými instancemi prostředků zjišťování.
- Server rozhraní API AKS superpočítače má veřejný plně kvalifikovaný název domény. Provoz úloh zůstává ve virtuální síti, ale koncový bod serveru rozhraní API Kubernetes je veřejně přístupný. Podpora privátního clusteru se plánuje pro budoucí verzi.
- Spravované prostředky, které nepodporují NSP, jsou chráněné prostřednictvím injektáže virtuální sítě nebo delegovaných podsítí.
- Posílení zabezpečení sítě se podporuje v těchto oblastech: USA – východ, Velká Británie – jih a Švédsko – střed.
Další kroky
- Konfigurace zabezpečení sítě – Přiřazování rolí, konfigurace podsítí a vytváření privátních koncových bodů
- Kompletní zabezpečené nasazení v síti – Nasadit plně síťově izolovaný Discovery stack.
- Co je Azure Private Link?
- Co je hraniční síť zabezpečení sítě?