Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
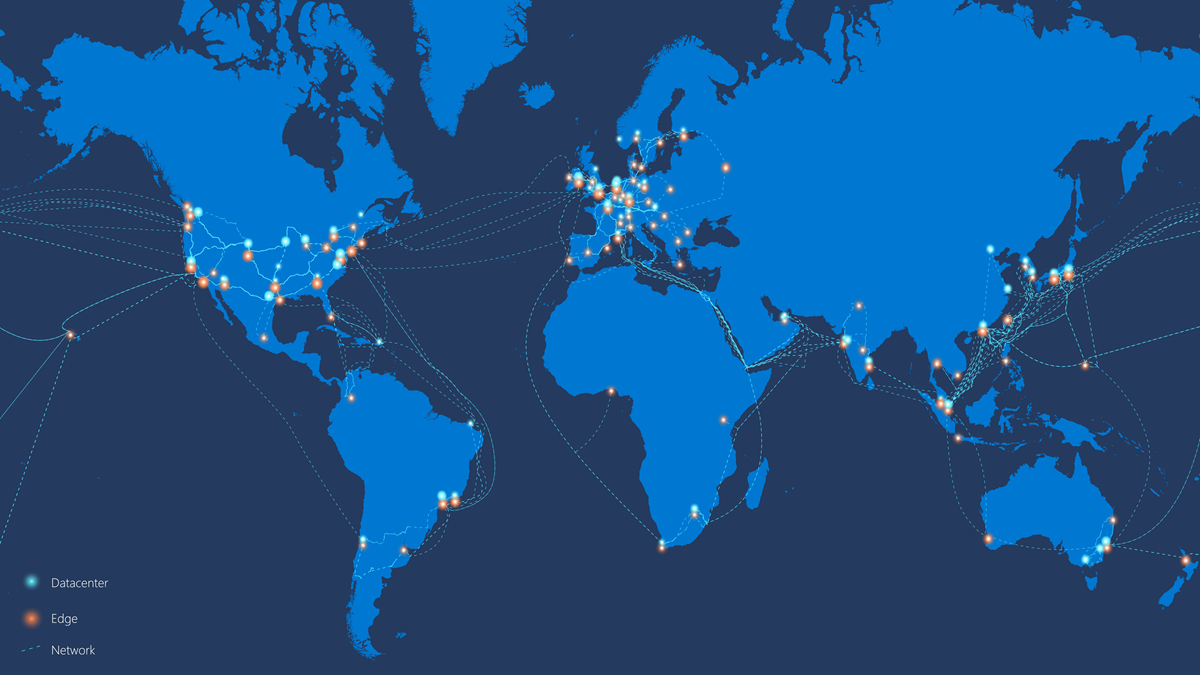
Globální síť Microsoft je širokopásmová síť (WAN), která propojuje datová centra Microsoft ve více než 80 regionech Azure mezi sebou i se zákazníky po celém světě. S více než 500 000 mílemi je to jedna z největších páteřních sítí na světě.
Každý den zákazníci předávají biliony požadavků službám jako Microsoft Azure, Bing, Dynamics 365, Microsoft 365 a XBOX a očekávají okamžitou spolehlivost a odezvu. Velká síť edge uzlů, strategicky rozmístěná po celém světě, spojuje páteř se zákazníky a poskytuje dostupnost, kapacitu a flexibilitu k uspokojení této poptávky.
Tento článek vysvětluje, jak Microsoft buduje a provozuje globální síť, abyste pochopili, jak poskytuje konzistentní a vysoce výkonný cloudový zážitek pro vaše pracovní zátěže.
Globální směrování a propojení
Když provoz zákazníků vstupuje do globální sítě prostřednictvím strategicky rozmístěných hraničních uzlů, je směrován po optimalizovaných trasách v páteřní síti. Tyto okrajové uzly se propojují s více než 4 000 unikátními internetovými partnery (peery) prostřednictvím tisíců připojení na více než 190 místech, což tvoří základ strategie propojení Microsoft.
Ať už se připojíte z Londýna do Tokia nebo z Washingtonu DC do Los Angeles, latence, jitter, ztráta paketů a propustnost ovlivňují výkon sítě. V Microsoftu volíme a používáme přímé propojení místo tranzitních spojů. Tento přístup zajišťuje symetrický návratový provoz a pomáhá minimalizovat počet skoků, peeringových partnerů a cest, aby zůstaly co nejkratší a nejjednodušší.
Například pokud ke službě v Tokiu přistupujete z Londýna, internetový provoz vstoupí do jednoho z našich okrajových uzlů v Londýně, putuje přes síť Microsoft WAN, dále přes Francii, po našich trasách Trans-Arabia mezi Evropou a Indií a poté do Japonska, kde se služba nachází. Přenosy odpovědí jsou symetrické. Tento způsob přenosu dat se nazývá cold-potato routing. Provoz zůstává co nejdéle v síti Microsoft, než je předán dál.
Zůstává veškerý provoz mezi službami Microsoftu v globální síti? Ano, jakýkoli provoz mezi datovými centry, v rámci Microsoft Azure, nebo mezi služby Microsoft, jako jsou Virtual Machines, Microsoft 365, XBOX, SQL databáze, úložiště a virtuální sítě, prochází v rámci naší globální sítě a nikdy ne přes veřejný internet. Toto směrování zajišťuje optimální výkon a integritu.
Masivní investice do kapacity vláken a rozmanitosti napříč metrem, pozemními a ponorkovými cestami jsou pro nás zásadní, abychom zachovali konzistentní a vysokou úroveň služeb a zároveň živili extrémní růst našeho cloudu a online služby.
Nedávné dodatky k naší globální síti jsou:
MAREA podmořský kabel. První podmořský systém OLS (Open Line System) v odvětví, spojující Bilbao ve Španělsku s Virginia Beach ve Virginii, USA.
AEC mezi New Yorkem, USA a Dublinem, Irskem.
New Cross Pacific (NCP) mezi Tokiem, Japonsko, a Portlandem, Oregon, USA.
Konektivitní služby
Můžete stavět pokročilé overlay architektury nad globální sítí. Azure nabízí portfolio služeb připojení, které zahrnuje peering virtuálních sítí mezi regiony, hybridní architektury a architektury v cloudu typu point-to-site a site-to-site a globální scénáře IP tranzitu. Pro připojení datového centra nebo sítě k Azure, nebo pro podporu významných potřeb příjmu či přenosu dat, si můžete vybrat z možností jako ExpressRoute a ExpressRoute Direct. Tyto možnosti poskytují šířku pásma až 100 Gb/s přímo do globální sítě Microsoftu na peeringových místech po celém světě.
ExpressRoute Global Reach doplňuje implementaci WAN vašeho poskytovatele služeb a propojuje vaše lokální pobočky po celém světě. Pokud provozujete globální provoz, můžete použít ExpressRoute Global Reach s preferovanými a místními poskytovateli služeb k propojení všech svých globálních lokalit pomocí globální sítě Microsoft. Svůj cloudový WAN můžete rozšířit o mnoho poboček pomocí Azure Virtual WAN. Své pobočky můžete bezproblémově připojit k globální síti Microsoft pomocí SDWAN a VPN zařízení (Customer Premises Equipment nebo CPE) s vestavěným jednoduchým používáním a automatizovanou konektivitou a správou konfigurace.
Globální peering virtuálních sítí bezproblémově propojuje dvě nebo více virtuálních sítí Azure napříč regiony. Po navázání peeringu se virtuální sítě zobrazí jako jedna. Páteřní infrastruktura Microsoft směruje provoz mezi virtuálními stroji v peerovaných virtuálních sítích, podobně jako směruje provoz mezi virtuálními stroji ve stejné virtuální síti – pouze přes soukromé IP adresy.
Softwarově definovaná správa sítě
Jako jeden z předních světových poskytovatelů cloudu má Microsoft rozsáhlé znalosti a odborné znalosti v oblasti budování a správy vysoce výkonné globální infrastruktury.
Dodržujeme robustní sadu provozních principů:
Používejte nejlepší hardware pro přepínání mezi různými úrovněmi sítě.
Nasaďte nové funkce s nulovým účinkem pro koncové uživatele.
Zavádět aktualizace bezpečně a spolehlivě napříč flotilou, co nejrychleji. Hodiny místo týdnů.
Používejte komplexní cloudové monitorování a plně automatizované zmírňování poruch.
Používejte sjednocenou a softwarově definovanou síťovou technologii k ovládání všech hardwarových prvků v síti, eliminaci duplicity a snížení selhání.
Tyto principy platí pro všechny vrstvy sítě: od rozhraní hostitelské sítě, přes přepínací platformu, přes síťové funkce v datovém centru, jako jsou load balancery, až po WAN s naší platformou pro řízení provozu a optickými sítěmi.
Exponenciální růst Azure a jeho sítě dosáhl bodu, kdy lidská intuice již nedokázala řídit globální síťové operace. Abychom splnili potřebu ověřovat dlouhodobé, střední a krátkodobé změny v síti, vytvořili jsme platformu pro zrcadlení a emulaci produkční sítě synteticky. Vytvářením zrcadlených prostředí a spouštěním milionů simulací testujeme softwarové a hardwarové změny a jejich dopady, než je zavádíme do naší produkční platformy a sítě.