Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
V následujících krocích použijete Azure Policy k nasazení nastavení řízení stavu SSH na testovací virtuální počítač s Linuxem.
Základní a koncepční referenční informace najdete v tématu Co je řízení stavu SSH?.
Pokročilejší návod najdete v tématu Správa nastavení sshd pomocí řízení stavu SSH.
Pokud nemáte účet Azure, můžete vytvořit bezplatnou zkušební verzi.
Opatrnost
- Tento rychlý start ukazuje použití omezující konfigurace sshd určené pro nový testovací počítač na jedno použití. Pokud byste tuto konfiguraci použili na jiné počítače, můžete se uzamknout. Při vyzkoušení kontrolních mechanismů zabezpečení, jako je řízení stavu SSH, použijte izolované prostředí sandboxu, které by dokonce i omylem v přiřazení zásad znovu nenakonfigurovalo nezamýšlené počítače.
Požadavky
Než se pokusíte provést kroky v tomto článku, ujistěte se, že už máte:
- Účet Azure, ve kterém máte práva vytvořit skupinu prostředků, přiřazení zásad a virtuální počítač.
- Vaše upřednostňované prostředí pro interakci s Azure, například:
-
azure Cloud Shell (doporučeno)
- Poznámka: Příklady používají režim Bash. Čtenáři můžou přizpůsobit příklady jiným prostředím prostředí, včetně PowerShellu.
- nebo vlastní prostředí s nainstalovaným a přihlášeným Rozhraním příkazového řádku Azure
- nebo webu Azure Portal ve webovém prohlížeči
-
azure Cloud Shell (doporučeno)
Zkontrolujte, že jste přihlášení k testovacímu prostředí.
- webu Azure Portal
- Azure CLI
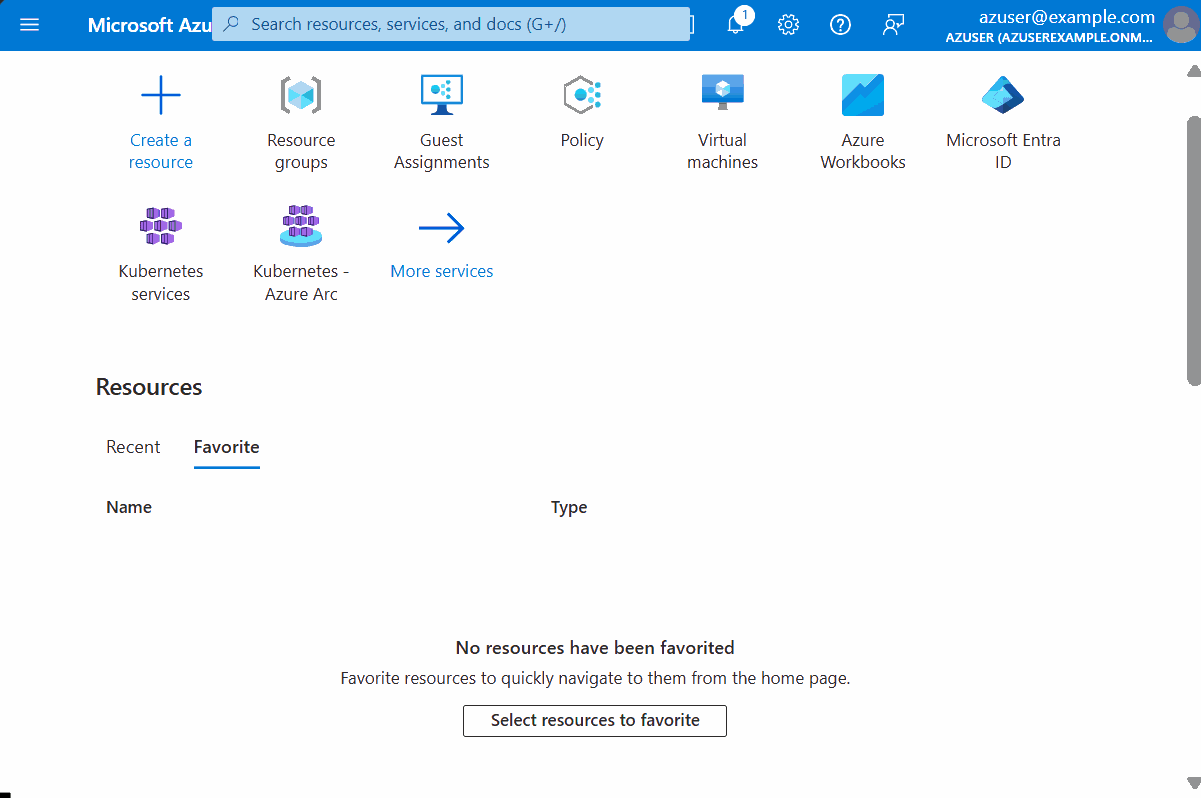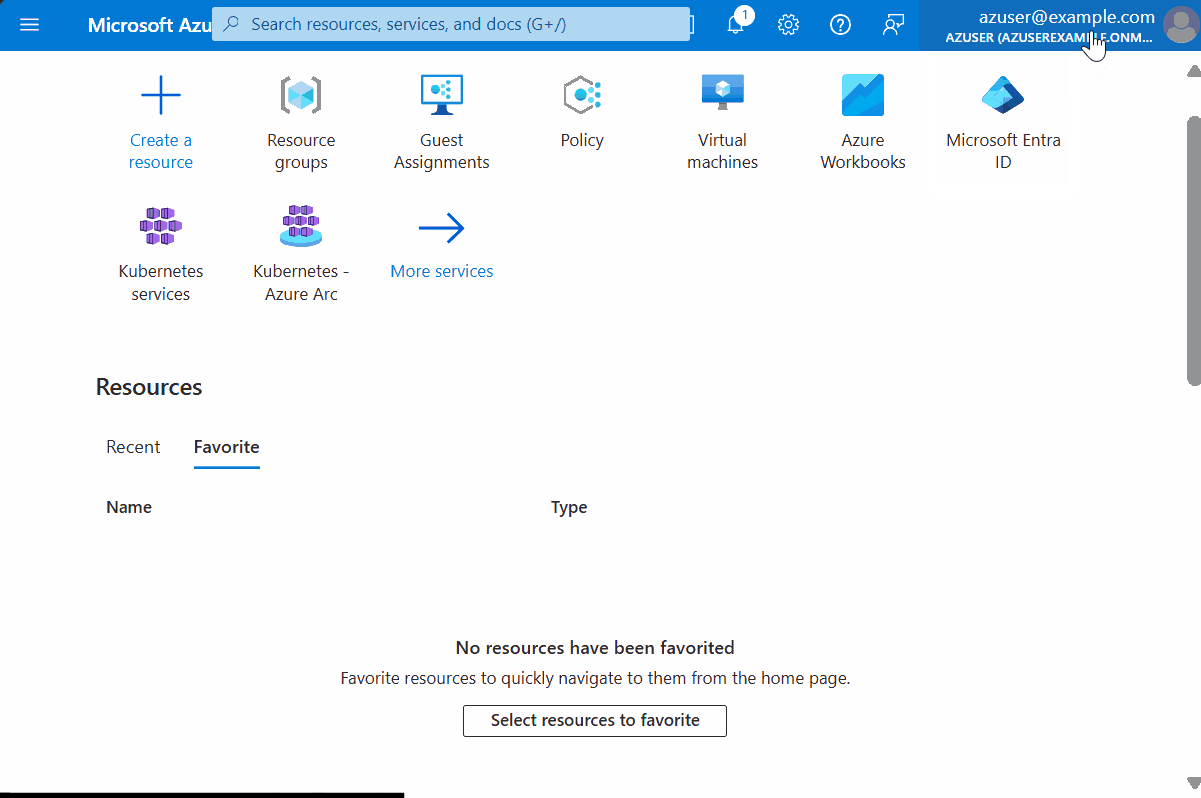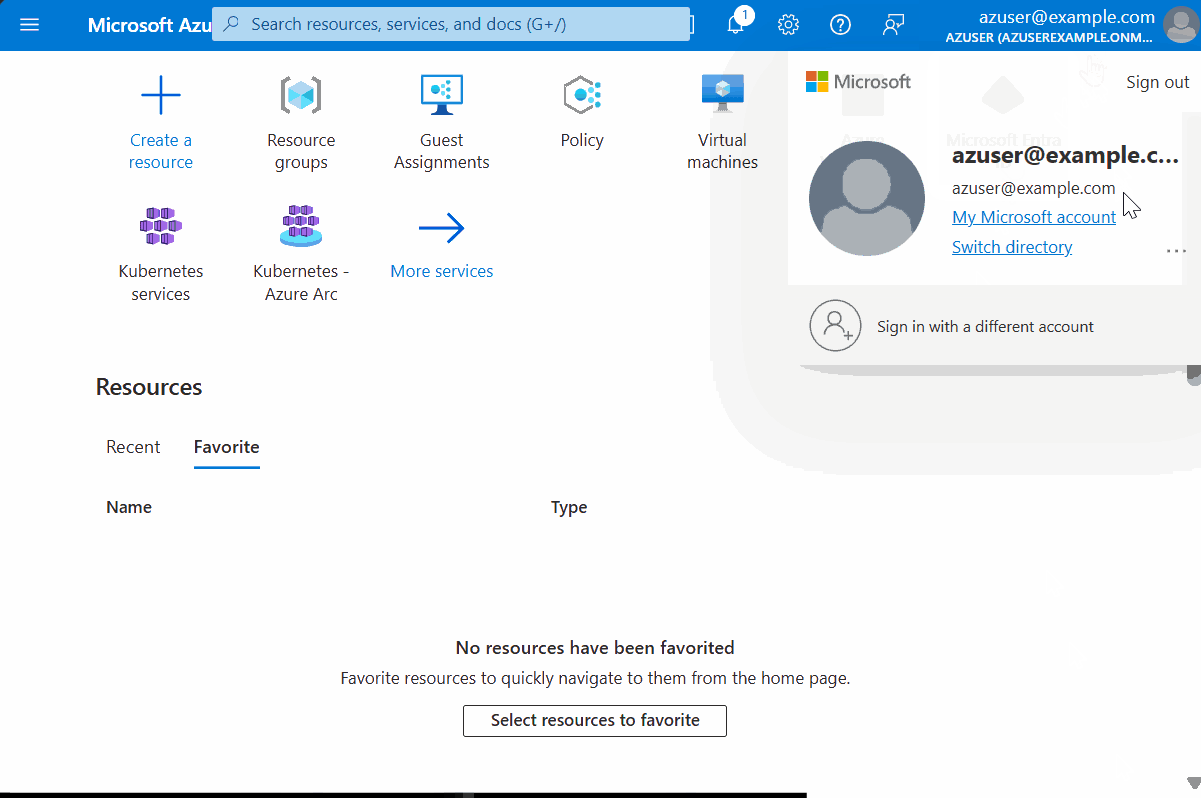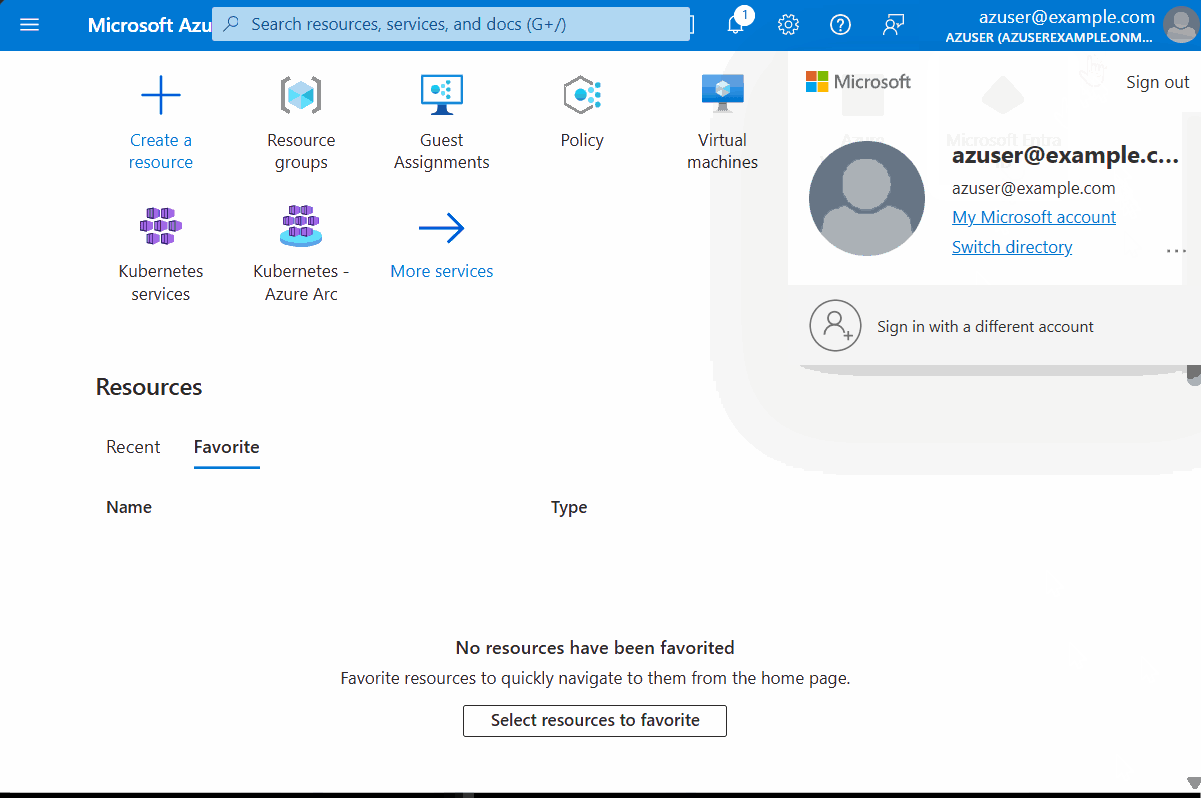
K zobrazení aktuálního kontextu použijte informace o účtu na portálu.
snímek obrazovky
Vytvoření skupiny prostředků
Volba eastus umístění v tomto příkladu není významná. Můžete použít libovolné dostupné umístění Azure.
- webu Azure Portal
- Azure CLI
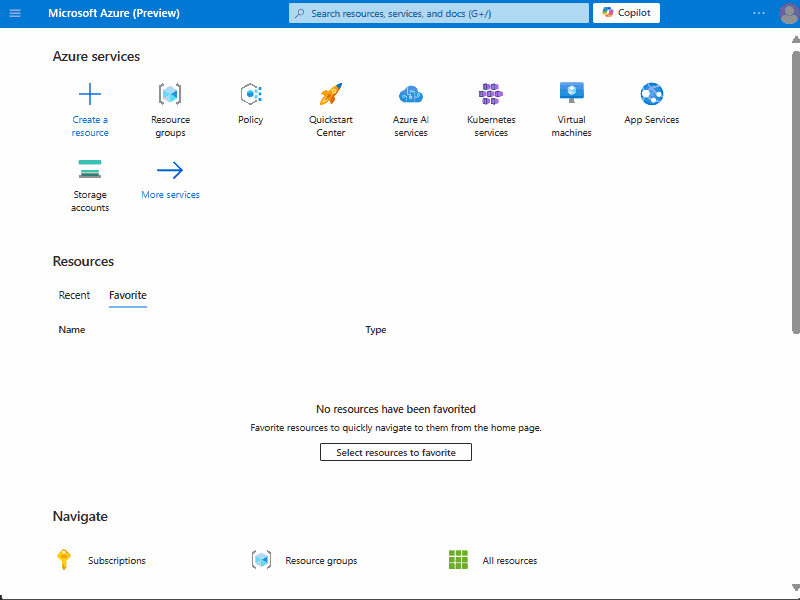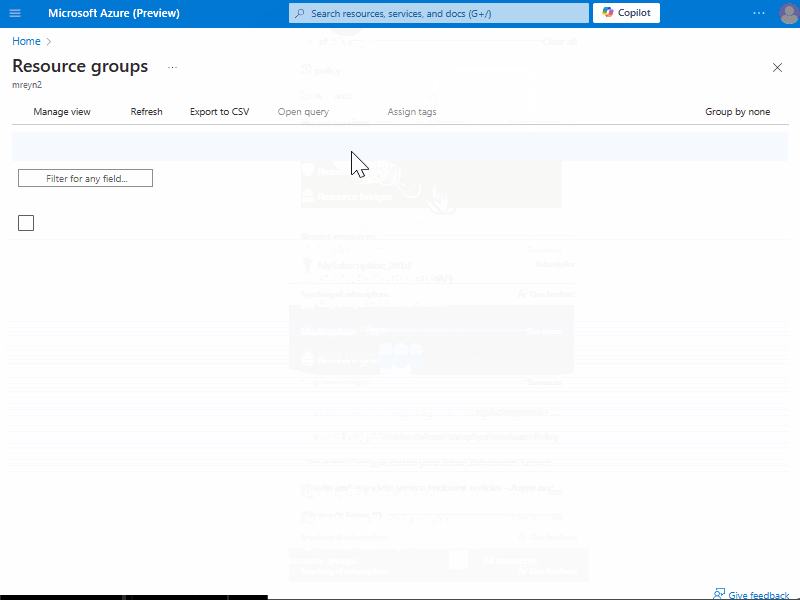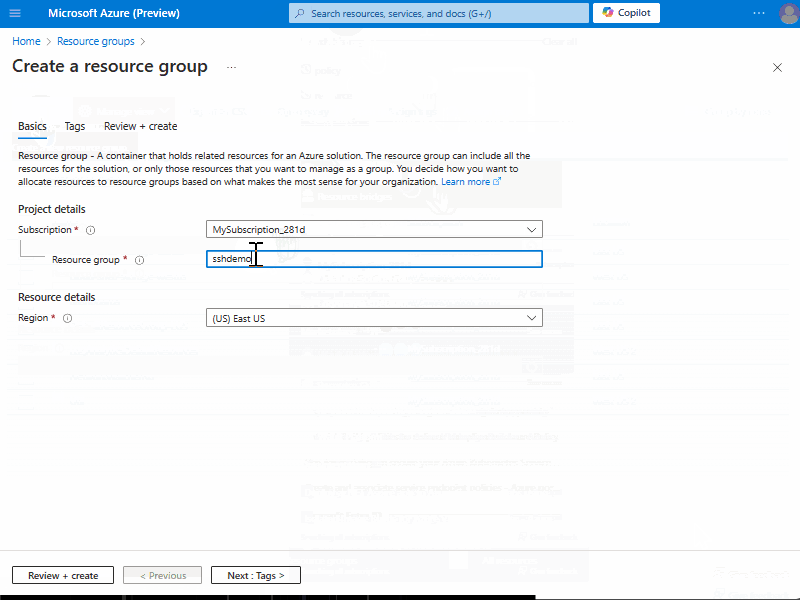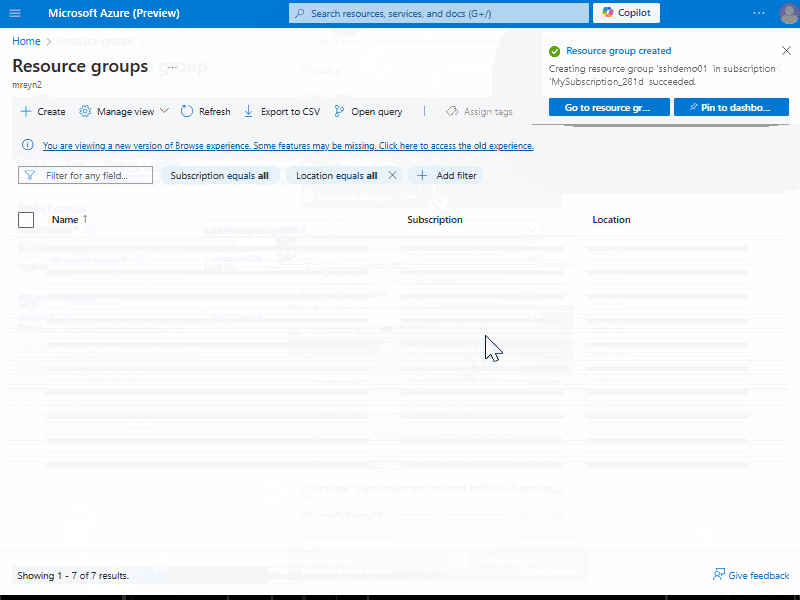
Přiřazení zásad ke skupině prostředků
V tomto rychlém startu se používá chování auditu a konfigurace pomocí předdefinované definice zásad Configure SSH Posture Control on Linux machines.
Ukázkové přiřazení bude do značné míry záviset na výchozích nastaveních řízení stavu SSH (např. port 22, povolený kořenový přístup), s omezeným přizpůsobením (text banneru).
- webu Azure Portal
- Azure CLI
- Přejděte na zásady a pak na Definice.
- Filtrováním seznamu vyhledejte a vyberte
Configure SSH Posture Control on Linux machines - Na stránce definice zásady klikněte na Přiřadit.
- V pracovním postupu přiřazení zásad
- Jako obor zvolte novou prázdnou skupinu prostředků (vytvořenou dříve).
- Volitelné: Zvolte název pro toto přiřazení zásady. Ve výchozím nastavení se používá název definice zásady.
- Volitelné: Na kartě parametry přepište výchozí hodnotu, například hodnotu banneru.
- Poznámka: Pravidlo "port" by mělo být nakonfigurováno s jednou hodnotou, aby se zajistila správná funkčnost a dodržování předpisů pro auditování a konfiguraci scénářů.
- Dokončete vytvoření přiřazení zásady.
Opatrnost
Bez ohledu na to, jestli jste použili portál nebo rozhraní příkazového řádku, zkontrolujte rozsah přiřazení zásad, které jste právě vytvořili, než budete pokračovat. Pokud byl obor omylem nastaven na cokoli jiného než nová prázdná skupina prostředků vytvořená dříve, měla by být opravena okamžitě, aby se zabránilo konfiguraci nezamýšlených počítačů.
Vytvoření testovacího virtuálního počítače a jeho příprava na konfiguraci počítače
- webu Azure Portal
- Azure CLI
- Vytvoření virtuálního počítače s Linuxem
- Přidání identity přiřazené systémem, pokud ještě není k dispozici
- Přidání rozšíření Konfigurace počítače (označeného na portálu jako Konfigurace počítače Azure pro Linux)
Spropitné
V tomto rychlém startu se požadavky na konfiguraci počítače (virtuální počítač má spravovanou identitu a rozšíření agenta) vyřešily přímo během vytváření virtuálního počítače. Ve velkém měřítku můžou být tyto požadavky splněné pomocí integrované iniciativy zásad Deploy prerequisites to enable Guest Configuration policies on virtual machines.
Než budete pokračovat, udělejte si přestávku.
K několika krokům teď dojde automaticky. Každý z těchto kroků může trvat několik minut. Proto prosím počkejte nejméně 15 minut, než budete pokračovat.
Sledování výsledků
Pomocí následujících kroků můžete vidět:
- Kolik počítačů dodržuje předpisy (nebo ne)
- Zvláště užitečné v produkčních měřítkuch, kde můžete mít tisíce počítačů
- Které počítače jsou kompatibilní (nebo ne)
- Pro daný počítač, která jednotlivá pravidla vyhovují (nebo ne)
- webu Azure Portal
- Azure CLI
Volitelné: Přidání dalších testovacích počítačů pro škálování
V tomto článku se zásada přiřadila ke skupině prostředků, která byla původně prázdná a pak získala jeden virtuální počítač. I když to demonstruje kompletní fungování systému, neposkytuje smysl pro operace ve velkém měřítku. Například v případě dodržování předpisů zásad můžete vidět výsečový graf jednoho počítače, který může být umělý.
Zvažte přidání dalších testovacích počítačů do skupiny prostředků, ať už ručně, nebo prostřednictvím automatizace. Můžou to být virtuální počítače Azure nebo počítače s podporou Arc. Jak vidíte, že tyto počítače přicházejí do souladu (nebo dokonce selžou), můžete získat přehled o zprovoznění řízení stavu SSH ve velkém měřítku.
Volitelné: Ruční kontrola testovacího počítače a potvrzení výsledků
Při zahájení práce s novou funkcí, jako je řízení stavu SSH, může být užitečné ručně zkontrolovat výsledky mimo pásmo. To pomáhá stavět důvěru a srozumitelnost. Kroky v tomto článku by například měly mít za následek upravenou konfiguraci přihlašovacího banneru na testovacím virtuálním počítači. Můžete to ověřit tak, že se pokusíte o připojení SSH k počítači, aby se zobrazil banner, nebo kontrolou souboru sshd_config.
Vyčištění prostředků
Pokud se chcete vyhnout průběžným poplatkům, zvažte odstranění skupiny prostředků použité v tomto článku. Příkaz Azure CLI by například az group delete --name "sshdemo01"
Související obsah
- Co je řízení stavu SSH?
- Bezpečné nasazení nastavení serveru SSH pomocí služby Azure Policy
- Pokud chcete poskytnout zpětnou vazbu, proberte žádosti o funkce atd. kontakt: linux_sec_config_mgmt@service.microsoft.com