Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Začněte se službou Azure Private Link vytvořením a použitím privátního koncového bodu pro zabezpečené připojení k webové aplikaci Azure.
V tomto rychlém startu vytvořte privátní koncový bod pro webovou aplikaci Aplikace Azure Services a pak vytvořte a nasaďte virtuální počítač k otestování privátního připojení.
Můžete vytvořit privátní koncové body pro různé služby Azure, jako je Azure SQL a Azure Storage.

Požadavky
Účet Azure s aktivním předplatným. Pokud ještě účet Azure nemáte, vytvořte si ho zdarma.
Webová aplikace Azure App Services s plánem služby App Service Basic, Standard, PremiumV2, PremiumV3, IsolatedV2, Functions Premium (někdy označovaným jako plán Elastic Premium) nasazeným ve vašem předplatném Azure.
Další informace a příklad najdete v tématu Rychlý start: Vytvoření webové aplikace ASP.NET Core v Azure.
Ukázková webová aplikace v tomto článku má název webapp-1. Nahraďte příklad názvem vaší webové aplikace.
Přihlášení k Azure
Přihlaste se k portálu Azure.
Vytvoření skupiny zdrojů
Na portálu vyhledejte a vyberte skupiny prostředků.
Vyberte + Vytvořit.
Na kartě Základy v části Vytvořit skupinu prostředků zadejte nebo vyberte následující informace:
Nastavení Hodnota Předplatné Vyberte své předplatné. Skupina zdrojů Zadejte test-rg. Region Vyberte USA – východ 2. Vyberte možnost Zkontrolovat a vytvořit.
Vyberte Vytvořit.
Vytvoření virtuální sítě
Následující postup vytvoří virtuální síť s podsítí zdrojů.
Na portálu vyhledejte a vyberte Virtuální sítě.
Na stránce Virtuální sítě vyberte + Vytvořit.
Na kartě Základy vytvoření virtuální sítě zadejte nebo vyberte následující informace:
Nastavení Hodnota Podrobnosti projektu Předplatné Vyberte své předplatné. Skupina zdrojů Vyberte test-rg. Podrobnosti o instanci Název Zadejte vnet-1. Region Vyberte USA – východ 2. Výběrem možnosti Další přejděte na kartu Zabezpečení .
Výběrem možnosti Další přejděte na kartu IP adresy.
V poli Adresní prostor v Podsítích vyberte výchozí podsíť.
V části Upravit podsíť zadejte nebo vyberte následující informace:
Nastavení Hodnota Podrobnosti o podsíti Šablona podsítě Ponechte výchozí Default. Název Zadejte subnet-1. Počáteční adresa Ponechte výchozí hodnotu 10.0.0.0. Velikost podsítě Ponechte výchozí hodnotu /24 (256 adres). Zvolte Uložit.
Vyberte Zkontrolovat a vytvořit v dolní části obrazovky a po ověření vyberte Vytvořit.
Nasazení služby Azure Bastion
Azure Bastion se pomocí prohlížeče připojuje k virtuálním počítačům ve vaší virtuální síti přes Secure Shell (SSH) nebo RDP (Remote Desktop Protocol) pomocí jejich privátních IP adres. Virtuální počítače nepotřebují veřejné IP adresy, klientský software ani speciální konfiguraci. Další informace o službě Azure Bastion najdete v tématu Azure Bastion.
Poznámka:
Hodinová cena začíná od okamžiku nasazení Bastionu bez ohledu na využití odchozích dat. Další informace najdete v tématu Ceny a skladové položky. Pokud bastion nasazujete jako součást kurzu nebo testu, doporučujeme tento prostředek po dokončení jeho použití odstranit.
Do vyhledávacího pole v horní části portálu zadejte Bastion. Ve výsledcích hledání vyberte bastions .
Vyberte + Vytvořit.
Na kartě ZákladyVytvoření bastionu zadejte nebo vyberte následující informace:
Nastavení Hodnota Podrobnosti projektu Předplatné Vyberte své předplatné. Skupina zdrojů Vyberte test-rg. Podrobnosti o instanci Název Zadejte bastion. Region Vyberte USA – východ 2. Vrstva Vyberte Vývojář. Konfigurace virtuálních sítí Virtuální síť Vyberte vnet-1. Vyberte možnost Zkontrolovat a vytvořit.
Vyberte Vytvořit.
Vytvoření privátního koncového bodu
Dále vytvoříte privátní koncový bod pro webovou aplikaci, kterou jste vytvořili v části Požadavky .
Důležité
Abyste mohli pokračovat kroky v tomto článku, musíte mít dříve nasazenou webovou aplikaci Aplikace Azure Services. Další informace najdete v části Předpoklady.
Do vyhledávacího pole v horní části portálu zadejte Private endpoint. Vyberte soukromé koncové body.
V privátních koncových bodech vyberte + Vytvořit.
Na kartě Základy ve vytvoření privátního koncového bodu zadejte nebo vyberte následující informace.
Nastavení Hodnota Podrobnosti projektu Předplatné Vyberte své předplatné. Skupina zdrojů Vyberte test-rg Podrobnosti o instanci Název Zadejte privátní koncový bod. Název síťového rozhraní Ponechte výchozí hodnotu private-endpoint-nic. Region Vyberte USA – východ 2. Vyberte Další: Zdroj.
V podokně Prostředek zadejte nebo vyberte následující informace.
Nastavení Hodnota Způsob připojení Ponechte výchozí Připojení k prostředku Azure v mém adresáři. Předplatné Vyberte své předplatné. Typ prostředku Vyberte Microsoft.Web/sites. Prostředek Vyberte webovou aplikaci 1. Cílový podzdroj Vyberte stránky. Vyberte Další: Virtuální síť.
Ve virtuální síti zadejte nebo vyberte následující informace.
Nastavení Hodnota Sítě Virtuální síť Vyberte vnet-1 (test-rg). Podsíť Vyberte podsíť 1. Zásady sítě pro privátní koncové body Výběrem možnosti Upravit použijete zásady sítě pro privátní koncové body.
V části Úprava zásad sítě podsítě zaškrtněte políčko vedle Skupiny zabezpečení sítě a Směrovací tabulky v nastavení zásad sítě pro všechny privátní koncové body v této podsíti
Vyberte Uložit.
Další informace najdete v tématu Správa zásad sítě pro privátní koncové body.Nastavení Hodnota Konfigurace privátní IP adresy Vyberte Dynamicky přidělovat IP adresu. Vyberte Další: DNS.
Ve službě DNS ponechte výchozí hodnoty. Vyberte Další: Značky a pak Další: Zkontrolovat a vytvořit.
Vyberte Vytvořit.
Vytvoření testovacího virtuálního počítače
Následující postup vytvoří testovací virtuální počítač s názvem vm-1 ve virtuální síti.
Na portálu vyhledejte a vyberte Virtuální počítače.
Ve virtuálních počítačích vyberte + Vytvořit a pak virtuální počítač Azure.
Na kartě Základy vytvoření virtuálního počítače zadejte nebo vyberte následující informace:
Nastavení Hodnota Podrobnosti projektu Předplatné Vyberte své předplatné. Skupina zdrojů Vyberte test-rg. Podrobnosti o instanci Název virtuálního stroje Zadejte vm-1. Region Vyberte USA – východ 2. Možnosti dostupnosti Vyberte Není vyžadována redundance infrastruktury. Typ zabezpečení Ponechte výchozí hodnotu Standard. Obrázek Vyberte Windows Server 2022 Datacenter – x64 Gen2. Architektura virtuálního počítače Ponechte výchozí hodnotu x64. Velikost Vyberte velikost. Účet správce Typ ověřování Vyberte heslo. Username Zadejte azureuser. Heslo Zadejte heslo. Potvrdit heslo Zadejte znovu heslo. Pravidla portů pro příchozí spojení Veřejné příchozí porty Vyberte Žádná. V horní části stránky vyberte kartu Sítě.
Na kartě Sítě zadejte nebo vyberte následující informace:
Nastavení Hodnota Síťové rozhraní Virtuální síť Vyberte vnet-1. Podsíť Vyberte podsíť 1 (10.0.0.0/24). Veřejná IP adresa Vyberte Žádná. Skupina zabezpečení sítě NIC Vyberte Upřesnit. Konfigurace skupiny zabezpečení sítě Vyberte Vytvořit novou.
Jako název zadejte nsg-1 .
Ponechte zbytek ve výchozím nastavení a vyberte OK.Zbývající nastavení ponechte ve výchozím nastavení a vyberte Zkontrolovat a vytvořit.
Zkontrolujte nastavení a vyberte Vytvořit.
Poznámka:
Virtuální počítače ve virtuální síti s hostitelem bastionu nepotřebují veřejné IP adresy. Bastion poskytuje veřejnou IP adresu a virtuální počítače používají privátní IP adresy ke komunikaci v síti. Veřejné IP adresy můžete odebrat z libovolného virtuálního počítače v hostovaných virtuálních sítích bastionu. Další informace najdete v tématu Zrušení přidružení veřejné IP adresy z virtuálního počítače Azure.
Poznámka:
Azure poskytuje výchozí odchozí IP adresu pro virtuální počítače, které nemají přiřazenou veřejnou IP adresu nebo jsou v back-endovém fondu interního základního nástroje pro vyrovnávání zatížení Azure. Výchozí mechanismus odchozích IP adres poskytuje odchozí IP adresu, která není konfigurovatelná.
Výchozí ip adresa odchozího přístupu je zakázaná, když dojde k jedné z následujících událostí:
- Virtuálnímu počítači se přiřadí veřejná IP adresa.
- Virtuální počítač je umístěn do back-end poolu standardního load balanceru s odchozími pravidly nebo bez nich.
- Prostředek Azure NAT Gateway je přiřazen k podsíti virtuálního počítače.
Virtuální počítače, které vytvoříte pomocí škálovacích sad virtuálních počítačů v flexibilním režimu orchestrace, nemají výchozí odchozí přístup.
Další informace o odchozích připojeních v Azure najdete v tématu Výchozí odchozí přístup v Azure a použití překladu zdrojových síťových adres (SNAT) pro odchozí připojení.
Testování připojení k privátnímu koncovému bodu
Pomocí virtuálního počítače, který jste vytvořili dříve, se připojte k webové aplikaci přes privátní koncový bod.
Do vyhledávacího pole v horní části portálu zadejte virtuální počítač. Vyberte Virtuální počítače.
Vyberte vm-1.
Na stránce přehledu pro vm-1 vyberte Připojit a pak vyberte kartu Bastion .
Vyberte Použít Bastion.
Zadejte uživatelské jméno a heslo, které jste použili při vytváření virtuálního počítače.
Vyberte Připojit.
Po připojení otevřete PowerShell na serveru.
Zadejte
nslookup webapp-1.azurewebsites.net. Zobrazí se zpráva podobná následujícímu příkladu:Server: UnKnown Address: 168.63.129.16 Non-authoritative answer: Name: webapp-1.privatelink.azurewebsites.net Address: 10.0.0.10 Aliases: webapp-1.azurewebsites.netPokud jste v předchozích krocích zvolili statickou IP adresu 10.0.0.10, vrátí se pro název webové aplikace privátní IP adresa 10.0.10 . Tato adresa je v podsíti virtuální sítě, kterou jste vytvořili dříve.
V připojení bastionu k virtuálnímu počítači vm-1 otevřete webový prohlížeč.
Zadejte adresu URL webové aplikace
https://webapp-1.azurewebsites.net.Pokud se vaše webová aplikace nenasadila, zobrazí se následující výchozí stránka webové aplikace:
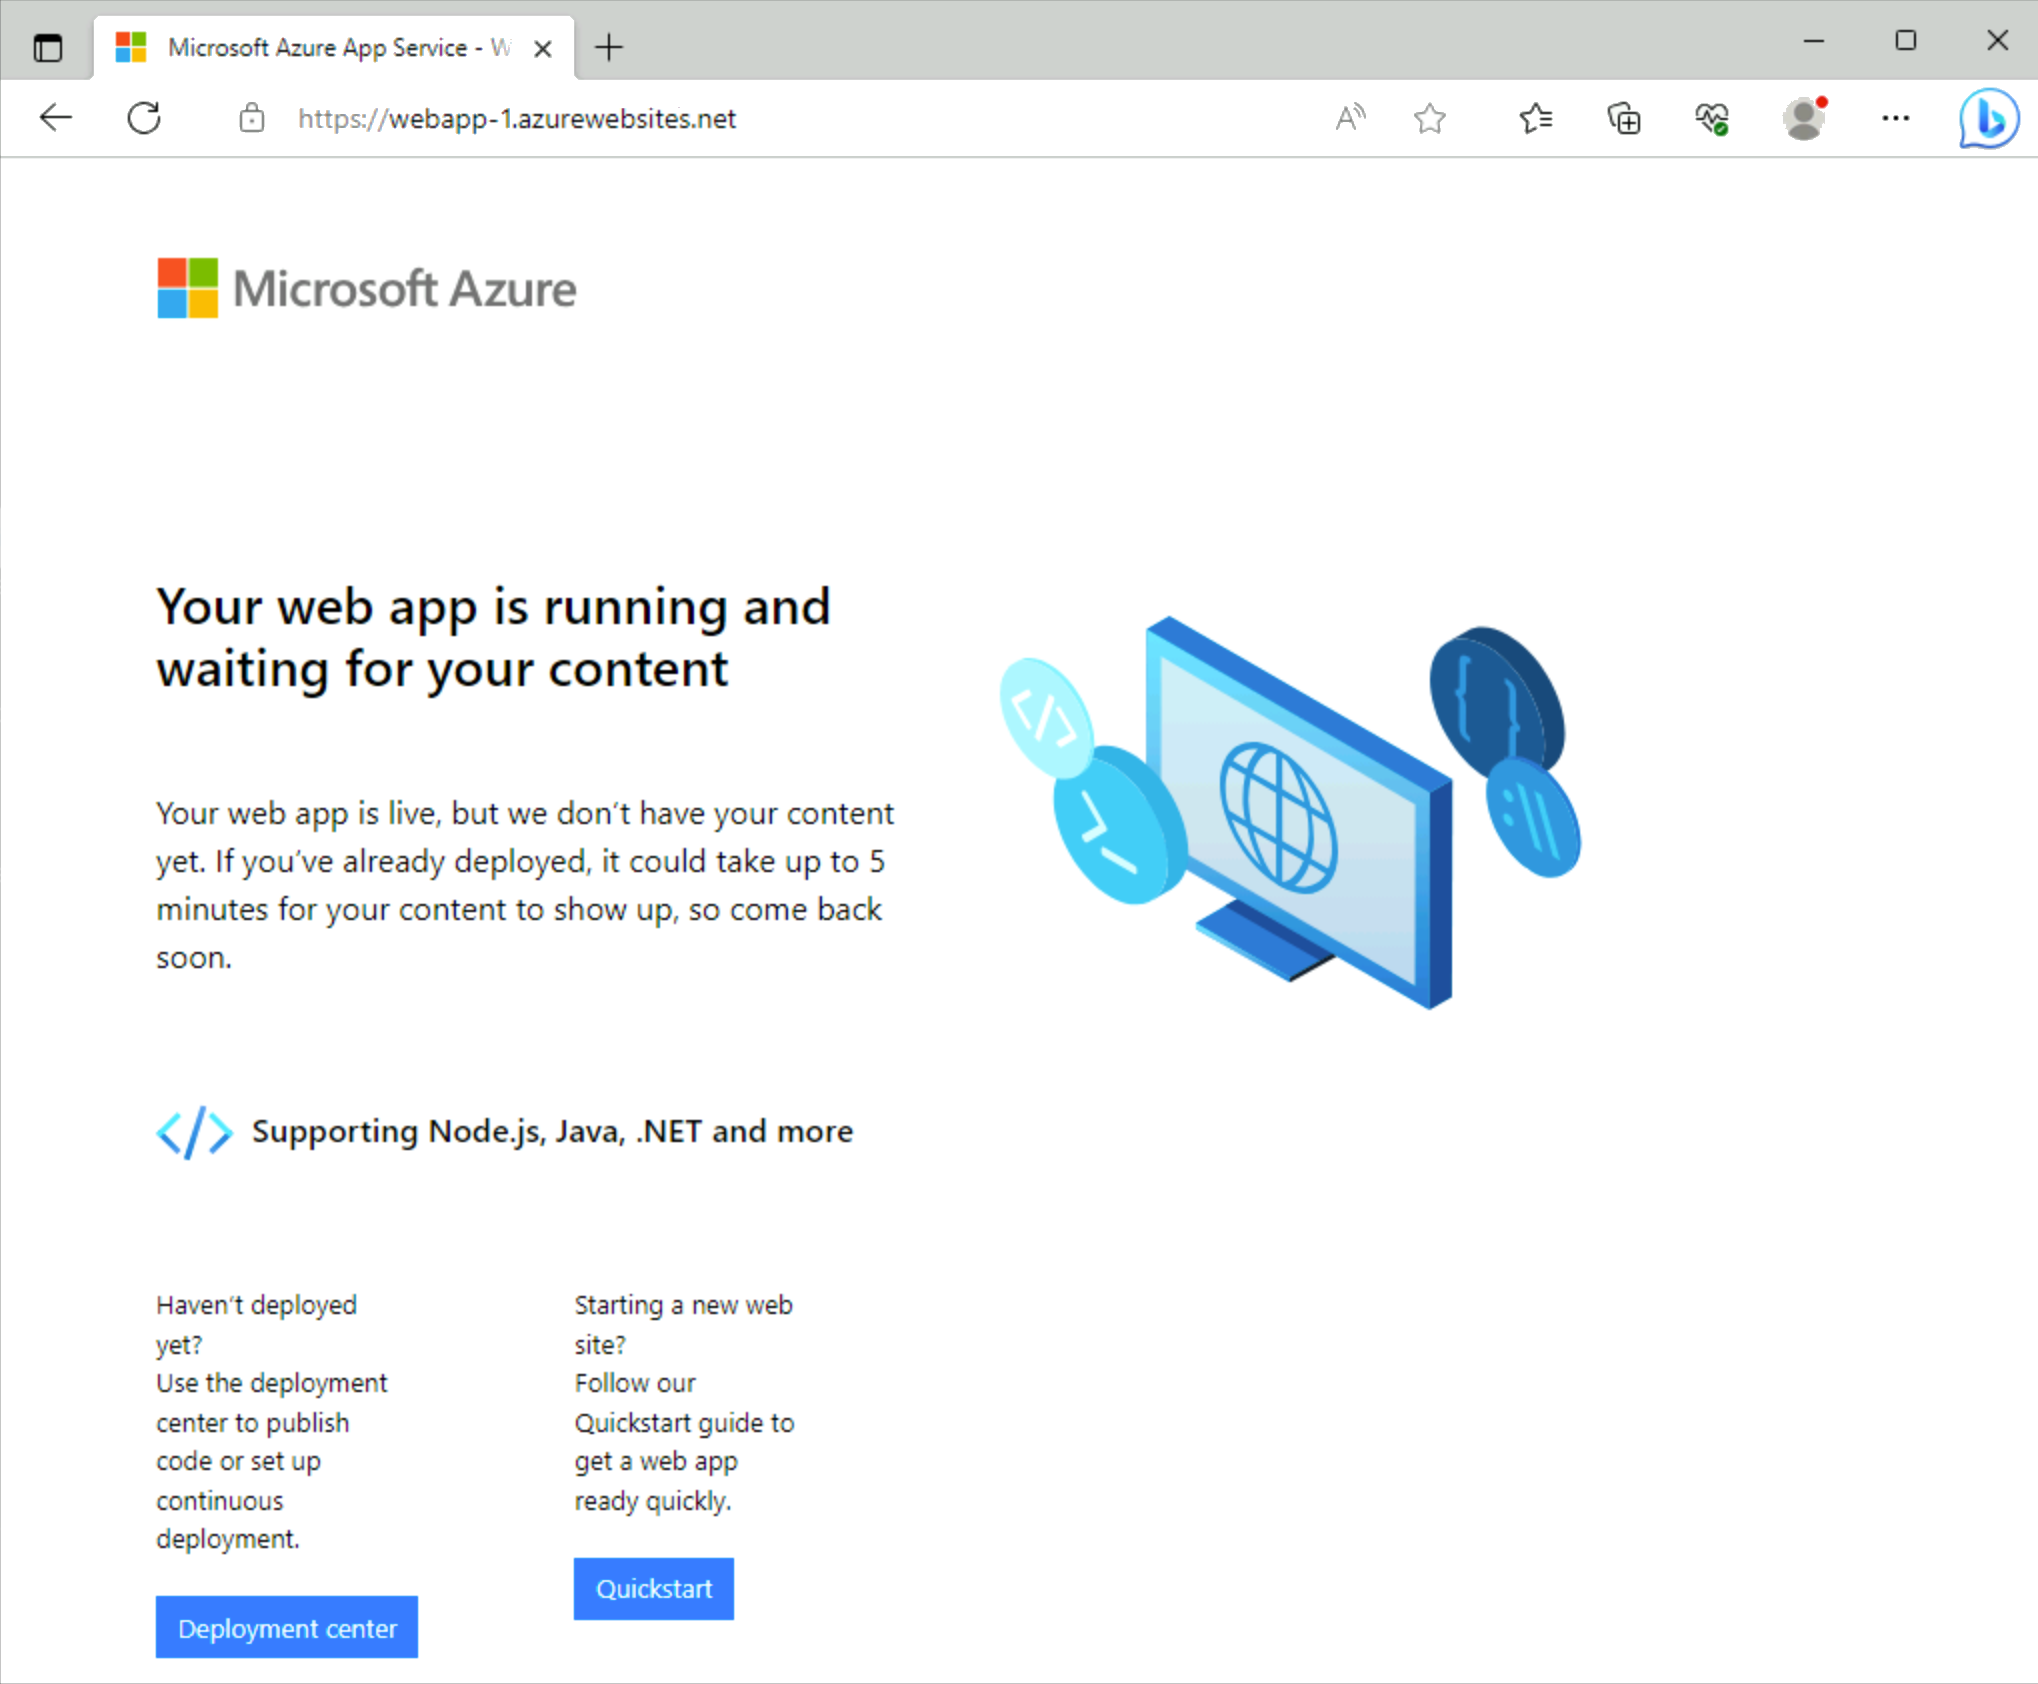
Zavřete připojení k virtuálnímu počítači vm-1.

Po dokončení používání vytvořených prostředků můžete odstranit skupinu prostředků a všechny její prostředky.
Na webu Azure Portal vyhledejte a vyberte skupiny prostředků.
Na stránce Skupiny Prostředků vyberte test-rg skupinu prostředků.
Na stránce test-rg vyberte Odstranit skupinu zdrojů.
Zadáním příkazu test-rg do pole Zadejte název skupiny prostředků potvrďte odstranění a pak vyberte Odstranit.
Další kroky
V tomto rychlém úvodu jste vytvořili:
Virtuální síť a hostitel bastionu
Virtuální počítač
Privátní koncový bod pro webovou aplikaci Azure
Virtuální počítač jste použili k otestování připojení k webové aplikaci v privátním koncovém bodu.
Další informace o službách, které podporují privátní koncové body, najdete tady: