Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Azure Service Bus Premium poskytuje šifrování neaktivních uložených dat pomocí služby Azure Storage Service Encryption (Azure SSE). Service Bus Premium k ukládání dat používá Službu Azure Storage. Všechna data uložená ve službě Azure Storage se šifrují pomocí klíčů spravovaných Microsoftem. Pokud používáte vlastní klíč (označovaný také jako Přineste si vlastní klíč (BYOK) nebo klíč spravovaný zákazníkem, data se stále šifrují pomocí klíče spravovaného Microsoftem, ale kromě toho se klíč spravovaný Microsoftem zašifruje pomocí klíče spravovaného zákazníkem. Tato funkce umožňuje vytvářet, otáčet, zakazovat a odvolávat přístup ke klíčům spravovaným zákazníkem, které se používají k šifrování klíčů spravovaných Microsoftem. Povolení funkce BYOK je jednorázový proces nastavení vašeho oboru názvů.
Existuje několik upozornění na klíč spravovaný zákazníkem pro šifrování na straně služby.
- Tuto funkci podporuje úroveň Premium služby Azure Service Bus. Pro obory názvů Service Bus úrovně Standard se nedá povolit.
- Šifrování je možné povolit pouze pro nové nebo prázdné obory názvů. Pokud obor názvů obsahuje nějaké fronty nebo témata, operace šifrování selže.
Ke správě klíčů a auditování použití klíče můžete použít Službu Azure Key Vault (včetně modulu hardwarového zabezpečení spravovaného hsm služby Azure Key Vault). Můžete buď vytvořit vlastní klíče a uložit je do trezoru klíčů, nebo můžete použít rozhraní API služby Azure Key Vault ke generování klíčů. Další informace o službě Azure Key Vault najdete v tématu Co je Azure Key Vault?
Pokud potřebujete jenom šifrovat určité vlastnosti zpráv, zvažte použití knihovny, jako je NServiceBus.
Poznámka:
Klíč spravovaný zákazníkem se považuje za zakázaný v následujících scénářích:
- Odvolání přístupu: Pokud už Service Bus nemá oprávnění pro přístup k klíči ve službě Azure Key Vault.
- Zakázání klíče: Ruční zakázání klíče v úložišti klíčů Key Vault ho učiní nepoužitelným.
- Nechat klíč vypršet: Pokud klíč dosáhne data vypršení platnosti bez prodlužování platnosti. Vypršení platnosti klíče má stejný účinek jako odvolání nebo zakázání klíče. Před vypršením platnosti klíče vždy obměňte nebo obnovte, abyste se vyhnuli nezamýšleným výpadkům.
- Odstranění klíče: Po odstranění je klíč trvale nepřístupný.
Povolení klíčů spravovaných zákazníkem (Azure Portal)
Pokud chcete na webu Azure Portal povolit klíče spravované zákazníkem, postupujte takto:
Přejděte do svého oboru názvů Service Bus Premium.
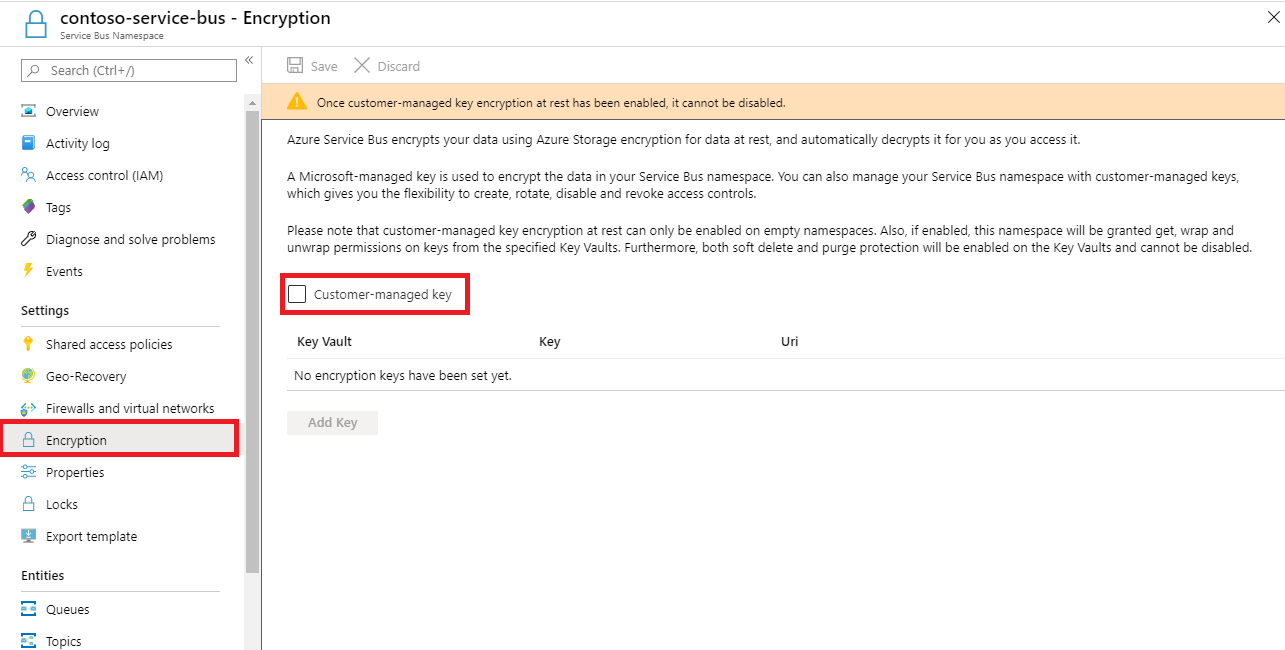
Na stránce Nastavení oboru názvů služby Service Bus vyberte Šifrování.
Vyberte šifrování neaktivních uložených klíčů spravovaných zákazníkem, jak je znázorněno na následujícím obrázku.
Poznámka:
V současné době nemůžete nakonfigurovat spravovaný HSM služby Azure Key Vault prostřednictvím portálu.
Nastavení trezoru klíčů s klíči
Po povolení klíčů spravovaných zákazníkem je potřeba přidružit klíč spravovaný zákazníkem k oboru názvů služby Azure Service Bus. Service Bus podporuje pouze Azure Key Vault. Pokud v předchozí části povolíte šifrování pomocí klíče spravovaného zákazníkem, musíte mít klíč naimportovaný do služby Azure Key Vault. Klíče musí mít také pro klíč nakonfigurováno měkké odstranění a neodstranit natrvalo. Tato nastavení je možné nakonfigurovat pomocí PowerShellu nebo rozhraní příkazového řádku.
Vytvoření trezoru klíčů nebo spravovaného HSM trezoru klíčů
Důležité
Použití klíčů spravovaných zákazníkem se službou Azure Service Bus vyžaduje, aby trezor měl nakonfigurované dvě požadované vlastnosti. Jedná se o dočasné odstranění a nezrušit. Vlastnost Měkké odstranění je ve výchozím nastavení povolena při vytváření nového trezoru v portálu Azure, zatímco ochrana proti odstranění je volitelná, proto ji při vytváření trezoru nezapomeňte zvolit. Pokud potřebujete tyto vlastnosti povolit v existujícím trezoru klíčů, musíte použít PowerShell nebo Azure CLI.
Pokud chcete vytvořit novou službu Key Vault, postupujte podle rychlého startu pro Azure Key Vault. Informace o službě Azure KeyVault najdete v tématu Informace o službě Azure KeyVault.
Pokud chcete při vytváření trezoru zapnout soft delete i ochranu před vymazáním, použijte příkaz az keyvault create.
az keyvault create --name contoso-SB-BYOK-keyvault --resource-group ContosoRG --location westus --enable-soft-delete true --enable-purge-protection truePokud chcete přidat ochranu před vymazáním do existujícího trezoru (který už má povolené obnovitelné odstranění), použijte příkaz az keyvault update .
az keyvault update --name contoso-SB-BYOK-keyvault --resource-group ContosoRG --enable-purge-protection true
Vytvoření klíčů
Vytvořte klíče pomocí následujícího postupu:
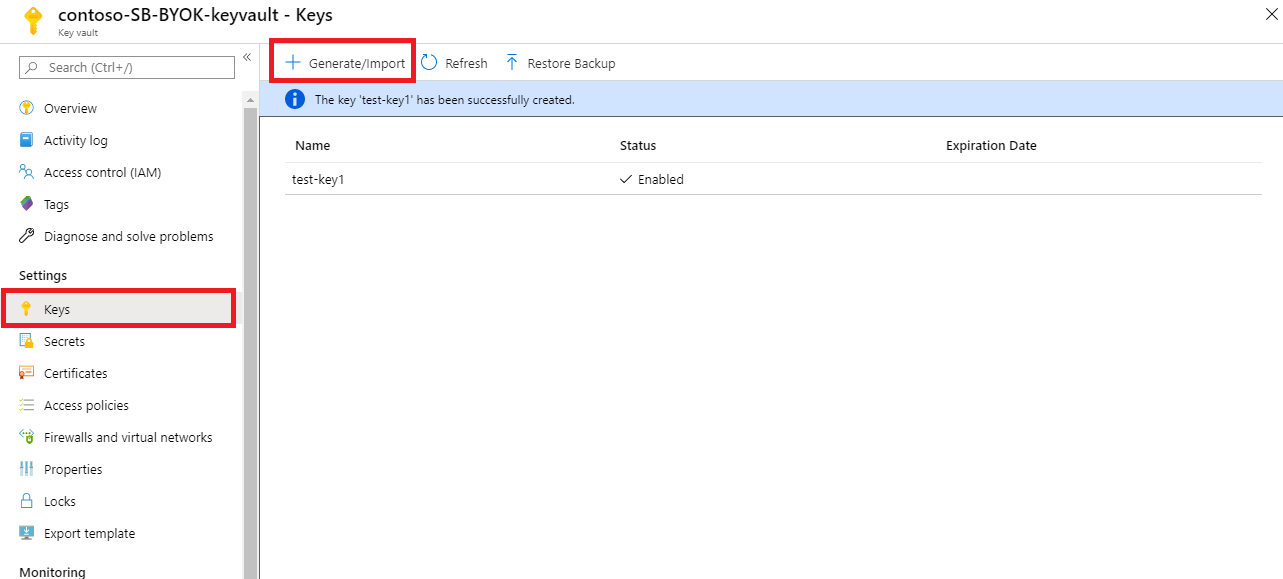
Pokud chcete vytvořit nový klíč, vyberte v nabídce Klíče v části Nastavení možnost Generovat/Importovat.
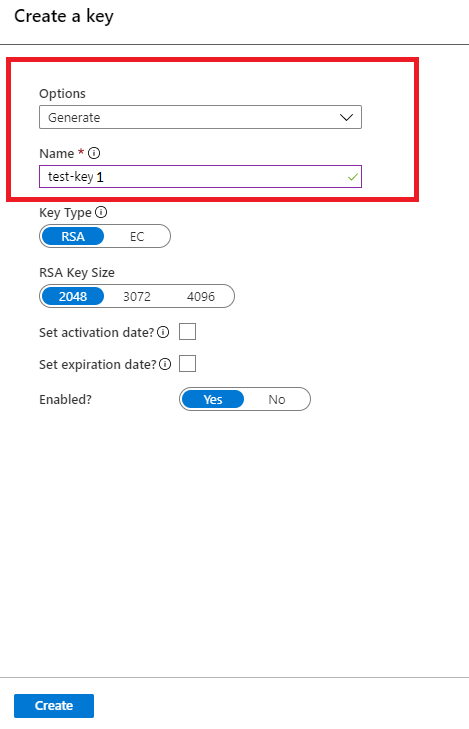
Nastavte možnosti pro vygenerování a pojmenujte klíč.
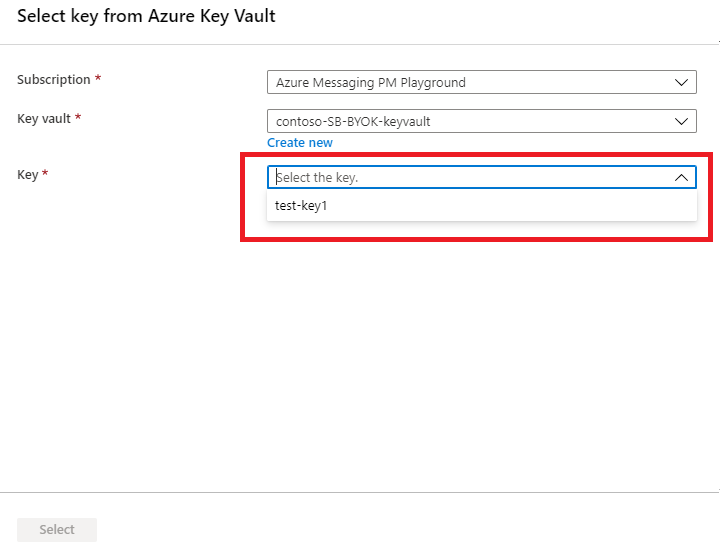
Nyní můžete z rozevíracího seznamu vybrat tento klíč, který chcete přidružit k oboru názvů služby Service Bus pro účely šifrování.
Poznámka:
Pro redundanci můžete přidat až tři klíče. Pokud vypršela platnost některého z klíčů nebo není přístupná, ostatní klíče se použijí k šifrování.
Vyplňte podrobnosti o klíči a klikněte na Vybrat. Umožňuje šifrování klíče spravovaného Microsoftem s vaším klíčem (klíč spravovaný zákazníkem).
Důležité
Pokud chcete použít klíč spravovaný zákazníkem spolu s geografickou obnovou po havárii, projděte si tuto část.
Pokud chcete povolit šifrování klíče spravovaného Microsoftem pomocí klíče spravovaného zákazníkem, nastaví se zásada přístupu pro spravovanou identitu služby Service Bus v zadané službě Azure KeyVault. Tím se zajistí řízený přístup ke službě Azure KeyVault z oboru názvů služby Azure Service Bus.
Vzhledem k tomuto chování:
Pokud je pro obor názvů služby Service Bus už povoleno geografické zotavení po havárii a chcete povolit klíč spravovaný zákazníkem, pak
- Přerušení párování
- Nastavte zásady přístupu pro spravovanou identitu pro primární i sekundární obory názvů v trezoru klíčů.
- Nastavte šifrování v primárním oboru názvů.
- Znovu spárujte primární a sekundární obory názvů.
Pokud chcete v oboru názvů služby Service Bus, kde je již nastaven klíč spravovaný zákazníkem, povolit geografickou obnovu po havárii, postupujte následovně:
- Nastavte zásady přístupu pro spravovanou identitu sekundárního oboru názvů k trezoru klíčů.
- Spárujte primární a sekundární jmenné prostory.
Po spárování sekundární obor názvů používá trezor klíčů nakonfigurovaný pro primární obor názvů. Pokud se trezor klíčů pro oba obory názvů liší před geografickým párováním pro zotavení po havárii, musí uživatel delegovat zásady přístupu nebo roli RBAC pro spravovanou identitu sekundárního oboru názvů v trezoru klíčů, který je spojen s primárním oborem názvů.
Spravované identity
Existují dva typy spravovaných identit, které můžete přiřadit k oboru názvů služby Service Bus.
- Systémem přiřazené: Spravovanou identitu můžete povolit přímo v prostoru názvů služby Service Bus. Když povolíte spravovanou identitu přiřazenou systémem, vytvoří se v Microsoft Entra identita, která je úzce spjatá s životním cyklem jmenného prostoru služby Service Bus. Když se tedy obor názvů odstraní, Azure automaticky odstraní identitu za vás. Na základě návrhu může tuto identitu použít pouze prostředek Azure (obor názvů) k vyžádání tokenů z ID Microsoft Entra.
- Přiřazená uživatelem: Spravovanou identitu můžete vytvořit také jako samostatný prostředek Azure, což se nazývá identita přiřazená uživatelem. Můžete vytvořit spravovanou identitu přiřazenou uživatelem a přiřadit ji k jednomu nebo více oborům názvů služby Service Bus. Pokud používáte spravované identity přiřazené uživatelem, identita se spravuje odděleně od prostředků, které ji používají. Nejsou svázané s životním cyklem oboru názvů. Identitu přiřazenou uživatelem můžete explicitně odstranit, když ji už nepotřebujete.
Další informace najdete v tématu Co jsou spravované identity pro prostředky Azure?
Šifrování pomocí identit přiřazených systémem (šablona)
V této části se dozvíte, jak provádět následující úlohy:
- Vytvořte obor názvů služby Service Bus úrovně Premium s identitou spravované služby.
- Vytvořte trezor klíčů a udělte identitě služby přístup k trezoru klíčů.
- Aktualizujte obor názvů služby Service Bus informacemi o trezoru klíčů (klíč/hodnota).
Vytvořte obor názvů služby Service Bus v úrovni Premium s identitou spravované služby
V této části se dozvíte, jak vytvořit obor názvů služby Azure Service Bus s identitou spravované služby pomocí šablony Azure Resource Manageru a PowerShellu.
Vytvořte šablonu pro obor názvů úrovně Premium v Service Bus s identitou spravované služby:
Vytvořte soubor s názvem CreateServiceBusPremiumNamespace.bicep s následujícím obsahem:
@description('Name for the Namespace.') param namespaceName string @description('Specifies the Azure location for all resources.') param location string = resourceGroup().location resource serviceBusNamespace 'Microsoft.ServiceBus/namespaces@2024-01-01' = { name: namespaceName location: location identity: { type: 'SystemAssigned' } sku: { name: 'Premium' tier: 'Premium' capacity: 1 } properties: {} } output serviceBusNamespaceId string = serviceBusNamespace.idSpuštěním následujícího příkazu nasaďte šablonu a vytvořte obor názvů služby Service Bus úrovně Premium. Potom načtěte ID oboru názvů služby Service Bus, abyste ho mohli použít později.
outputs=$(az deployment group create --name CreateServiceBusPremiumNamespace --resource-group <ResourceGroupName> --template-file ./CreateServiceBusPremiumNamespace.bicep --parameters namespaceName='<ServiceBusNamespaceName>' location='<Location>' --query properties.outputs)

serviceBusNamespaceId=$(echo $outputs | jq -r '.serviceBusNamespaceId.value')
Udělení přístupu identitě oboru názvů služby Service Bus k trezoru klíčů
Nastavte zásady přístupu k trezoru klíčů tak, aby spravovaná identita prostředí Service Bus mohla přistupovat k hodnotám klíčů v trezoru. Použijte ID jmenného prostoru služby *Service Bus* z předchozí části.
$identity = (Get-AzureRmResource -ResourceId $ServiceBusNamespaceId -ExpandProperties).Identity

Set-AzureRmKeyVaultAccessPolicy -VaultName {keyVaultName} -ResourceGroupName {RGName} -ObjectId $identity.PrincipalId -PermissionsToKeys get,wrapKey,unwrapKey,list
Šifrování dat v rámci názvového prostoru služby Service Bus pomocí klíče spravovaného zákazníkem z úložiště klíčů
Zatím jste provedli následující kroky:
- Vytvořili jste obor názvů Premium se spravovanou identitou.
- Vytvořte trezor klíčů a udělte spravované identitě přístup k trezoru klíčů.
V tomto kroku aktualizujete obor názvů služby Service Bus informacemi o trezoru klíčů.
Vytvořte šablonu pro aktualizaci oboru názvů služby Service Bus pomocí šifrování:
Vytvořte soubor s názvem UpdateServiceBusNamespaceWithEncryption.bicep s následujícím obsahem:
@description('Name for the Namespace to be created in cluster.') param namespaceName string @description('Specifies the Azure location for all resources.') param location string = resourceGroup().location @description('URI of the KeyVault.') param keyVaultUri string @description('KeyName.') param keyName string resource serviceBusNamespace 'Microsoft.ServiceBus/namespaces@2024-01-01' = { name: namespaceName location: location identity: { type: 'SystemAssigned' } sku: { name: 'Premium' tier: 'Premium' capacity: 1 } properties: { encryption: { keySource: 'Microsoft.KeyVault' keyVaultProperties: [ { keyName: keyName keyVaultUri: keyVaultUri } ] } } }Spuštěním následujícího příkazu šablonu nasaďte.
az deployment group create --name UpdateServiceBusNamespaceWithEncryption --resource-group <ResourceGroupName> --template-file ./UpdateServiceBusNamespaceWithEncryption.bicep --parameters namespaceName='<ServiceBusNamespaceName>' location='<Location>' keyName='<KeyName>' keyVaultUri='https://<KeyVaultName>.vault.azure.net'Poznámka:
Pro službu Key Vault Managed HSM použijte identifikátor URI
https://<KeyVaultName>.managedhsm.azure.nettrezoru klíčů.
Šifrování pomocí identit přiřazených uživatelem (šablona)
- Vytvořte identitu přiřazenou uživatelem.
- Vytvořte trezor klíčů a udělte přístup k identitě přiřazené uživatelem prostřednictvím zásad přístupu.
- Vytvořte obor názvů služby Service Bus úrovně Premium se spravovanou identitou uživatele a informacemi o trezoru klíčů.
Vytvořte identitu přiřazenou uživatelem
Postupujte podle pokynů v článku Vytvoření spravované identity přiřazené uživatelem a vytvořte identitu přiřazenou uživatelem. Identitu přiřazenou uživatelem můžete vytvořit také pomocí rozhraní příkazového řádku, PowerShellu, šablony Azure Resource Manageru a rozhraní REST.
Poznámka:
K jmennému prostoru můžete přiřadit až 4 uživatelské identity. Tato přidružení jsou odstraněna při odstranění oboru názvů nebo při předání identity -> type v šabloně do None.
Udělení přístupu k identitě přiřazené uživatelem
Pomocí následujícího příkazu PowerShell získejte ID principála služby pro uživatelskou identitu. V tomto příkladu je identita přiřazená uživatelem,
ud1která se má použít k šifrování.$servicePrincipal=Get-AzADServicePrincipal -SearchString "ud1"Přiřaďte identitě přiřazené uživatelem přístup k trezoru klíčů přiřazením zásad přístupu.
Set-AzureRmKeyVaultAccessPolicy -VaultName {keyVaultName} -ResourceGroupName {RGName} -ObjectId $servicePrincipal.Id -PermissionsToKeys get,wrapKey,unwrapKey,listPoznámka:
Můžete přidat až 3 klíče, ale identita uživatele používaná pro šifrování by měla být stejná pro všechny klíče. V současné době se podporuje pouze jedna identita šifrování.
Vytvořte Premium prostor názvů služby Service Bus s uživatelskou identitou a informacemi o klíčovém trezoru.
Tato část obsahuje příklad, který ukazuje, jak provádět následující úlohy pomocí šablony Azure Resource Manageru.
Přiřaďte identitu spravovanou uživatelem k namespace služby Service Bus.
            "identity": {
                "type": "UserAssigned",
                "userAssignedIdentities": {
                    "[parameters('identity').userAssignedIdentity]": {}
                }
            },
Povolte šifrování oboru názvů zadáním klíče z trezoru klíčů a identity spravované uživatelem pro přístup k klíči.
                "encryption":{
                   "keySource":"Microsoft.KeyVault",
                   "keyVaultProperties":[
                        {
                            "keyName": "[parameters('keyName')]",
                            "keyVaultUri": "[parameters('keyVaultUri')]",
                            "identity": {
                                "userAssignedIdentity": "[parameters('identity').userAssignedIdentity]"
                            }
                        }
                   ]
                }
Vytvořte šablonu pro obor názvů služby Service Bus s identitou přiřazenou uživatelem a šifrováním:
Vytvořte soubor s názvem CreateServiceBusNamespaceWithUserIdentityAndEncryption.bicep s následujícím obsahem:
@description('Name for the Namespace to be created in cluster.') param namespaceName string @description('Specifies the Azure location for all resources.') param location string = resourceGroup().location @description('URI of the KeyVault.') param keyVaultUri string @description('KeyName.') param keyName string @description('Resource ID of the user-assigned identity.') param userAssignedIdentity string resource serviceBusNamespace 'Microsoft.ServiceBus/namespaces@2024-01-01' = { name: namespaceName location: location sku: { name: 'Premium' tier: 'Premium' capacity: 1 } identity: { type: 'UserAssigned' userAssignedIdentities: { '${userAssignedIdentity}': {} } } properties: { encryption: { keySource: 'Microsoft.KeyVault' keyVaultProperties: [ { keyName: keyName keyVaultUri: keyVaultUri identity: { userAssignedIdentity: userAssignedIdentity } } ] } } }Spuštěním následujícího příkazu šablonu nasaďte.
az deployment group create --name CreateServiceBusNamespaceWithEncryption --resource-group <ResourceGroupName> --template-file ./CreateServiceBusNamespaceWithUserIdentityAndEncryption.bicep --parameters namespaceName='<ServiceBusNamespaceName>' location='<Location>' keyName='<KeyName>' keyVaultUri='https://<KeyVaultName>.vault.azure.net' userAssignedIdentity='/subscriptions/<SubscriptionId>/resourceGroups/<ResourceGroup>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<UserManagedIdentityName>'Poznámka:
Pro službu Key Vault Managed HSM použijte identifikátor URI
https://<KeyVaultName>.managedhsm.azure.nettrezoru klíčů.
Použití identit přiřazených uživatelem i systémem
Obor názvů může mít současně přiřazené systémové i uživatelem přiřazené identity. V tomto případě by vlastnost type byla SystemAssigned, UserAssigned jak je znázorněno v následujícím příkladu.
"identity": {
    "type": "SystemAssigned, UserAssigned",
    "userAssignedIdentities": {
        "/subscriptions/<SUBSCRIPTION ID>/resourceGroups/<RESOURCE GROUP>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<userIdentity1>" : {}
    }
}
V tomto scénáři můžete zvolit identitu přiřazenou systémem nebo identitu přiřazenou uživatelem pro šifrování neaktivních uložených dat.
Pokud v šabloně Resource Manageru nezadáte identity atribut, použije se identita spravovaná systémem. Tady je příklad fragmentu kódu.
"properties":{
   "encryption":{
      "keySource":"Microsoft.KeyVault",
      "keyVaultProperties":[
         {
            "keyName":"[parameters('keyName')]",
            "keyVaultUri":"[parameters('keyVaultUri')]"
         }
      ]
   }
}
V následujícím příkladu použijte identitu spravovanou uživatelem pro šifrování. Všimněte si, že identity atribut je nastavený na identitu spravovanou uživatelem.
"properties":{
   "encryption":{
      "keySource":"Microsoft.KeyVault",
      "keyVaultProperties":[
         {
            "keyName":"[parameters('keyName')]",
            "keyVaultUri":"[parameters('keyVaultUri')]",
            "identity": {
                "userAssignedIdentity": "[parameters('identity').userAssignedIdentity]"
            }
         }
      ]
   }
}
Povolit infrastrukturální (dvojité) šifrování dat
Pokud potřebujete vyšší úroveň záruky, že jsou vaše data zabezpečená, můžete povolit šifrování na úrovni infrastruktury, které se označuje také jako dvojité šifrování.
Pokud je šifrování infrastruktury povolené, data ve službě Azure Service Bus se šifrují dvakrát, jednou na úrovni služby a jednou na úrovni infrastruktury pomocí dvou různých šifrovacích algoritmů a dvou různých klíčů. Šifrování infrastruktury dat služby Azure Service Bus proto chrání před scénářem, kdy může být ohrožen jeden z šifrovacích algoritmů nebo klíčů.
Šifrování infrastruktury je také možné povolit jenom při přechodu z klíče spravovaného Microsoftem na klíč spravovaný zákazníkem.
Šifrování infrastruktury můžete později povolit i aktualizací šablony Azure Resource Manageru s requireInfrastructureEncryption vlastností v UpdateServiceBusNamespaceWithEncryption.json , jak je znázorněno v následujícím příkladu.
"properties":{
   "encryption":{
      "keySource":"Microsoft.KeyVault",
      "requireInfrastructureEncryption":true,
      "keyVaultProperties":[
         {
            "keyName":"[parameters('keyName')]",
            "keyVaultUri":"[parameters('keyVaultUri')]"
         }
      ]
   }
}
Obměna, odvolávání a ukládání klíčů do mezipaměti
Obměna šifrovacích klíčů
Klíč v úložišti klíčů můžete změnit pomocí mechanismu obměny služby Azure Key Vault. Data aktivace a vypršení platnosti je také možné nastavit tak, aby se automatizovala obměně klíčů. Služba Service Bus rozpozná nové verze klíčů a začne je automaticky používat.
Odvolání přístupu ke klíčům
Odvolání přístupu k šifrovacím klíčům nevyprázdní data ze služby Service Bus. K datům ale není možné získat přístup z oboru názvů služby Service Bus. Šifrovací klíč můžete odvolat prostřednictvím zásad přístupu nebo odstraněním klíče. Přečtěte si další informace o zásadách přístupu a zabezpečení trezoru klíčů ze zabezpečeného přístupu k trezoru klíčů.
Jakmile je odvolán šifrovací klíč, služba Service Bus v šifrovaném oboru názvů přestane fungovat. Pokud je přístup ke klíči povolený nebo pokud je odstraněný klíč obnoven, služba Service Bus klíč použije, abyste měli přístup k datům ze šifrovaného oboru názvů služby Service Bus.
Ukládání klíčů do mezipaměti
Instance služby Service Bus každých 5 minut dotazuje své uvedené šifrovací klíče. Ukládá je do mezipaměti a používá je až do dalšího hlasování, což je po 5 minutách. Pokud je k dispozici alespoň jeden klíč, fronty a témata jsou přístupné. Pokud jsou všechny uvedené klíče při dotazování nedostupné, všechny fronty a témata nebudou k dispozici.
Tady jsou další podrobnosti:
- Každých 5 minut služba Service Bus dotazuje všechny klíče spravované zákazníkem uvedené v záznamu oboru názvů:
- Pokud se klíč otočil, záznam se aktualizuje novým klíčem.
- Pokud byl klíč odvolán, klíč se ze záznamu odebere.
- Pokud byly odvolány všechny klíče, stav šifrování oboru názvů je nastaven na Odvolaný. K datům není možné přistupovat z oboru názvů Service Bus.
Důležité informace o použití geografického zotavení po havárii
Šifrování pomocí identit přiřazených systémem
Pokud chcete povolit šifrování klíče spravovaného Microsoftem pomocí klíče spravovaného zákazníkem, nastaví se zásada přístupu pro spravovanou identitu přiřazenou systémem v zadané službě Azure KeyVault. Tento krok zajišťuje řízený přístup ke službě Azure KeyVault z oboru názvů služby Azure Service Bus. Proto musíte postupovat takto:
- Pokud je geografické zotavení po havárii už povoleno pro obor názvů služby Service Bus a chcete povolit klíč spravovaný zákazníkem, pak
- Přerušte párování.
- Nastavte zásady přístupu pro systémem přiřazenou spravovanou identitu jak pro primární, tak sekundární obory názvů do úložiště klíčů.
- Nastavte šifrování v primárním oboru názvů.
- Znovu spárujte primární a sekundární obory názvů.
- Pokud chcete povolit geografické zotavení po havárii v oboru názvů služby Service Bus, ve kterém už je nastavený klíč spravovaný zákazníkem, postupujte takto:
- Nastavte zásady přístupu pro spravovanou identitu sekundárního oboru názvů k trezoru klíčů.
- Spárujte primární a sekundární jmenné prostory.
Šifrování pomocí identit přiřazených uživatelem
Zde je několik doporučení:
- Vytvořte spravovanou identitu a přiřaďte ke spravované identitě oprávnění služby Key Vault.
- Přidejte identitu jako identitu přiřazenou uživatelem a povolte šifrování s identitou v obou oborech názvů.
- Spárujte obory názvů dohromady.
Podmínky pro povolení geografického zotavení po havárii a šifrování s identitami přiřazenými uživatelem:
- Sekundární obor názvů už musí mít povolené šifrování s identitou přiřazenou uživatelem, pokud se má spárovat s primárním oborem názvů s povoleným šifrováním.
- U již spárovaného primárního serveru není možné povolit šifrování, a to ani v případě, že sekundární má přiřazenou identitu přiřazenou uživatelem přidruženou k oboru názvů.
Odstraňování potíží
Příznaky
Zobrazí se chyba oznamující, že obor názvů služby Service Bus je zakázaný, protože šifrovací klíč už není platný.
Příčina
Používáte resource_id kód nebo version, který odkazuje na konkrétní verzi klíče, jehož platnost vypršela. Pokud je k dispozici konkrétní verze, Service Bus použije tuto verzi klíče, i když se klíč otočí.
Rozlišení
Použijte resource__versionless_id nebo versionless_id místo nebo resource_id.
Customer Lockbox pro Microsoft Azure
Customer Lockbox pro Microsoft Azure se nevztahuje na Azure Service Bus. Microsoft pracovníci při operacích podpory nemají přístup k datům zpráv zákazníků. Microsoft pracovníci mají přístup pouze k následujícím metadatům:
- Názvy entit Service Bus (fronty, témata a odběry)
- Nastavení konfigurace pro obor názvů a jeho entity
Záhlaví zpráv a obsah textu zprávy nejsou přístupné pro pracovníky Microsoft. Data zpráv jsou navíc serializována do binárního formátu na straně klienta před odesláním do služby Service Bus, takže není uložena nebo zobrazitelná v čitelné podobě na serveru. V důsledku toho se schválení Customer Lockboxu pro scénáře podpory Azure Service Bus nevyžaduje.
Další kroky
Podívejte se na následující články: