Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Služba Azure Private Link umožňuje přístup ke službám Azure (například Azure Service Bus, Azure Storage a Azure Cosmos DB) a službám hostovaným zákazníkům nebo partnerům Azure přes privátní koncový bod ve vaší virtuální síti.
Privátní koncový bod je síťové rozhraní, které vás privátně a zabezpečeně připojí ke službám využívajícím službu Azure Private Link. Privátní koncový bod využívá privátní IP adresu z vaší virtuální sítě, a tím skutečně přináší danou službu do vaší virtuální sítě. Veškeré přenosy do služby je možné směrovat přes privátní koncový bod, takže nejsou potřeba žádné brány, zařízení NAT, připojení ExpressRoute nebo VPN ani veřejné IP adresy. Provoz mezi vaší virtuální sítí a službou prochází přes páteřní síť Microsoftu a eliminuje rizika vystavení na veřejném internetu. Můžete se připojit k instanci prostředku Azure a získat tak nejvyšší úroveň členitosti řízení přístupu.
Další informace najdete v tématu Co je Azure Private Link?
Důležité body
Tato funkce je podporovaná s úrovní Premium služby Azure Service Bus. Další informace o úrovni Premium najdete v článku o úrovních zasílání zpráv Service Bus Premium a Standard.
Implementace privátních koncových bodů může zabránit interakci jiných služeb Azure se službou Service Bus. Jako výjimku můžete povolit přístup k prostředkům služby Service Bus z určitých důvěryhodných služeb i v případě, že jsou povolené privátní koncové body. Seznam důvěryhodných služeb naleznete v tématu Důvěryhodné služby.
Ve virtuální síti musí být následující služby Microsoft:
- Azure App Service
- Azure Functions
Zadejte alespoň jedno pravidlo PROTOKOLU IP nebo pravidlo virtuální sítě pro obor názvů, které povolí provoz pouze ze zadaných IP adres nebo podsítě virtuální sítě. Pokud neexistují žádná pravidla PROTOKOLU IP a virtuální sítě, je možné k oboru názvů přistupovat přes veřejný internet (pomocí přístupového klíče).
Přidání privátního koncového bodu pomocí webu Azure Portal
Požadavky
Pokud chcete integrovat obor názvů služby Service Bus se službou Azure Private Link, potřebujete následující entity nebo oprávnění:
- Obor názvů služby Service Bus
- Virtuální síť Azure.
- Podsíť ve virtuální síti. Můžete použít výchozí podsíť.
- Oprávnění vlastníka nebo přispěvatele pro obor názvů služby Service Bus i pro virtuální síť.
Privátní koncový bod a virtuální síť musí být ve stejné oblasti. Když vyberete oblast privátního koncového bodu na portálu, automaticky vyfiltruje zobrazení pouze virtuálních sítí v dané oblasti. Obor názvů služby Service Bus může být v jiné oblasti. Váš privátní koncový bod používá privátní IP adresu ve vaší virtuální síti.
Konfigurace privátního přístupu během vytváření oboru názvů
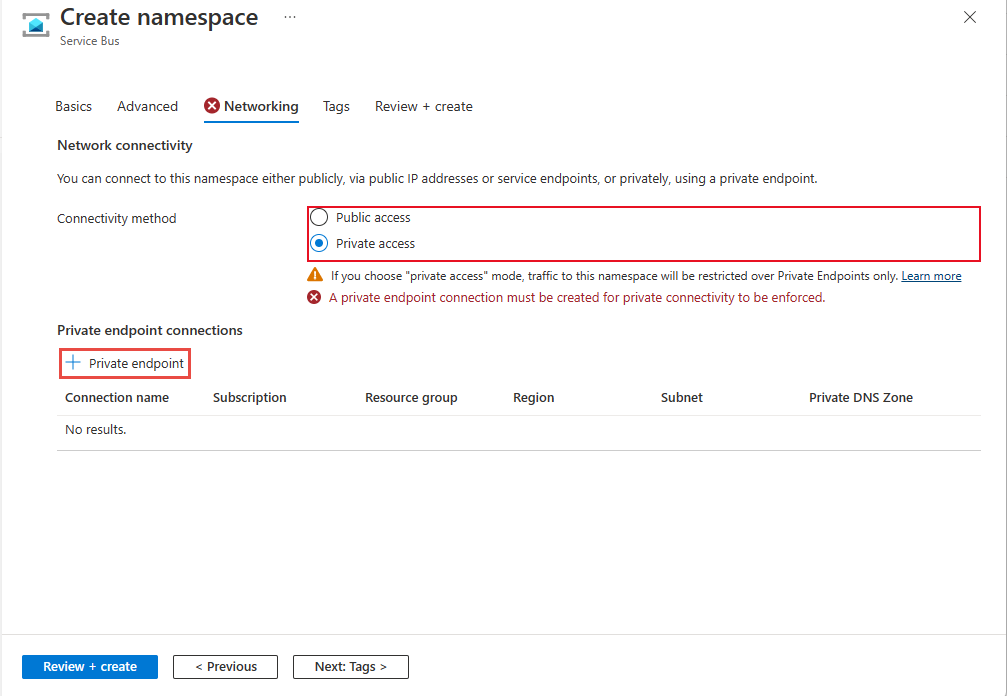
Při vytváření oboru názvů můžete buď povolit veřejný přístup (ze všech sítí) nebo pouze privátní přístup (pouze prostřednictvím privátních koncových bodů) k oboru názvů.
Pokud vyberete možnost Privátní přístup na stránce Sítě průvodce vytvořením oboru názvů, můžete na této stránce přidat privátní koncový bod výběrem tlačítka + Privátní koncový bod. Podrobný postup přidání privátního koncového bodu najdete v další části.
Konfigurace privátního přístupu pro existující obor názvů
Pokud už máte existující obor názvů, můžete privátní koncový bod vytvořit pomocí následujícího postupu:
Přihlaste se k portálu Azure.
Na panelu hledání zadejte Service Bus.
V seznamu vyberte obor názvů, do kterého chcete přidat privátní koncový bod.
V nabídce vlevo vyberte možnost Sítě v části Nastavení.
Poznámka:
Zobrazí se karta Síť pouze pro prémiové jmenné prostory.
Na stránce Sítě vyberte pro přístup k veřejné síti možnost Zakázáno, pokud chcete, aby byl obor názvů přístupný pouze prostřednictvím privátních koncových bodů.
Chcete-li povolit důvěryhodné služby Microsoft obejít tuto bránu firewall, vyberte možnost Ano, pokud chcete povolit důvěryhodné služby Microsoft obejít tuto bránu firewall.
Na panelu nástrojů vyberte Uložit.
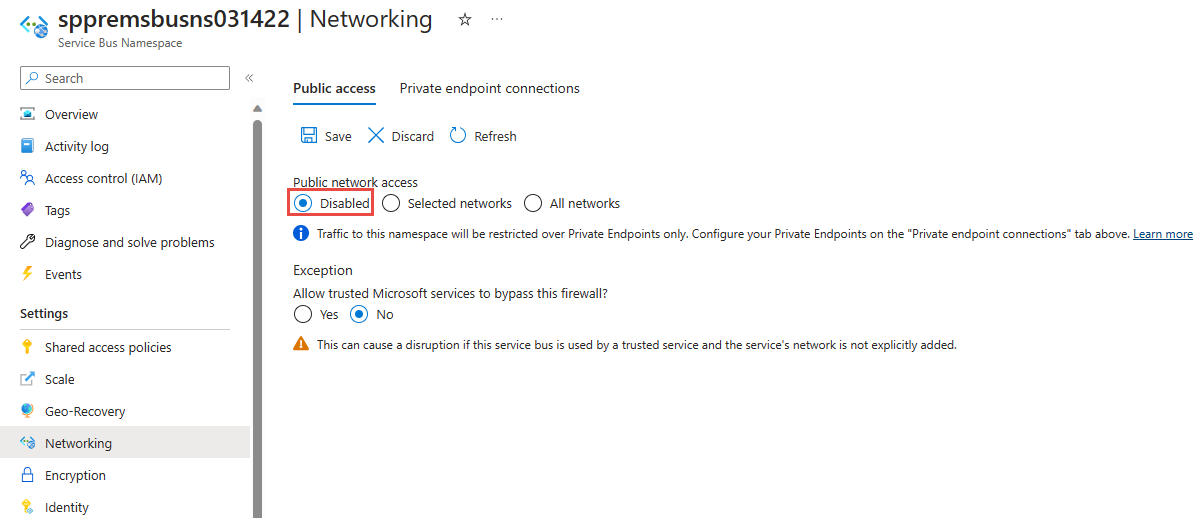
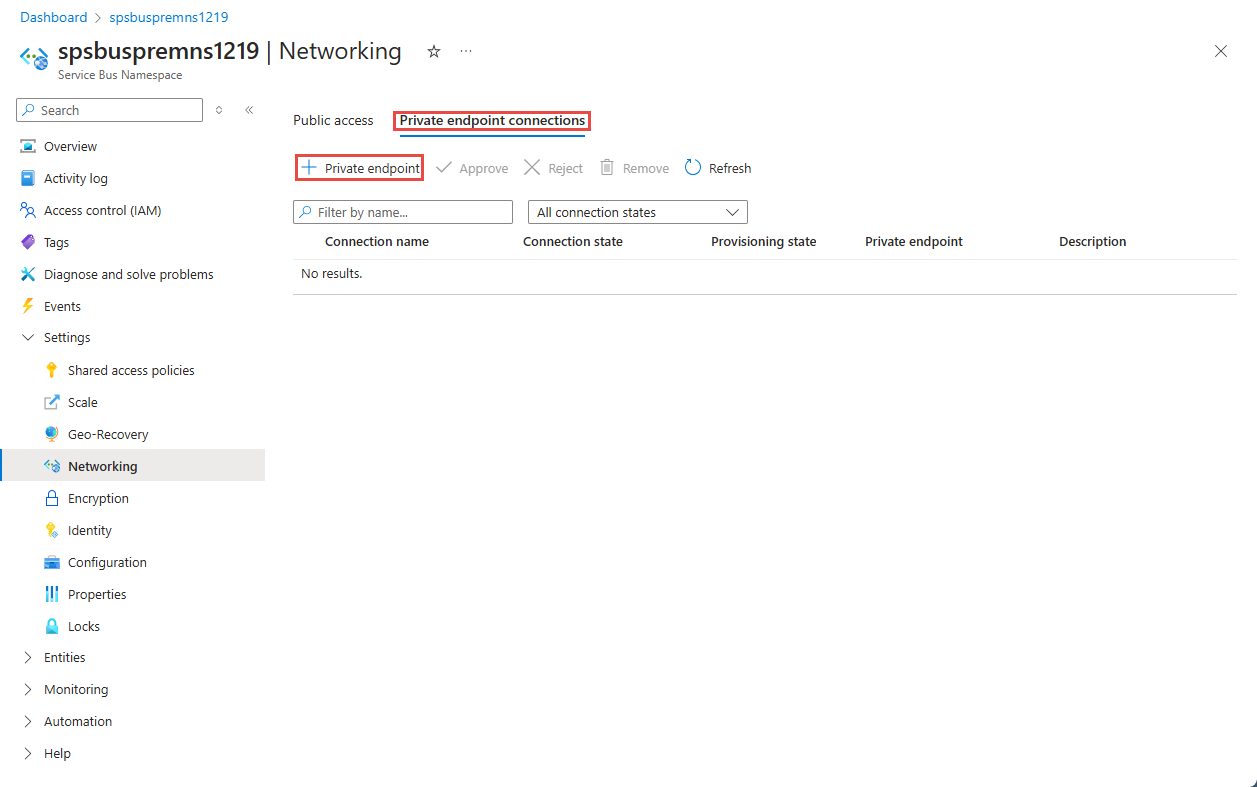
Pokud chcete povolit přístup k oboru názvů prostřednictvím privátních koncových bodů, vyberte kartu Připojení privátních koncových bodů v horní části stránky.
V horní části stránky vyberte tlačítko + privátní koncový bod.
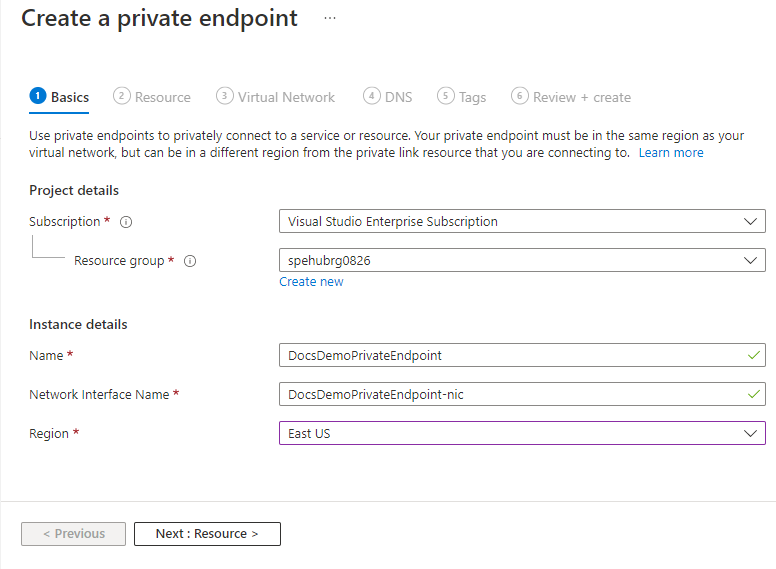
Na stránce Základy postupujte takto:
Vyberte předplatné Azure, ve kterém chcete vytvořit privátní koncový bod.
Vyberte skupinu prostředků pro privátní koncový bod.
Zadejte název privátního koncového bodu.
Zadejte název síťového rozhraní.
Vyberte oblast privátního koncového bodu. Váš privátní koncový bod musí být ve stejné oblasti jako vaše virtuální síť, ale může být v jiné oblasti než prostředek privátního propojení, ke kterému se připojujete.
Vyberte tlačítko Další: Prostředek > v dolní části stránky.
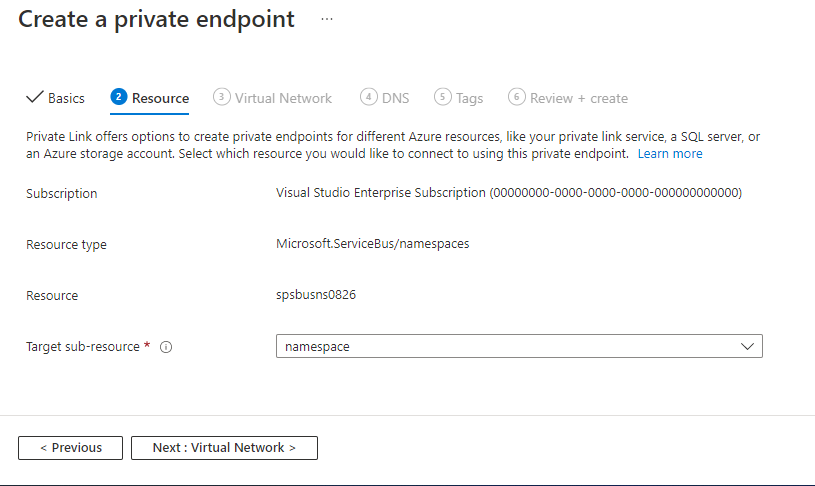
Na stránce s názvem Prostředek zkontrolujte nastavení, a poté vyberte Další: Virtuální síť v dolní části stránky.
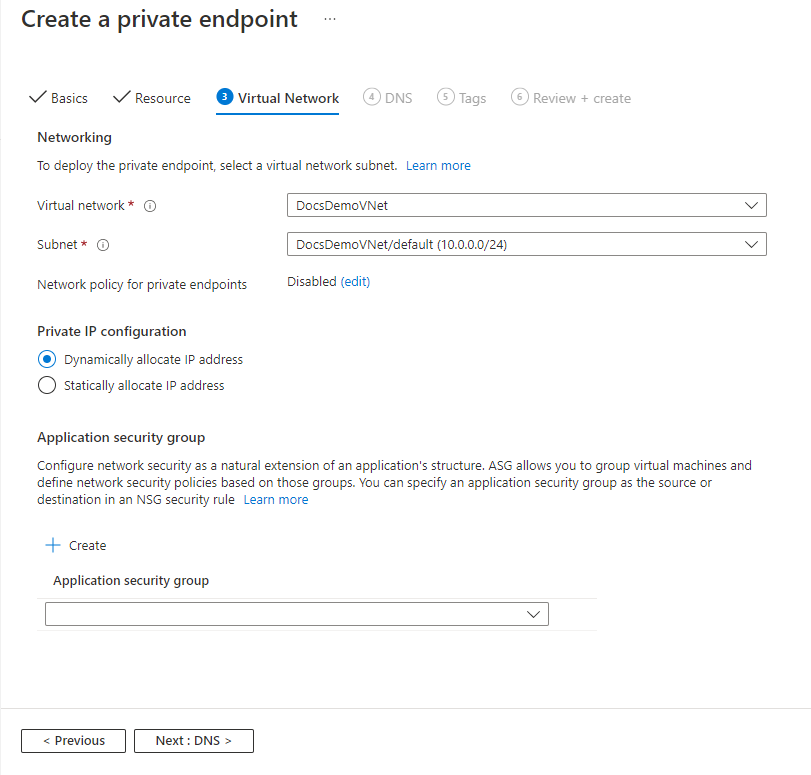
Na stránce Virtuální síť vyberete podsíť ve virtuální síti, do které chcete privátní koncový bod nasadit.
- Vyberte virtuální síť. V rozevíracím seznamu jsou uvedené jenom virtuální sítě v aktuálně vybraném předplatném a umístění.
- Vyberte podsíť ve virtuální síti, kterou jste vybrali.
- Všimněte si, že je zakázána síťová zásada pro privátní koncové body. Pokud ho chcete povolit, vyberte Upravit, aktualizujte nastavení a vyberte Uložit.
- U konfigurace privátní IP adresy je ve výchozím nastavení vybraná možnost Dynamicky přidělovat IP adresu . Pokud chcete přiřadit statickou IP adresu, vyberte Staticky přidělit IP adresu*.
- V případě skupiny zabezpečení aplikace vyberte existující skupinu zabezpečení aplikace nebo vytvořte skupinu zabezpečení aplikace, která se má přidružit k privátnímu koncovému bodu.
- Vyberte Další: Tlačítko DNS > v dolní části stránky.
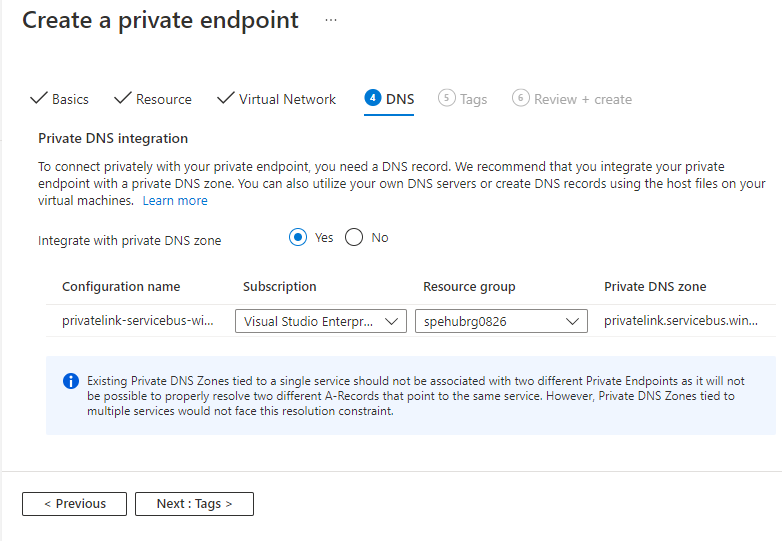
Na stránce DNS vyberte, jestli má být privátní koncový bod integrovaný s privátní zónou DNS, a pak vyberte Další: Značky.
Na stránce Značky vytvořte všechny značky (názvy a hodnoty), které chcete přidružit k prostředku privátního koncového bodu. Pak v dolní části stránky vyberte Tlačítko Zkontrolovat a vytvořit .
V části Zkontrolovat a vytvořit zkontrolujte všechna nastavení a výběrem možnosti Vytvořit vytvořte privátní koncový bod.
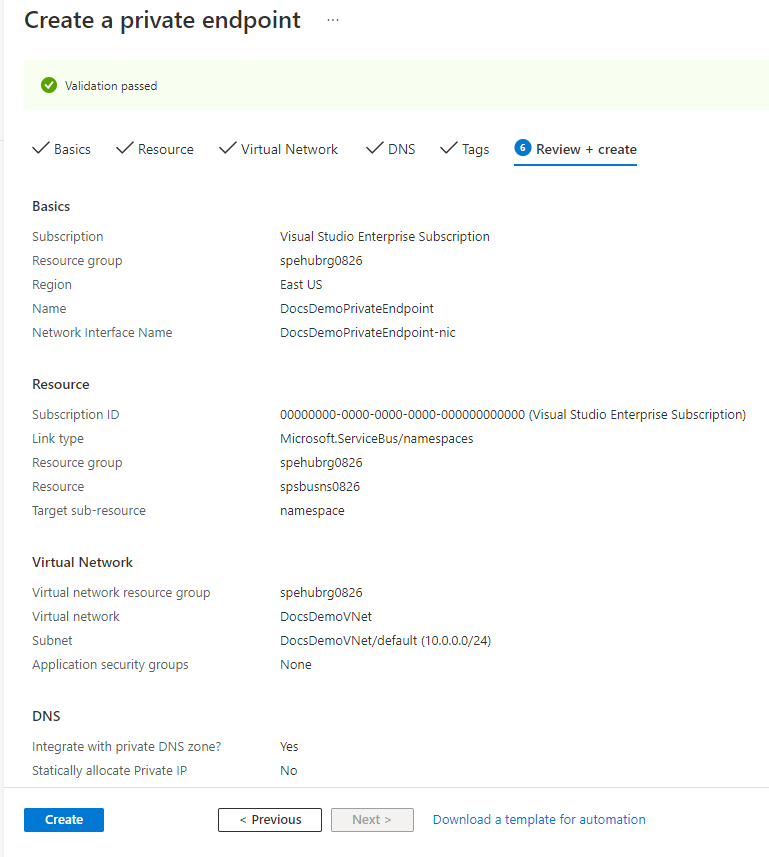
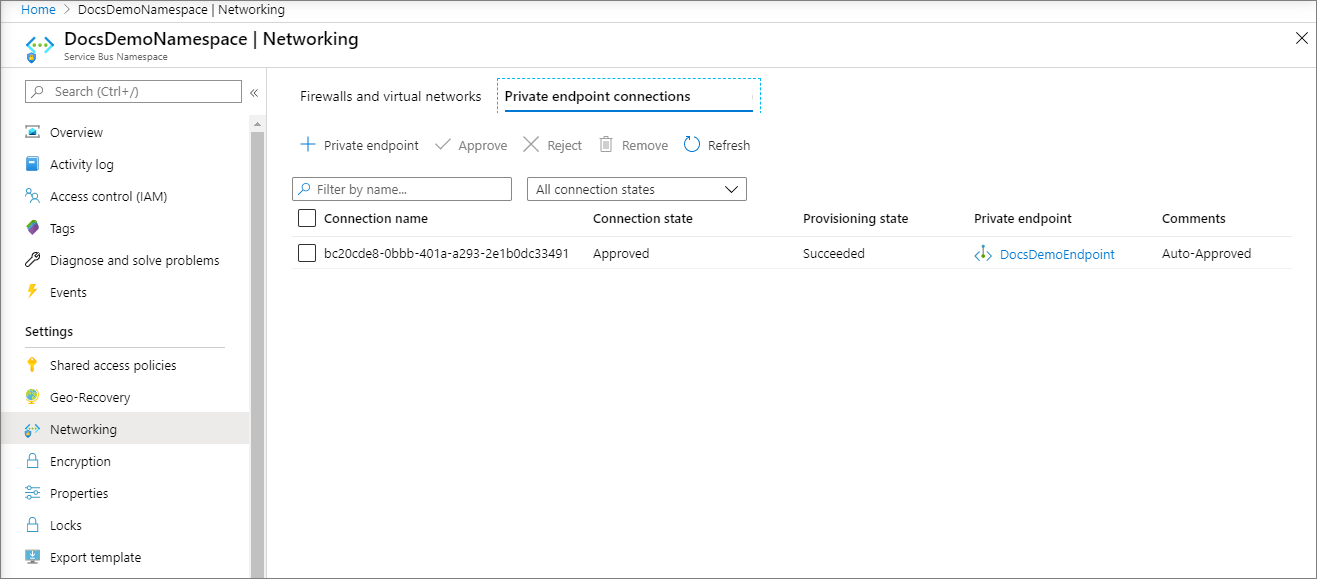
Ověřte, že je vytvořený privátní koncový bod. Pokud jste vlastníkem prostředku, na stránce Síťování oboru názvů služby Service Bus by mělo být připojení koncového bodu automaticky schváleno. Pokud je ve stavu čekání , přečtěte si část Správa privátních koncových bodů pomocí webu Azure Portal .


Důvěryhodné služby Microsoftu
Když povolíte nastavení Povolit důvěryhodným službám Microsoft obejít tuto bránu firewall, budou mít následující služby přístup k vašim prostředkům služby Service Bus.
Důležité
Při povolování důvěryhodných služeb Microsoftu vždy přiřaďte spravovanou identitu. Tato identita usnadňuje zabezpečenou komunikaci mezi oborem názvů služby Service Bus a důvěryhodnou službou Microsoftu.
| Důvěryhodná služba | Podporované scénáře použití |
|---|---|
| Azure Event Grid | Umožňuje službě Azure Event Grid odesílat události do front nebo témat ve vašem jmenném prostoru služby Service Bus. Musíte také provést následující kroky:
Další informace najdete v tématu Doručování událostí se spravovanou identitou. |
| Azure Stream Analytics | Umožňuje úloze Azure Stream Analytics posílat výstupní data do front služby Service Bus na topiky. Důležité: Úloha Stream Analytics by měla být nakonfigurovaná tak, aby používala spravovanou identitu pro přístup k oboru názvů služby Service Bus. Přidejte identitu do role Odesílatel dat služby Azure Service Bus v oboru názvů služby Service Bus. |
| Azure IoT Hub | Umožňuje službě IoT Hub odesílat zprávy do front nebo témat ve vašem oboru názvů služby Service Bus. Musíte také provést následující kroky:
|
| Azure API Management | Služba API Management umožňuje odesílat zprávy do fronty nebo tématu v Service Bus Namespace vašeho Service Bus.
|
| Azure IoT Central | Umožňuje Službě IoT Central exportovat data do front služby Service Bus nebo témat ve vašem oboru názvů služby Service Bus. Musíte také provést následující kroky:
|
| Azure Digital Twins | Umožňuje službě Azure Digital Twins exportovat data do témat v rámci služby Service Bus ve vašem oboru názvů služby. Musíte také provést následující kroky:
|
| Azure Monitor (nastavení diagnostiky a skupiny akcí) | Umožňuje službě Azure Monitor odesílat diagnostické informace a oznámení výstrah do služby Service Bus v oboru názvů služby Service Bus. Azure Monitor může číst a zapisovat data do pojmenovaného prostoru služby Service Bus. |
| Azure Synapse | Umožňuje službě Azure Synapse připojit se ke službě Service Bus pomocí spravované identity pracovního prostoru Synapse. Přidejte do identity v oboru názvů služby Service Bus roli odesílatele dat služby Azure Service Bus, příjemce nebo vlastníka. |
Další důvěryhodné služby pro Azure Service Bus najdete níže:
- Azure Data Explorer
- Azure Health Data Services
- Azure Arc
- Azure Kubernetes
- Azure Machine Learning
- Microsoft Purview
- Microsoft Defender for Cloud
- Centrum poskytovatelů Azure
Chcete-li povolit důvěryhodným službám přístup k vašemu oboru názvů, přepněte na kartu Veřejný přístup na stránce Síťové připojení, a zvolte Ano u otázky Chcete povolit důvěryhodným službám Microsoft obejít tuto bránu firewall?
Přidání privátního koncového bodu pomocí PowerShellu
Následující příklad ukazuje, jak vytvořit připojení privátního koncového bodu k oboru názvů služby Service Bus pomocí Azure PowerShell.
Privátní koncový bod a virtuální síť musí být ve stejné oblasti. Obor názvů služby Service Bus může být v jiné oblasti. Váš privátní koncový bod používá privátní IP adresu ve vaší virtuální síti.
$rgName = "<RESOURCE GROUP NAME>"
$vnetlocation = "<VNET LOCATION>"
$vnetName = "<VIRTUAL NETWORK NAME>"
$subnetName = "<SUBNET NAME>"
$namespaceLocation = "<NAMESPACE LOCATION>"
$namespaceName = "<NAMESPACE NAME>"
$peConnectionName = "<PRIVATE ENDPOINT CONNECTION NAME>"

# create resource group
New-AzResourceGroup -Name $rgName -Location $vnetLocation

# create virtual network
$virtualNetwork = New-AzVirtualNetwork `
                    -ResourceGroupName $rgName `
                    -Location $vnetlocation `
                    -Name $vnetName `
                    -AddressPrefix 10.0.0.0/16

# create subnet with endpoint network policy disabled
$subnetConfig = Add-AzVirtualNetworkSubnetConfig `
                    -Name $subnetName `
                    -AddressPrefix 10.0.0.0/24 `
                    -PrivateEndpointNetworkPoliciesFlag "Disabled" `
                    -VirtualNetwork $virtualNetwork

# update virtual network
$virtualNetwork | Set-AzVirtualNetwork

# create premium service bus namespace
$namespaceResource = New-AzResource -Location $namespaceLocation -ResourceName $namespaceName -ResourceGroupName $rgName -Sku @{name = "Premium"; capacity = 1} -Properties @{} -ResourceType "Microsoft.ServiceBus/namespaces" -

# create a private link service connection
$privateEndpointConnection = New-AzPrivateLinkServiceConnection `
                                -Name $peConnectionName `
                                -PrivateLinkServiceId $namespaceResource.ResourceId `
                                -GroupId "namespace"

# get subnet object that you will use in the next step
$virtualNetwork = Get-AzVirtualNetwork -ResourceGroupName  $rgName -Name $vnetName
$subnet = $virtualNetwork | Select -ExpandProperty subnets `
                                | Where-Object  {$_.Name -eq $subnetName}

# now, create private endpoint
$privateEndpoint = New-AzPrivateEndpoint -ResourceGroupName $rgName  `
                                -Name $vnetName   `
                                -Location $vnetlocation `
                                -Subnet  $subnet   `
                                -PrivateLinkServiceConnection $privateEndpointConnection

(Get-AzResource -ResourceId $namespaceResource.ResourceId -ExpandProperties).Properties
Správa privátních koncových bodů pomocí webu Azure Portal
Když vytvoříte privátní koncový bod, musí být připojení schváleno. Pokud prostředek, pro který vytváříte privátní koncový bod, je ve vašem adresáři, můžete schválit žádost o připojení za předpokladu, že máte dostatečná oprávnění. Pokud se připojujete k prostředku Azure v jiném adresáři, musíte počkat, až vlastník tohoto prostředku schválí vaši žádost o připojení.
Existují čtyři stavy konfigurace:
| Servisní zásah | Stav privátního koncového bodu příjemce služby | Popis |
|---|---|---|
| Nic | Čekající | Připojení se vytvoří ručně a čeká na schválení od vlastníka prostředku Private Link. |
| Schválit | Schválený | Připojení bylo automaticky nebo ručně schváleno a je připravené k použití. |
| Odmítnout | Zamítnuto | Vlastník prostředku privátního propojení odmítl připojení. |
| Odebrat | Odpojeno | Vlastník prostředku privátního propojení odebral připojení. Privátní koncový bod se stane informačním a měl by být odstraněn kvůli úklidu. |
Schválení, odmítnutí nebo odebrání připojení privátního koncového bodu
- Přihlaste se k portálu Azure.
- Na panelu hledání zadejte Service Bus.
- Vyberte obor názvů, který chcete spravovat.
- Vyberte kartu Sítě.
- Prohlédněte si příslušnou část podle požadované operace: schválit, odmítnout nebo odebrat.
Odmítnutí připojení privátního koncového bodu
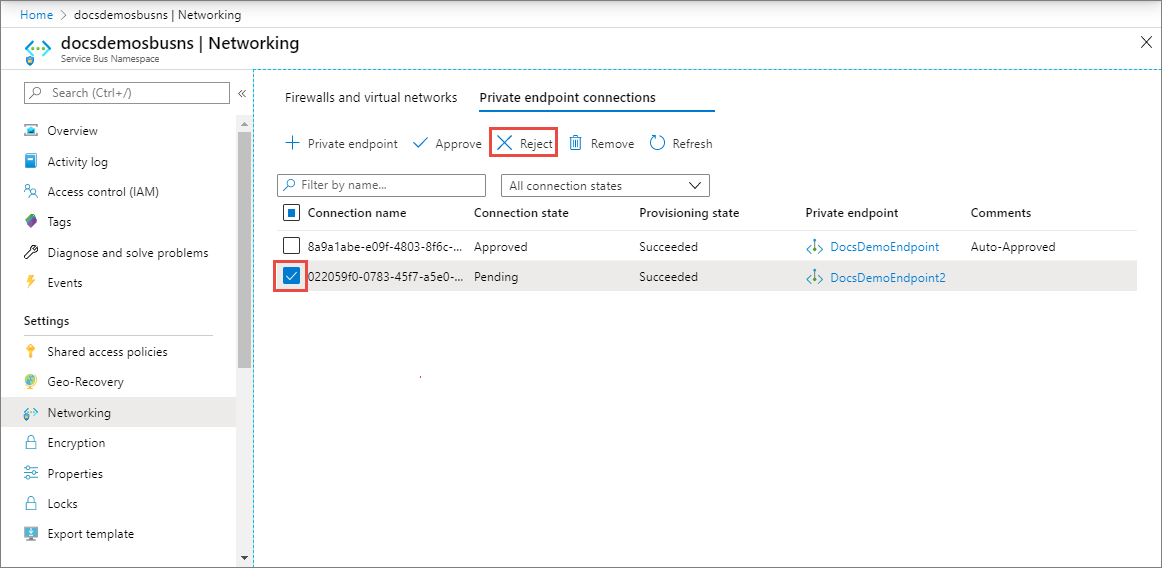
Pokud existují nějaká připojení privátního koncového bodu, která chcete odmítnout, ať už se jedná o nevyřízenou žádost nebo existující připojení schválené dříve, vyberte připojení koncového bodu a vyberte tlačítko Odmítnout .
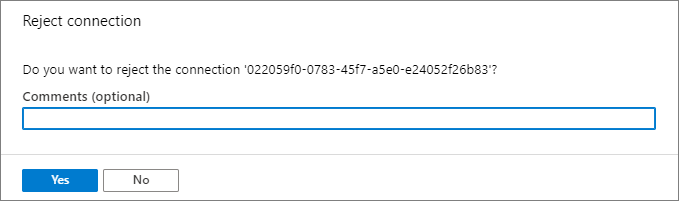
Na stránce Odmítnout připojení zadejte volitelný komentář a vyberte Ano. Pokud vyberete Ne, nic se nestane.
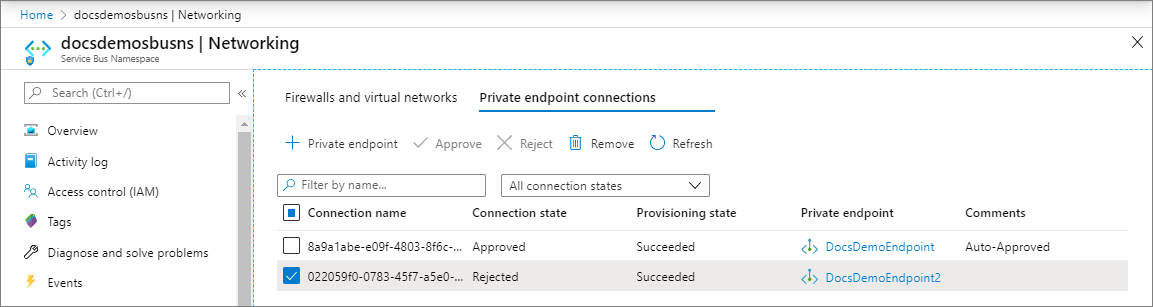
V seznamu byste měli vidět, že se stav připojení změnil na Odmítnuto.


Odstranění připojení privátního koncového bodu
Pokud chcete odebrat připojení privátního koncového bodu, vyberte ho v seznamu a na panelu nástrojů vyberte Odebrat .
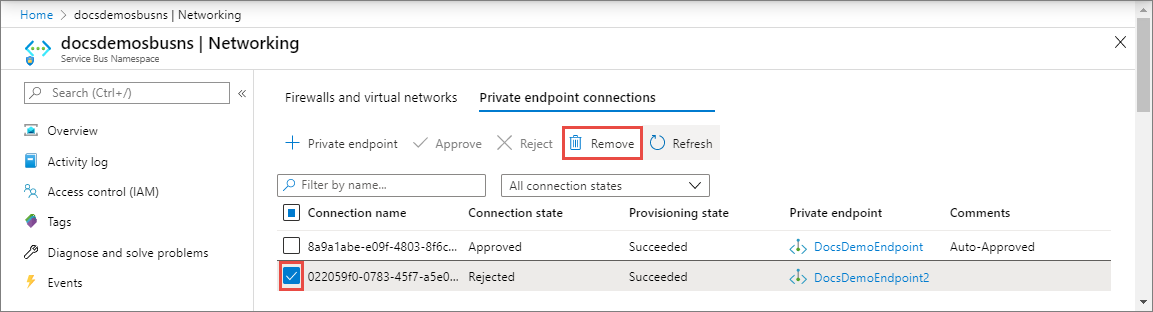
Na stránce Odstranit připojení vyberte Ano a potvrďte odstranění privátního koncového bodu. Pokud vyberete Ne, nic se nestane.
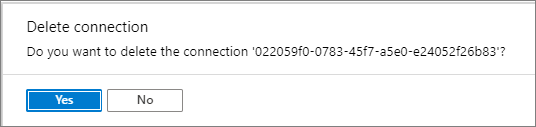
Měl by se zobrazit stav změněný na Odpojeno. Koncový bod pak zmizí ze seznamu.

Schválení připojení privátního koncového bodu
- Pokud existují nějaká připojení, která čekají na vyřízení, zobrazí se připojení uvedené se stavem zřizování čekající.
- Vyberte privátní koncový bod, který chcete schválit.
- Na panelu nástrojů vyberte tlačítko Schválit.
- Na stránce Schválit připojení zadejte volitelný komentář a vyberte Ano. Pokud vyberete Ne, nic se nestane.
- V seznamu by se měl zobrazit stav připojení, které se změnilo na Schválené.
Ověřte, že privátní propojení funguje.
Měli byste ověřit, že se prostředky ve virtuální síti privátního koncového bodu připojují k vašemu oboru názvů služby Service Bus přes privátní IP adresu a že mají správnou integraci zóny privátního DNS.
Nejprve vytvořte virtuální počítač podle kroků v části Vytvoření virtuálního počítače s Windows na webu Azure Portal.
Na kartě Síťování:
- Zadejte virtuální síť a podsíť. Musíte vybrat virtuální síť, na které jste nasadili privátní koncový bod.
- Zadejte prostředek veřejné IP.
- V případě skupiny zabezpečení sítě NIC vyberte Žádné.
- Pro vyrovnávání zatížení vyberte Ne.
Připojte se k virtuálnímu počítači, otevřete příkazový řádek a spusťte následující příkaz:
nslookup <service-bus-namespace-name>.servicebus.windows.net
Měl by se zobrazit výsledek, který vypadá nějak takto.
Non-authoritative answer:
Name:    <service-bus-namespace-name>.privatelink.servicebus.windows.net
Address:  10.0.0.4 (private IP address associated with the private endpoint)
Aliases:  <service-bus-namespace-name>.servicebus.windows.net
Aspekty omezení a návrhu
- Informace o cenách najdete v cenách služby Azure Private Link.
- Tato funkce je dostupná ve všech veřejných oblastech Azure.
- Maximální počet privátních koncových bodů na obor názvů služby Service Bus: 120.
- Provoz je zablokovaný v aplikační vrstvě, ne ve vrstvě TCP. Proto vidíte úspěšná připojení TCP nebo
nslookupoperace k veřejnému koncovému bodu, i když je veřejný přístup zakázán.
Další informace najdete ve službě Azure Private Link: Omezení
Řešení potíží s připojením k privátnímu koncovému bodu
Po povolení privátního koncového bodu se většina problémů s připojením zmenšuje na tři věci: překlad DNS, pravidla sítě a stav připojení. Projděte si následující kontroly.
DNS se překládá na veřejnou IP adresu místo privátní IP adresy.
Tento problém je běžný. Klient musí přeložit obor názvů na privátní IP adresu prostřednictvím privatelink.servicebus.windows.net privátní zóny DNS.
Z hostitele uvnitř virtuální sítě spusťte:
nslookup <service-bus-namespace-name>.servicebus.windows.net
Správný výsledek vrací alias privatelink a privátní IP adresu (například 10.0.0.4), jak je uvedeno v Ověřte, že připojení privátního propojení funguje. Pokud místo toho získáte veřejnou IP adresu:
- Ověřte, že privátní zóna
privatelink.servicebus.windows.netDNS existuje a je propojená s virtuální sítí klienta. - Potvrďte, že záznam A pro jmenný prostor směřuje na privátní IP adresu privátního koncového bodu.
- Pokud používáte vlastní servery DNS nebo místní resolver, ověřte, že podmíněný předávač pro
servicebus.windows.netpřeposílá dotazy do Azure DNS (168.63.129.16), aby byla privátní zóna respektována.
Poznámka:
Vzhledem k tomu, že provoz je blokovaný v aplikační vrstvě místo vrstvy TCP nebo nslookup připojení TCP k veřejnému koncovému bodu může být stále úspěšné i v případě, že je zakázaný veřejný přístup. Řešení, které vrací veřejnou IP adresu z virtuální sítě, stále značí chybnou konfiguraci DNS.
Připojení privátního koncového bodu není schválené.
Na portálu Azure otevřete obor názvů >Sítě>Připojení privátních koncových bodů a ověřte, že stav připojení je Schváleno. Připojení v čekajících nebo odmítnutých stavech blokuje provoz. Viz Schválení, odmítnutí nebo odebrání připojení privátního koncového bodu.
Síťové pravidlo blokuje provoz.
- Ověřte skupinu zabezpečení sítě (NSG) a všechny trasy definované uživatelem v podsíti klienta, které umožňují provoz na privátní IP adresu na portech AMQP (Advanced Message Queuing Protocol) 5671 a 5672 nebo 443 pro webové sokety.
- Pokud je zakázaný přístup k veřejné síti, ověřte, že existuje alespoň jedno pravidlo PROTOKOLU IP nebo pravidlo virtuální sítě. Pokud nejsou nastavena žádná pravidla a veřejný přístup je zakázán, obor názvů není zvenčí privátní sítě dostupný.
Důvěryhodná služba se nemůže připojit
Azure App Service a Azure Functions musí být integrovány s virtuální sítí, aby měly přístup k oboru názvů umístěnému za privátním koncovým bodem. Seznam služeb, které můžou bránu firewall obejít, najdete v tématu Důvěryhodné služby Microsoft.
Pokud chcete řešit potíže s širším připojením a vypršením časového limitu, přečtěte si téma Zpracování časových limitů a konfigurace opakování a průvodce odstraňováním potíží.
Související obsah
- Další informace o službě Azure Private Link
- Další informace o službě Azure Service Bus