Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Kontrola událostí v Prohlížeč událostí je užitečná, když vyhodnocujete funkce omezení potenciální oblasti útoku. Můžete například povolit režim auditování pro funkce nebo nastavení a pak zkontrolovat, co by se stalo, kdyby byly plně povolené. Můžete si také prohlédnout účinky funkcí redukce prostoru útoku, pokud jsou plně povolené.
Tento článek popisuje, jak používat Windows Prohlížeč událostí k zobrazení událostí z možností omezení potenciální oblasti útoku (ASR), mezi které patří:
- Pravidla pro omezení potenciální oblasti útoku
- Řízený přístup ke složce (CFA)
- Ochrana před zneužitím
- Ochrana sítě
Pokud chcete zobrazit události omezení potenciální oblasti útoku, máte následující možnosti, jak je vysvětleno ve zbývající části tohoto článku:
- Zobrazení událostí omezení prostoru pro útok v Prohlížeči událostí systému Windows: Jak přejít k událostem omezení prostoru pro útok v Prohlížeči událostí a ID událostí pro jednotlivé funkce omezení prostoru pro útok.
- Použití vlastních zobrazení v Prohlížeči událostí systému Windows k zobrazení událostí omezení prostoru útoku: Jak vytvořit nebo importovat vlastní zobrazení k filtrování v Prohlížeči událostí systému Windows pro konkrétní funkce ASR a hotové šablony dotazů XML.
Tip
Pomocí Přesměrování událostí systému Windows můžete centralizovat shromažďování událostí redukce prostoru pro útok z více zařízení.
Portál Microsoft Defender také poskytuje přehledy pro funkce omezení prostoru pro útok, které se používají snadněji než Prohlížeč událostí systému Windows:
Procházejte události redukce prostoru pro útok v Prohlížeči událostí systému Windows
Všechny události omezení potenciální oblasti útoku se nacházejí v protokolech aplikací a služeb. Pokud chcete zobrazit události omezení potenciální oblasti útoku, proveďte následující kroky:
Vyberte Start, zadejte Prohlížeč událostí a stisknutím klávesy Enter otevřete Prohlížeč událostí.
V Prohlížeč událostí rozbalte Protokoly> aplikací a služebMicrosoft>Windows.
Pokračujte rozbalením cesty pro události pravidel ASR, události řízeného přístupu ke složkám, události ochrany před zneužitím nebo události ochrany sítě.
Vyhledejte a vyfiltrujte události, které chcete zobrazit, pomocí tabulek ID událostí v událostech pravidla ASR, kontrolovaných událostí přístupu ke složkám, zneužití událostí ochrany a oddílů událostí ochrany sítě nebo vytvořením vlastních zobrazení v Prohlížeč událostí.
Události pravidel ASR
Události pravidel ASR se nacházejí v protokolu Windows Defender>Operational:
| ID události | Popis |
|---|---|
| 1121 | Událost, kdy se pravidlo aktivuje v režimu blokování |
| 1122 | Událost, kdy se pravidlo aktivuje v režimu auditování |
| 1129 | Událost, kdy uživatel přepíše blok v režimu upozornění |
| 5007 | Událost při změně nastavení |
Zobrazení událostí přístupu k řízené složce
Události řízeného přístupu ke složkám se nacházejí v Windows Defenderu>Provozní.
| ID události | Popis |
|---|---|
| 5007 | Událost při změně nastavení |
| 1124 | Auditovaná událost řízeného přístupu ke složce |
| 1123 | Událost zablokovaného řízeného přístupu ke složkě |
| 1127 | Událost bloku zápisu blokovaného přístupového sektoru řízeného přístupu ke složkě |
| 1128 | Auditovaná událost bloku zápisu do sektoru řízeného přístupu ke složkě |
Zobrazení událostí ochrany zneužití
Následující události ochrany před zneužitím se nacházejí v protokolech Security-Mitigations>Režim jádra a Security-Mitigations>Uživatelský režim:
| ID události | Popis |
|---|---|
| 1 | Audit ACG |
| 2 | Vynucení ACG |
| 3 | Nepovolit auditování podřízených procesů |
| 4 | Nepovolit podřízeným procesům blokovat |
| 5 | Blokovat audit obrázků s nízkou integritou |
| 6 | Blokování obrázků s nízkou integritou |
| 7 | Blokovat audit vzdálených obrázků |
| 8 | Blokovat externí obrázky |
| 9 | Zakázat audit systémových volání win32k |
| 10 | Zakázat blokování systémových volání win32k |
| 11 | Audit ochrany integrity kódu |
| 12 | Blok ochrany integrity kódu |
| 13 | Audit systému EAF |
| 14 | Vynucení EAF |
| 15 | Audit EAF+ |
| 16 | Vynucování EAF+ |
| 17 | Audit IAF |
| 18 | Vynucení IAF |
| 19 | Audit ROP StackPivot |
| 20 | Vynucování ROP StackPivot |
| 21 | Audit nástroje ROP CallerCheck |
| 22 | Vynucení ROP CallerCheck |
| 23 | Audit ROP SimExecu |
| 24 | Vynucení ROP SimExec |
Následující událost ochrany před zneužitím se nachází vprovozním protokolu >:
| ID události | Popis |
|---|---|
| 5 | Blok CFG |
Následující událost ochrany před zneužitím se nachází v protokolu Win32k>Operational:
| ID události | Popis |
|---|---|
| 260 | Nedůvěryhodné písmo |
Zobrazení událostí ochrany sítě
Události ochrany sítě se nacházejí vprovozním programu >.
| ID události | Popis |
|---|---|
| 5007 | Událost při změně nastavení |
| 1125 | Událost, kdy se ochrana sítě aktivuje v režimu auditování |
| 1126 | Událost, kdy se ochrana sítě aktivuje v režimu blokování |
Pomocí vlastních zobrazení v Prohlížeči událostí systému Windows zobrazíte události redukce prostoru pro útok
Ve Windows Prohlížeč událostí můžete vytvořit vlastní zobrazení, abyste viděli jenom události pro konkrétní možnosti omezení potenciální oblasti útoku. Nejjednodušší způsob je importovat vlastní zobrazení jako soubor XML. Kód XML můžete také zkopírovat přímo do Prohlížeč událostí.
Šablony XML připravené k použití najdete v části Vlastní šablony XML pro události omezení potenciální oblasti útoku .
Import existujícího vlastního zobrazení XML
Pokud chcete importovat existující vlastní zobrazení XML do Prohlížeč událostí, proveďte následující kroky:
Vytvořte prázdný .txt soubor a zkopírujte xml pro vlastní zobrazení, které chcete použít, do souboru .txt. Tento krok proveďte pro všechna vlastní zobrazení, která chcete použít. Přejmenujte soubory následujícím způsobem (nezapomeňte změnit typ z .txt na .xml):
- Vlastní zobrazení událostí řízeného přístupu ke složkě: cfa-events.xml
- Vlastní zobrazení událostí ochrany před zneužitím: ep-events.xml
- Vlastní zobrazení událostí omezení prostoru útoku: asr-events.xml
- Vlastní zobrazení událostí ochrany sítě: np-events.xml
Vyberte Start, zadejte Prohlížeč událostí a stisknutím klávesy Enter otevřete Prohlížeč událostí.
Vyberte Akce>Importovat vlastní zobrazení...
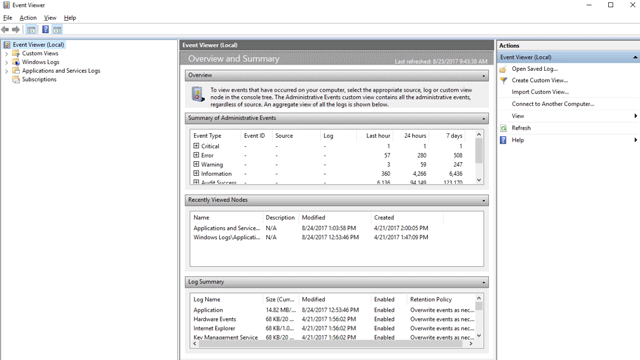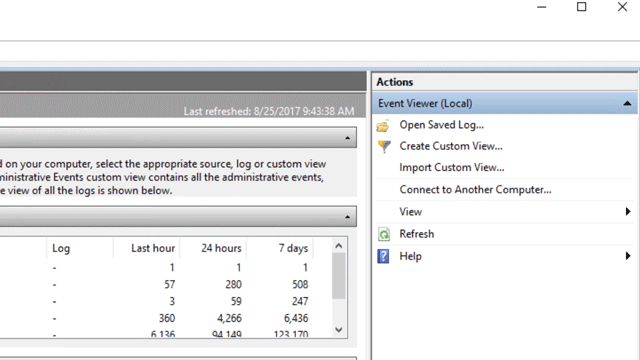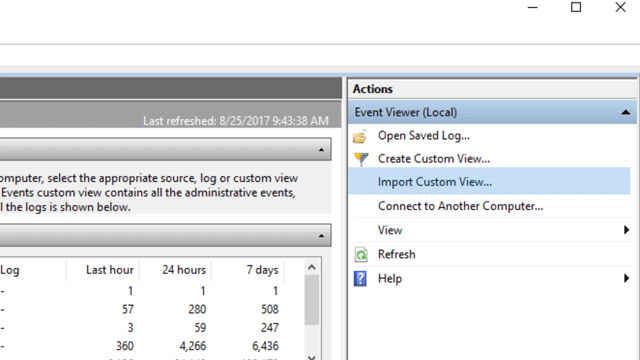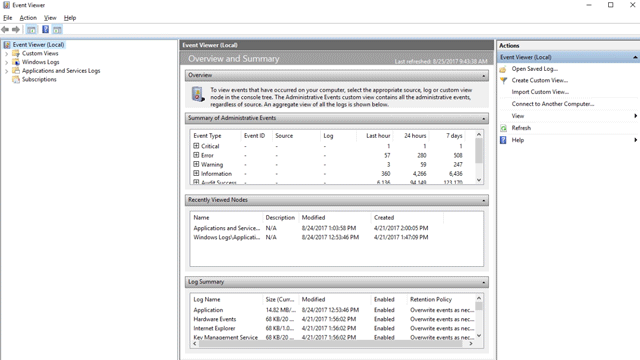
Přejděte do souboru XML pro požadované vlastní zobrazení a vyberte ho.
Vyberte Otevřít.
Vlastní zobrazení filtruje tak, aby zobrazovalo pouze události související s vybranou funkcí omezení plochy útoku.
Kopírování XML přímo do Prohlížeč událostí
Pokud chcete xml vložit přímo do vlastního zobrazení, proveďte následující kroky:
Vyberte Start, zadejte Prohlížeč událostí a stisknutím klávesy Enter otevřete Prohlížeč událostí.
V podokně Akce vyberte Vytvořit vlastní zobrazení...
Přejděte na kartu XML. Všimněte si, že pokud vyberete možnost Upravit dotaz ručně, nemůžete dotaz později upravit pomocí karty Filtr . Vyberte Možnost Upravit dotaz ručně a potvrďte výběr možnosti Ano .
Vložte kód XML pro pravidla redukce prostoru útoku, řízený přístup ke složce, ochranu zneužití nebo ochranu sítě z vlastních šablon XML do oddílu XML.
Vyberte OK. Zadejte název filtru. Vlastní zobrazení filtruje tak, aby zobrazovalo pouze události související s vybranou funkcí omezení plochy útoku.
Vlastní šablony XML pro události omezení potenciální oblasti útoku
Pomocí následujících šablon XML můžete vytvořit vlastní zobrazení v Prohlížeč událostí pro každou možnost snížení počtu prostorů pro útoky. Tyto šablony můžete importovat jako soubory XML nebo je vložit přímo do Prohlížeč událostí.
XML pro události pravidel omezení prostoru útoku
Následující dotaz XML filtruje provozní protokol programu Windows Defender na události pravidel ASR (ID událostí 1121, 1122, 1129 a 5007):
<QueryList>
  <Query Id="0" Path="Microsoft-Windows-Windows Defender/Operational">
   <Select Path="Microsoft-Windows-Windows Defender/Operational">*[System[(EventID=1121 or EventID=1122 or EventID=1129 or EventID=5007)]]</Select>
   <Select Path="Microsoft-Windows-Windows Defender/WHC">*[System[(EventID=1121 or EventID=1122 or EventID=1129 or EventID=5007)]]</Select>
  </Query>
</QueryList>
XML pro události řízeného přístupu ke složkům
Následující dotaz XML filtruje Windows Defender provozní protokol pro řízené události přístupu ke složce (ID událostí 1123, 1124, 1127, 1128 a 5007):
<QueryList>
  <Query Id="0" Path="Microsoft-Windows-Windows Defender/Operational">
   <Select Path="Microsoft-Windows-Windows Defender/Operational">*[System[(EventID=1123 or EventID=1124 or EventID=1127 or EventID=1128 or EventID=5007)]]</Select>
   <Select Path="Microsoft-Windows-Windows Defender/WHC">*[System[(EventID=1123 or EventID=1124 or EventID=1127 or EventID=1128 or EventID=5007)]]</Select>
  </Query>
</QueryList>
XML pro události ochrany před zneužitím
Následující dotaz XML vytvoří vlastní zobrazení pro události ochrany proti zneužití napříč poskytovateli Security-Mitigations, WER-Diagnostics a Win32k (ID událostí 1–24, 5 a 260):
<QueryList>
<Query Id="0" Path="Microsoft-Windows-Security-Mitigations/KernelMode">
<Select Path="Microsoft-Windows-Security-Mitigations/KernelMode">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/Concurrency">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/Contention">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/Messages">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/Operational">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/Power">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/Render">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/Tracing">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Win32k/UIPI">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="System">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
<Select Path="Microsoft-Windows-Security-Mitigations/UserMode">*[System[Provider[@Name='Microsoft-Windows-Security-Mitigations' or @Name='Microsoft-Windows-WER-Diag' or @Name='Microsoft-Windows-Win32k' or @Name='Win32k'] and ( (EventID >= 1 and EventID <= 24) or EventID=5 or EventID=260)]]</Select>
</Query>
</QueryList>
XML pro události ochrany sítě
Následující dotaz XML filtruje Windows Defender provozní protokol pro události ochrany sítě (ID událostí 1125, 1126 a 5007):
<QueryList>
 <Query Id="0" Path="Microsoft-Windows-Windows Defender/Operational">
  <Select Path="Microsoft-Windows-Windows Defender/Operational">*[System[(EventID=1125 or EventID=1126 or EventID=5007)]]</Select>
  <Select Path="Microsoft-Windows-Windows Defender/WHC">*[System[(EventID=1125 or EventID=1126 or EventID=5007)]]</Select>
 </Query>
</QueryList>