Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Požadavky
Před spuštěním testu detekce EDR se ujistěte, že vaše prostředí splňuje tyto požadavky:
- Na klientských zařízeních s Windows musí běžet Windows 11 Windows 10 verze 1709 build 16273 nebo novější, Windows 8.1 nebo Windows 7 SP1.
- Na serverových zařízeních s Windows musí běžet operační systém Windows Server 2008 R2 SP1 Windows Server 2012 R2 a novější nebo Azure Stack HCI verze 23H2 a novější.
- Linux servery musí mít podporovanou verzi (viz Požadavky na Microsoft Defender for Endpoint na Linux).
- Zařízení musí být onboardována do Defenderu for Endpoint.
Detekce koncových bodů a odezva (EDR) v Microsoft Defender for Endpoint poskytuje pokročilé detekce téměř v reálném čase. Analytici zabezpečení můžou efektivně určit prioritu výstrah, získat přehled o plném rozsahu porušení zabezpečení a provádět reakce na nápravu hrozeb. Můžete spustit test detekce EDR, abyste ověřili, že je zařízení správně nasazené a hlásí se službě. Tento článek popisuje, jak spustit test detekce EDR na nově nasazených zařízeních.
Spuštění testu detekce EDR
Ke spuštění testu detekce EDR použijte následující postupy specifické pro platformu.
Spuštění testu detekce EDR na Windows
Tip
Aby následující příkazy fungovaly, musí zařízení s Windows naslouchat požadavkům na portu TCP 80. Ověření můžete provést spuštěním následujícího příkazu PowerShellu: Test-NetConnection 127.0.0.1 -Port 80.
V okně příkazového řádku spusťte následující příkaz, který stáhne a spustí testovací soubor, který aktivuje detekci EDR:
powershell.exe -NoExit -ExecutionPolicy Bypass -WindowStyle Hidden $ErrorActionPreference='silentlycontinue';(New-Object System.Net.WebClient).DownloadFile('http://127.0.0.1/1.exe', 'C:\\test-WDATP-test\\invoice.exe');Start-Process 'C:\\test-WDATP-test\\invoice.exe'
Pokud se příkaz úspěšně spustí a spustí se testovací soubor, Windows test detekce EDR se označí jako dokončený a během několika minut se zobrazí nová výstraha.
Spuštění testu detekce EDR v Linuxu
Provedením následujících kroků spusťte test detekce EDR v Linuxu.
Stáhněte balíček MDE Linux EDR DIY na onboardovaný linuxový server, abyste mohli extrahovat a spustit testovací skript místně. Další informace najdete v testovacím skriptu MDE Linux EDR DIY.
curl -o ~/Downloads/MDE-Linux-EDR-DIY.zip -L https://aka.ms/MDE-Linux-EDR-DIYExtrahujte stažený archiv pro přístup k testovacímu skriptu DIY a podpůrným souborům.
unzip ~/Downloads/MDE-Linux-EDR-DIY.zipVytvořte skript jako spustitelný, aby ho bylo možné spustit z terminálu:
chmod +x ./mde_linux_edr_diy.shSpuštěním skriptu DIY spusťte testovací scénář EDR a ověřte chování detekce koncových bodů:
./mde_linux_edr_diy.shPo několika minutách by se měla na portálu Microsoft Defender vytvořit detekce. Podívejte se na podrobnosti o upozornění, časovou osu počítače a proveďte typické kroky šetření.
Spuštění testu detekce EDR v systému macOS
Provedením následujících kroků spusťte test detekce EDR v systému macOS.
V prohlížeči Microsoft Edge pro Mac nebo Safari stáhněte MDATP macOS DIY.zip ze stránky pro stažení testovacího souboru pro macOS EDR DIY a extrahujte komprimovanou složku.
Zobrazí se následující výzva:
Chcete povolit stahování na mdatpclientanalyzer.blob.core.windows.net?
V předvolbách webů můžete změnit, které weby můžou stahovat soubory.Pokud chcete povolit stahování z mdatpclientanalyzer.blob.core.windows.net, vyberte Povolit .
Otevřete soubory ke stažení.
Musí být vidět MDATP MacOS DIY.
Tip
Pokud dvakrát kliknete na MDATP MacOS DIY, zobrazí se následující zpráva:
"MDATP MacOS DIY" nelze otevřít, protože nelze ověřit vývojáře.
macOS nemůže ověřit, jestli tato aplikace není bez malwaru.
[Přesunout do koše][Hotovo]V dialogovém okně s upozorněním na ověření vývojáře klikněte na Hotovo.
Klikněte pravým tlačítkem na MDATP MacOS DIY a potom klikněte na Otevřít.
Systém zobrazí následující zprávu:
macOS nemůže ověřit vývojáře MDATP pro MacOS DIY. Opravdu ho chcete otevřít?
Otevřením této aplikace přepíšete zabezpečení systému, které může vystavit počítač a osobní údaje malwaru, který může poškodit váš Mac nebo ohrozit vaše soukromí.V dialogovém okně pro potvrzení zabezpečení macOS klikněte na Otevřít.
Systém zobrazí následující zprávu:
Microsoft Defender for Endpoint – testovací soubor diy pro macOS EDR
Odpovídající upozornění bude k dispozici na portálu MDATP.V dialogovém okně testovacího souboru EDR DIY klepněte na tlačítko Otevřít.
Během několika minut se vyvolá upozornění na test EDR pro macOS .
Přejděte na Microsoft Defender portál (https://security.microsoft.com/).
Přejděte do fronty upozornění .
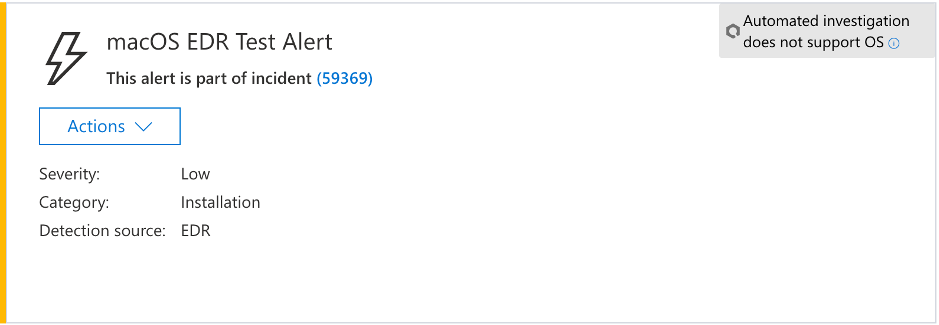
Upozornění testu EDR pro macOS zobrazuje závažnost, kategorii, zdroj detekce a sbalenou nabídku akcí. Podívejte se na podrobnosti o upozornění a časovou osu zařízení a proveďte pravidelné kroky šetření.
Další kroky
Pokud máte problémy s kompatibilitou nebo výkonem aplikace, zvažte přidání vyloučení. Další informace najdete tady:
- Konfigurace a ověření vyloučení pro Microsoft Defender for Endpoint v macOS
- Řešení falešně pozitivních/negativních výsledků v programu Microsoft Defender for Endpoint
- Správa pravidel pro potlačení
- Vytvoření indikátorů ohrožení zabezpečení (IoC)
- Vytváření a správa vlastních pravidel detekce
Projděte si také průvodce Microsoft Defender for Endpoint operacemi zabezpečení.