Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
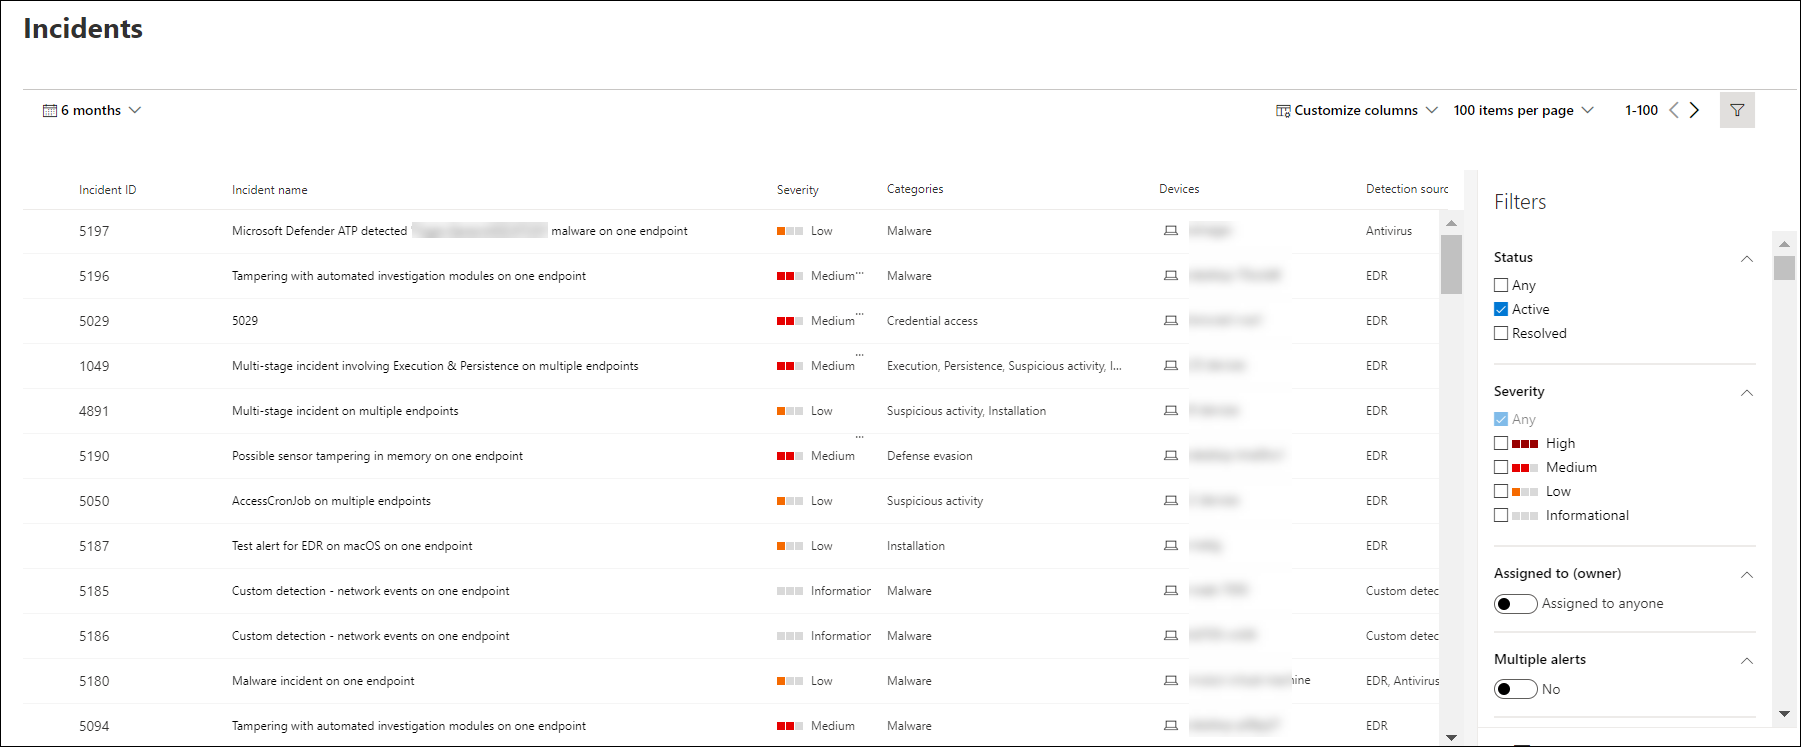
Fronta incidentů zobrazuje kolekci incidentů, které byly označeny příznakem ze zařízení ve vaší síti. Pomůže vám řadit incidenty, abyste mohli určit prioritu a vytvořit informované rozhodnutí o reakci na kybernetickou bezpečnost.
Fronta ve výchozím nastavení zobrazuje incidenty zaznamenané za poslední týden, přičemž nejnovější incident je na vrcholu seznamu, což vám pomáhá vidět ty nejnovější jako první.
Zobrazení fronty incidentů si můžete přizpůsobit několika možnostmi.
Na horním navigačním panelu můžete:
- Přizpůsobení sloupců pro přidání nebo odebrání sloupců
- Úprava počtu položek, které se mají zobrazit na stránce
- Vyberte položky, které se mají zobrazit na stránce.
- Dávkové výběr incidentů k přiřazení
- Navigace mezi stránkami
- Použití filtrů
- Přizpůsobení a použití rozsahů dat
Tip
Defender Boxed, série karet ukazující úspěchy, vylepšení a reakce vaší organizace za posledních šest měsíců/rok, se v lednu a červenci každého roku zobrazuje po omezenou dobu. Přečtěte si, jak můžete sdílet hlavní body programu Defender Boxed .
Řazení a filtrování fronty incidentů
Pomocí následujících filtrů můžete omezit seznam incidentů a získat přehlednější.
Závažnosti
| Závažnost incidentu | Popis |
|---|---|
| Vysoká (červená) |
Hrozby často spojené s pokročilými trvalými hrozbami (APT). Tyto incidenty značí vysoké riziko kvůli závažnosti poškození, které mohou způsobit zařízením. |
| Střední (oranžová) |
V organizaci se zřídka vyskytují hrozby, například neobvyklá změna registru, spouštění podezřelých souborů a pozorované chování typické pro fáze útoku. |
| Nízká (žlutá) |
Hrozby spojené s převládajícím malwarem a hack-tools, které nemusí nutně znamenat pokročilou hrozbu, která cílí na organizaci. |
|
Informační (šedá) |
Informační incidenty nemusí být považovány za škodlivé pro síť, ale je dobré je sledovat. |
Přiřazeno
Seznam můžete filtrovat tak, že vyberete přiřazené komukoli nebo komukoli, kdo je vám přiřazený.
Kategorie
Incidenty jsou kategorizovány na základě popisu fáze, ve které se řetězec killity kyberbezpečnosti nachází. Toto zobrazení pomáhá analytiku hrozeb určit prioritu, naléhavost a odpovídající strategii reakce na nasazení na základě kontextu.
Stav
Seznam zobrazených incidentů můžete omezit na základě jejich stavu a zjistit, které incidenty jsou aktivní nebo vyřešené.
Citlivost dat
Tento filtr slouží k zobrazení incidentů, které obsahují popisky citlivosti.
Pojmenování incidentů
Abychom pochopili rozsah incidentu na první pohled, vygenerují se názvy incidentů automaticky na základě atributů upozornění, jako je počet ovlivněných koncových bodů, ovlivnění uživatelé, zdroje detekce nebo kategorie.
Příklad: Vícefázový incident na více koncových bodech hlášených několika zdroji.
Poznámka
Incidenty, které existovaly před uvedením automatického pojmenování incidentů, si zachovají původní název.