Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Když používáte cloudová řešení proxy sítě a SSE, abstrahují původní zdrojovou IP adresu uživatele ze služby, ke které se uživatel připojuje. Místo toho služba zjistí IP adresu uživatele jako výchozí adresu cloudového síťového proxy serveru. Ačkoli tato abstrakce pomáhá s problémy týkajícími se ochrany osobních údajů ve spotřebitelských scénářích, absence informací o původní zdrojové IP adrese ztěžuje dosažení cílů zabezpečení podniku. Například bez skutečné IP adresy pro výchozí přenos dat klienta nemůžete použít zásady podmíněného přístupu Microsoft Entra ID na základě známých IP adres vaší organizace a protokoly auditu neodráží přesné informace o poloze.
Obnovení zdrojové IP adresy je součástí funkce adaptivního přístupu microsoft Entra Internet Accessu pro služby Microsoftu. Obnovení zdrojové IP adresy detekuje a bezpečně komunikuje s původní výchozí IP adresou koncového uživatele s Microsoft Entra ID a Microsoft Graphem a přináší vaší organizaci následující výhody:
- Zásady týkající se umístění založené na IP adresách můžete dál vynucovat v Microsoft Entra ID Conditional Access.
- Zlepšuje přesnost detekce rizik v detekcích rizik Microsoft Entra ID Protection.
- Zvyšuje detekci hrozeb a odpověď tím, že zaznamenává přesnou zdrojovou IP adresu v protokolech přihlášení Microsoft Entra a v protokolech auditu Microsoft Entra.
Požadavky
- Správci, kteří konfigurují nastavení obnovení zdrojové IP adresy, musí mít jedno z následujících přiřazení rolí:
- Produkt vyžaduje licence Microsoft Entra ID P1. Podrobnosti najdete v části Licencování globálního zabezpečeného přístupu. V případě potřeby si můžete koupit licence nebo získat zkušební licence.
- Pokud chcete použít obnovení zdrojové IP adresy, musíte povolit profil provozu Microsoft.
Známá omezení
Podrobné informace o známých problémech a omezeních najdete v tématu Známá omezení globálního zabezpečeného přístupu.
Povolení signálů globálního zabezpečeného přístupu pro Microsoft Entra ID a Microsoft Graph
Poznámka:
Obnovení zdrojové IP adresy je teď pro nové tenanty ve výchozím nastavení povolené. Pokud jste ve svém tenantovi povolili funkce globálního zabezpečeného přístupu před červnem 2025, možná budete muset explicitně povolit obnovení zdrojové IP adresy.
Pokud chcete povolit požadované nastavení, aby bylo možné obnovit zdrojovou IP adresu, musí správce provést následující kroky.
- Přihlaste se do Centra pro správu Microsoft Entra jako globální správce zabezpečeného přístupu.
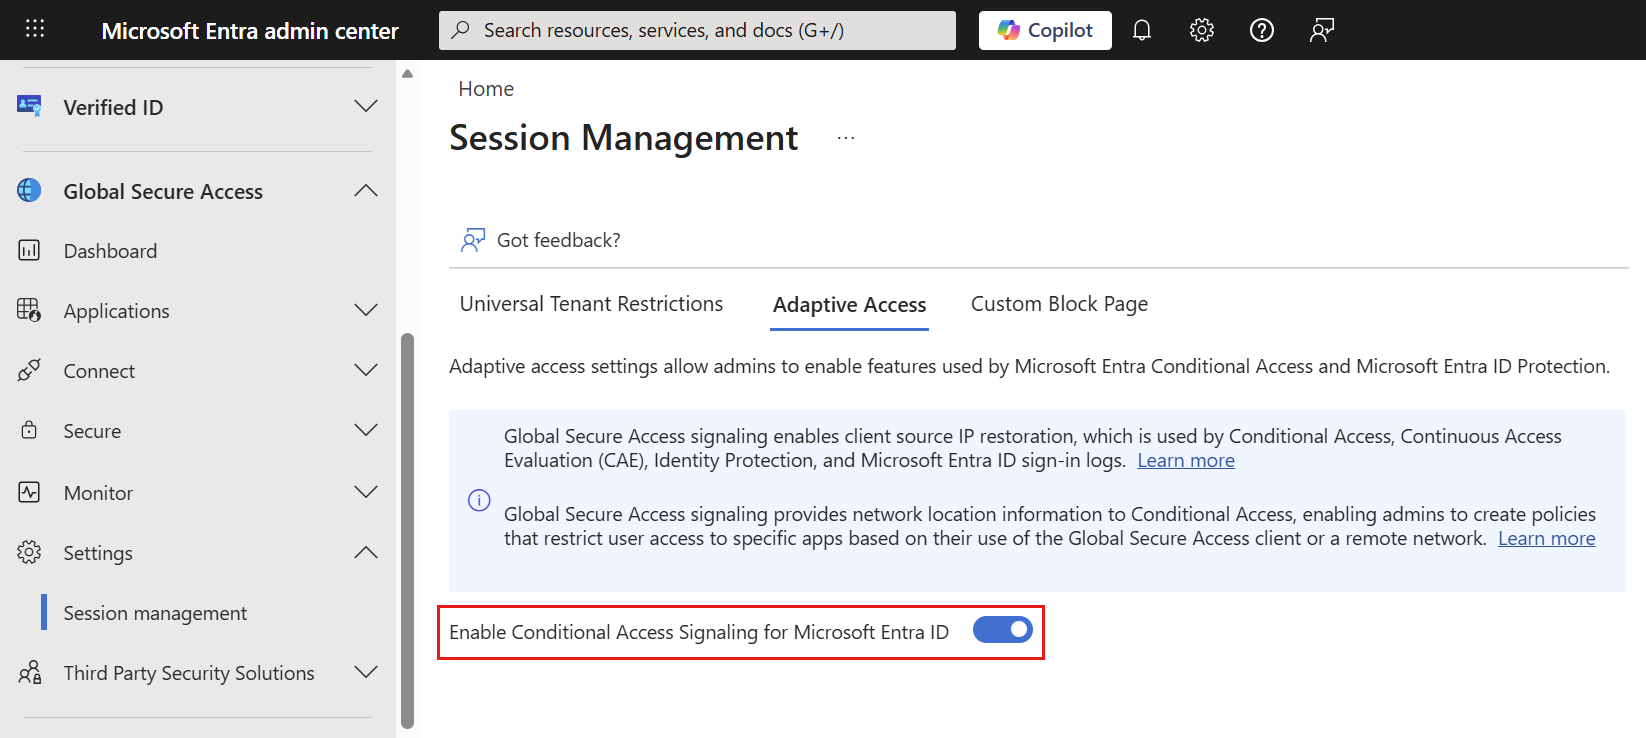
- Přejděte do globálního zabezpečeného přístupu>nastavení>správy relací>adaptivního přístupu.
- Výběrem přepínače povolíte signalizaci podmíněného přístupu pro ID Microsoft Entra.
Pomocí této funkce obdrží Microsoft Entra ID a Microsoft Graph veřejnou zdrojovou IP adresu uživatele.
Upozornění
Pokud vytváříte zásady podmíněného přístupu založené na kontrolách umístění IP adres a zakážete signalizaci globálního zabezpečeného přístupu, můžete neúmyslně zablokovat přístup k prostředkům cílovým koncovým uživatelům. Pokud tuto funkci musíte zakázat, nejprve odstraňte všechny odpovídající zásady podmíněného přístupu.
Chování záznamu přihlašování
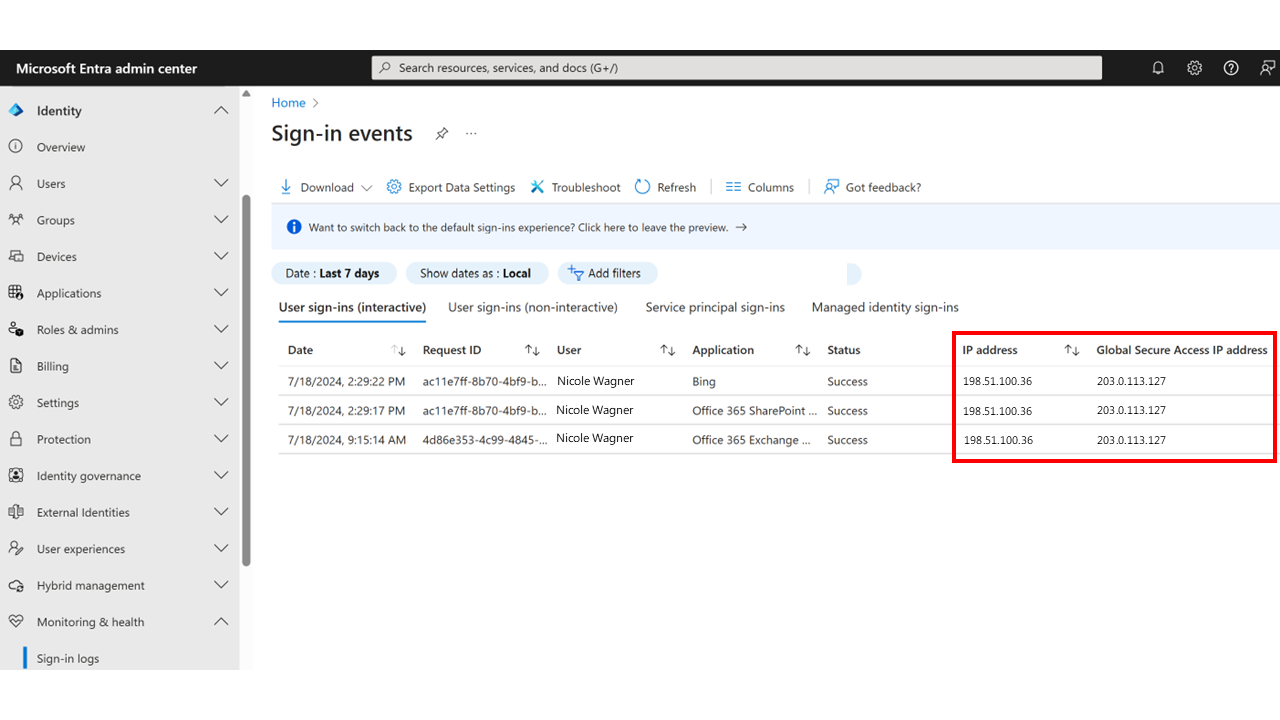
Pokud se chcete podívat na obnovení zdrojové IP adresy v akci, můžou správci provést následující kroky.
- Přihlaste se do Centra pro správu Microsoft Entra jako alespoň čtenář zabezpečení.
- Přejděte na Entra ID>Uživatelé>, vyberte jednoho ze svých testovacích uživatelů > a přejděte na Protokoly přihlášení.
- Když povolíte obnovení zdrojové IP adresy, zobrazí se IP adresy, které zahrnují skutečnou IP adresu uživatele.
- Když zakážete obnovení zdrojové IP adresy, neuvidíte skutečnou IP adresu uživatele.
Zobrazení dat protokolu přihlašování může chvíli trvat. Toto zpoždění je normální, protože data procházejí určitým zpracováním, než se objeví.