Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Microsoft Entra ID poskytuje podporu zřizování uživatelů pro aplikace SaaS, které nejsou Microsoft, jako jsou Salesforce, G Suite a další. Pokud povolíte zřizování uživatelů pro aplikaci SaaS, která není od Microsoftu, administrátorské centrum Microsoft Entra řídí hodnoty atributů prostřednictvím mapování atributů.
Než začnete, ujistěte se, že znáte koncepty správy aplikací a jednotného přihlašování (SSO ). Podívejte se na následující odkazy:
Existuje předkonfigurovaná sada atributů a mapování atributů mezi Microsoft Entra uživatelskými objekty a uživatelskými objekty každé aplikace SaaS. Některé aplikace spravují jiné typy objektů společně s uživateli, jako jsou skupiny.
Výchozí mapování atributů můžete přizpůsobit podle potřeb vaší firmy. Můžete tedy změnit nebo odstranit existující mapování atributů nebo vytvořit nová mapování atributů.
Poznámka:
Kromě konfigurace mapování atributů prostřednictvím rozhraní Microsoft Entra můžete zkontrolovat, stáhnout a upravit reprezentaci schématu JSON.
Úprava mapování atributů uživatele
Pokud chcete získat přístup k funkci Mapování atributů zřizování uživatelů, postupujte takto:
Přihlaste se k Centrum pro správu Microsoft Entra alespoň jako Správce aplikace.
Přejděte na Entra ID>Podnikové aplikace.
Zobrazí se seznam všech nakonfigurovaných aplikací, včetně aplikací přidaných z galerie.
Vyberte libovolnou aplikaci pro zobrazení jejího podokna správy, kde můžete zobrazit sestavy a spravovat její nastavení.
Výběrem Zřizování můžete spravovat nastavení zřizování uživatelských účtů pro vybranou aplikaci.
V části Spravovat vyberte Mapování atributů. Stránka mapování atributů zobrazuje tabulku aktuálních mapování uspořádaných podle typu objektu (Uživatelé a skupiny). Tabulka zobrazuje zdrojový atribut, cílový atribut, typ mapování a odpovídající prioritu pro každé mapování.
Pokud chcete upravit existující mapování, vyberte ikonu tužky napravo od řádku mapování. Otevře se obrazovka Upravit atribut, kde můžete upravit atributy uživatele, které proudí mezi Microsoft Entra ID a cílovou aplikací.
Pokud chcete mapování odstranit, vyberte ikonu koše napravo od řádku mapování. U požadovaných atributů není možnost Odstranit k dispozici.
Principy typů mapování atributů
Pomocí mapování atributů řídíte, jak se atributy naplní v aplikaci SaaS, která není Microsoft. Podporují se čtyři různé typy mapování:
Direct – cílový atribut se naplní hodnotou atributu propojeného objektu v Microsoft Entra ID.
Konstanta – cílový atribut se naplní konkrétním řetězcem, který jste zadali.
Výraz – cílový atribut se naplní na základě výsledku výrazu podobného skriptu. Další informace o výrazech naleznete v tématu Psát výrazy pro mapování atributů ve službě Microsoft Entra ID.
Poznámka:
Maximální podporovaná délka výrazu mapování jednoho atributu je 10 000 znaků.
Pracovní postup rozšiřitelnosti LCW – cílový atribut je naplněn hodnotou vygenerovanou aplikací logiky Azure, která se aktivuje pracovním postupem rozšiřitelnosti LCW. Další informace o tomto typu mapování naleznete v tématu Rozšíření mapování atributů pomocí pracovních postupů rozšiřitelnosti LCW.
None – cílový atribut zůstane nezměněný. Pokud je však cílový atribut někdy prázdný, naplní se výchozí hodnotou, kterou zadáte.
Spolu s těmito čtyřmi základními typy podporují vlastní mapování atributů koncept volitelného přiřazení výchozí hodnoty. Výchozí přiřazení hodnoty zajišťuje, aby cílový atribut byl naplněn hodnotou, pokud v Microsoft Entra ID nebo v cílovém objektu není hodnota. Nejběžnější konfigurací je ponechat tuto prázdnou. Další informace o mapování atributů najdete v tématu Pokud zřizování aplikací funguje v Microsoft Entra ID.
Principy vlastností mapování atributů
V předchozí části jste se seznámili s vlastností typu mapování atributů. Spolu s touto vlastností mapování atributů také podporuje atributy:
- Zdrojový atribut – atribut uživatele ze zdrojového systému (příklad: Microsoft Entra ID).
- Cílový atribut – atribut uživatele v cílovém systému (příklad: ServiceNow).
-
Výchozí hodnota, pokud null (volitelné) – hodnota, která je předána cílovému systému, pokud je zdrojový atribut null. Tato hodnota je zřízena pouze při vytvoření uživatele. Při aktualizaci existujícího uživatele není nastavena výchozí hodnota, pokud je hodnota null. Například při vytváření uživatele přidejte výchozí hodnotu pro název úlohy s výrazem:
Switch(IsPresent([jobTitle]), "DefaultValue", "True", [jobTitle]). Další informace o výrazech najdete v tématu Reference pro zápis výrazů pro mapování atributů v Microsoft Entra ID. -
Porovná objekty používající tento atribut – zda se toto mapování má použít k jednoznačné identifikaci uživatelů mezi zdrojovými a cílovými systémy. Používá se u atributu
userPrincipalNamenebo pošty v Microsoft Entra ID a mapován na pole uživatelského jména v cílové aplikaci. - Odpovídající priorita – Lze nastavit více odpovídajících atributů. Pokud je jich více, vyhodnotí se v pořadí definovaném tímto polem. Jakmile se najde shoda, nevyhodnotí se žádné další odpovídající atributy. I když můžete nastavit tolik odpovídajících atributů, kolik chcete, zvažte, jestli jsou atributy, které používáte jako odpovídající, skutečně jedinečné a zda je skutečně nutné, aby byly odpovídajícími atributy. Obecně platí, že zákazníci mají v konfiguraci jeden nebo dva odpovídající atributy.
-
Použijte mapování.
- Vždy – Použijte toto mapování na akce vytváření a aktualizace uživatelů.
- Pouze během vytváření – Toto mapování použijte pouze u akcí vytváření uživatelů.
Porovnávání uživatelů ve zdrojových a cílových systémech
Službu zřizování Microsoft Entra je možné nasadit v obou scénářích "zeleného pole" (kde uživatelé v cílovém systému neexistují) a "brownfield" (kde už uživatelé v cílovém systému existují). Pro podporu obou scénářů používá služba zřizování koncept odpovídajících atributů. Odpovídající atributy vám umožní určit, jak jednoznačně identifikovat uživatele ve zdroji a přiřadit uživatele v cíli. V rámci plánování nasazení identifikujte atribut, který lze použít k jednoznačné identifikaci uživatele ve zdrojových a cílových systémech. Poznámky:
- Odpovídající atributy by měly být jedinečné: Zákazníci často používají atributy, jako je userPrincipalName, mail nebo ID objektu jako odpovídající atribut.
- Více atributů lze použít jako odpovídající atributy: Můžete definovat více atributů, které se mají vyhodnotit při porovnávání uživatelů a pořadí, ve kterém se vyhodnocují (definované jako odpovídající priorita v uživatelském rozhraní). Pokud například definujete tři atributy jako odpovídající atributy a uživatel se jedinečně shoduje po vyhodnocení prvních dvou atributů, služba třetí atribut nevyhodnotí. Služba vyhodnotí odpovídající atributy v zadaném pořadí a přestane vyhodnocovat, když se najde shoda.
- Hodnota ve zdroji a cíli se nemusí přesně shodovat: Hodnota v cíli může být funkcí hodnoty ve zdroji. Proto může mít atribut emailAddress ve zdroji a userPrincipalName v cíli a odpovídat funkci atributu emailAddress, která nahradí některé znaky určitou konstantní hodnotou.
- Porovnávání na základě kombinace atributů se nepodporuje: Většina aplikací nepodporuje dotazování na základě dvou vlastností. Proto není možné se shodovat na základě kombinace atributů. Je možné vyhodnocovat jednotlivé vlastnosti jednu po druhé.
- Všichni uživatelé musí mít hodnotu alespoň pro jeden odpovídající atribut: Pokud definujete jeden odpovídající atribut, musí mít všichni uživatelé hodnotu pro tento atribut ve zdrojovém systému. Pokud například definujete userPrincipalName jako odpovídající atribut, všichni uživatelé musí mít userPrincipalName. Pokud definujete více odpovídajících atributů (například extensionAttribute1 i pošta), nemusí mít všichni uživatelé stejný odpovídající atribut. Jeden uživatel může mít příponuAttribute1, ale ne poštu, zatímco jiný uživatel může mít poštu, ale žádné extensionAttribute1.
- Cílová aplikace musí podporovat filtrování odpovídajícího atributu: Vývojáři aplikací umožňují filtrovat podmnožinu atributů ve svém uživatelském nebo skupinovém rozhraní API. U aplikací v galerii zajistíme, aby výchozí mapování atributů bylo pro atribut, podle kterého rozhraní API cílové aplikace podporuje filtrování. Při změně výchozího odpovídajícího atributu pro cílovou aplikaci zkontrolujte dokumentaci k rozhraní API, která není Microsoft, a ujistěte se, že je možné atribut filtrovat.
- Atribut s typem mapování pracovního postupu rozšiřitelnosti LCW nelze použít jako odpovídající atribut: Pokud je hodnota atributu nastavena pomocí typu mapování pracovního postupu rozšiřitelnosti LCW (kde aplikace logiky Azure generuje hodnotu), atribut nelze použít jako odpovídající atribut.
Úprava mapování atributů skupiny
Vybraný počet aplikací, jako je ServiceNow, Box a G Suite, podporuje schopnost zřizovat objekty skupin a uživatelů. Objekty skupiny můžou obsahovat vlastnosti skupiny, jako jsou zobrazovaná jména a e-mailové aliasy, spolu s členy skupiny.
U aplikací, které podporují synchronizaci skupin, povolte nebo zakažte synchronizaci skupin tak, že přejdete na stránku Filtry vymezení.
Atributy zřízené jako součást objektů skupiny lze přizpůsobit stejným způsobem jako objekty uživatele, jak jsme popsali dříve.
Návod
Zřizování objektů skupiny (vlastností a členů) je odlišný koncept od přiřazování skupin k aplikaci. Je možné přiřadit skupinu k aplikaci, ale poskytovat pouze objekty uživatele obsažené ve skupině. Zřizování objektů celé skupiny není nutné k používání skupin v přiřazeních.
Úprava seznamu podporovaných atributů
Atributy uživatele podporované pro danou aplikaci jsou předem nakonfigurované. Většina rozhraní API pro správu uživatelů aplikace nepodporuje zjišťování schémat. Služba zřizování Microsoft Entra tedy nemůže dynamicky generovat seznam podporovaných atributů voláním aplikace.
Některé aplikace však podporují vlastní atributy a služba Microsoft Entra pro zřizování může číst a zapisovat do vlastních atributů. Pokud chcete do Centrum pro správu Microsoft Entra zadat jejich definice, vyberte rozevírací nabídku Upřesnit možnosti v horní části stránky Mapování atributů a pak vyberte Upravit cílové atributy uživatele.
Aplikace a systémy, které podporují přizpůsobení seznamu atributů, zahrnují:
- Salesforce
- ServiceNow
- Pracovní den do služba Active Directory / Pracovní den do Microsoft Entra ID
- SuccessFactors to služba Active Directory / SuccessFactors to Microsoft Entra ID
- Microsoft Entra ID (Microsoft Entra ID Graph API výchozí atributy a rozšíření vlastních adresářů jsou podporované). Další informace o vytváření rozšíření najdete v tématu Synchronizace atributů rozšíření pro zřizování aplikací Microsoft Entra a Známé problémy při zřizování v Microsoft Entra ID.
- Aplikace, které podporují systém pro multidoménovou identitu (SCIM) 2.0
- Microsoft Entra ID podporuje zpětný zápis do aplikace Workday nebo SuccessFactors pro metadata XPATH a JSONPath. Microsoft Entra ID nepodporuje nové atributy Workday ani SuccessFactors, které nejsou součástí výchozího schématu.
Poznámka:
Úpravy seznamu podporovaných atributů se doporučuje jenom správcům, kteří přizpůsobili schéma svých aplikací a systémů, a mají přehled o tom, jak byly definovány vlastní atributy nebo jestli se zdrojový atribut v uživatelském rozhraní Centrum pro správu Microsoft Entra automaticky nezobrazuje. Někdy to vyžaduje znalost rozhraní API a vývojářských nástrojů poskytovaných aplikací nebo systémem. Možnost upravovat seznam podporovaných atributů je ve výchozím nastavení uzamčená, ale zákazníci můžou tuto funkci povolit tak, že přejdou na následující adresu URL: https://portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=true Pak můžete přejít do aplikace a zobrazit seznam atributů. Rozevírací seznam Upřesnit možnosti na stránce Mapování atributů poskytuje přístup k úpravám cílových atributů uživatele a schématu pro úpravy.
Poznámka:
Pokud se atribut rozšíření adresáře v Microsoft Entra ID v rozevíracím seznamu mapování atributů nezobrazí automaticky, můžete ho ručně přidat do seznamu atributů Microsoft Entra. Při ručním přidávání atributů rozšíření adresáře Microsoft Entra do zřizovací aplikace mějte na paměti, že v názvech atributů rozšíření adresáře se rozlišují malá a velká písmena. Příklad: Pokud máte atribut rozšíření adresáře s názvem extension_53c9e2c0exxxxxxxxxxxxxxxx_acmeCostCenter, ujistěte se, že jste ho zadali ve stejném formátu, jak je definováno v adresáři. Zřizování vícehodnotových rozšíření atributů adresáře není podporováno.
Při úpravě seznamu podporovaných atributů jsou k dispozici následující vlastnosti:
- Name – systémový název atributu, jak je definováno ve schématu cílového objektu.
-
Typ – typ dat, která atribut ukládá, jak je definováno ve schématu cílového objektu, což může být jeden z následujících typů.
- Binární – atribut obsahuje binární data.
- Logická hodnota – Atribut obsahuje hodnotu True nebo False.
- DateTime – atribut obsahuje řetězec kalendářního data.
- Celé číslo – Atribut obsahuje celé číslo.
- Odkaz – Atribut obsahuje ID, které odkazuje na hodnotu uloženou v jiné tabulce v cílové aplikaci.
- Řetězec – atribut obsahuje textový řetězec.
- Primární klíč? – Určuje, zda je atribut definován jako pole primárního klíče ve schématu cílového objektu.
- Povinné? – Určuje, jestli se atribut vyžaduje k naplnění v cílové aplikaci nebo systému.
- Více hodnot? – Určuje, zda atribut podporuje více hodnot.
- Přesný případ? – Určuje, jestli se hodnoty atributů vyhodnocují case-senzitivním způsobem.
- Výraz API – Nepoužívejte, pokud k tomu nedává pokyn dokumentace ke konkrétnímu konektoru pro provisioning (například Workday).
-
Odkazovaný atribut objektu – Pokud se jedná o atribut typu odkaz, pak tato nabídka umožňuje vybrat tabulku a atribut v cílové aplikaci, která obsahuje hodnotu přidruženou k atributu. Pokud máte například atribut s názvem "Oddělení", jehož uložená hodnota odkazuje na objekt v samostatné tabulce Oddělení, vyberte
Departments.Name. Referenční tabulky a pole primárního ID podporovaná pro danou aplikaci jsou předem nakonfigurovaná a nelze je upravovat pomocí Centrum pro správu Microsoft Entra. Můžete je ale upravit pomocí Microsoft Graph API.
Zřízení atributu vlastního rozšíření pro aplikaci kompatibilní s SCIM
Požadavek SCIM pro komentáře (RFC) definuje základní schéma uživatele a skupiny a zároveň umožňuje rozšíření schématu tak, aby vyhovovala potřebám vaší aplikace. Přidání vlastního atributu do aplikace SCIM:
Přihlaste se k Centrum pro správu Microsoft Entra alespoň jako Správce aplikace.
Přejděte na Entra ID>Podnikové aplikace.
Vyberte svou aplikaci a poté vyberte Zřizování.
V části Spravovat vyberte Mapování atributů a pak vyberte typ objektu (Uživatelé nebo skupiny), pro který chcete přidat vlastní atribut.
Vyberte rozevírací seznam Upřesnit možnosti a pak vyberte Upravit cílové atributy uživatele.
Poznámka:
Pokud se nezobrazí seznam atributů Upravit pro AppName, přejděte k vaší aplikaci pomocí adresy URL
https://portal.azure.com/?Microsoft_AAD_Connect_Provisioning_forceSchemaEditorEnabled=truea povolte editor schématu.V dolní části seznamu atributů zadejte informace o vlastním atributu do zadaných polí. Pak vyberte Přidat atribut.
V případě aplikací SCIM musí název atributu postupovat podle vzoru uvedeného v příkladu. Položky CustomExtensionName a CustomAttribute lze přizpůsobit podle požadavků vaší aplikace, například: urn:ietf:params:scim:schemas:extension:CustomExtensionName:2.0:User:CustomAttribute.
Tyto pokyny platí jenom pro aplikace s podporou SCIM. Aplikace, jako je ServiceNow a Salesforce, nejsou integrované s Microsoft Entra ID pomocí SCIM, a proto nevyžadují tento konkrétní obor názvů při přidávání vlastního atributu.
Vlastní atributy nemohou být odkazované atributy, vícehodnotové ani komplexní atributy. Vlastní atributy rozšíření s více hodnotami a komplexními typy jsou v současné době podporovány pouze pro aplikace v galerii. Hlavička vlastního schématu rozšíření je v příkladu vynechána, protože se neodesílá v požadavcích klienta Microsoft Entra SCIM.
Příklad reprezentace uživatele s atributem rozšíření:
{
  "schemas": [
    "urn:ietf:params:scim:schemas:core:2.0:User",
    "urn:ietf:params:scim:schemas:extension:enterprise:2.0:User"
  ],
  "userName": "bjensen",
  "id": "48af03ac28ad4fb88478",
  "externalId": "bjensen",
  "name": {
    "formatted": "Ms. Barbara J Jensen III",
    "familyName": "Jensen",
    "givenName": "Barbara"
  },
  "urn:ietf:params:scim:schemas:extension:enterprise:2.0:User": {
    "employeeNumber": "701984",
    "costCenter": "4130",
    "organization": "Universal Studios",
    "division": "Theme Park",
    "department": "Tour Operations",
    "manager": {
      "value": "26118915-6090-4610-87e4-49d8ca9f808d",
      "$ref": "../Users/26118915-6090-4610-87e4-49d8ca9f808d",
      "displayName": "John Smith"
    }
  },
  "urn:ietf:params:scim:schemas:extension:CustomExtensionName:2.0:User": {
    "CustomAttribute": "701984",
  },
  "meta": {
    "resourceType": "User",
    "created": "2010-01-23T04:56:22Z",
    "lastModified": "2011-05-13T04:42:34Z",
    "version": "W\/\"3694e05e9dff591\"",
    "location": "https://example.com/v2/Users/00aa00aa-bb11-cc22-dd33-44ee44ee44ee"
  }
}
Zřízení role pro aplikaci SCIM
Pomocí kroků v příkladu zřiďte role aplikace pro uživatele pro vaši aplikaci. Popis je specifický pro vlastní aplikace SCIM. Pro aplikace galerie, jako je Salesforce a ServiceNow, použijte předdefinované mapování rolí. Odrážky popisují, jak transformovat atribut AppRoleAssignments na formát, který vaše aplikace očekává.
- Mapování atributu appRoleAssignment v Microsoft Entra ID na roli ve vaší aplikaci vyžaduje, abyste atribut transformoval pomocí výrazu expression. Atribut appRoleAssignment by neměl být mapován přímo na atribut role bez použití výrazu k analýze podrobností role.
Poznámka:
Při zřizování rolí z podnikových aplikací standard SCIM definuje atributy role podnikového uživatele odlišně. Pro více informací viz Vyvinout a naplánovat zřizování koncového bodu SCIM v Microsoft Entra ID.
SingleAppRoleAssignment
Kdy použít: Pomocí výrazu SingleAppRoleAssignment zřiďte jednu roli pro uživatele a určete primární roli.
Postup konfigurace: Podle popsaných kroků přejděte na stránku mapování atributů a pomocí výrazu SingleAppRoleAssignment namapujte na atribut role. Existují tři atributy role, ze které si můžete vybrat (roles[primary eq "True"].display, roles[primary eq "True"].typea roles[primary eq "True"].value). Do mapování můžete zahrnout libovolný nebo všechny atributy role. Pokud chcete zahrnout více než jedno, stačí přidat nové mapování a zahrnout ho jako cílový atribut.
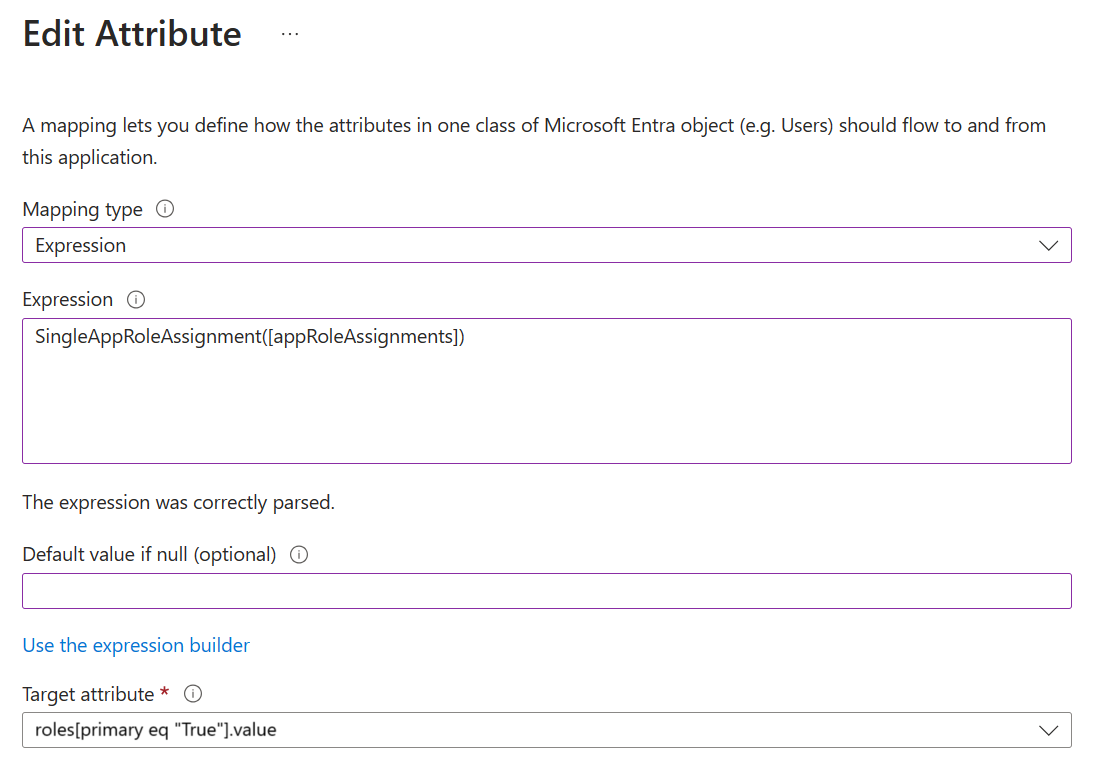
Co je potřeba vzít v úvahu
- Ujistěte se, že není uživateli přiřazeno více rolí. Neexistuje žádná záruka, která role je zřízena.
-
SingleAppRoleAssignmentsZkontrolujte atribut. Atribut není kompatibilní s nastavením oboru naSync All users and groups.
Příklad požadavku (POST)
{
  "schemas": [
    "urn:ietf:params:scim:schemas:core:2.0:User"
  ],
  "externalId": "alias",
  "userName": "alias@contoso.OnMicrosoft.com",
  "active": true,
  "displayName": "First Name Last Name",
  "meta": {
    "resourceType": "User"
  },
  "roles": [
    {
      "primary": true,
      "type": "WindowsAzureActiveDirectoryRole",
      "value": "Admin"
    }
  ]
}
Příklad výstupu (PATCH)
{
  "schemas": [
    "urn:ietf:params:scim:api:messages:2.0:PatchOp"
  ],
  "Operations": [
    {
      "op": "Add",
      "path": "roles",
      "value": [
        {
          "value": "{\"id\":\"06b07648-ecfe-589f-9d2f-6325724a46ee\",\"value\":\"25\",\"displayName\":\"Role1234\"}"
        }
      ]
    }
  ]
}
Formáty požadavků v patch a POST se liší. Pokud chcete zajistit, aby se POST a PATCH odesílaly ve stejném formátu, můžete použít příznak funkce popsaný tady.
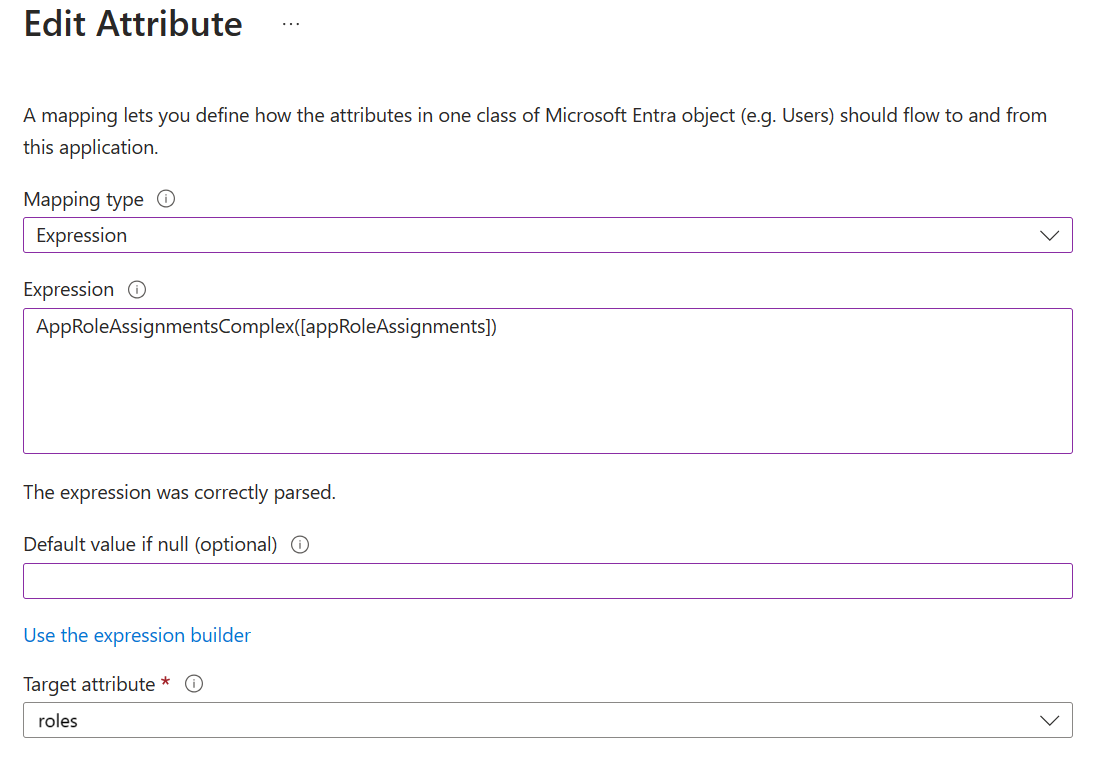
AppRoleAssignmentsComplex
Kdy použít: Pomocí výrazu AppRoleAssignmentsComplex můžete uživateli zřídit více rolí.
Postup konfigurace: Upravte seznam podporovaných atributů podle popisu tak, aby zahrnoval nový atribut pro role:
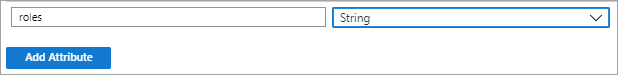
Potom pomocí výrazu AppRoleAssignmentsComplex namapujte na atribut vlastní role, jak je znázorněno na obrázku:
Co je potřeba vzít v úvahu
- Všechny role jsou zřízeny jako primární = false.
- Atribut
idnení vyžadován v rolích SCIM.valueMísto toho použijte atribut. Pokud napříkladvalueatribut obsahuje název nebo identifikátor role, použijte ho ke zřízení role. Tento příznak funkce můžete použít k opravě problému s atributem ID. Spoléhání se však výhradně na atribut hodnoty není vždy dostatečné; Pokud například existuje více rolí se stejným názvem nebo identifikátorem. V některých případech je nutné k řádnému zřízení role použít atribut ID.
Omezení
- AppRoleAssignmentsComplex není kompatibilní s nastavením rozsahu na "Synchronizovat všechny uživatele a skupiny."
Příklad požadavku (POST)
{
  "schemas": [
    "urn:ietf:params:scim:schemas:core:2.0:User"
  ],
  "externalId": "alias",
  "userName": "alias@contoso.OnMicrosoft.com",
  "active": true,
  "displayName": "First Name Last Name",
  "meta": {
    "resourceType": "User"
  },
  "roles": [
    {
      "primary": false,
      "type": "WindowsAzureActiveDirectoryRole",
      "displayName": "Admin",
      "value": "Admin"
    },
    {
      "primary": false,
      "type": "WindowsAzureActiveDirectoryRole",
      "displayName": "User",
      "value": "User"
    }
  ]
}
Příklad výstupu (PATCH)
{
  "schemas": [
    "urn:ietf:params:scim:api:messages:2.0:PatchOp"
  ],
  "Operations": [
    {
      "op": "Add",
      "path": "roles",
      "value": [
        {
          "value": "{\"id\":\"06b07648-ecfe-589f-9d2f-6325724a46ee\",\"value\":\"Admin\",\"displayName\":\"Admin\"}"
        },
        {
          "value": "{\"id\":\"06b07648-ecfe-599f-9d2f-6325724a46ee\",\"value\":\"User\",\"displayName\":\"User\"}"
        }
      ]
    }
  ]
}
AssertiveAppRoleAssignmentsComplex (doporučeno pro složité role)
Kdy použít: K povolení funkce PATCH Replace použijte AssertiveAppRoleAssignmentsComplex. U aplikací SCIM, které podporují více rolí, se tím zajistí odebrání rolí v Microsoft Entra ID také v cílové aplikaci. Funkce nahrazení také odebere všechny další role, které uživatel má, které se neprojeví v Entra ID
Rozdíl mezi AppRoleAssignmentsComplex a AssertiveAppRoleAssignmentsComplex je režim volání opravy a účinek na cílový systém. První funkce patch přidává pouze a proto neodebere žádné existující role v cíli. Druhá funkce PATCH nahrazuje role v cílovém systému, pokud nebyly přiřazeny uživateli v Entra ID.
Postup konfigurace: Upravte seznam podporovaných atributů podle popisu tak, aby zahrnoval nový atribut pro role:
Potom pomocí výrazu AssertiveAppRoleAssignmentsComplex namapujte na atribut přizpůsobené role, jak je znázorněno na obrázku.
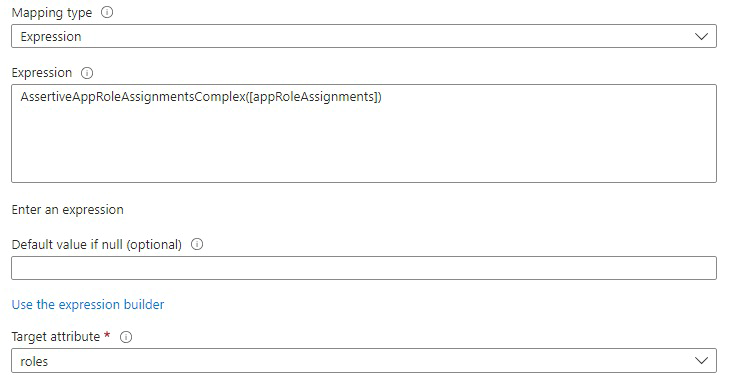
Co je potřeba vzít v úvahu
- Všechny role jsou zřízeny jako primární = false.
- Atribut
idnení vyžadován v rolích SCIM.valueMísto toho použijte atribut. Pokud napříkladvalueatribut obsahuje název nebo identifikátor role, použijte ho ke zřízení role. Tento příznak funkce můžete použít k opravě problému s atributem ID. Spoléhání se však výhradně na atribut hodnoty není vždy dostatečné; Pokud například existuje více rolí se stejným názvem nebo identifikátorem. V některých případech je nutné k řádnému zřízení role použít atribut ID.
Omezení
- AssertiveAppRoleAssignmentsComplex není kompatibilní s nastavením rozsahu na "Synchronizovat všechny uživatele a skupiny."
Příklad požadavku (POST)
{
  "schemas": [
    "urn:ietf:params:scim:schemas:core:2.0:User"
  ],
  "externalId": "contoso",
  "userName": "contoso@alias.onmicrosoft.com",
  "active": true,
  "roles": [
    {
      "primary": false,
      "type": "WindowsAzureActiveDirectoryRole",
      "display": "User",
      "value": "User"
    },
    {
      "primary": false,
      "type": "WindowsAzureActiveDirectoryRole",
      "display": "Test",
      "value": "Test"
    }
  ]
}
Příklad výstupu (PATCH)
{
  "schemas": [
    "urn:ietf:params:scim:api:messages:2.0:PatchOp"
  ],
  "Operations": [
    {
      "op": "replace",
      "path": "roles",
      "value": [
        {
          "primary": false,
          "type": "WindowsAzureActiveDirectoryRole",
          "display": "User",
          "value": "User"
        },
        {
          "primary": false,
          "type": "WindowsAzureActiveDirectoryRole",
          "display": "Test",
          "value": "Test"
        }
      ]
    }
  ]
}
Zřízení atributu s více hodnotami
Některé atributy, jako jsou telefonní číslo a e-maily, jsou atributy s více hodnotami, kde potřebujete zadat různé typy telefonních čísel nebo e-mailů. Použijte výraz pro atributy s více hodnotami. Umožňuje zadat typ atributu a přiřadit ho odpovídajícímu atributu uživatele v Microsoft Entra.
phoneNumbers[type eq "work"].valuephoneNumbers[type eq "mobile"].valuephoneNumbers[type eq "fax"].value
{
  "schemas": [
    "urn:ietf:params:scim:schemas:core:2.0:User"
  ],
  "phoneNumbers": [
    {
      "value": "555-555-5555",
      "type": "work"
    },
    {
      "value": "555-555-5555",
      "type": "mobile"
    },
    {
      "value": "555-555-5555",
      "type": "fax"
    }
  ]
}
Obnovení výchozích atributů a mapování atributů
Pokud potřebujete obnovit nastavení mapování do výchozího stavu, vyberte Mapování atributů>Obnovit výchozí mapování, čímž obnovíte a uložíte konfiguraci. Tím nastavíte všechna mapování a filtry oborů tak, jak by tomu bylo, kdyby aplikace byla přidána do vašeho tenanta Microsoft Entra z galerie aplikací. Tím se také restartuje synchronizace.
Výběrem této možnosti vynutíte opětovnou synchronizaci všech uživatelů, když je spuštěná služba zřizování.
Důležité
Před vyvoláním této možnosti důrazně doporučujeme nastavit stav zřizování na Vypnuto.
Co byste měli vědět
- Microsoft Entra ID poskytuje efektivní implementaci procesu synchronizace. V inicializovaném prostředí se během synchronizačního cyklu zpracovávají pouze objekty vyžadující aktualizace.
- Aktualizace mapování atributů ovlivňuje výkon synchronizačního cyklu. Aktualizace konfigurace mapování atributů vyžaduje opětovné hodnocení všech spravovaných objektů.
- Doporučeným postupem je zachovat minimální počet po sobě jdoucích změn mapování atributů.
- Přidání atributu fotky, který se má zřídit do aplikace, se dnes nepodporuje, protože nemůžete určit formát pro synchronizaci fotky. Tuto funkci můžete požádat v uživatelském hlasu.
- Atribut
IsSoftDeletedje často součástí výchozích mapování pro aplikaci a může být pravdivý v jednom ze čtyř scénářů:- Uživatel je mimo rozsah kvůli nepřiřazení z aplikace.
- Uživatel je mimo rozsah, protože nevyhovuje filtrování zařazení.
- Uživatel je v Microsoft Entra ID měkce odstraněn.
- Vlastnost
AccountEnabledje nastavena na hodnotu false pro uživatele. Pokuste se zachovatIsSoftDeletedatribut v mapování atributů.
- Služba zřizování Microsoft Entra ve výchozím nastavení neodesílá do cílových systémů hodnoty null. Vymazání hodnot atributů je k dispozici ve verzi Preview jenom pro příchozí zřizovací aplikace řízené rozhraním API. V současné době se nepodporuje pro jiné scénáře zřizování aplikací ani pro příchozí zřizování z Workday nebo SAP SuccessFactors. Pokud chcete tuto funkci povolit pro příchozí zřizovací aplikace řízené rozhraním API, přečtěte si téma Vymazat hodnoty atributů (Preview).
- Primární klíč, obvykle
ID, by neměl být zahrnut jako cílový atribut v mapování atributů. - Atribut role je obvykle potřeba mapovat pomocí výrazu, nikoli přímého mapování. Další informace o mapování rolí najdete v tématu Zřízení role pro aplikaci SCIM.
- I když můžete zakázat skupiny z mapování, zakázání uživatelů se nepodporuje.