Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Microsoft Fabric funguje s mnoha zdroji dat, a to jak místně, tak i v cloudu. Každý zdroj dat má specifické požadavky na nastavení. V tomto článku se dozvíte, jak jako příklad přidat SQL Server Azure jako cloudový zdroj dat a proces je podobný pro ostatní zdroje. Pokud potřebujete pomoc s místními zdroji dat, přečtěte si téma Přidání nebo odebrání datového zdroje brány.
Poznámka:
V současné chvíli fungují cloudová propojení s data pipeliny a Kusto. U datových sad a toků dat je potřeba k vytváření osobních cloudových připojení použít prostředí Power Query Online k získání dat.
Přidání zdroje dat
Tady je postup přidání nového zdroje dat:
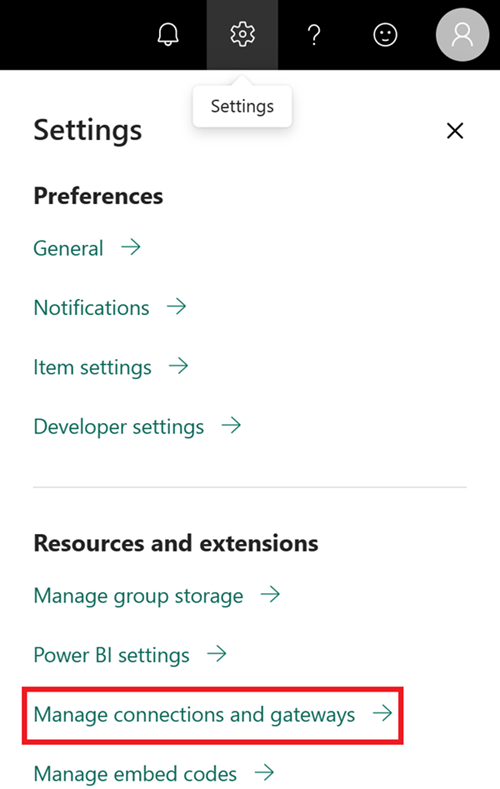
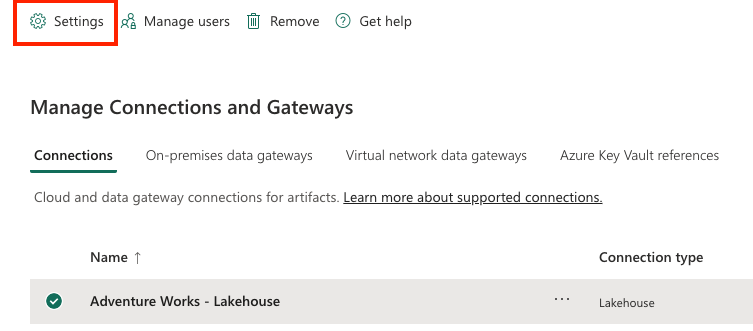
Otevřete službu Microsoft Fabric a v záhlaví vyberte ikonu Settings. Pak vyberte Spravovat připojení a brány.
Na kartě Připojení vyberte v horní části obrazovky možnost Nový .
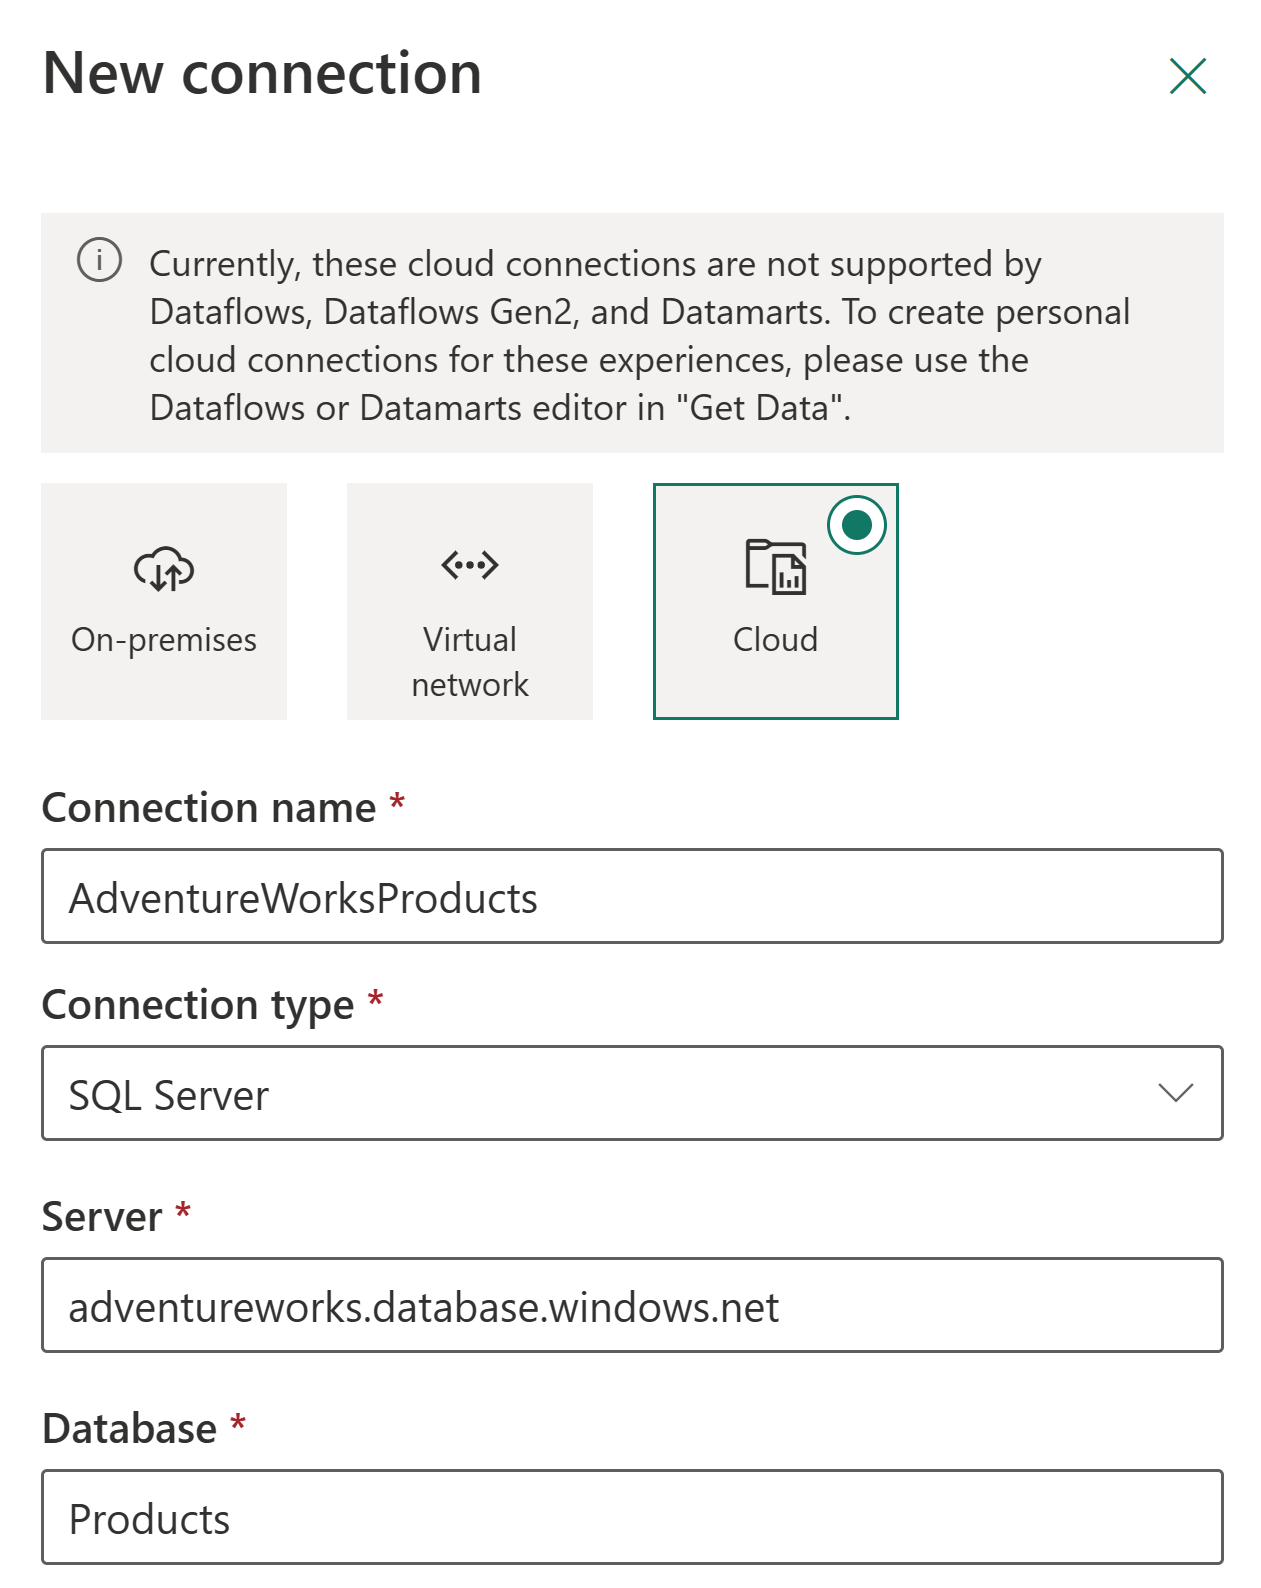
Na obrazovce Nové připojení :
- Vyberte Cloud
- Zadejte popisný název připojení.
- Zvolte typ připojení (v tomto příkladu používáme SQL Server ).
Vyplňte podrobnosti o zdroji dat. Pro SQL Server potřebujete:
- Název serveru
- Název databáze
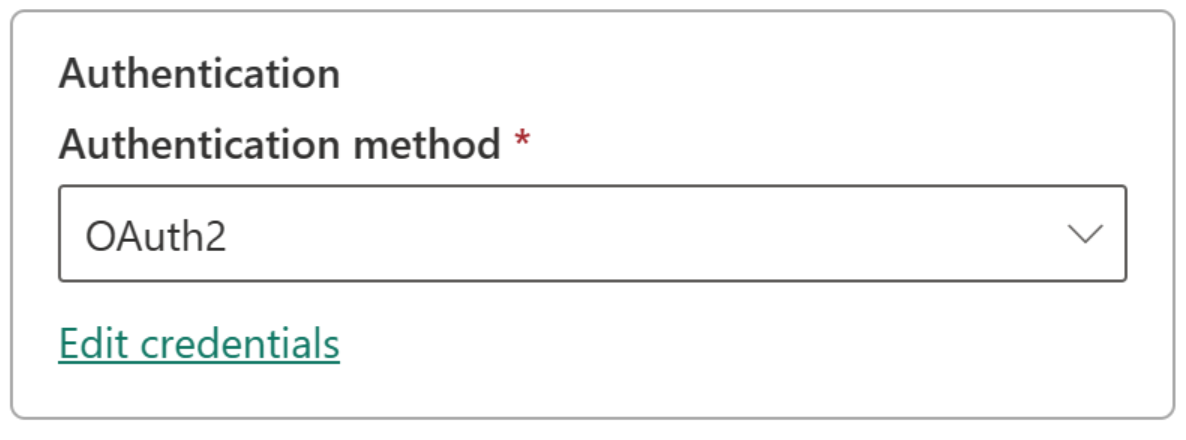
Zvolte metodu ověřování:
- Basic
- OAuth2
- Hlavní služba
Poznámka:
Pokud používáte OAuth2:
- Dlouhotrvající dotazy můžou selhat, pokud překročí vypršení platnosti tokenu OAuth.
- Účty Microsoft Entra mezi tenanty se nepodporují.
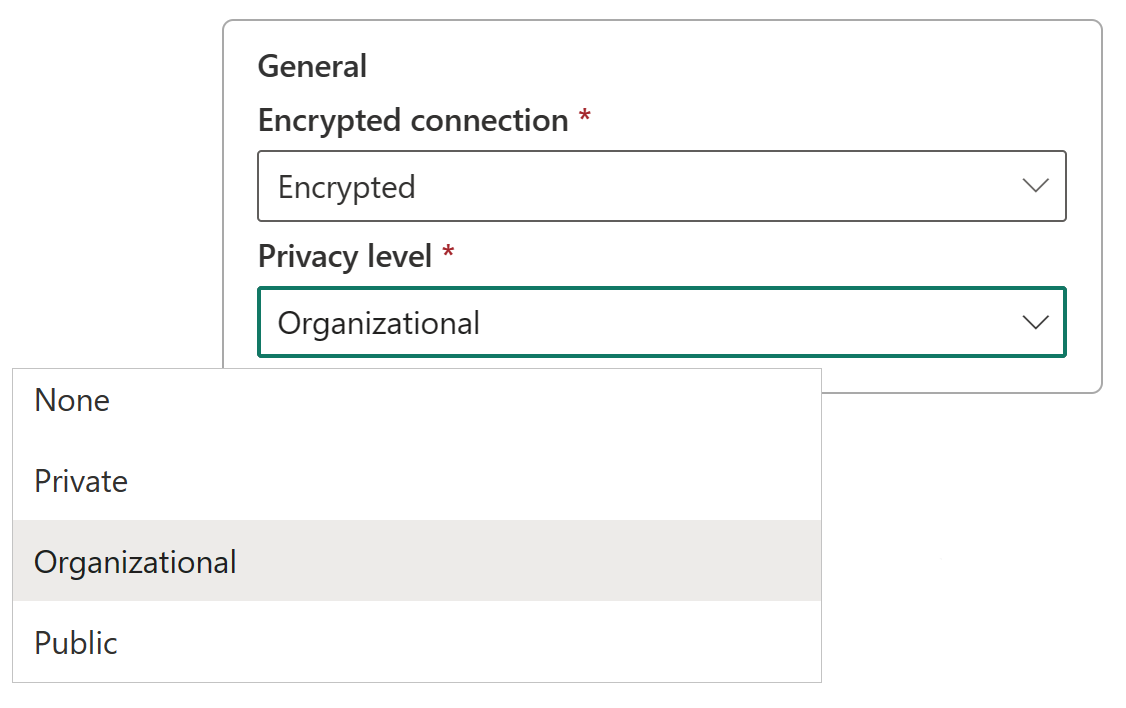
Volitelné: Nastavte úroveň ochrany osobních údajů v části Obecné>úrovně ochrany osobních údajů. Toto nastavení nemá vliv na připojení DirectQuery .
Vyberte Vytvořit. Po úspěšném dokončení se v části Nastavení zobrazí zpráva o vytvoření nového připojení.
Po vytvoření můžete pomocí tohoto zdroje dat pracovat s Azure SQL daty v podporovaných Microsoft Fabric položkách.
Povolit využití cloudového připojení v bráně
Při vytváření připojení se zobrazí nastavení s popiskem Toto připojení se dá použít s místními bránami dat a bránami dat virtuální sítě. Toto nastavení určuje, jestli vaše připojení může fungovat s bránami:
- Pokud není zaškrtnuto políčko: Připojení nejde použít s vyhodnoceními založenými na bráně
- Po zaškrtnutí: Připojení může fungovat s hodnocením na základě brány.
Upozornění
I když se toto nastavení zobrazí při vytváření cloudových připojení prostřednictvím Toku dat Gen2, v současné době se nevynucuje. Všechna sdílená cloudová připojení fungují přes bránu, pokud je k dispozici.
Odebrání zdroje dat
Pokud chcete odebrat zdroj dat, který už nepotřebujete, postupujte takto:
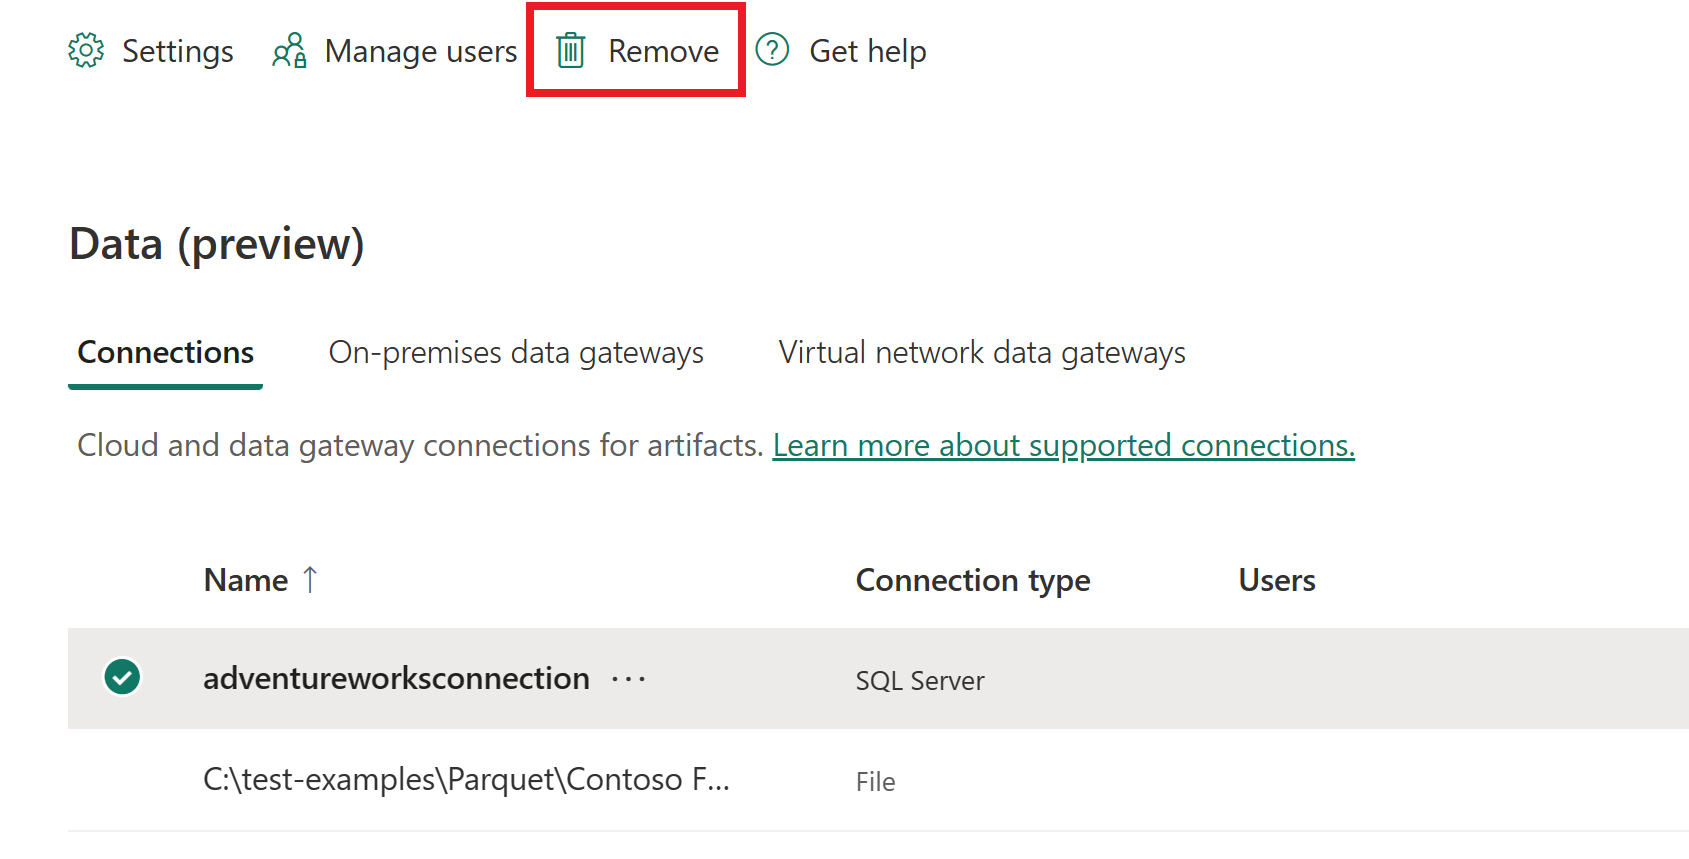
- Přechod na obrazovku Data v části Správa připojení a bran
- Výběr zdroje dat
- Vyberte Odebrat z pásu karet
Důležité
Když odeberete zdroj dat, přestanou fungovat všechny položky, které na něm závisejí.
Získání ID připojení ke zdroji dat
Pokud chcete načíst ID připojení pro použití v Microsoft Fabric položkách nebo rozhraních REST API, použijte jednu z těchto metod:
Použití rozhraní služby
Přejděte na Správa připojení a bran.
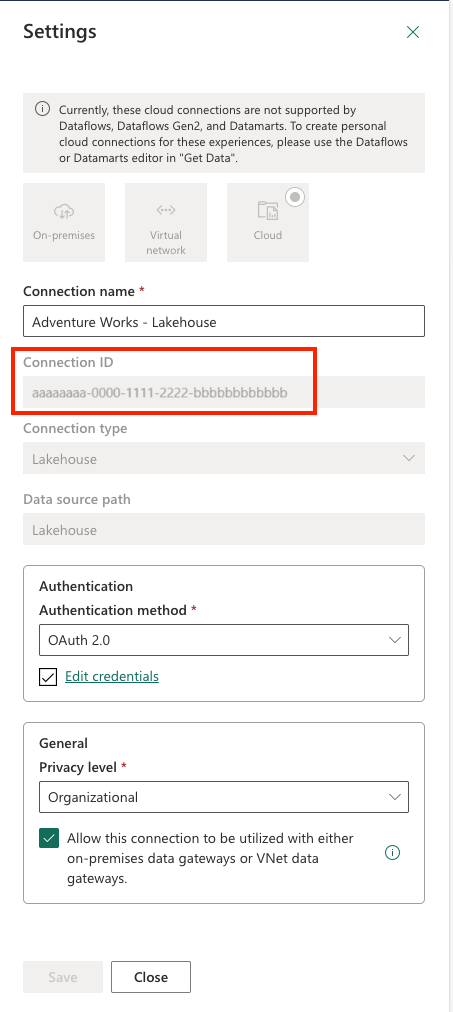
Na obrazovce Nastavení připojení zkopírujte ID připojení zdroje dat.
Použití rozhraní REST API
Použijte koncový bod Seznam připojení k načtení informací o připojení:
Odešlete HTTP GET do rozhraní API pro připojení fabric, včetně vašeho tokenu
Authorizationv hlavičce.curl -X GET https://api.fabric.microsoft.com/v1/connections \ -H "Authorization: Bearer $ACCESS_TOKEN"Úspěšná odpověď vrátí datovou část JSON podobnou této:
 {
 "value": [
    {
       "id": "bbbbbbbb-1111-2222-3333-cccccccccccc",
       "displayName": "ContosoConnection1",
       …
    },
    {
       "id": "cccccccc-2222-3333-4444-dddddddddddd",
       "displayName": "ContosoConnection2",
       …
    }
 ],
 "continuationToken": "…",
 "continuationUri": "…"
 }
Vlastnost
idkaždého objektu v polivalueje ID připojení.idPodle potřeby extrahujte vlastnost z odpovědi.Poznámka:
Pokud máte více než 100 připojení, použijte
continuationTokenparametr dotazu u následných požadavků a projděte si všechny výsledky.
Tady je ukázkový fragment kódu Python, který používá requests a Identity a ověřování Microsoftu (msal) k volání koncového bodu GET /v1/connections a parsování ID připojení:
import requests
import msal

# 1. Acquire token
app = msal.ConfidentialClientApplication(
   client_id="YOUR_CLIENT_ID",
   client_credential="YOUR_CLIENT_SECRET",
   authority="https://login.microsoftonline.com/YOUR_TENANT_ID"
)
result = app.acquire_token_for_client(scopes=["https://api.fabric.microsoft.com/.default"])
token = result["access_token"]

# 2. Call API
headers = {"Authorization": f"Bearer {token}"}
resp = requests.get("https://api.fabric.microsoft.com/v1/connections", headers=headers)
resp.raise_for_status()

# 3. Parse IDs
for conn in resp.json().get("value", []):
   print(f"{conn['displayName']}: {conn['id']}")
Poslední připojení (Preview)
Microsoft Fabric poskytuje vlastnosti založené na využití, které vám pomůžou lépe pochopit, jak se připojení konfigurují a používají v průběhu času. Tyto vlastnosti zlepšují viditelnost auditu a podporují bezpečnější správu životního cyklu připojení.
V průběhu času se připojení můžou znovu použít, nahradit nebo ponechat nečinná. Bez jasných signálů použití může být obtížné určit, jestli je připojení stále aktivní nebo bezpečné ke změně, obměně přihlašovacích údajů nebo jejich odebrání. Funkce Čas posledního použití představuje další metadata, která vám pomůžou činit informovanější rozhodnutí.

V metadatech připojení jsou k dispozici dvě nové vlastnosti:
Naposledy propojeno s položkami
Zobrazuje nejnovější časový údaj, kdy bylo připojení propojeno s položkou Fabric.
Odráží aktivitu konfigurace (například když bylo připojení přidruženo k datovému toku nebo jinému artefaktu).
Pomáhá identifikovat nedávno vytvořená nebo nově použitá připojení.
Tato vlastnost označuje, kdy bylo připojení naposledy nakonfigurováno nebo přidruženo k položce.
Poslední použité přihlašovací údaje
Zobrazuje poslední čas, kdy se přihlašovací údaje připojení použily za běhu.
Odráží skutečné využití při spuštění, nejen konfiguraci.
Pomáhá rozlišovat mezi definovanými připojeními a aktivně používanými připojeními.
Tato vlastnost označuje, kdy se k provedení úlohy naposledy použilo připojení.
Tyto vlastnosti společně poskytují jak konfigurační signály, tak signály využití modulu runtime pro lepší provozní přehled.
Spravovat uživatele
Po přidání cloudového zdroje dat udělíte uživatelům a skupinám zabezpečení přístup ke konkrétnímu zdroji dat. Přístupový seznam pro zdroj dat řídí jenom to, kdo smí zdroj dat používat v položkách, které obsahují data ze zdroje dat.
Poznámka:
Sdílení připojení s jinými uživateli riskuje neoprávněné změny a potenciální ztrátu dat. Uživatelé s přístupem ke zdroji dat můžou zapisovat do zdroje dat a připojovat se na základě uložených přihlašovacích údajů nebo jednotného přihlašování, které jste vybrali při vytváření zdroje dat. Před sdílením připojení ke zdroji dat vždy zajistěte, aby byl účet uživatele nebo skupiny, který sdílíte, důvěryhodný a má pouze oprávnění, která potřebuje (ideálně účet služby s úzce vymezenými právy).
Přidání uživatelů do zdroje dat
Vyberte ikonu Nastavení a otevřete Spravovat připojení a brány.
Najděte zdroj dat v seznamu. Pomocí filtru nebo hledání na horním panelu rychle vyhledáte cloudová připojení.
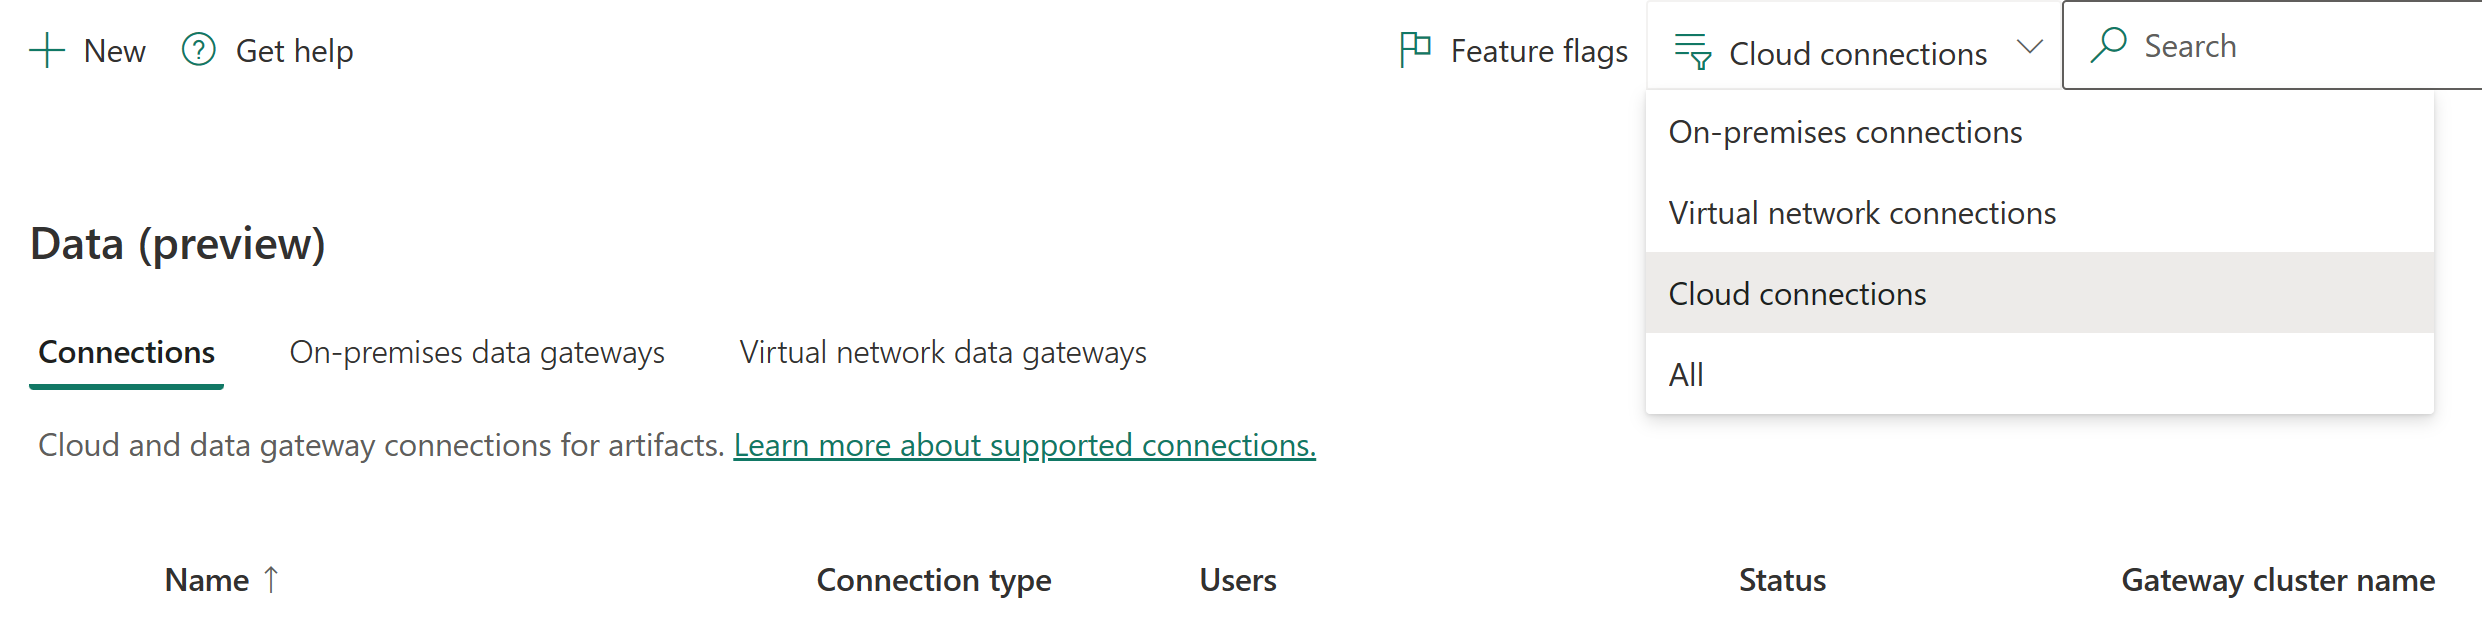
Vyberte Spravovat uživatele z horního panelu.
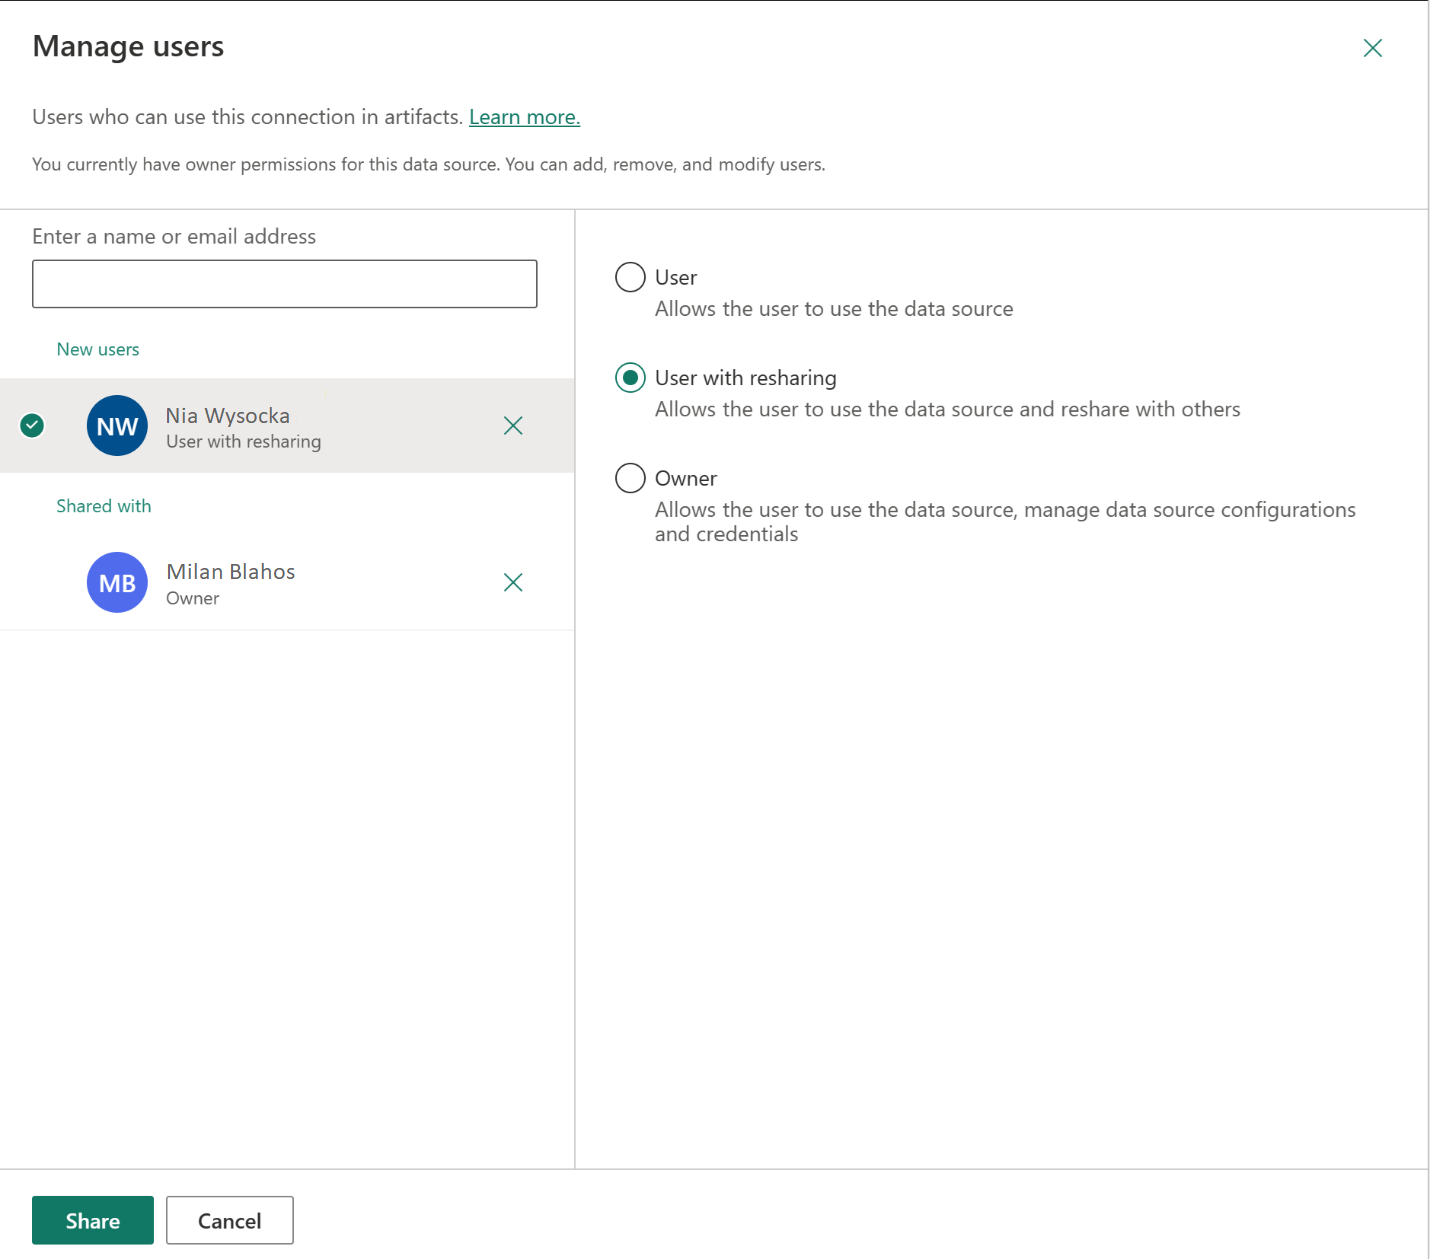
Na obrazovce Správa uživatelů:
- Přidání uživatelů nebo skupin zabezpečení z vaší organizace
- Vyberte nové uživatelské jméno.
- Zvolte svoji roli: Uživatel, uživatel s opětovným sdílením nebo vlastníkem
Výběrem možnosti Sdílet jim udělíte přístup.


Poznámka:
Do každého zdroje dat je potřeba přidat uživatele zvlášť – každý z nich má svůj vlastní přístupový seznam.
Poznámka:
Uživatel vidí pouze spojení, ke kterým má přístup, v záložce Spojení ve Správě připojení a bran. Spojení, jejichž uživatel není součástí, se na této stránce nezobrazují, ani když je uživatel administrátorem tenantu a je zapnutý přepínač správy tenantů .
Odebrání uživatelů ze zdroje dat
Přístup odeberete tak, že přejdete na kartu Spravovat uživatele a ze seznamu odeberete uživatele nebo skupinu zabezpečení.
Správa oprávnění ke sdílení
Určete, kdo může sdílet připojení ve vaší organizaci. Ve výchozím nastavení můžou uživatelé sdílet připojení, pokud jsou:
- Vlastníci připojení nebo správci
- Uživatelé s oprávněními ke sdílení
Sdílení připojení pomáhá týmům spolupracovat při zachování zabezpečení přihlašovacích údajů. Sdílená připojení fungují pouze v rámci Fabricu.
Poznámka:
Hostující uživatelé můžou při sdílení připojení ve Fabric čelit omezením, pokud vlastnosti hostujících uživatelů B2B ve službě Microsoft Entra v organizaci blokují zjistitelnost uživatelů a oprávnění ke sdílení.
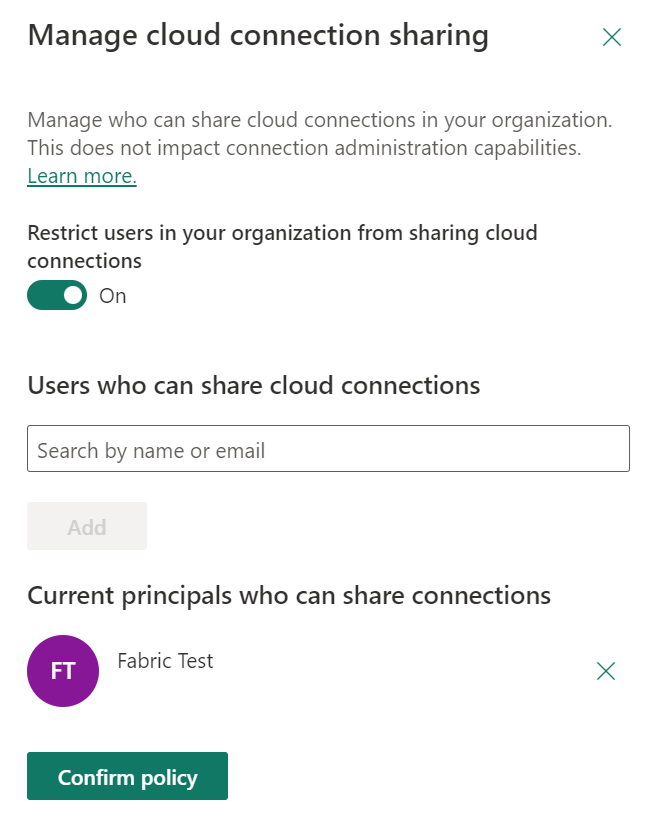
Omezení sdílení připojení
Jako správce tenanta můžete omezit, kdo může sdílet připojení:
Potřebujete oprávnění správce služby Power BI
Otevřete nastavení Power BI nebo Fabric a přejděte na Spravovat připojení a brány
Zapněte přepínač správy nájemce v pravém horním rohu.
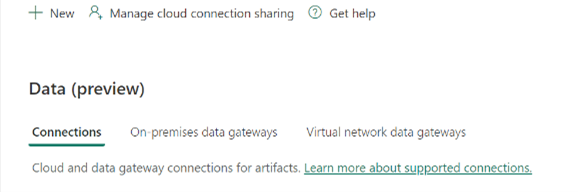
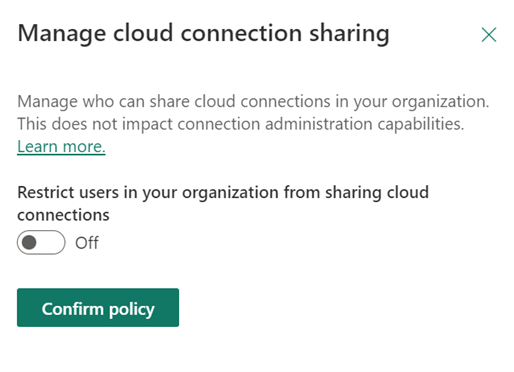
Vyberte Blokovat sdílená cloudová připojení a zapněte ho.
- Když je vypnuto (výchozí): Každý uživatel může sdílet připojení
- Kdy je zapnuto: Sdílení je zablokované v rámci celého tenanta
Volitelné: Přidání konkrétních uživatelů do seznamu povolených:
- Vyhledejte uživatele a vyberte Přidat.
- Uvedení uživatelé můžou dál sdílet připojení
- Sdílení všem ostatním uživatelům je zablokováno.
Poznámka:
- Blokování sdílení může omezit spolupráci mezi uživateli
- Stávající sdílená připojení zůstanou sdílená, když zapnete omezení
Spravujte připojení v rámci celého tenantu pomocí administrátorských API
Poznámka:
API pro administrátorská připojení jsou ve verzi náhledu. Názvy, koncové body a chování se mohou měnit ještě před obecnou dostupností.
Správci tenantů mohou inventarizovat a spravovat každé připojení v tenantu pomocí API administrátorských připojení, bez ohledu na to, kdo připojení vytvořil nebo ve kterém pracovním prostoru se používá. Administrátorské endpointy pokrývají všechny typy připojení, nejen cloudová připojení. Na rozdíl od endpointu Seznam připojení vlastníka spojení, který vrací pouze spojení, která vlastníte nebo se kterými sdílíte, administrátorské koncové body vracejí připojení napříč celým tenantem.
Volající musí být administrátor Fabric, nebo se autentizovat pomocí principálu služby s rozsahem Tenant.Read.All nebo Tenant.ReadWrite.All.
Tato API vám pomohou:
- Objevujte a inventarizujte: uveďte každé spojení v tenantu a zkontrolujte detaily jako typ konektoru, typ autentizace, koncové body a aktuálnost.
- Spravovat vlastnictví: převzít vlastnictví osiřelých připojení, když původní autor opustí organizaci, a znovu přiřadit připojení, aby úlohy zůstaly v chodu.
- Řízení zabezpečení a dodržování předpisů: identifikujte nezabezpečené typy přihlašovacích údajů a zkontrolujte domény koncových bodů podle zásad vaší sítě.
- Udržujte provozní hygienu: najděte duplicitní nebo zastaralé připojení a smažte ty, které už nepotřebujete.
| Operation | API |
|---|---|
| Seznam všech spojení v tenantu | Spojení - Seznam spojení |
| Získejte jedno připojení | Připojení - Získejte spojení |
| Odstranění propojení | Připojení - Smazat spojení |
| Vypište přiřazení rolí u připojení | GET /v1/admin/connections/{connectionId}/roleAssignments |
| Přidat přiřazení role (přiřadit vlastníka) | POST /v1/admin/connections/{connectionId}/roleAssignments |
| Aktualizujte přiřazení role | PATCH /v1/admin/connections/{connectionId}/roleAssignments/{roleAssignmentId} |
| Odstraňte přiřazení role | DELETE /v1/admin/connections/{connectionId}/roleAssignments/{roleAssignmentId} |
Pro seznam všech spojení v tenantu pošlete HTTP GET na admin connections endpoint, včetně vašeho tokenu v hlavičce Authorization :
GET https://api.fabric.microsoft.com/v1/admin/connections
Authorization: Bearer <token>
Úspěšná odpověď vrátí value pole objektů spojení. Každý objekt obsahuje identitu, typ konektivity, detaily spojení (cestu a typ koncového zařízení), úroveň soukromí, údaje o přihlašovacích údajích a aktuálnost spojení:
{
  "value": [
    {
      "id": "6952a7b2-aea3-414f-9d85-6c0fe5d34539",
      "displayName": "ContosoConnection1",
      "gatewayId": "8f72eea3-d989-4a5a-aeed-02b3aaa2ddd0",
      "connectivityType": "ShareableCloud",
      "connectionDetails": {
        "type": "Web",
        "path": "https://www.contoso.com"
      },
      "privacyLevel": "Public",
      "credentialDetails": {
        "credentialType": "Anonymous",
        "singleSignOnType": "None",
        "connectionEncryption": "NotEncrypted",
        "skipTestConnection": false
      },
      "connectionRecency": {
        "createdDateTime": "2023-05-23T16:22:20Z",
        "lastBoundDateTime": "2023-05-26T16:22:20Z",
        "lastCredentialUsedDateTime": "2023-05-27T16:22:20Z"
      }
    }
  ],
  "continuationToken": "LDEsMTAwMDAwLDA%3D"
}
Pokud máte více než 100 připojení, použijte continuationToken parametr dotazu u následných požadavků a projděte si všechny výsledky.
Převzít vlastnictví nebo přeřazit spojení
Když původní vlastník spojení opustí organizaci nebo potřebujete převést spojení k jinému vlastníkovi, použijte API pro přiřazení rolí k přidělení role vlastníka uživateli nebo principálu služby. Tato akce zachová závislé kanály, datové toky a další položky v provozu.
Pro přiřazení vlastníka pošlete HTTP POST na koncový bod spojení roleAssignments s principem a rolí v těle požadavku:
POST https://api.fabric.microsoft.com/v1/admin/connections/{connectionId}/roleAssignments
Authorization: Bearer <token>
Content-Type: application/json

{
  "principal": {
    "id": "aaaaaaaa-bbbb-cccc-dddd-eeeeeeeeeeee",
    "type": "User"
  },
  "role": "Owner"
}
Pro zkontrolování, kdo má aktuálně přístup k připojení, pošlete HTTP GET na stejný koncový bod a zobrazí se všechna přiřazení rolí. Chcete-li změnit existující přiřazení, odešlete požadavek HTTP PATCH na .../roleAssignments/{roleAssignmentId} s novou hodnotou role. Pro odstranění přístupu pošlete HTTP DELETE na ..../roleAssignments/{roleAssignmentId}