Při vytváření clusteru se data automaticky šifrují na úrovni služby. Pro větší zabezpečení dat můžete navíc povolit dvojité šifrování.
Pokud je povolené dvojité šifrování, data v účtu úložiště se šifrují dvakrát pomocí dvou různých algoritmů.
Důležité
- Povolení dvojitého šifrování je možné pouze při vytváření clusteru.
- Jakmile je v clusteru povolené šifrování infrastruktury, nemůžete ho zakázat.
Vytvoření clusteru Azure Data Exploreru
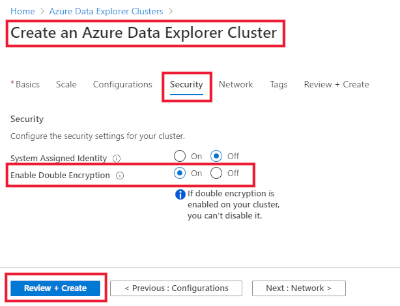
Na kartě Bezpečnost>zapněte dvojité šifrování, vyberte Zapnuto. Pokud chcete dvojité šifrování odebrat, vyberte Vypnuto.
Vyberte Další:Síť> nebo Zkontrolovat a vytvořit> pro vytvoření klastru.
Šifrování infrastruktury můžete povolit při vytváření clusteru pomocí jazyka C#.
Požadavky
Nastavení spravované identity pomocí klienta Azure Data Exploreru v jazyce C#:
Vytvoření clusteru
Vytvořte cluster pomocí enableDoubleEncryption vlastnosti:
var tenantId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Directory (tenant) ID
var clientId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Application ID
var clientSecret = "PlaceholderClientSecret"; //Client Secret
var subscriptionId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx";

var authClient = ConfidentialClientApplicationBuilder.Create(clientId)
    .WithAuthority($"https://login.microsoftonline.com/{tenantId}")
    .WithClientSecret(clientSecret)
    .Build();
var result = authClient.AcquireTokenForClient(new[] { "https://management.core.windows.net/" }).ExecuteAsync().Result;
var credentials = new TokenCredentials(result.AccessToken, result.TokenType);
var kustoManagementClient = new KustoManagementClient(credentials) { SubscriptionId = subscriptionId };

var resourceGroupName = "testrg";
var clusterName = "mykustocluster";
var clusterData = new Cluster(
    location: "East US",
    sku: new AzureSku("Standard_E8ads_v5", "Standard", 5),
    enableDoubleEncryption: true
);

await kustoManagementClient.Clusters.CreateOrUpdateAsync(resourceGroupName, clusterName, clusterData);
Spuštěním následujícího příkazu zkontrolujte, jestli se cluster úspěšně vytvořil:
clusterData = await kustoManagementClient.Clusters.GetAsync(resourceGroupName, clusterName);
Pokud výsledek obsahuje hodnotu ProvisioningState s hodnotou Succeeded, cluster se úspěšně vytvořil.
Šifrování infrastruktury můžete povolit při vytváření clusteru pomocí Azure Resource Manageru.
Šablonu Azure Resource Manageru můžete použít k automatizaci nasazení prostředků Azure. Další informace o nasazení do Azure Data Exploreru najdete v tématu Vytvoření clusteru a databáze Azure Data Exploreru pomocí šablony Azure Resource Manageru.
Přidání identity přiřazené systémem pomocí šablony Azure Resource Manageru
Přidejte typ EnableDoubleEncryption, aby Azure povolil šifrování infrastruktury (dvojité šifrování) pro váš cluster.
{
    "apiVersion": "2020-06-14",
    "type": "Microsoft.Kusto/clusters",
    "name": "[variables('clusterName')]",
    "location": "[resourceGroup().location]",
    "properties": {
        "trustedExternalTenants": [],
        "virtualNetworkConfiguration": null,
        "optimizedAutoscale": null,
        "enableDiskEncryption": false,
        "enableStreamingIngest": false,
        "enableDoubleEncryption": true,
    }
}
Omezení
Pro šifrování vybraných svazků platí následující omezení:
- Dopad na výkon až v jednotkách procent
- Nejde použít s sandboxy
Další kroky