Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek vám pomůže pochopit, jak WinDbg MCP funguje, a rozhodnout se, jestli ho používat na základě podpory klienta a aspektů zabezpečení a ochrany osobních údajů. WinDbg MCP používá protokol MCP (Model Context Protocol) k připojení podporovaného klienta AI k aktivní relaci WinDbg, kde klient může během analýzy používat nástroje ladicího programu a kontext.
Toto připojení můžete použít k prozkoumání cíle ladění při kontrole akcí ladicího programu iniciovaného pomocí AI ve WinDbg. Zjištění generovaná AI nejsou autoritativní. Ověřte závěry, důkazy, předpoklady, cílový stav a příkazy s výstupem ve WinDbg.
Jak WinDbg MCP funguje
WinDbg MCP používá místní proxy server mezi klientem AI a serverem MCP ve WinDbg. Připojení má následující architekturu:
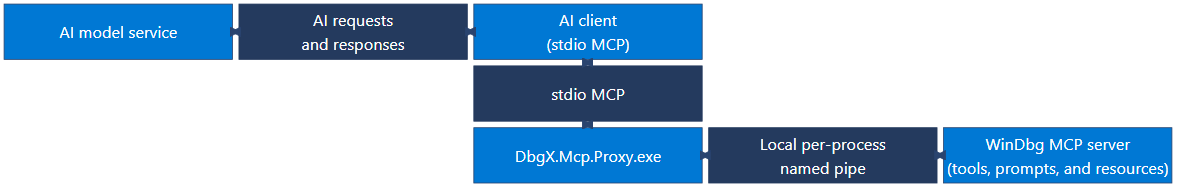
Diagram používá kompaktní stupňovité rozložení k zobrazení obousměrných připojení. Služba modelu AI a klient AI si vyměňují požadavky AI a odpovědi AI. Klient AI a DbgX.Mcp.Proxy.exe komunikují přes stdio MCP.
DbgX.Mcp.Proxy.exe a server WinDbg MCP komunikují přes místní pojmenovanou rouru pro každý proces. Server MCP WinDbg poskytuje nástroje, výzvy a prostředky.
Každá relace WinDbg používá místní pojmenovanou rouru pro každý proces.
DbgX.Mcp.Proxy.exe komunikuje s klientem AI přes standardní vstup a výstup a připojuje klienta k jedné vybrané relaci WinDbg.
Klient AI může posílat kontext ladění do nakonfigurované služby modelu jako součást požadavků a odpovědí umělé inteligence. Máte kontrolu nad relací ladění a můžete zkontrolovat akce ladicího programu iniciované pomocí AI ve WinDbg.
Podpora klientů a omezení relací
WinDbg MCP podporuje tyto klienty AI:
- Visual Studio Code s pomocí GitHub Copilota
- GitHub Copilot CLI
Ostatní klienti AI kompatibilní s MCP můžou fungovat s vlastní konfigurací bez záruky, ale WinDbg je oficiálně nepodporuje. Použijte vlastního klienta až po potvrzení, že jeho možnosti MCP a kontrolní mechanismy zabezpečení splňují požadavky vaší organizace.
K relaci WinDbg se může připojit jenom jeden aktivní klient MCP. Samostatné relace WinDbg používají samostatné místní pojmenované kanály. V omezených prostředích můžou zásady organizace skrýt nebo deaktivovat ovládací prvky MCP.
Nástroje a výzvy k programu WinDbg MCP
WinDbg MCP poskytuje nástroje pro připojení, nástroje ladicího programu a integrované výzvy. Akce Install MCP ve WinDbg registruje WinDbg jako server MCP u vybraného klienta AI. Jakmile se proxy server připojí k relaci WinDbg, klient AI automaticky vybere příslušné nástroje.
Pomocí následujících nástrojů pro připojení vyhledejte a vyberte relaci WinDbg:
| Nástroj pro připojení | Purpose |
|---|---|
list_sessions |
Uvádí relace WinDbg s aktivními službami MCP a hlásí, jestli je každá relace k dispozici. |
connect_session |
Připojí proxy server k relaci WinDbg podle ID procesu. |
disconnect_session |
Odpojí proxy server od aktuální relace WinDbg. |
Po připojení požádejte klienta AI, aby používal WinDbg MCP k:
- Prozkoumejte nebo ovládejte cíl ladění.
- Spusťte příkazy WinDbg.
- Zkontrolujte diagnostiku a zdrojový kód.
- Vizualizujte data ladicího programu.
- Vytvořte analytické skripty
Použijte integrované výzvy WinDbg MCP
Pokud klient AI podporuje výzvy MCP, vyberte předdefinovanou výzvu a spusťte řízený pracovní postup ladění.
| Integrovaný prompt | Purpose |
|---|---|
investigate_symbol_loading_issues |
Diagnostikujte problémy s načítáním symbolů |
write_extension |
Vytvořte rozšíření JavaScriptu pro WinDbg. |
create_graph |
Vizualizujte data ladicího programu jako graf |
configure_ttd |
Nakonfigurujte pracovní postup Time Travel Debugging. |
Použijte WinDbg MCP k ladění
Následující pokyny poskytují výchozí body pro podporované scénáře ladění:
| Scenario | Příklad výzvy |
|---|---|
| Najděte hlavní příčinu výpisu paměti při selhání | Analyzujte tento dump a poskytněte pravděpodobnou kořenovou příčinu, podpůrné důkazy a zbývající předpoklady. |
| Prozkoumejte živý cíl | Zkontrolujte cílový stav, v případě potřeby přerušte a zkontrolujte zásobník volání a moduly, zda nevykazují známky chyb. |
| Opravit načítání symbolů nebo zdroje | Použijte protokoly a historii příkazů k identifikaci toho, proč se symboly nebo zdroj nenačítají správně, a navrhněte opravu. |
| Analyzovat trasu ladění Time Travel Debugging | Analyzujte toto trasování TTD a identifikujte klíčové přechody, důkazy a pravděpodobný bod divergence. |
| Vizualizovat výsledky dotazu ladicího programu | Dotazujte se na výstup datového modelu ladicího programu a vizualizujte ho jako strom, mřížku nebo graf. |
| Automatizujte opakovatelnou analýzu | Vytvořte a ověřte skript, který automatizuje tento pracovní postup analýzy. |
Než podle nich začnete jednat, porovnejte výsledky klienta AI s cílovým stavem a viditelným výstupem ladicího programu.
Informace o zabezpečení a ochraně osobních údajů v programu WinDbg MCP
Před použitím programu WinDbg MCP vyhodnoťte cílový systém, jeho data, vybraného klienta AI a nakonfigurovanou službu modelu. Použijte všechny následující pokyny:
- Autorizované použití: WinDbg MCP používejte jenom s cíli a daty, ke kterým máte oprávnění je kontrolovat. Postupujte podle zásad AI, zabezpečení, ochrany osobních údajů a zpracování dat ve vaší organizaci.
- Data odesílaná do služeb AI: Klient AI může do nakonfigurované služby modelu odesílat kontext ladicího programu. Ověřte, že vaše organizace schvaluje cílový prostředek a jeho data pro použití s vybranou klientskou i modelovou službou.
- Diagnostické protokoly: Diagnostické protokoly MCP můžou obsahovat příkazy ladicího programu a cílová data. Tyto protokoly můžete ukládat, sdílet a uchovávat jako citlivá data podle zásad vaší organizace.
- Ověřování AI: S výstupem umělé inteligence zacházíme jako s podnětem k prověření, nikoli s konečným výsledkem. Před provedením akce ověřte výstup podle informací viditelných ve WinDbg.
-
Ovládací prvky správce: Organizace můžou WinDbg MCP zakázat povolením omezeného režimu WinDbg. Správci konfigurují režim s omezeným přístupem nastavením
1naEnableRestrictedMode. Po změně tohoto nastavení restartujte WinDbg. Režim s omezeným přístupem má kromě MCP vliv i na další funkce WinDbg.
Zabezpečený režim
Zabezpečený režim omezuje funkce ladicího programu, aby se snížilo riziko načítání nebo spouštění nedůvěryhodného kódu, spouštění procesů nebo provádění nebezpečných operací se soubory. Blokuje příkazy s vysokým rizikem, například .shell. Ve výchozím nastavení se zabezpečený režim aktivuje při spuštění serveru MCP.
Pokud chcete nakonfigurovat, zda server MCP ve výchozím nastavení povolí zabezpečený režim, vyberte v WinDbg Soubor>> a pak vyberte nebo zrušte zaškrtnutí políčka Povolit zabezpečený režim pro server MCP.
Chování zabezpečeného režimu závisí na tom, jestli vyberete nastavení a jestli službu MCP spustíte před nebo po připojení k cíli:
- Úplný zabezpečený režim: Spusťte službu MCP, než se připojíte k cíli, a ponechte vybranou možnost Povolit zabezpečený režim při spuštění serveru MCP.
- Částečně zabezpečený režim: Pokud jste se už při spuštění služby MCP připojili k cíli, WinDbg přejde do částečně zabezpečeného režimu a zobrazí upozornění. Pokud chcete získat úplný zabezpečený režim, restartujte WinDbg, spusťte službu MCP a pak se připojte k cíli.
- Bez zabezpečeného režimu: V potvrzovací dialogovém okně zrušte zaškrtnutí políčka Povolit zabezpečený režim při spuštění serveru MCP a výběrem možnosti Ano potvrďte výběr.
Zrušením zaškrtnutí nebo zaškrtnutím políčka v potvrzovacím dialogovém okně se také aktualizuje Soubor>>>Povolit zabezpečený režim pro server MCP. Vybraný dialog se proto stane výchozím nastavením pro budoucí spuštění MCP.
Po aktivaci zabezpečeného režimu ho nemůžete vypnout a zůstane aktivní, dokud nerestartujete WinDbg. Zastavení služby MCP ji nevypne. Po restartování WinDbg zrušte zaškrtnutí políčka Povolit zabezpečený režim při spuštění serveru MCP , pokud chcete použít MCP bez zabezpečeného režimu.
Další informace naleznete v tématu Funkce zabezpečeného režimu.
Warning
Bez zabezpečeného režimu jsou příkazy, které klient AI spouští přímo, stále omezené, ale nepřímé akce nejsou. Pokud například klient AI nastaví bod přerušení, který spustí příkaz, spustí se tento příkaz s úplnými oprávněními při dosažení bodu přerušení.
Zakázání ochrany před injekcí napříč výzvami nevypne zabezpečený režim.
Bezpečné používání skriptů a rozšíření
WinDbg MCP vám může pomoct vytvářet nebo upravovat ladicí skripty a rozšíření WinDbg JavaScript. Tato doporučení platí pro všechny skripty a rozšíření bez ohledu na to, jestli jsou generovány AI, vyvinuty vaším týmem nebo poskytované externím dodavatelem. Zacházejte s vygenerovaným nebo upraveným kódem jako s kódem z jakéhokoli jiného nedůvěryhodného zdroje. Zkontrolujte a schvalte ho před načtením nebo spuštěním, zejména při ladění zákaznických prostředí nebo citlivých cílů.
Před použitím jakéhokoli skriptu nebo rozšíření použijte tato doporučení:
- Zkontrolujte kód: Zkontrolujte kód, je-li k dispozici zdrojový kód. V opačném případě ověřte vydavatele, digitální podpis, zdroj stahování, verzi, závislosti a zdokumentované chování.
- Pochopte hranici důvěry: Rozšíření WinDbg můžou spouštět kód v procesu ladicího programu a přistupovat k datům ladění. Zabezpečený režim omezuje určité operace, ale neověřuje, nespouští v sandboxu ani nevytváří důvěru v rozšíření.
- Bezpečně testujte: Testujte s necitlivými cíli v izolovaném prostředí. Do testování zahrňte poškozená nebo neočekávaná data ladicího programu, obsluhu selhání a využití prostředků.
- Použijte nejnižší oprávnění: Spusťte WinDbg bez oprávnění správce, pokud scénář ladění nevyžaduje zvýšení oprávnění.
- Ochrana zákaznických dat: Ověřte, že kód nezveřejňuje obsah paměti, zdrojový kód, symboly, cesty k souborům, diagnostický výstup nebo jiná citlivá data do neschválené lokality.
- Řízení nasazení: Používejte pouze rozšíření ze schválených zdrojů. V případě spravovaných nebo produkčních prostředí použijte zkontrolované, podepsané balíčky připnuté ke konkrétní verzi doručované prostřednictvím schváleného kanálu nasazení. Před nasazením zkontrolujte a otestujte každou aktualizaci.
Nezakažujte zabezpečený režim výhradně pro načtení nebo spuštění skriptu nebo rozšíření. Pokud rozšíření vyžaduje zakázání zabezpečeného režimu, zkontrolujte jeho chování, zjistěte, která omezení tato změna odstraní, a získejte schválení od kontrolorů zabezpečení vaší organizace. Další informace naleznete v tématu Zabezpečený režim.
Ochrana proti injektáži mezi prompty
WinDbg klasifikuje určité operace jako chráněné. Při chráněné operaci používá WinDbg nakonfigurovanou službu modelu klienta AI ke klasifikaci výstupu ladicího programu operace z hlediska útoků injekce mezi prompty (XPIA). WinDbg blokuje výstup, který klasifikace identifikuje jako potenciálně nebezpečný.
Ochrana XPIA závisí na vzorkování MCP. Klient AI musí podporovat a povolit vzorkování MCP, aby WinDbg mohl požádat nakonfigurovanou službu modelu o klasifikaci. Pokud klasifikace nejde spustit, chráněná operace selže bez vrácení výstupu.
Nastavení Povolit omezení injektáže napříč prompty řídí ochranu XPIA. Tuto ochranu zakažte pouze v důvěryhodném prostředí pro cíle, které vaše organizace schválí, poté, co kontroloři zabezpečení vaší organizace schválí rozhodnutí a další kontroly řeší riziko prompt injection.
Poskytněte zpětnou vazbu k WinDbg MCP
Vaše zpětná vazba pomáhá Microsoftu zlepšovat WinDbg MCP a určovat priority oprav a funkcí. Pokud chcete nahlásit chybu nebo navrhnout funkci, vytvořte hlášení v úložišti WinDbg Feedback.