Bemærk
Adgang til denne side kræver godkendelse. Du kan prøve at logge på eller ændre mapper.
Adgang til denne side kræver godkendelse. Du kan prøve at ændre mapper.
Dataverse leverer en fleksibel sikkerhedsmodel til mange forretningsscenarier. Modellen gælder kun for miljøer, der har en Dataverse-database. Som administrator kan du administrere brugere, kontrollere deres sikkerhedskonfiguration og foretage fejlfinding af adgangsproblemer.
Rollebaseret sikkerhed
Dataverse bruger sikkerhedsroller til at gruppere rettigheder. Tildel sikkerhedsroller direkte til brugere eller til Dataverse-teams. Gruppemedlemmer modtager de rettigheder, der er tildelt teamet.
Sikkerhedsrettigheder er kumulative. En bruger får den bredeste adgang, der er tildelt af alle deres roller og teammedlemskaber. Hvis én rolle f.eks. giver læseadgang på organisationsniveau til alle kontaktposter, kan en anden rolle ikke skjule en bestemt kontakt for brugeren.
Afdelinger
Se denne video for at forstå forretningsenheder i Dataverse:
Afdelinger arbejder med sikkerhedsroller for at bestemme en brugers adgang. De definerer sikkerhedsgrænser, der hjælper dig med at administrere brugere og data. Hver Dataverse-database har én rodforretningsenhed.
Opret underordnede afdelinger for at opdele brugere og data i mindre sikkerhedsgrænser. Alle brugere i et miljø tilhører en forretningsenhed. Din forretningsenhedsstruktur kan matche dit organisationshierarki, men det behøver den ikke.
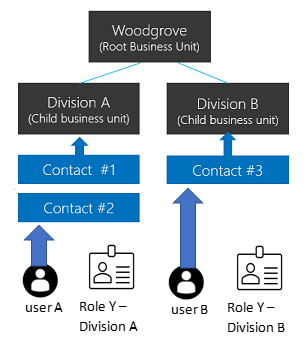
I følgende eksempler bruges tre forretningsenheder. Woodgrove er rodforretningsenheden og forbliver øverst i hierarkiet. Division A og B er underliggende forretningsenheder. Brugerne af hver afdeling har forskellige adgangsbehov.
Hierarkisk dataadgangsstruktur
Brug en hierarkisk struktur til at adskille brugere og data i et trælignende hierarki.
Tildel hver bruger til én afdeling, og tildel brugeren en sikkerhedsrolle fra den pågældende afdeling. Brugerens forretningsenhed ejer som standard poster, som brugeren opretter. Sikkerhedsrollen bestemmer, hvilke poster brugeren kan få adgang til i den pågældende afdeling.
I dette eksempel tilhører bruger A division A og har sikkerhedsrollen Y fra division A. Bruger A kan få adgang til Kontakt nr. 1 og Kontakt nr. 2. Bruger B tilhører Division B, så bruger B kan ikke få adgang til Afdeling A's kontakter, men kan få adgang til Kontakt nr. 3.
Adgangsstruktur for matrixdata (moderniserede forretningsenheder)
Brug en matrixstruktur til at organisere data i et trælignende hierarki, samtidig med at brugerne kan få adgang til data i flere afdelinger, uanset hvilken afdeling de tilhører.
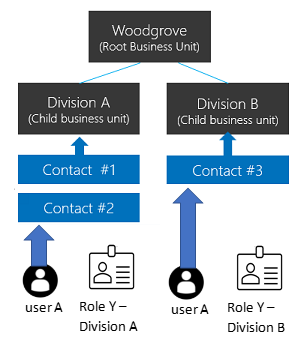
Tildel brugeren en sikkerhedsrolle fra hver forretningsenhed, hvis data de har brug for at få adgang til. Når brugeren opretter en post, kan vedkommende vælge den afdeling, der ejer den.
I dette eksempel kan bruger A tilhøre en hvilken som helst forretningsenhed, herunder rodafdelingen. Sikkerhedsrollen Y fra Division A giver bruger A adgang til Kontakt nr. 1 og Kontakt nr. 2. Sikkerhedsrolle Y fra Division B giver bruger A adgang til Kontakt nr. 3.
Aktivér matrixdataadgangsstrukturen
Bemærk
Før du aktiverer denne funktion, skal du publicere alle tilpasninger, så funktionen gælder for nye tabeller. Hvis en ikke-publiceret tabel ikke fungerer, når du har aktiveret funktionen, skal du bruge værktøjet OrgDBOrgSettings til Microsoft Dynamics CRM til at angive GenkomputerEjerskabAcrossBusinessUnits til true. Med denne indstilling kan du angive og opdatere kolonnen Owning Business Unit .
- Log på Power Platform Administration som Dynamics 365 administrator eller Microsoft Power Platform administrator.
- Vælg Administrer i navigationsruden.
- Vælg Miljøer i ruden Administrer, og vælg derefter miljøet.
- Vælg Indstillinger>Produkt>Funktioner.
- Slå ejerskab af poster på tværs af forretningsenheder til.
- Vælg Save.
Når du har aktiveret funktionen, skal du vælge en afdeling, når du tildeler en sikkerhedsrolle til en bruger. Med denne indstilling kan du tildele roller fra forskellige afdelinger til brugeren. Hvis du vil køre modeldrevne apps, skal brugeren også have en rolle fra sin egen afdeling, der indeholder de påkrævede rettigheder til brugerindstillinger. Rollen Basisbruger viser, hvilke brugerindstillinger der skal aktiveres.
Du kan gøre en bruger til postens ejer i en hvilken som helst forretningsenhed, hvis en af vedkommendes sikkerhedsroller giver Læs-tilladelse til postens tabel. Brugeren behøver ikke en sikkerhedsrolle fra den forretningsenhed, der ejer posten. Du kan få mere at vide under Registrer ejerskab i moderniserede forretningsenheder.
Bemærk
Indstillingen EnableOwnershipAcrossBusinessUnits gemmer tilstanden for denne funktion. Du kan også ændre indstillingen med værktøjet OrgDBOrgSettings for Microsoft Dynamics CRM.
Tilknytte en afdeling til en Microsoft Entra-sikkerhedsgruppe
Knyt afdelinger til Microsoft Entra sikkerhedsgrupper for at forenkle brugeradministration og rolletildeling.
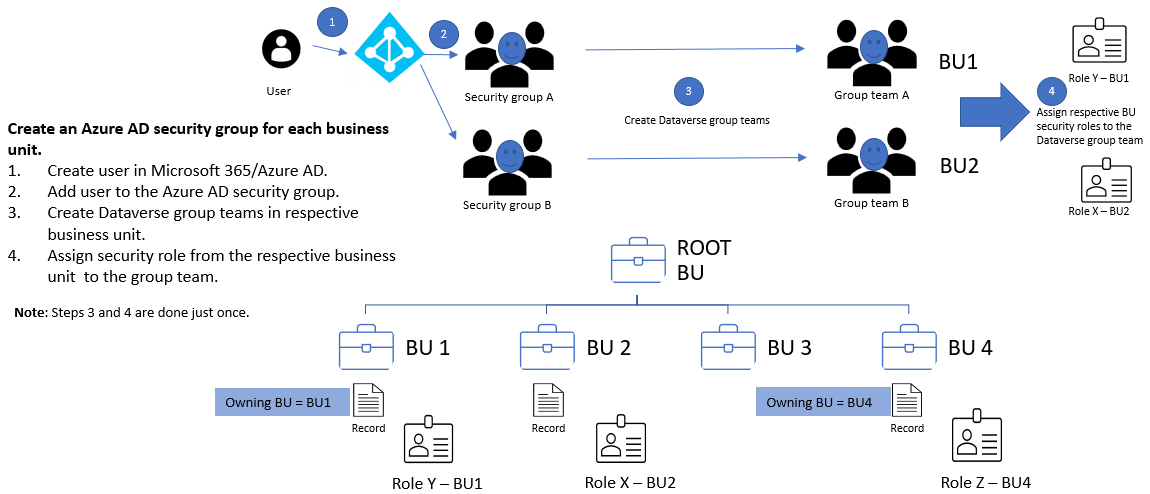
For hver forretningsenhed:
- Opret en Microsoft Entra-sikkerhedsgruppe.
- Opret et Dataverse-gruppeteam for sikkerhedsgruppen.
- Tildel forretningsenhedens sikkerhedsrolle til gruppen Dataverse.
- Føj brugere til sikkerhedsgruppen Microsoft Entra.
Når en bruger første gang tilgår miljøet, opretter Dataverse brugeren i rodafdelingen. Bruger- og Dataverse-gruppeteamene kan forblive i rodafdelingen. Deres tildelte sikkerhedsroller giver adgang til data i de tilsvarende afdelinger.
Hvis du vil have adgang til matrixdata, skal du føje brugere til sikkerhedsgruppen Microsoft Entra for hver forretningsenhed, de skal have adgang til.
Ejer forretningsenhed
Hver post har en kolonne med navnet Ejende forretningsenhed, der identificerer den forretningsenhed, som ejer posten. Når en bruger opretter en post, er kolonnen som standard brugerens forretningsenhed. Du kan kun ændre værdien, når Postejerskab på tværs af forretningsenheder er slået til.
Bemærk
Hvis du ændrer den egen afdeling, kan det medføre overlappende ændringer. Du kan få flere oplysninger under Brug SDK til .NET til at konfigurere overlappende funktionsmåde.
Hvis du vil lade en bruger angive kolonnen Owning Business Unit , skal du tildele brugerens sikkerhedsrolle rettigheden Føj til på lokalt niveau for tabellen Afdeling.
Føj kolonnen til:
- En formulars brødtekst eller overskrift.
- En visning.
- En kolonnetilknytning. Hvis du bruger AutoMapEntity, skal du medtage kolonnen i mappingen.
Bemærk
Hvis et datasynkroniseringsjob omfatter Owning Business Unit i skemaet, mislykkes jobbet med en begrænsningsfejl for en fremmed nøgle, når destinationsmiljøet ikke indeholder den samme værdi. Fjern kolonnen fra kildeskemaet, eller skift kildeværdien til en forretningsenhed, der findes i destinationsmiljøet.
Når du kopierer data til en ekstern ressource, f.eks. Power BI, skal du kun inkludere Owning Business Unit, hvis destinationen understøtter kolonnen.
Ejerskab af tabeller og poster
Dataverse understøtter to typer postejerskab:
- Ejet af organisationen: En rettighed gælder enten for alle poster eller gælder ikke.
- Bruger- eller teamejet: De fleste rettigheder understøtter adgangsniveauer for bruger, afdeling, overordnet/underordnet afdeling og organisation.
Du vælger ejerskabstypen, når du opretter en tabel, og du kan ikke ændre den senere. Læseadgang på brugerniveau til tabellen Kontakt giver f.eks. brugerne mulighed for kun at læse de kontaktposter, de ejer.
Hvis bruger A tilhører Division A og har læseadgang på afdelingsniveau til tabellen Kontakt, kan bruger A læse Kontakt nr. 1 og Kontakt nr. 2, men ikke Kontakt nr. 3.
Når du konfigurerer en sikkerhedsrolle, skal du vælge et adgangsniveau for hver rettighed.
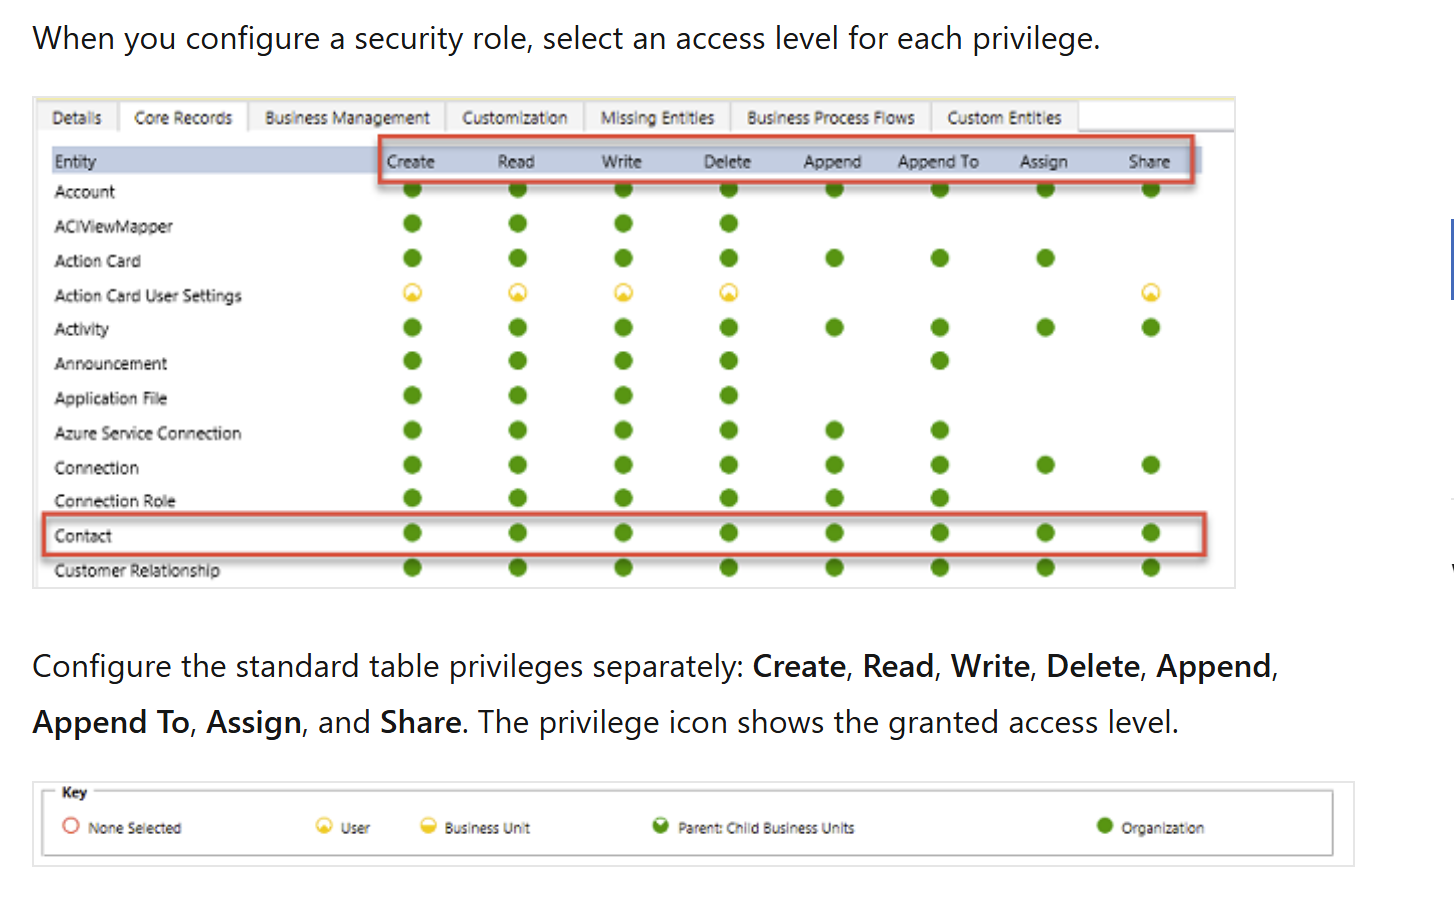
Konfigurer standardtabelrettigheder separat: Opret, Læs, Skriv, Slet, Tilføj, Føj til, Tildel og Del. Rettighedsikonet viser det tildelte adgangsniveau.
Ejerskab af filtreret tabelpost (prøveversion)
Prøveversionsfunktioner er ikke beregnet til produktionsbrug og kan have begrænset funktionalitet. Disse funktioner er tilgængelige før en officiel udgivelse, så kunderne kan få tidlig adgang og give feedback.
Med filtreret postejerskab kan administratorer styre adgangen til Dataverse-poster med filtre for kolonneværdier. Giv f.eks. kun adgang til poster, hvor kolonnen City er lig med Redmond. Brugerne kan kun oprette, læse, opdatere og slette poster, der stemmer overens med filtre i deres sikkerhedsroller.
I modsætning til traditionelle Dataverse-tabeller understøtter tabeller med filtreret postejerskab ikke postejerskab, deling eller tildeling. Filterbaserede rettigheder styrer postadgang og giver detaljeret adgang på rækkeniveau uden at begrænse tabeller, kolonner eller andre modelobjekter.
Bemærk
Brug filtreret postejerskab til at give adgang på rækkeniveau til poster, der opfylder filterkriterierne. Anvend filterbaserede rettigheder på filtrerede tabeller over ejerskab af poster og eksisterende brugerejede eller organisationsejede tabeller. I forbindelse med eksisterende tabeller bevarer denne tilgang den underliggende ejerskabsmodel.
Registrer ejerskab i moderniserede forretningsenheder
Med moderniserede forretningsenheder kan brugerne eje poster i en hvilken som helst forretningsenhed. En bruger skal have en sikkerhedsrolle fra en hvilken som helst forretningsenhed, der tildeler læserettigheder til postens tabel. Brugeren behøver ikke en rolle i hver forretningsenhed, der indeholder en post, som brugeren ejer.
Hvis du har aktiveret Registrer ejerskab på tværs af afdelinger i et produktionsmiljø i prøveperioden:
- Installér editoren Organisationsindstillinger.
- Angiv RecomputeOwnershipAcrossBusinessUnits til
true. Systemet låses under genberegning, hvilket kan tage op til fem minutter. Efter genberegning kan brugerne eje poster på tværs af afdelinger uden en separat sikkerhedsrolle fra hver forretningsenhed. Ejere af poster kan også tildele poster til brugere uden for den forretningsenhed, der ejer posten. - Angiv AlwaysMoveRecordToOwnerBusinessUnit til
false. Registreringer forbliver derefter i deres oprindelige ejende forretningsenhed, når ejerskabet ændres.
For ikke-produktionsmiljøer skal du angive AlwaysMoveRecordToOwnerBusinessUnit til false.
Bemærk
Hvis du slår Ejerskab af poster på tværs af forretningsenheder fra eller angiver RecomputeOwnershipAcrossBusinessUnits til false, kan du ikke angive eller opdatere kolonnen Ejerforretningsenhed. Dataverse ændrer også den egen forretningsenhed for hver berørt post, så den svarer til postens ejers forretningsenhed.
Teams (herunder gruppeteams)
Hvert team tilhører en forretningsenhed. Dataverse opretter automatisk et standardteam for hver forretningsenhed og administrerer dens medlemskab. Standardteamet inkluderer altid alle brugere i forretningsenheden. Du kan ikke tilføje eller fjerne medlemmerne manuelt. Dataverse opdaterer medlemskabet, når du knytter eller fjerner tilknytningen mellem brugere og forretningsenheden.
Dataverse indeholder to typer teams:
- Ejerteams kan eje poster. Hvert teammedlem får direkte adgang til teamets poster. En bruger kan tilhøre flere ejerteams.
- Adgangsteams giver adgang til delte poster, men ejer ikke poster eller har sikkerhedsroller.
Deling af poster
Del individuelle poster med en bruger eller et team for at håndtere undtagelser, som dit ejerskab og din forretningsenhedsmodel ikke dækker. Brug kun deling for undtagelser, fordi den fungerer mindre effektivt og kan være sværere at foretage fejlfinding af end rollebaseret adgang. Det er mere effektivt at dele med et team end at dele separat med hver bruger.
Brug en skabelon for adgangsteamet til automatisk at oprette et adgangsteam og definere dets tilladelser for en post. Du kan også oprette adgangsteams uden en skabelon og administrere deres medlemmer manuelt. Adgangsteams ejer ikke poster og kan ikke have sikkerhedsroller. Teammedlemmer får adgang, fordi posten deles med teamet.
Sikkerhed på postniveau i Dataverse
En brugers postadgang kombinerer alle deres sikkerhedsroller, medlemskab af forretningsenhed, teammedlemskaber og delte poster. Access er akkumuleret i en Dataverse-database. Dataverse sporer adgangen separat for hver database, og brugeren skal have en passende Dataverse-licens.
Sikkerhed på kolonneniveau i Dataverse
Brug sikkerhed på kolonneniveau, når sikkerhed på postniveau ikke giver tilstrækkelig kontrol. Aktivér den for alle brugerdefinerede kolonner og de fleste systemkolonner. De fleste systemkolonner, der indeholder personlige oplysninger, understøtter sikkerhed på kolonneniveau. En systemkolonnes metadata angiver, om du kan sikre den.
Aktivér sikkerhed på kolonneniveau separat for hver kolonne. Opret derefter en kolonnesikkerhedsprofil, der giver adgang til at oprette, opdatere og læse sikre kolonner. Tildel profilen til brugere eller teams.
Sikkerhed på kolonneniveau giver ikke adgang til en post. En bruger skal allerede have postadgang, før en kolonnesikkerhedsprofil kan give adgang til sikre kolonner. Brug kun sikkerhed på kolonneniveau, hvor det er nødvendigt, da overdreven brug kan reducere ydeevnen.
Administrer sikkerhed på tværs af flere miljøer
Brug Dataverse-løsninger til at flytte sikkerhedsroller og kolonnesikkerhedsprofiler mellem miljøer. Opret og administrer afdelinger og teams separat i hvert miljø. Du skal også tildele brugere til de relevante sikkerhedskomponenter i hvert miljø.
Konfigurere brugersikkerhed
Når du har oprettet roller, teams og forretningsenheder, skal du konfigurere hver brugers adgang:
- Knyt brugeren til en afdeling. Dataverse bruger som standard rodafdelingen og føjer brugeren til den pågældende afdelings standardteam.
- Tildel de sikkerhedsroller, som brugeren har brug for.
- Føj brugeren til de relevante teams.
- Hvis du bruger sikkerhed på kolonneniveau, skal du tildele en kolonnesikkerhedsprofil til brugeren eller et af brugerens teams.
En brugers effektive adgang kombinerer direkte tildelte sikkerhedsroller med roller, der er tildelt via teams. Dataverse giver altid den bredeste tilladelse fra disse roller. Du kan finde en detaljeret gennemgang under Konfigurer miljøsikkerhed.
Koordiner større sikkerhedsændringer med appudviklere og de administratorer, der administrerer brugertilladelser, før du installerer ændringerne.