Bemærk
Adgang til denne side kræver godkendelse. Du kan prøve at logge på eller ændre mapper.
Adgang til denne side kræver godkendelse. Du kan prøve at ændre mapper.
Organisationer, der behandler følsomme dokumenter, skal ofte balancere automatisering, sikkerhed, overholdelse af angivne standarder og netværksisolering. Denne referencearkitektur viser, hvordan du bruger Microsoft Power Platform, Azure Document Intelligence og Azure tjenester med private netværksforbindelser til at automatisere dokumentindtagelse, behandling, validering og lagring, samtidig med at følsomme data beskyttes.
Tip
Denne artikel indeholder et eksempelscenarie og en generel eksempelarkitektur, der illustrerer, hvordan du designer sikre intelligente løsninger til dokumentbehandling ved hjælp af Power Platform, Azure Understøttelse af dokumentintelligens og virtuelt netværk i Power Platform (VNet). Arkitektureksemplet kan ændres til mange forskellige scenarier og brancher.
Arkitekturdiagram
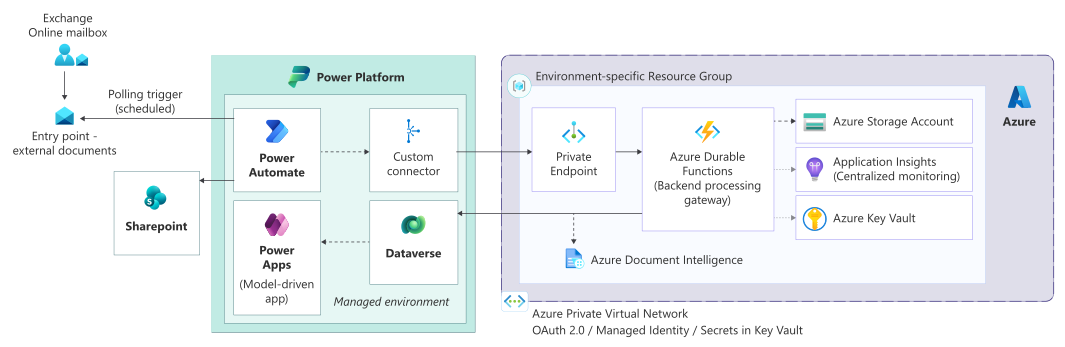
Workflow
I denne arbejdsproces beskrives det, hvordan Power Platform og Azure tjenester med privat netværksisolation sikkert indfødning, behandling, validering og bevarelse af dokumenter.
Sikker dokumentindtagelse: Modtag dokumenter via dedikerede Exchange Online postkasser. Planlagte Power Automate-flows bruger et pollingmønster til at opsamle dokumenter og sikrer dermed en kontrolleret og pålidelig indlæsning.
Orkestrering og oprettelse af kontekst: Power Automate udtrækker metadata og vedhæftede filer, filtrerer artefakter, der ikke kan behandles, og etablerer en korrelationskontekst, der bruges i hele behandlingslivscyklussen.
Privat netværkskørsel: Flow kører i et administreret miljø, der bruger VNet-understøttelse af Power Platform, hvilket muliggør privat adgang til Azure tjenester via private slutpunkter.
Backendbehandling via Azure Functions: Power Automate aktiverer en sikker Azure-funktion via en brugerdefineret connector, der bruger legitimationsoplysninger til OAuth 2.0-klienten. Funktionen fungerer som en gateway til al backend-behandling.
Intelligent dokumentbehandling: Brug Azure Document Intelligence til dokumentklassificering og udtrækning af data. Håndter handlinger, der kører i lang tid, asynkront.
Validering og oprettelse af sager: Valider og bekræft udtrukne data i Dataverse, oprettelse eller opdatering af forretningsposter og sager.
Sikker dokumentlagring: Gem oprindelige dokumenter og artefakter i SharePoint Online med adgang kontrolleret via Microsoft Entra ID sikkerhedsgrupper.
Downstream-integrationer: Udløs yderligere automatiseringer og integrationer efter behov, herunder sikker filudveksling via Azure Blob Storage og systemer i det lokale miljø.
Robusthed og overvågning: Holdbare Azure Functions administrere langvarige processer, forsøg og fejlhåndtering med central logføring og overvågning.
Komponenter
Følgende komponenter udgør arkitekturen til sikker dokumentbehandling.
Platform og identitet
Microsoft Entra ID: Giver centraliseret identitet, godkendelse og betinget adgang for brugere og programmer. Oprindelig integration med Power Platform muliggør sikker brugeradgang, godkendelse af tjenesteprincipaler og håndhævelse af organisationens sikkerhedspolitikker.
Indtagelse
Exchange Online Postkasser: Angiv en sikker og overvågelig grænse for eksterne indsendelser. Dedikerede postkasser fungerer som styrede slutpunkter for indkommende dokumenter og anmodninger.
Power Automate (pollingmønster): Planlagte Power Automate-flows overvåger Exchange-postkasser ved hjælp af en pollingmetode for at sikre pålidelig behandling, styring af begrænsning og forudsigelig kørsel. Denne fremgangsmåde forhindrer hændelsesstorming fra udløsere i realtid.
Orkestrering
Power Automate: Fungerer som det primære orkestreringslag, koordinerer dokumentindtagelse, udtrækning af metadata, valideringslogik, downstreamintegrationer og håndtering af undtagelser, mens delegerer beregningstunge handlinger til backendtjenester.
Brugerdefineret connector: Leverer et sikkert abstraktionslag mellem Power Automate- og backendtjenester. Godkendelse bruger OAuth 2.0-klientlegitimationsoplysninger, der sikrer kontrolleret, miljøisoleret adgang til API'er.
Behandling
Azure Functions: Implementerer backendbehandlings- og orkestreringslogik, der fungerer som en sikker API-gateway og et integrationslag. Azure Functions håndtere validering, routing, forsøg, langvarige handlinger og interaktion med downstreamtjenester.
Azure Document Intelligence: Aktiverer intelligent dokumentklassificering og udtrækning af data ved hjælp af færdigbyggede og brugerdefinerede modeller. Behandling iværksættes asynkront fra backend-tjenester for at muliggøre skalerbarhed og langvarige arbejdsprocesser.
Data og lager
Microsoft Dataverse: Fungerer som den centrale dataplatform for strukturerede forretningsdata, herunder sager, metadata og behandlingsresultater. Dataverse leverer indbygget sikkerhed, overvågning og rollebaseret adgangskontrol.
SharePoint Online: Gemmer dokumenter sikkert og vedligeholder links til tilknyttede Dataverse-poster. SharePoint indeholder versionsstyring, opbevaring og detaljeret adgangskontrol for dokumentartefakter.
Azure Blob Storage: Understøtter sikre filudvekslings- og integrationsscenarier, herunder interaktion med downstreamsystemer eller systemer i det lokale miljø. Adgangen er begrænset ved hjælp af private slutpunkter og godkendelse af tjenesteprincipal.
Sikkerhed og netværk
understøttelse af Azure Virtual Network (VNet) til Power Platform: Gør det muligt for Power Automate flow at udføre understøttede connectors i et delegeret undernet i en Azure Virtual Network, hvilket giver mulighed for privat forbindelse til Azure tjenester.
Azure Private Endpoints: Sørg for, at Azure tjenester som Azure Functions, Storage og AI-tjenester kun er tilgængelige via private IP-adresser, hvilket eliminerer offentlig eksponering.
Azure Key Vault: Leverer centraliseret og sikker lagring af hemmeligheder, certifikater og nøgler, der bruges af programmer og automatiseringskomponenter. Hemmeligheder indsættes under kørsel ved hjælp af administrerede identiteter eller serviceprincipaler.
ALM og styring
Azure DevOps Pipelines: Automatiserer løsningsbuild, validering og udrulning på tværs af miljøer ved hjælp af YAML-pipelines. Understøtter kontrolleret promovering, miljøisolation og gentagne udrulninger, der er i overensstemmelse med bedste praksis for administration af programlivscyklus (ALM) i Power Platform.
Brugeroplevelse
Power Apps modeldrevne apps: Leverer sikre, rolleorienterede brugergrænseflader til administration af sager, gennemsyn af dokumenter og interaktion med forretningsdata. Modeldrevne apps respekterer automatisk Dataverse-sikkerheds- og overvågningskontrolelementer.
Detaljer om scenariet
Denne arkitektur muliggør sikker, skalerbar og automatiseret behandling af yderst følsomme finansielle og politikrelaterede dokumenter ved hjælp af Power Platform og Azure tjenester.
Organisationer i regulerede brancher er ofte afhængige af mailbaseret dokumentindtagelse fra eksterne partnere og kunder. Disse organisationer skal behandle disse dokumenter pålideligt, samtidig med at de opfylder strenge krav vedrørende datasikkerhed, netværksisolering, overvågning og overholdelse af angivne standarder. Manuel håndtering medfører driftsmæssig risiko, forsinkelser og inkonsekvente resultater, især når dokumentmængderne øges.
Denne arkitektur løser disse udfordringer ved at implementere en kontrolleret pipeline til dokumentindtagelse og -behandling, der kombinerer Power Automate orkestrering, intelligent dokumentbehandling og sikre backendtjenester, der hostes i en Azure Virtual Network. Alle integrationer med Azure tjenester udføres via private slutpunkter, der sikrer, at følsomme data aldrig udsættes for det offentlige internet.
Brug Azure Document Intelligence til dokumentklassificering og udtrækning af data. Brug Azure Functions til abstrakt backendbehandling, centralisere sikkerhed, validering og fejlhåndtering. Valider og vedhold udtrukne data i Dataverse, så du kan administrere strukturerede sager, automatisere downstream og rapportere via Power Platform-programmer.
Denne fremgangsmåde reducerer den manuelle indsats, forbedrer behandlingsnøjagtigheden og etablerer et virksomhedsmønster, der kan genbruges, for sikker dokumentbehandling. Den understøtter fremtidig udvidelse, er i overensstemmelse med sikkerhedsprincipperne for mindst mulige rettigheder og sikrer komplet sporing på tværs af Power Platform, Azure og identitetstjenester.
Overvejelser
Disse overvejelser implementerer søjlerne i Power Platform Well-Architected, et sæt vejledende principper, der forbedrer kvaliteten af en arbejdsbyrde. Få mere at vide i Microsoft Power Platform Well-Architected.
Pålidelighed
Afkoblet orkestrering og behandling sikrer, at midlertidige fejl i downstream-tjenester (Dokumentintelligens, Azure Functions, eksterne systemer) ikke forstyrrer indtagelsen.
Forespørgselsbaseret mailindtagelse undgår mistede hændelser og reducerer afhængigheden af udløsere i realtid.
Politikker for forsøg, timeout og fejlhåndtering centraliseres inden for Azure Functions og Power Automate for at understøtte kontrolleret oparbejdning.
Asynkrone behandlingsmønstre (herunder varige funktioner, hvor det er relevant) understøtter langvarige dokumentanalyser uden at blokere arbejdsprocesser.
Høj tilgængelighed leveres af administrerede tjenester, herunder Power Automate, Dataverse, Azure Functions og Azure AI services.
Sikkerhed
Microsoft Entra ID giver central identitet, godkendelse og betinget adgang for brugere og tjenesteprincipaler.
Adgang med færrest rettigheder gennemtvinges på tværs af Power Automate flow, brugerdefinerede connectors og Azure tjenester ved hjælp af appregistreringer og tilladelser, der er begrænset.
virtuelt netværk understøttelse af Power Platform sikrer, at automatisering kører inden for en privat netværksgrænse.
Private slutpunkter forhindrer offentlig eksponering af Azure Functions, lagerkonti og AI-tjenester.
Hemmeligheder og legitimationsoplysninger gemmes sikkert i Azure Key Vault og injiceres på kørselstidspunktet.
Dataverse-rollebaseret sikkerhed og overvågning giver detaljeret adgangskontrol og fuld sporing af dataadgang og -ændringer.
Driftsmæssig ekspertise
Ryd ansvarsadskillelse mellem orkestrering (Power Automate) og behandling (Azure Functions) forenkler vedligeholdelse og fejlfinding.
Centraliseret backendgatewaymønster undgår spredning af connectorer og sikrer ensartet validering, logføring og håndhævelse af politikker.
Azure DevOps YAML-pipelines automatiserer løsningsbuild, validering og udrulning på tværs af miljøer og understøtter gentagne og regulerede udgivelser.
Miljøspecifik konfiguration, f.eks. modelversioner og slutpunkter, administreres via miljøvariabler, hvilket reducerer manuelle ændringer.
Overvågning fra ende til anden er aktiveret via Kørselshistorik for Power Platform, Azure logføring og indbyggede overvågningsfunktioner på platformen.
Ydeevneeffektivitet
Tunge beregningsarbejdsbelastninger, f.eks. dokumentklassificering, OCR (optisk tegngenkendelse) og valideringslogik, indlæses i Azure Functions i stedet for at blive udført i Power Automate.
Asynkron behandling forbedrer gennemløbet og forhindrer, at grænserne for udførelse af flow nås.
Poll-baseret dataindtag giver forudsigelige belastningsmønstre og undgår spidsbelastninger fra triggere.
Dataverse bruges til strukturerede forretningsdata, mens dokumenter gemmes i SharePoint og Blob Storage for at optimere lageromkostninger og ydeevne.
Privat netværk reducerer ventetiden mellem Power Platform og Azure tjenester.
Optimering af oplevelse
Power Apps modeldrevne apps giver sikre, rolleorienterede brugeroplevelser, der automatisk respekterer Dataverse-sikkerhed.
Human-in-the-loop-forløb reducerer kognitiv belastning ved kun at lade brugerne gribe ind, når det er nødvendigt.
Ryd sags- og dokumenttilknytninger forbedrer sporings- og anvendelighed for driftsteams.
Ensartet automatiseringsfunktion på tværs af miljøer forbedrer tilliden og reducerer bruger forvirring.
Ansvarlig kunstig intelligens
Ikke relevant.
Denne arkitektur bruger Azure Document Intelligence til dokumentklassificering og -udtrækning og indeholder ikke generative AI-funktioner.
Bidragydere
Microsoft vedligeholder denne artikel. Følgende bidragydere skrev denne artikel.
Hovedforfattere:
- Meenakshi Gupta, Principal Technologist