Bemærk
Adgang til denne side kræver godkendelse. Du kan prøve at logge på eller ændre mapper.
Adgang til denne side kræver godkendelse. Du kan prøve at ændre mapper.
Denne referencearkitektur definerer en standardiseret sikkerhedsmodel for Microsoft Dataverse, der justerer adgangskontrol i forhold til Microsoft Entra ID. Ved hjælp af Microsoft Entra sikkerhedsgrupper, der er knyttet til Dataverse-teams, kan organisationer tildele Dataverse-sikkerhedsroller til teams i stedet for individuelle brugere. Denne fremgangsmåde centraliserer adgangsstyring, reducerer administrative omkostninger og hjælper med at justere Dataverse-adgang med organisationens sikkerhedspolitikker og livscyklusprocesser.
Tip
Denne artikel indeholder et eksempelscenarie og en visuel repræsentation af, hvordan du standardiserer adgangskontrol i Dataverse med Microsoft Entra sikkerhedsgrupper og Dataverse-teams. Du kan anvende den generelle arkitektur på Dataverse- og Dynamics 365-løsninger på tværs af forskellige scenarier og brancher.
Arkitekturdiagram
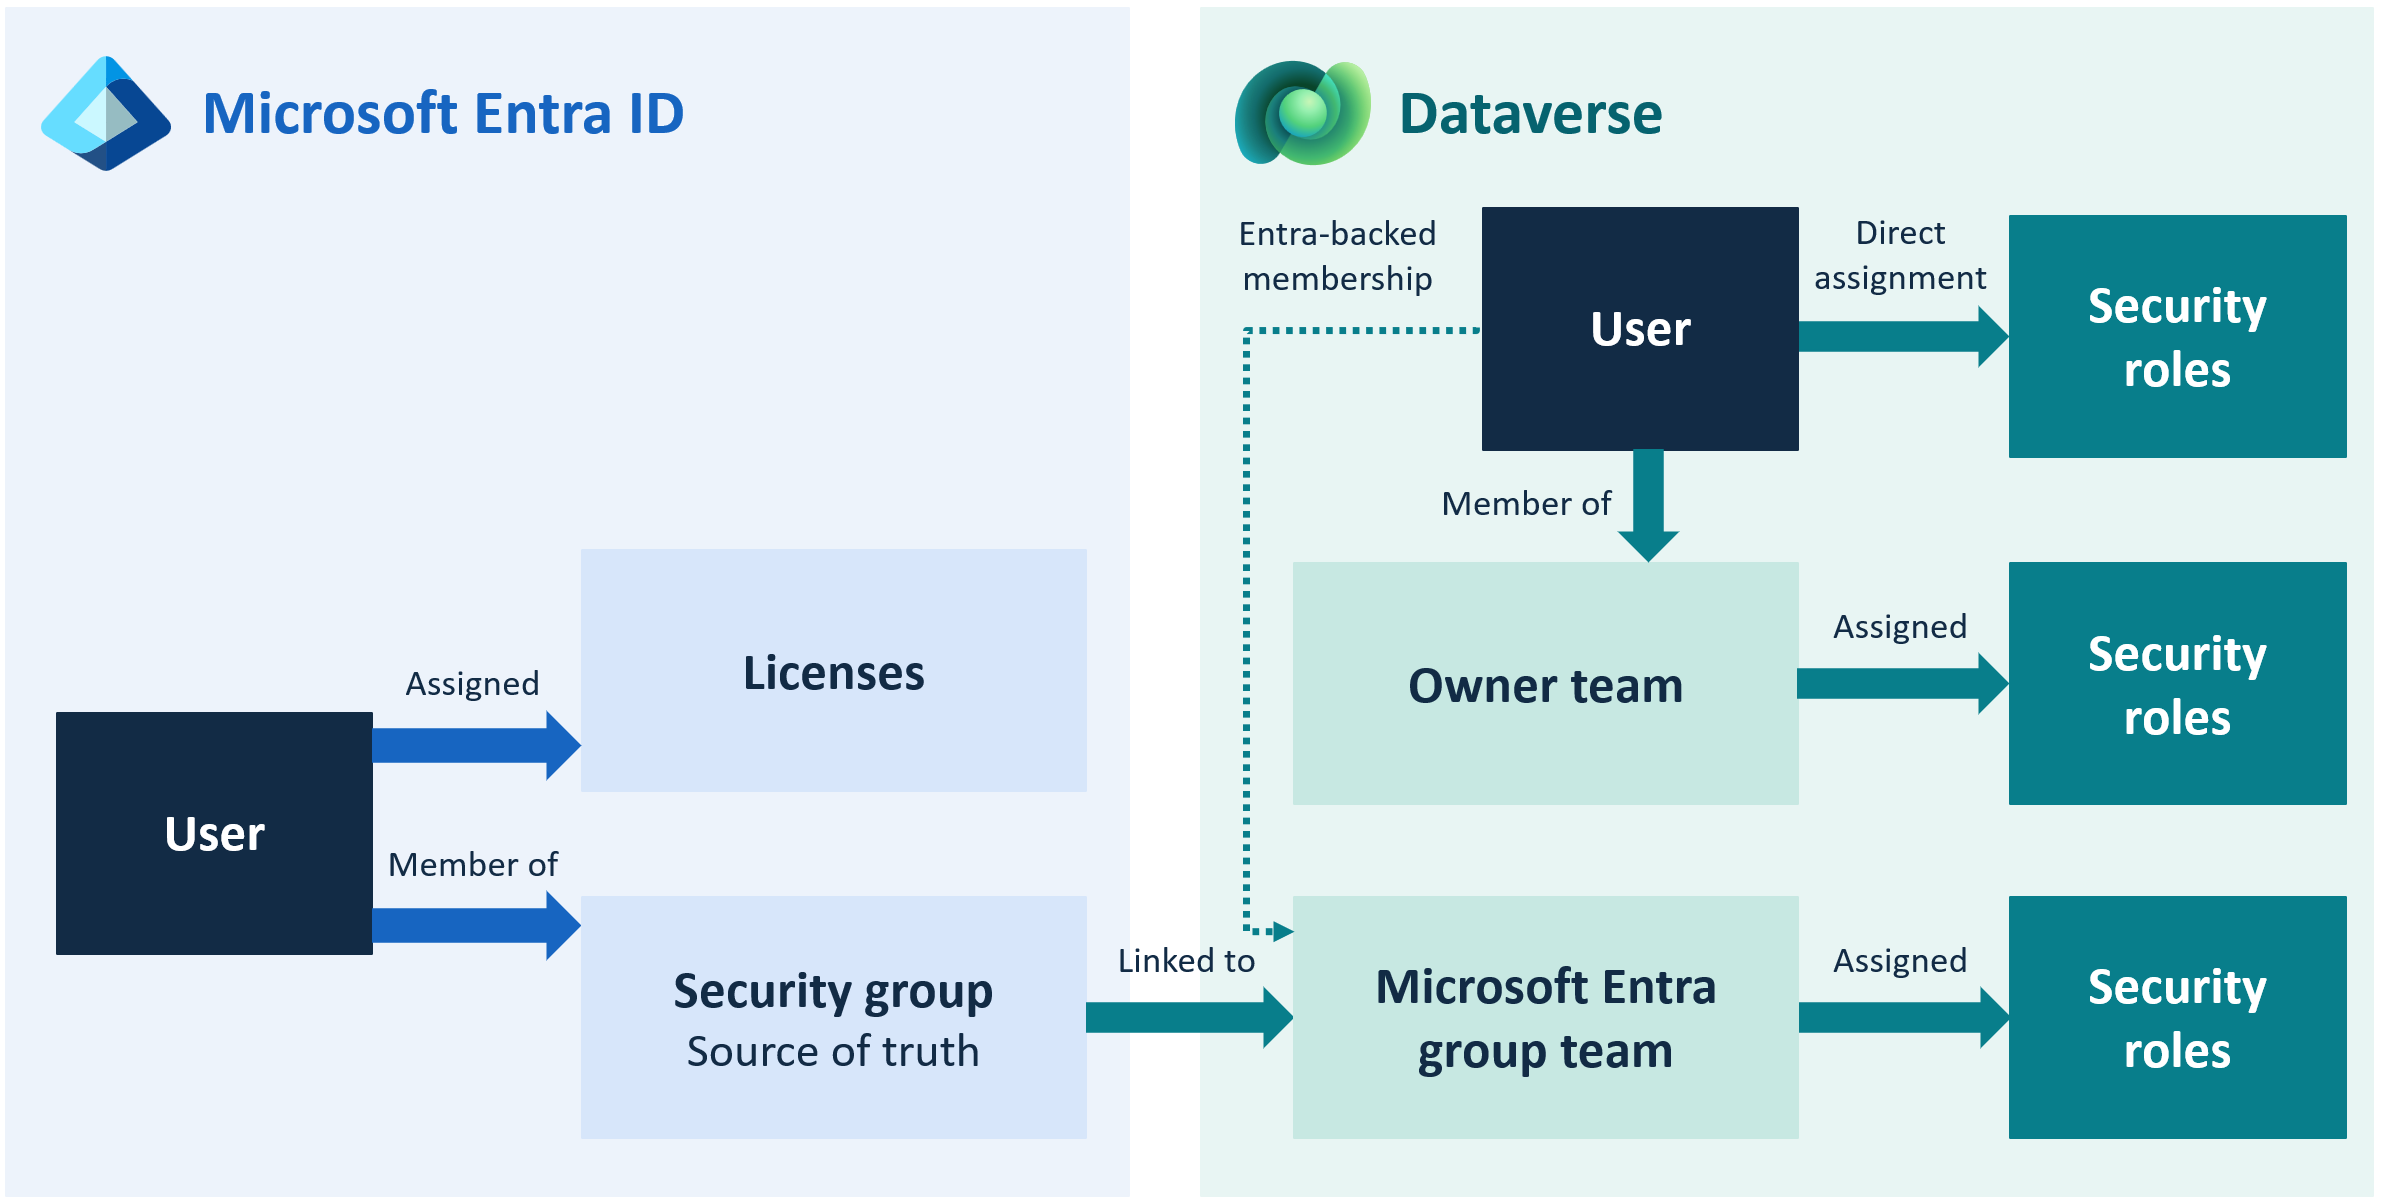
Workflow
Denne arkitektur administrerer brugeradgang primært via Microsoft Entra sikkerhedsgrupper, der er knyttet til Dataverse-teams. Tildel sikkerhedsroller til disse teams for at centralisere identitetsstyring i Microsoft Entra ID og reducere administrativ belastning i Dataverse.
I følgende arbejdsgang beskrives det, hvordan evaluering af identitet, adgang og rettigheder finder sted på tværs af systemet.
Administrer brugeridentitet og gruppemedlemskab i Microsoft Entra ID.
- Administratorer opretter og vedligeholder Microsoft Entra sikkerhedsgrupper, der repræsenterer afdelinger, jobfunktioner eller adgangsprofiler.
- Tilføj eller fjern brugere fra disse grupper via standardprocesser for identitetsstyring, f.eks. HR-drevet provisionering, livscyklusarbejdsprocesser og adgangsgennemgange.
Opret Dataverse-teams af typen Microsoft Entra gruppeteam.
- Når du refererer til en Microsoft Entra gruppe i Dataverse, synkroniserer platformen medlemmerne af gruppen til Dataverse-teamet.
- Dette Dataverse-team fungerer som sikkerhedscontaineren i Dataverse.
Note
Brugerne skal opfylde miljøgruppe- og licenskravene for at få adgang.
Tildel Dataverse-sikkerhedsroller til Dataverse-teamet af typen Microsoft Entra gruppeteam.
- Administratorer tildeler en eller flere Dataverse-sikkerhedsroller til teamet.
- Disse roller definerer de rettigheder og dataadgang, som medlemmerne af den Microsoft Entra gruppe arver.
- Indstillingen nedarvning af medlemsrettigheder for sikkerhedsrollen bestemmer, hvordan tilladelserne for rollen er relateret til teamet og brugeren. Brug adgangsniveauet Direkte bruger (grundlæggende) og teamprivilegier til at sikre, at brugerne modtager rettighederne til rollen, som om den blev tildelt direkte til dem.
Brugerne logger på en modeldrevet app eller dataversebaseret tjeneste.
- Godkendelse sker via Microsoft Entra ID.
- Dataverse henter brugerens teams og sikkerhedsroller for at bestemme adgangen. Disse teams er baseret på brugerens Microsoft Entra grupper.
Dataverse evaluerer brugerens gældende tilladelser.
Dataverse beregner unionen af:
- Rettigheder, der er tildelt direkte til brugeren (sjældent, kun som undtagelse)
- Rettigheder, der er nedarvet fra dataverse-Microsoft Entra gruppeteams
- Rettigheder, der er nedarvet fra ejerteams (hvis de bruges til ejerskab af poster)
- Regler for forretningsenhedshierarki
Denne beregning resulterer i brugerens effektive adgangsprofil.
Brugerne interagerer med data i henhold til deres gældende tilladelser.
- Adgangen til tabeller, poster og operationer, f.eks. læse, skrive, tilføje, tildele og dele, bestemmes af de sikkerhedsroller, der er tildelt deres teams.
- Hvis du fjerner en bruger fra en Microsoft Entra gruppe, fjernes deres adgang til Dataverse automatisk, næste gang vedkommende logger på. De mister adgang, der udelukkende tildeles via deres teammedlemskab.
Håndhæv styrings- og livscyklusprocesser via Microsoft Entra ID.
- Adgangsgennemgange, automatiseret klargøring eller afklargøring og revisionskontroller forekommer i Microsoft Entra ID.
- Dataverse-administratorer administrerer ikke længere sikkerhedsrolletildelinger på brugerniveau, hvilket reducerer risikoen og det administrative overhead.
Håndter undtagelser via direkte tildeling af brugerroller.
Tildel et lille antal roller, f.eks. Dynamics 365 App til Outlook, direkte til brugerne. Dokumentér og administrer disse roller som undtagelser fra standardmønsteret.
Komponenter
Denne arkitektur kombinerer Microsoft Entra sikkerhedsgrupper, Dataverse-teams og Dataverse-sikkerhedsroller for at administrere adgang. Tilsammen forbinder disse komponenter et centralt administreret gruppemedlemskab med de rettigheder, som brugerne modtager i Dataverse.
Microsoft Entra grupper: Microsoft Entra sikkerhedsgrupper leverer central identitets- og adgangsstyring for organisationen. Brug dem til at repræsentere jobroller, afdelinger eller funktionelle adgangsprofiler. De fungerer som den autoritative kilde til brugermedlemskab og livscyklusstyring.
Dataverse-teams: Dataverse-teams af typen Microsoft Entra gruppeteam oprettes ud fra Microsoft Entra sikkerhedsgrupper og fungerer som sikkerhedsobjektbeholdere i Dataverse. De gør det muligt for gruppemedlemskaber automatisk at gå ind i dataverse-sikkerhedsmodellen, hvilket muliggør skalerbar og ensartet tildeling af sikkerhedsroller.
Dataverse-sikkerhedsroller: Sikkerhedsroller definerer de specifikke rettigheder, som brugerne modtager i Dataverse, herunder tilladelser på tabelniveau og opgavebaserede tilladelser. Tildeling af disse roller til Dataverse Microsoft Entra gruppeteams muliggør ensartet adgangskontrol og reducerer behovet for direkte brugerrolletildelinger.
Du kan også tildele sikkerhedsroller direkte til individuelle brugere eller til manuelt oprettede Dataverse-teams. Begge tilgange kræver dog løbende vedligeholdelse af systemadministratorer og integrerer ikke med organisationsidentitetsstyring. Standardisering af adgang på Microsoft Entra ID niveau sikrer, at organisationens sikkerhedsteam administrerer sikkerhed, understøtter automatiserede livscyklusprocesser og reducerer den manuelle indsats i Dataverse.
Scenariedetaljer
Organisationer, der indfører Microsoft Dataverse kæmper ofte med fragmenterede, inkonsekvente og manuelt vedligeholdte sikkerhedsmodeller. I takt med at miljøer skaleres, skaber direkte brugerrolletildelinger og manuelt administrerede Dataverse-teams driftsmæssige flaskehalse, øger risikoen og gør det svært at gennemtvinge styringsstandarder for hele virksomheden.
Denne arkitektur løser disse udfordringer ved at bruge Microsoft Entra sikkerhedsgrupper, der er knyttet til Dataverse-teams, som grundlaget for identitets- og adgangsstyring. Ved at flytte sikkerhedsadministrationen til Microsoft Entra ID centraliserer organisationer styringen, reducerer administrative omkostninger og sikrer, at Dataverse-adgang er i overensstemmelse med praksis for styring af virksomhedsidentiteter og adgang.
Overvejelser
Disse overvejelser implementerer søjlerne i Power Platform Well-Architected, et sæt vejledende principper, der forbedrer kvaliteten af en arbejdsbyrde. Få mere at vide i Microsoft Power Platform Well-Architected.
Reliability
Denne arkitektur forbedrer pålideligheden ved at centralisere identitetsstyring i Microsoft Entra ID og sikre, at adgangsændringer overføres ensartet på tværs af alle Dataverse-miljøer. Da Dataverse automatisk synkroniserer Microsoft Entra gruppemedlemskab, forbliver brugeradgang nøjagtig uden manuelle opdateringer eller brugerdefineret automatisering. Denne fremgangsmåde reducerer risikoen for forældede tilladelser og sikrer forudsigelig adgangsadfærd, når brugerne flytter på tværs af roller eller afdelinger.
Sikkerhed
Hvis du bruger Microsoft Entra-sikkerhedsgrupper som sandhedens kilde, bringes Dataverse-adgang i overensstemmelse med virksomhedens identitetsstyring. Betinget adgang, multifaktorgodkendelse, adgangsgennemgang og automatiseret fjernelse af adgang gælder alle konsekvent. Tildeling af sikkerhedsroller til Dataverse Microsoft Entra-gruppeteams reducerer risikoen for inkonsistent eller for brede adgangsrettigheder, samtidig med at tildelinger af direkte brugerroller begrænser angrebsoverfladen og understøtter mindste privilegium-principper.
Driftsmæssig ekspertise
Denne fremgangsmåde reducerer administrative omkostninger ved at fjerne manuelle rolletildelinger på brugerniveau og minimere behovet for at vedligeholde Dataverse-teams direkte. Adgangsændringer sker automatisk via Microsoft Entra ID processer, hvilket gør det muligt for sikkerheds- og identitetsteams, ikke Dataverse-administratorer, at administrere livscyklushændelser. Disse processer understøtter standardiserede operationer, reducerer menneskelige fejl og forenkler håndtering af miljøer.
Ydeevneeffektivitet
De primære effektivitetsgevinster ved denne sikkerhedsmodel stammer fra en reduktion af den administrative kompleksitet. Standardisering af adgang via Microsoft Entra grupper forenkler rolletildeling, forkorter den tid, det tager at diagnosticere sikkerhedsproblemer, og reducerer den indsats, som Dataverse-administratorer skal bruge for at opretholde adgang på tværs af miljøer.
Optimering af oplevelse
Slutbrugerne drager fordel af ensartet, forudsigelig adgang på tværs af apps og miljøer. Microsoft Entra gruppemedlemskab afgør brugerens adgang. Når ændringer i Microsoft Entra-gruppemedlemskab træder i kraft, opdateres en brugers nedarvede Dataverse-tilladelser automatisk, uden at der kræves manuelle opdateringer. Administratorer oplever også en mere intuitiv og håndterbar sikkerhedsmodel, der forbedrer platformens overordnede anvendelighed.
Bidragydere
Microsoft vedligeholder denne artikel. Følgende bidragydere skrev denne artikel.
Hovedforfattere:
- Kylie Kiser, MVP