Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Auf dieser Seite wird erläutert, wie Sie mithilfe von OpenSharing auf Daten zugreifen, die für Sie freigegeben wurden. OpenSharing unterstützt mehrere Freigabemodelle:
- Databricks-to-Databricks-Freigabe für Azure Databricks-Arbeitsbereichsbenutzer mit Unity Catalog
- Databricks-to-Open-Freigabe für jeden Empfänger mit jedem Tool
- Open-to-Databricks-Freigabe für Anbieter, die die Freigabe über das Open-Source-OpenSharing-Protokoll für Empfänger verwenden, die Azure Databricks verwenden
OpenSharing und Datenempfänger
OpenSharing ist ein offener Standard für die sichere Datenfreigabe. Ein Databricks-Benutzer, der in diesem Kontext als Datenanbieter bezeichnet wird, kann OpenSharing auf Azure Databricks verwenden, um Daten mit einer Person oder Gruppe außerhalb ihrer Organisation zu teilen, die als Datenempfänger bezeichnet wird.
Freigabeprotokolle
Wie Sie auf die Daten zugreifen, hängt davon ab, ob Sie selbst Databricks-Benutzer sind und ob Ihr Datenanbieter die für Sie freigegebenen Daten für die Databricks-to-Databricks-Freigabe, Databricks-to-Open-Freigabe oder Open-to-Databricks-Freigabe konfiguriert hat.
Beim Databricks-zu-Databricks-Modell müssen Sie ein Benutzer in einem Databricks-Arbeitsbereich mit Unterstützung von Unity Catalog sein. Ein Mitglied Ihres Teams stellt dem Datenanbieter eine eindeutige Kennung für Ihren Unity Catalog Metastore zur Verfügung, und der Datenanbieter nutzt diese, um eine sichere Sharing-Verbindung zu erstellen. Die freigegebenen Daten stehen dann in Ihrem Arbeitsbereich zur Verfügung. Bei Bedarf kann ein Mitglied Ihres Teams eine präzise Zugriffssteuerung für diese Daten konfigurieren.
Im Databricks-to-Open-Freigabemodell können Sie jedes beliebige Tool (einschließlich Databricks) verwenden, um auf die freigegebenen Daten zuzugreifen. Der Datenanbieter sendet Ihnen eine Aktivierungs-URL oder einen Portallink über einen sicheren Kanal. Sie folgen diesen Anweisungen, um eine Datei mit Zugangsdaten oder eine URL herunterzuladen, mit der Sie auf die für Sie freigegebenen Daten zugreifen können.
Die freigegebenen Daten werden nicht direkt von Databricks bereitgestellt, sondern von Datenlieferanten, die auf Azure Databricks betrieben werden.
Im Open-to-Databricks-Modell können Sie Azure Databricks verwenden, um mithilfe des Open-Source-OpenSharing-Protokolls auf daten zuzugreifen, die von einem Datenanbieter gemeinsam genutzt werden. Ihr Datenanbieter sendet Ihnen eine Anmeldeinformationsdatei über einen sicheren Kanal, den Sie in Azure Databricks hochladen. Mithilfe des Katalog-Explorers oder eines Notizbuchs können Sie auf die für Sie freigegebenen Daten zugreifen.
Note
Databricks kann Informationen über die Nutzung und den Zugriff der Datenempfänger auf die freigegebenen Daten erfassen (einschließlich der Identifizierung von Personen oder Unternehmen, die mithilfe der Anmeldeinformationsdatei und im Zusammenhang mit diesen Informationen auf die Daten zugreifen) und diese an den jeweiligen Datenanbieter weitergeben.
Erhalten Sie Zugriff auf die mit Ihnen geteilten Daten
Wie Sie auf die Daten zugreifen, hängt davon ab, welches Freigabeprotokoll Ihr Anbieter verwendet hat.
Erhalten von Zugriff im Databricks-to-Databricks-Modell
Im Databricks-to-Databricks-Modell greifen Sie unterschiedlich auf Daten zu, je nachdem, wie Ihr Anbieter die Daten mit Ihnen geteilt hat.
Nachdem Sie Zugriff auf die Daten haben, können Sie oder jemand aus Ihrem Team granularen Datenzugriff auf diese Daten für Ihre Nutzer konfigurieren. Siehe Freigegebene Daten über Databricks-to-Databricks OpenSharing lesen (für Empfänger).
Zugang per E-Mail
Wichtig
Dieses Feature befindet sich in der Betaversion.
Wenn Ihr Anbieter Daten per E-Mail geteilt hat, sendet Databricks Ihnen eine E-Mail mit dem Betreff "<Organisation> hat Daten mit Ihnen geteilt". Die E-Mail enthält einen sicheren Aktivierungslink. Wenn Ihr Anbieter sowohl Azure Databricks als auch Open Sharing erlaubt hat, können Sie wählen, wie Sie auf die Daten zugreifen.
Um diese Anteile zu akzeptieren:
- Öffnen Sie die E-Mail und klicken Sie auf Ein bestehendes Databricks-Konto verwenden oder ein kostenloses Databricks-Konto erstellen.
- Melden Sie sich mit derselben E-Mail-Adresse, die die OpenSharing-E-Mail erhalten hat, bei Ihrem Azure Databricks-Konto an, oder erstellen Sie ein Azure Databricks-Konto.
- Du musst das CREATE-PROVIDER-Privileg auf Metastore-Ebene auf Azure Databricks haben. Bitte um Erlaubnis, falls nötig, und warte darauf, dass dir ein Metastore-Admin das Privileg gewährt.
- Gib an, in welchem Metastore die Aktien sein sollen.
Zugriff über Sharing-Identifier
Wenn ein Anbieter Sie auffordert, Daten mithilfe einer Freigabekennung mit Ihnen zu teilen, müssen Sie die Kennung für einen Unity Catalog-Metastore ermitteln, der mit einem Arbeitsbereich Ihrer Wahl verknüpft ist. Senden Sie es an Ihren Anbieter, damit er ein Empfängerobjekt erstellen kann, das Sie repräsentiert. Nachdem sie Freigaben eingerichtet und dir Zugriff erteilt haben, erhältst du automatisch schreibgeschützten Zugriff auf die Daten.
Der Freigabebezeichner ist eine Zeichenfolge, die aus der Cloud, Region und UUID des Metastores (dem eindeutigen Bezeichner für den Metastore) im Format <cloud>:<region>:<uuid>besteht.
Zum Beispiel ist im folgenden Screenshot die vollständige Freigabekennung aws:us-west-2:19a84bee-54bc-43a2-87de-023d0ec16016.
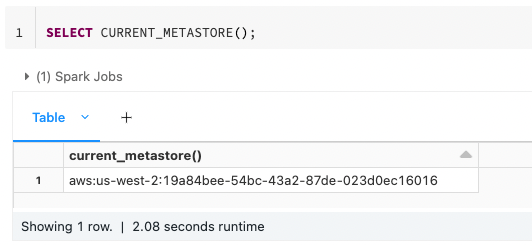
Finden Sie Ihre Freigabekennung mit dem Catalog Explorer, der Databricks Unity Catalog CLI oder der CURRENT_METASTORE SQL-Funktion in einem Databricks-Notizbuch oder einer Databricks-SQL-Abfrage.
Katalog-Explorer
Klicken Sie im Azure Databricks-Arbeitsbereich auf das
 Katalog.
Klicken Sie oben im Katalog-Bereich auf das
 Zahnradsymbol und wählen Sie OpenSharing aus.
Alternativ klicken Sie oben rechts auf Teilen > OpenSharing.
Wählen Sie rechts oben auf der Registerkarte Für mich freigegeben den Namen der Organisation für die Databricks-Freigabe und dann Freigabebezeichner kopieren aus.
SQL
Ihr Notizbuch oder Ihre Abfrage muss im Standard- oder dedizierten Zugriffsmodus in dem Arbeitsbereich laufen, den Sie zum Zugriff auf die gemeinsamen Daten verwenden möchten.
Führen Sie in einem Notebook oder im Databricks SQL-Abfrage-Editor den folgenden Befehl aus:
SELECT CURRENT_METASTORE();
CLI
Führen Sie über die Databricks-CLI den folgenden Befehl aus. Der Freigabebezeichner wird als global_metastore_id zurückgegeben.
databricks metastores summary
Zugriff im Databricks-zu-Open-Freigabemodell erhalten
Im „Databricks-to-Open“-Freigabemodell:
Der Datenanbieter sendet Ihnen eine Aktivierungs-URL oder eine Portal-URL über einen sicheren Kanal, oder Databricks sendet Ihnen eine E-Mail. Eine E-Mail-Einladung kann nicht weitergeleitet werden. Folgen Sie dem Link, um eine Zugangsdatei herunterzuladen oder auf die mit Ihnen geteilten Daten zuzugreifen.
Sowohl Bearertoken als auch OAuth-Clientanmeldeinformationen werden unterstützt.
Wichtig
Teilen Sie den Aktivierungslink nicht für andere Personen. Eine Anmeldeinformationsdatei kann nur einmal heruntergeladen werden. Wenn Sie den Aktivierungslink erneut verwenden, nachdem die Anmeldeinformationsdatei bereits heruntergeladen wurde, ist die Schaltfläche Anmeldeinformationsdatei herunterladen deaktiviert.
Wenn Sie den Aktivierungslink vor der Verwendung verlieren, wenden Sie sich an den Datenanbieter.
Speichern Sie die Anmeldeinformationsdatei an einem sicheren Ort.
Geben Sie die Anmeldeinformationsdatei nicht für andere Personen außerhalb der Benutzergruppe frei, die Zugriff auf die freigegebenen Daten haben sollen. Wenn Sie sie an eine Person in Ihrer Organisation weitergeben müssen, empfiehlt Databricks die Verwendung eines Kennwort-Managers.
Zugriff im Open-to-Databricks-Modell erhalten
Im Open-to-Databricks-Modell:
Der Datenanbieter verwendet das Open-Source-OpenSharing-Protokoll, um Freigaben zu erstellen und der Freigabe Objekte hinzuzufügen.
Der Datenanbieter sendet Ihnen entweder eine Aktivierungs-URL (über einen sicheren Kanal) oder eine Portal-URL. Sie folgen dieser, um eine Anmeldeinformationsdatei oder eine URL herunterzuladen, mit der Sie auf die für Sie freigegebenen Daten zugreifen können.
Sowohl Bearertoken als auch OAuth-Clientanmeldeinformationen werden unterstützt.
Wichtig
Teilen Sie den Aktivierungslink nicht für andere Personen. Eine Anmeldeinformationsdatei kann nur einmal heruntergeladen werden. Wenn Sie den Aktivierungslink erneut verwenden, nachdem die Anmeldeinformationsdatei bereits heruntergeladen wurde, ist die Schaltfläche Anmeldeinformationsdatei herunterladen deaktiviert.
Wenn Sie den Aktivierungslink vor der Verwendung verlieren, wenden Sie sich an den Datenanbieter.
Speichern Sie die Anmeldeinformationsdatei in Ihrem Azure Databricks Arbeitsbereich.
Geben Sie die Anmeldeinformationsdatei nicht für andere Personen außerhalb der Benutzergruppe frei, die Zugriff auf die freigegebenen Daten haben sollen.
Freigegebene Daten lesen
Wie Sie Daten lesen, die über OpenSharing sicher mit Ihnen geteilt wurden, hängt davon ab, ob Sie eine Anmeldeinformationsdatei erhalten haben oder einen Databricks-Arbeitsbereich nutzen und dem Datenanbieter Ihren Freigabe-Bezeichner mitgeteilt haben (das Databricks-zu-Databricks-Modell).
Note
Wenn ein Fehler angezeigt wird, der besagt, dass eine Datenressource nicht vorhanden ist, wenn Sie versuchen, auf Ihre Freigaben zuzugreifen, lesen Sie Fehler „Datenressource existiert nicht“.
Lesen freigegebener Daten mithilfe einer Datei mit Anmeldeinformationen (Databricks-to-Open-Freigabe oder Open-to-Databricks-Freigabe)
Wenn Daten mithilfe von Bearer-Token für Sie freigegeben wurden, verwenden Sie die heruntergeladene Anmeldeinformationsdatei, um sich gegenüber dem Konto des Datenanbieters zu authentifizieren und auf die freigegebenen Daten zuzugreifen. Der Zugriff wird beibehalten, solange das zugrunde liegende Token gültig ist und der Anbieter die Daten weiterhin freigibt. Die Anbieter verwalten das Ablaufdatum und die Rotation der Tokens. Token sind maximal ein Jahr nach der Erstellung gültig. Änderungen an den Daten stehen Ihnen nahezu in Echtzeit zur Verfügung. Sie können Kopien der freigegebenen Daten lesen und erstellen, aber sie können die Quelldaten nicht ändern.
Informationen zur Verwendung von Azure Databricks für den Zugriff auf freigegebene Daten finden Sie unter Importieren eines Anbieters und Lesen freigegebener Daten in Azure Databricks.
Informationen zum Verwenden von Apache Spark, Pandas und Power BI zum Zugreifen auf und Lesen freigegebener Daten finden Sie unter Lesen von Daten, die für Bearertoken freigegeben wurden.
Freigegebene Daten über einen OIDC-Verbund lesen (Databricks-zu-Open-Freigabe)
Wenn Daten für Sie mithilfe des Databricks-to-Open-Freigabeprotokolls mit dem OIDC-Partnerverbund freigegeben wurden, verwenden Sie die URL, die An Sie gesendet wurde, um sich beim Konto des Datenanbieters zu authentifizieren und die freigegebenen Daten zu lesen. Access bleibt erhalten, solange der Anbieter die Daten weiterhin teilt. Änderungen an den Daten stehen Ihnen nahezu in Echtzeit zur Verfügung. Sie können Kopien der freigegebenen Daten lesen und erstellen, aber sie können die Quelldaten nicht ändern.
Informationen dazu, wie Sie in Tableau und Power BI mithilfe des OIDC-Token-Verbundflusses auf freigegebene Daten zugreifen und diese lesen, finden Sie unter Lesen von Daten, die mithilfe der Open ID Connect (OIDC)-Verbundlösung in einem U2M-Ablauf freigegeben werden. Wie Sie in einer Python-Client-App mithilfe des OIDC-Token-Federationsflusses auf freigegebene Daten zugreifen und diese lesen, erfahren Sie unter Lesen von Daten, die mithilfe der Open ID Connect (OIDC)-Föderation in einem M2M-Fluss freigegeben wurden.
Lesen freigegebener Daten unter Verwendung der Databricks-zu-Databricks-Freigabe
Wenn Daten mit dem Databricks-to-Databricks-Modell mit Ihnen geteilt wurden, werden keine Zugangsdaten für den Zugriff auf die freigegebenen Daten benötigt. Databricks kümmert sich um die sichere Verbindung, und die freigegebenen Daten stehen automatisch in Ihrem Databricks-Arbeitsbereich zur Verfügung.
Informationen zum Suchen, Lesen und Verwalten dieser freigegebenen Daten in Ihrem Databricks-Arbeitsbereich finden Sie unter Lesen von Daten, die mit Databricks-to-Databricks OpenSharing (für Empfänger) freigegeben wurden.
Überwachen der Nutzung freigegebener Daten
Wenn Sie Zugriff auf einen Azure Databricks Arbeitsbereich haben, können Sie Azure Databricks Überwachungsprotokolle verwenden, um zu verstehen, wer in Ihrer Organisation auf welche Daten mit OpenSharing zugreift. Siehe Audit und Überwachung der Datenfreigabe.