Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Sie können sensible Datenrisiken in Angriffspfaden, Cloud Security Explorer und verwandten Warnungen in Microsoft Defender for Cloud untersuchen. Erfahren Sie, wie Sie exponierte Ressourcen identifizieren, die sensible Daten enthalten, Sicherheitswarnungen priorisieren und Ergebnisse exportieren, um sie mit Dateninhabern zur Behebung zu teilen.
Untersuchen und Überprüfen vertraulicher Datenrisiken
Microsoft Defender for Cloud bietet mehrere Möglichkeiten, Risiken im Zusammenhang mit vertraulichen Daten zu analysieren, nachdem Sie Ressourcen mit vertraulichen Daten ermittelt haben:
- Angriffspfade: Wenn die Ermittlung vertraulicher Daten im CsPM-Plan (Defender Cloud Security Posture Management) aktiviert ist, können Sie Angriffspfade verwenden, um das Risiko von Datenschutzverletzungen zu ermitteln. Weitere Informationen finden Sie unter Datensicherheitsstatusverwaltung in Defender CSPM.
- Sicherheits-Explorer: Wenn die Ermittlung vertraulicher Daten im Defender CSPM-Plan aktiviert ist, können Sie Cloud Security Explorer verwenden, um vertrauliche Datenerkenntnisse zu finden. Weitere Informationen finden Sie unter Datensicherheitsstatusverwaltung in Defender CSPM.
- Security-Warnungen: Wenn die Ermittlung vertraulicher Daten im Defender für den Speicherplan aktiviert ist, können Sie fortlaufende Bedrohungen für vertrauliche Datenspeicher priorisieren und untersuchen, indem Sie Vertraulichkeitsfilter in den Sicherheitswarnungseinstellungen anwenden.
Erkunden von Risiken durch Angriffspfade
Sehen Sie sich vordefinierte Angriffspfade an, um Risiken für Datenschutzverletzungen zu erkennen, und erhalten Sie Wie folgt Empfehlungen zur Behebung:
Öffnen Sie in Defender für Cloud die Analyse des Angriffspfads.
Filtern Sie nach Risikofaktoren, und wählen Sie vertrauliche Daten aus, um die datenbezogenen Angriffspfade zu filtern.
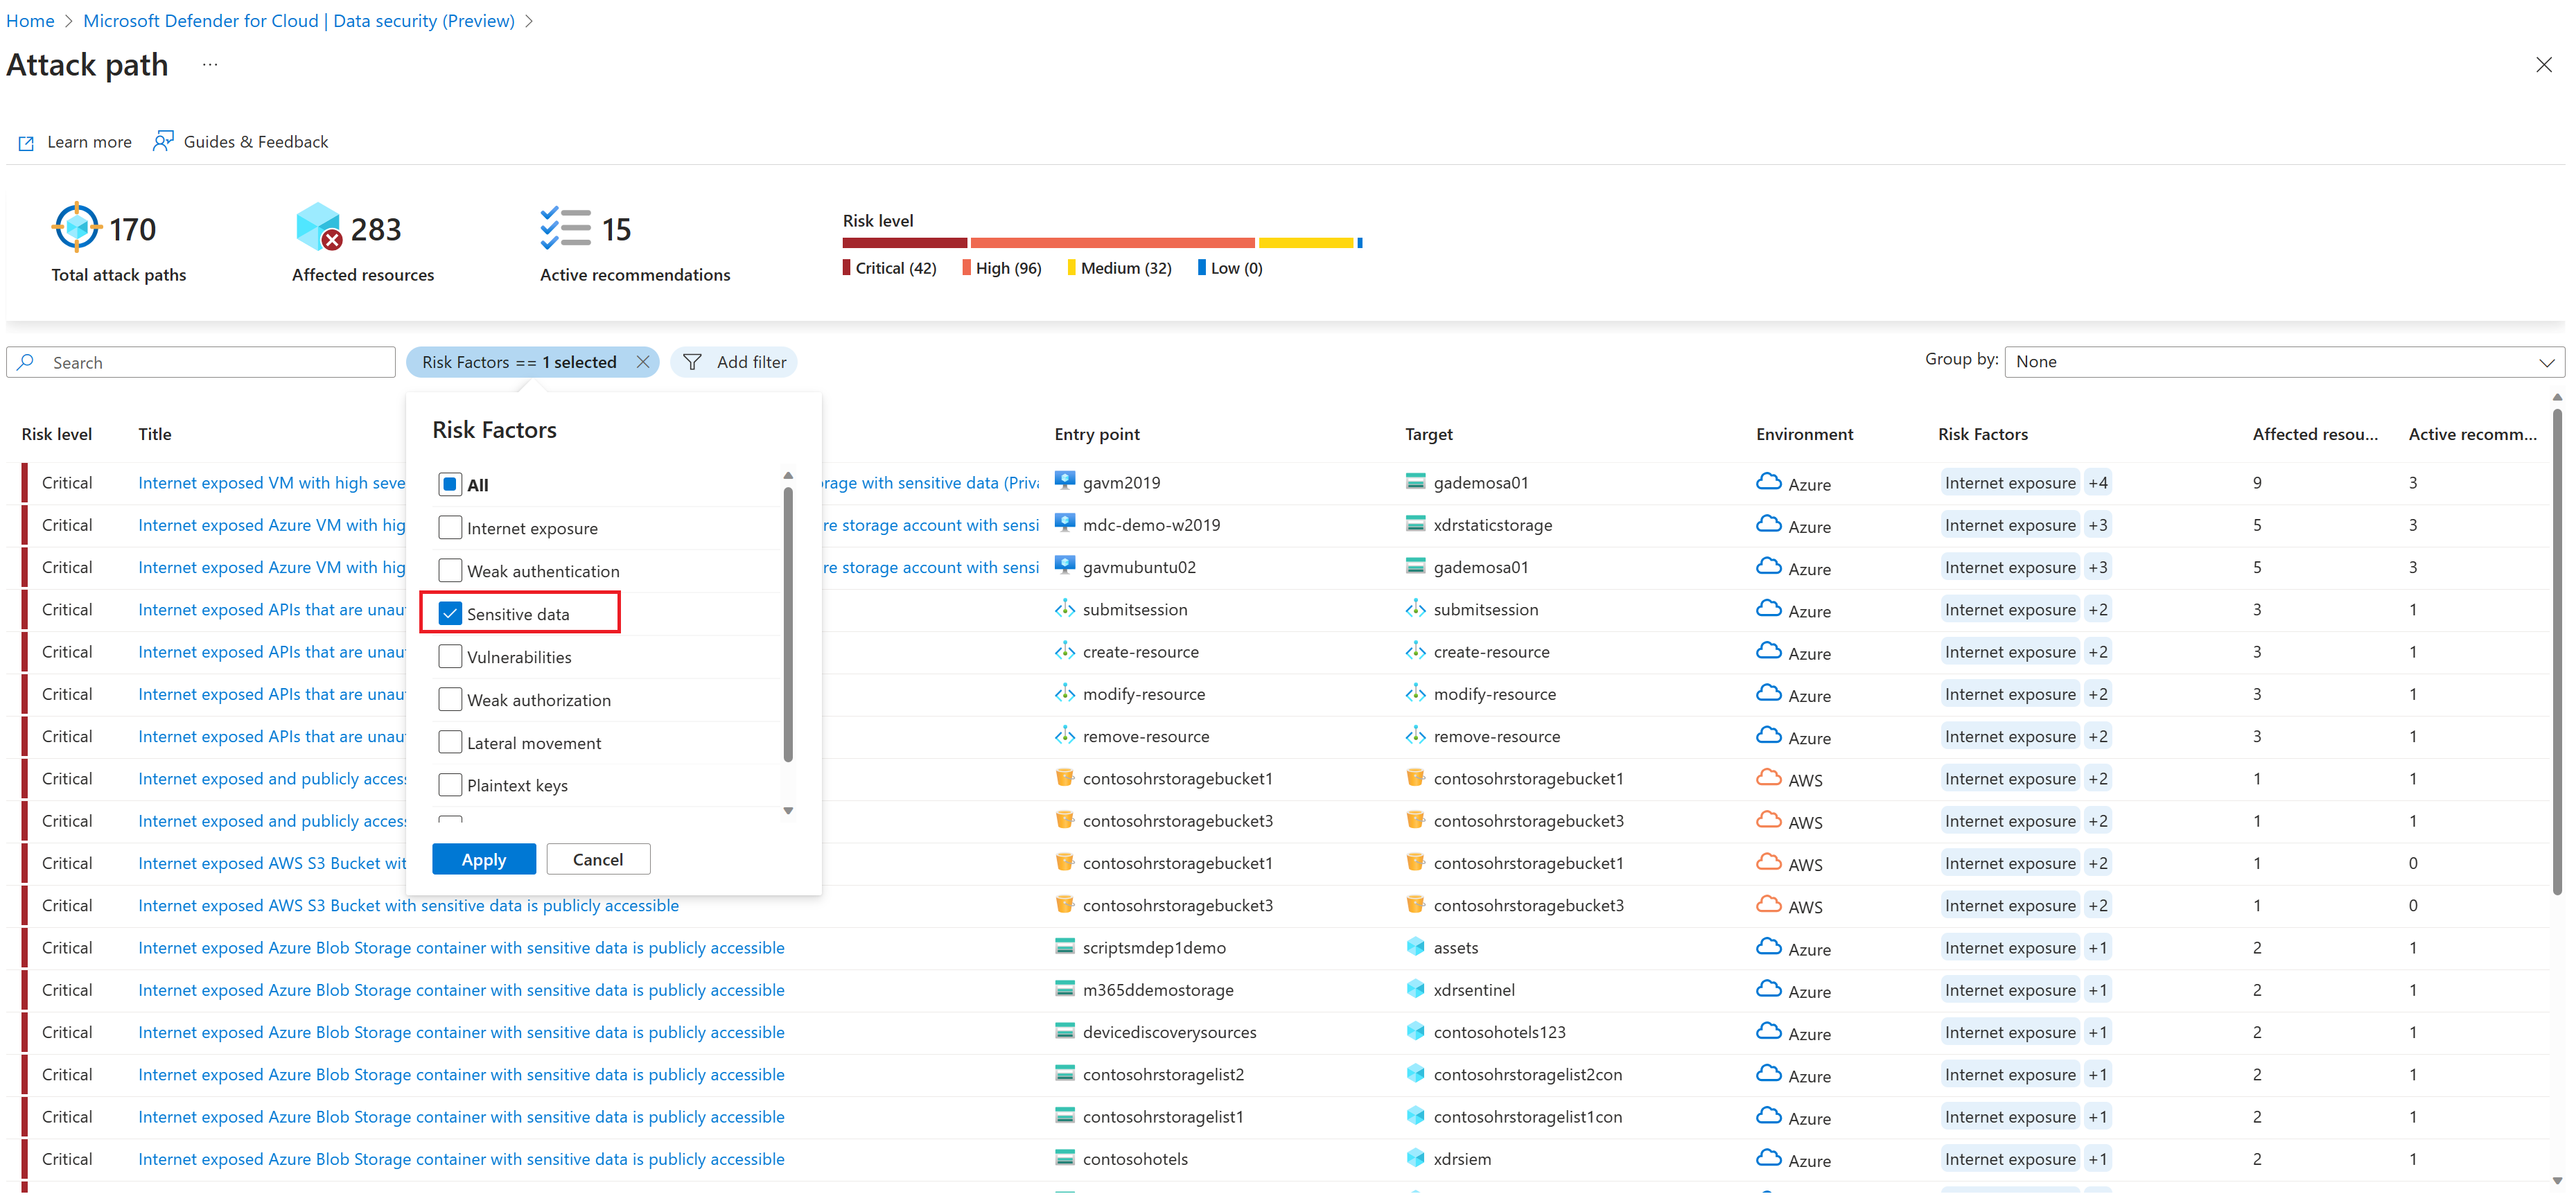
Überprüfen Sie die Datenangriffspfade.
Um sensible Informationen anzuzeigen, die in Datenressourcen erkannt wurden, wählen Sie den Ressourcennamen und dann Insights aus. Erweitern Sie die Erkenntnis Enthält sensible Daten.
Für Schritte zur Risikominderung öffnen Sie Aktive Empfehlungen.

Weitere Beispiele für Angriffspfade für vertrauliche Daten sind:
- Über das Internet erreichbarer Azure Storage-Container mit sensiblen Daten ist öffentlich zugänglich
- Eine verwaltete Datenbank mit übermäßiger Internetbelastung und sensiblen Daten ermöglicht eine grundlegende (lokale Benutzer-/Passwort-)Authentifizierung
- VM weist hochschwere Schwachstellen und Leseberechtigungen für einen Datenspeicher mit sensiblen Daten auf
- Im Internet exponierter AWS-S3-Bucket mit sensiblen Daten ist öffentlich zugänglich
- Der private AWS S3-Bucket, der Daten ins Internet repliziert, ist offen und öffentlich zugänglich
- RDS Snapshot ist für alle AWS-Konten öffentlich verfügbar
Erkunden von Risiken mit Cloud Security Explorer
Erkunden Sie Datenrisiken und -Exposition in Cloud-Sicherheits-Graphen-Insights mithilfe einer Abfragevorlage oder indem Sie eine manuelle Abfrage definieren.
Öffnen Sie in Defender für Cloud Den Cloud Security Explorer.
Erstellen Sie Ihre eigene Abfrage oder wählen Sie eine der Vorlagen für sensible Datenabfragen, wählen Sie Anfrage öffnen und passen Sie sie bei Bedarf an. Im Folgenden finden Sie ein Beispiel:
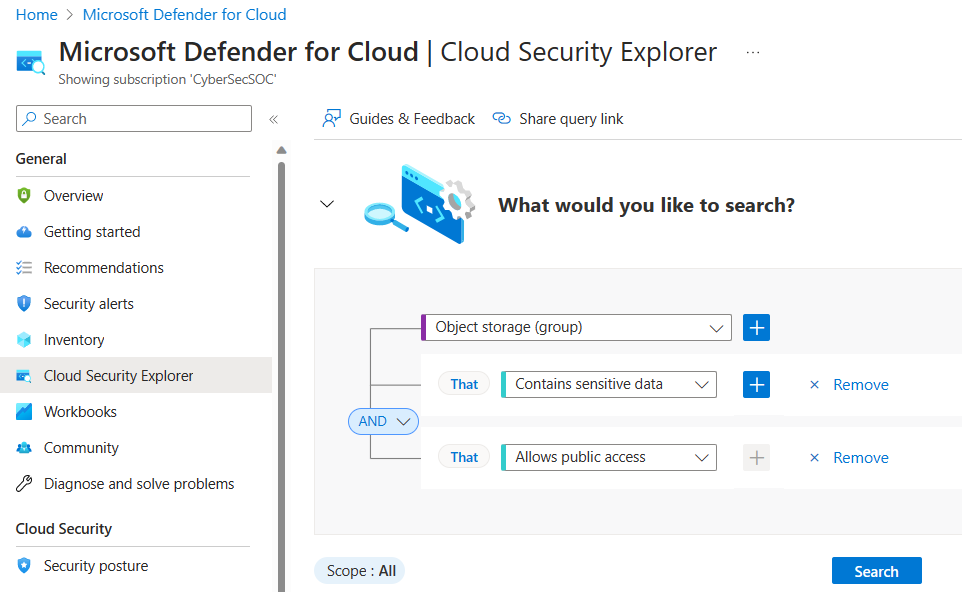

Abfragevorlagen verwenden
Anstatt eine eigene Abfrage zu erstellen, können Sie vordefinierte Abfragevorlagen verwenden. Es stehen mehrere Vorlagen für vertrauliche Datenabfragen zur Verfügung. Beispiel:
- Internetfreiliegende Speichercontainer mit sensiblen Daten, die öffentlichen Zugriff ermöglichen
- Internet verfügbar gemachte S3-Buckets mit vertraulichen Daten, die den öffentlichen Zugriff ermöglichen
Wenn du eine vordefinierte Abfrage öffnest, wird sie automatisch ausgefüllt. Du kannst es bei Bedarf ändern. Hier sind zum Beispiel die vorausgefüllten Felder für im Internet freigelegte Speichercontainer mit sensiblen Daten, die öffentlichen Zugriff ermöglichen.

Sicherheitswarnungen für sensible Daten anzeigen
Wenn Sie die Erkennung sensibler Daten im Defender for Storage-Plan aktivieren, können Sie Warnungen priorisieren und sich darauf konzentrieren, die Ressourcen mit sensiblen Daten betreffen. Weitere Informationen finden Sie unter Datensicherheitswarnungen in Defender for Storage überwachen.
Für Platform as a Service (PaaS)-Datenbanken und Amazon S3-Buckets werden die Ergebnisse an Azure Resource Graph (ARG) gemeldet. Sie können in den Fenstern Defender for Cloud Inventory, Alert und Recommendation nach Sensitivitätslabels und sensiblen Informationstypen filtern und sortieren.
Exportergebnisse
Es ist üblich, dass der Sicherheitsadministrator, der vertrauliche Datenergebnisse in Angriffspfaden oder dem Sicherheits-Explorer überprüft, keinen direkten Zugriff auf die Datenspeicher hat. Daher müssen sie die Ergebnisse mit den Datenbesitzern teilen, die dann weitere Untersuchungen durchführen können.
Um Ergebnisse mit Dateneigentümern zu teilen, verwenden Sie die Option Exportieren in der Erkenntnis Enthält sensible Daten.

Die erstellte CSV-Datei umfasst:
- Beispielname. Je nach Ressourcentyp kann dieser Wert eine Datenbankspalte, ein Dateiname oder ein Containername sein.
- Vertraulichkeitsbezeichnung. Das am höchsten eingestufte Label für diese Ressource, das für alle Zeilen derselbe Wert ist.
- Enthalten in. Beispielvollständiger Pfad: Dateipfad oder vollständiger Spaltenname.
- Typen vertraulicher Informationen: Entdeckte Informationstypen pro Stichprobe. Wenn mehr als ein Informationstyp erkannt wurde, wird für jeden Informationstyp eine neue Zeile hinzugefügt. Dieser Ansatz soll ein einfacheres Filtererlebnis ermöglichen.
Note
Laden Sie den CSV-Bericht auf der Seite "Cloud Security Explorer" herunter, um alle Erkenntnisse zu exportieren, die von der Abfrage im unformatierten Format (json) abgerufen wurden.