Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Netzwerkschutz hilft, zu verhindern, dass Apps sich mit gefährlichen Domains verbinden, die Phishing-Betrügereien, Exploits und andere bösartige Inhalte im Internet hosten könnten. Sicherheitsadministratoren können den Netzwerkschutz mit Microsoft Intune, dem Microsoft Defender-Portal, Mobile Device Management (MDM), Microsoft Configuration Manager, Group Policy oder PowerShell konfigurieren.
Bevor Sie den Netzwerkschutz im Blockmodus aktivieren, verwenden Sie den Audit-Modus in einer Testumgebung, um Apps zu identifizieren, die blockiert werden.
Bevor Sie beginnen, lesen Sie die unterstützten Betriebssysteme und die Anforderungen des Microsoft Defender Antivirus in den Voraussetzungen durch.
Voraussetzungen
Unterstützte Betriebssysteme
Die in diesem Artikel aufgeführten Verfahren gelten für die folgenden Betriebssysteme:
- Windows 10, Version 1709 oder neuer, oder Windows 11 (Pro oder Enterprise).
- Windows Server 2012 R2, Windows Server 2016 oder Windows Server, Version 1803 oder neuer.
Netzwerkschutz wird auch auf anderen Plattformen unterstützt. Für plattformspezifische Anweisungen siehe Netzwerkschutz für Linux und Netzwerkschutz für macOS.
Microsoft Defender Antivirus-Anforderungen
Netzwerkschutz erfordert Microsoft Defender Antivirus im aktiven Modus mit aktiviertem Echtzeitschutz.
- Auf Windows 10, Windows 11 und Windows Server, Version 1803 oder neuer, aktivieren Echtzeitschutz, Verhaltensüberwachung und cloudbasierten Schutz.
- Auf Windows Server 2012 R2 und Windows Server 2016 mit der modernen einheitlichen Lösung verwenden Sie die Microsoft Defender Antivirus Platform Update-Version
4.18.2001.x.xoder neuer.
Windows Server Anforderungen
Note
Windows Server unterstützt Netzwerkschutz, wenn man ihn direkt mit Microsoft Configuration Manager, Group Policy oder PowerShell konfiguriert. Die in diesem Artikel beschriebenen Portalprozeduren von Microsoft Intune und Microsoft Defender können unterstützte Windows Server-Versionen über Defender for Endpoint Sicherheitseinstellungen verwalten.
Um Server über Defender for Endpoint zu integrieren und zu verwalten, benötigt man eine berechtigte Serverlizenz. Wenn Ihre Organisation Defender for Endpoint nur über Defender for Server nutzt, benötigen Sie außerdem mindestens eine aktive Defender for Endpoint-Benutzerabonnementlizenz, um das Sicherheitseinstellungsmanagement zu nutzen. Weitere Informationen finden Sie unter Serverplänen und Lizenzen und Abonnements für das Management von Sicherheitseinstellungen.
Wichtig
Auf Windows Server ist Netzwerkschutz eine Opt-in-Funktion. Bevor Sie eine Netzwerkschutzrichtlinie anwenden, konfigurieren Sie die folgenden Einstellungen wie beschrieben in "Netzwerkschutz konfigurieren" mit PowerShell:
- Auf allen Windows-Servern setzen Sie AllowNetworkProtectionOnWinServer auf
$true. - Auf Windows Server 2012 R2 und Windows Server 2016 mit der modernen einheitlichen Lösung wird AllowNetworkProtectionDownLevel ebenfalls auf
$truegesetzt.
Ohne diese Einstellungen ignoriert Microsoft Defender Antivirus die Netzwerkschutzkonfiguration.
Netzwerkschutz in Microsoft Intune konfigurieren
Microsoft Intune ist das empfohlene Werkzeug zum Konfigurieren und Verteilen von Microsoft Defender for Endpoint-Funktionen auf Geräten. Intune ist jedoch ein separates Produkt, das nicht Teil von Defender für Endpunkt ist und nicht in allen Abonnements enthalten ist. Um Intune zu verwenden, benötigen Sie ein Abonnement, das es enthält, oder Sie können es separat als eigenständiges Abonnement oder Add-On kaufen. Wenn Sie nicht über Intune verfügen, können Sie eine der anderen Methoden in diesem Artikel verwenden. Weitere Informationen finden Sie unter Microsoft Intune-Lizenzierung.
Sie können den Netzwerkschutz in Microsoft Intune aktivieren, indem Sie eine Antivirenrichtlinie oder eine Sicherheitsbasis verwenden.
Konfigurieren Sie Netzwerkschutz in Intune mithilfe von Endpunkt-Sicherheitsrichtlinien
Um den Netzwerkschutz mit einer Microsoft Intune Endpunktsicherheits-Antivirus-Richtlinie zu konfigurieren, siehe Erstellen von Endpunkt-Sicherheitsrichtlinien oder Bestehende Richtlinien ändern (Links öffnen neue Tabs in der Intune-Dokumentation).
Wenn Sie die Richtlinie erstellen, verwenden Sie diese spezifischen Einstellungen:
-
Richtlinientyp: Gehen Sie zu Verwalten> auf der Seite Endpunktsicherheit | Übersicht unter https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, und wählen Sie dann
 Richtlinie erstellen.
- Plattform: Wählen Sie Windows aus.
- Profil: Wählen Sie Microsoft Defender Antivirus aus.
Wenn Sie die Richtlinie erstellen oder ändern, verwenden Sie diese spezifischen Einstellungen im Tab Konfigurationseinstellungen :
-
Aktivieren Sie den Netzwerkschutz im Abschnitt Defender: Wählen Sie einen der folgenden Werte aus:
- Aktiviert (Blockmodus): Blockiert Verbindungen zu bösartigen oder verdächtigen Domains.
- Aktiviert (Audit-Modus): Erfasst Netzwerkschutzereignisse, ohne Verbindungen zu blockieren.
- Deaktiviert: Schaltet den Netzwerkschutz aus.
- Nicht konfiguriert: Die Einstellung wird nicht von der Richtlinie verwaltet.
Weitere Informationen zu Microsoft Defender Antivirus-Profilen in Intune finden Sie unter Antivirenrichtlinie für Endpunktsicherheit in Intune.
Konfigurieren Sie den Netzwerkschutz in Intune mithilfe einer Sicherheitsbaseline
Wichtig
Sicherheitsgrundlagen wenden eine breite Palette von von Microsoft empfohlenen Einstellungen auf Ihre Geräte an. Wenn Ihre Geräte noch nicht von einem Sicherheits-Baseline verwaltet werden, sollten Sie keinen Baseline nur zur Konfiguration des Netzwerkschutzes bereitstellen. Verwenden Sie stattdessen Intune-Endpunkt-Sicherheitsrichtlinien .
Um den Netzwerkschutz als Teil einer Sicherheitsbasislinie in Microsoft Intune zu konfigurieren, siehe Profil für eine Sicherheitsbasis erstellen oder eine Sicherheitsbasislinie bearbeiten (Links öffnen neue Tabs in der Intune-Dokumentation).
Wenn Sie das Profil erstellen, wählen Sie Microsoft Defender for Endpoint Security Baseline.
Wenn Sie das Profil erstellen oder ändern, verwenden Sie diese spezifischen Einstellungen im Tab Konfigurationseinstellungen :
- Aktivieren Sie den Netzwerkschutz im Abschnitt Defender: Wählen Sie Aktiviert (Blockierungsmodus) oder Aktiviert (Überwachungsmodus) aus.
Weitere Informationen zu Sicherheitsbaselines in Microsoft Intune finden Sie unter Informationen zu Intune Sicherheitsbaselines für Windows-Geräte.
Netzwerkschutz im Microsoft Defender-Portal konfigurieren
Wenn Ihre Organisation die Endpunkt-Sicherheitsrichtlinien im Microsoft Defender-Portal verwaltet, verwenden Sie eine Microsoft Defender Antivirus-Richtlinie zur Konfiguration des Netzwerkschutzes.
Tipp
Für diese Methode ist die Rolle "Sicherheitsadministrator" in Microsoft Entra ID erforderlich.
Für ausführliche Anweisungen siehe Eine Endpunkt-Sicherheitsrichtlinie erstellen oder eine Endpunkt-Sicherheitsrichtlinie bearbeiten (Links öffnen neue Tabs).
Wenn Sie die Richtlinie erstellen, verwenden Sie diese spezifischen Einstellungen:
-
Richtlinientyp: Wählen Sie auf der Registerkarte Windows-Richtlinien auf der Seite Richtlinien für Endpunktsicherheit im Microsoft Defender-Portal unter https://security.microsoft.com/policy-inventoryNeue Richtlinie erstellen aus.
- Plattform auswählen: Wählen Sie Windows aus.
- Vorlage auswählen: Wählen Sie Microsoft Defender Antivirus aus.
Wenn Sie die Richtlinie erstellen oder ändern, konfigurieren Sie Netzwerkschutz aktivieren im Abschnitt Defender im Tab Konfigurationseinstellungen:
- Aktiviert (Blockmodus): Blockiert Verbindungen zu bösartigen oder verdächtigen Domains. Blockmodus ist für IP-Adress- und URL-Indikatoren sowie für Webinhalte-Filterung erforderlich.
- Aktiviert (Audit-Modus): Erfasst Netzwerkschutzereignisse, ohne Verbindungen zu blockieren.
- Deaktiviert (Standard): Schaltet den Netzwerkschutz aus.
- Nicht konfiguriert: Die Einstellung wird nicht von der Richtlinie verwaltet.
Für Windows Server 2016 und Windows Server 2012 R2 setzen Sie außerdem im Bereich "Threat Severity Default Action" "Netzwerkschutz absenken" auf "Netzwerkschutz erlauben" aktiviert.
Die Richtlinie enthält außerdem folgende optionale Netzwerkschutzeinstellungen:
- Datagrammverarbeitung auf Windows Server zulassen: Wählen Sie für Serverrollen, die ein hohes UDP-Verkehrsaufkommen erzeugen, Datagrammverarbeitung auf Windows Server ist deaktiviert (Standard). Beispiele sind Domänencontroller, DNS-Server, Dateiserver, SQL Server und Exchange Server.
- Deaktivieren Sie DNS über TCP-Parsing: Wählen Sie aus, ob DNS over TCP-Parsing aktiviert oder deaktiviert ist.
- HTTP-Parsing deaktivieren: Wählen Sie aus, ob HTTP-Parsing aktiviert oder deaktiviert ist.
- SSH-Parsing deaktivieren: Wähle, ob SSH-Parsing aktiviert oder deaktiviert ist.
- TLS-Parsing deaktivieren: Wählen Sie, ob TLS-Parsing aktiviert oder deaktiviert ist.
- [Veraltet] DNS-Senkloch aktivieren: Wählen Sie, ob DNS-Senkloch aktiviert oder deaktiviert ist.
Konfigurieren Sie den Netzwerkschutz in jeder MDM-Lösung mithilfe des Policy CSP
Tipp
Bevor Sie den Netzwerkschutz über MDM konfigurieren, aktualisieren Sie die Microsoft Defender Antivirus-Plattform.
Der Policy Configuration Service Provider (CSP) ermöglicht es Organisationen, Richtlinien auf Windows-Geräten durch jede mobile Geräteverwaltung (MDM)-Lösung zu konfigurieren, nicht nur Microsoft Intune. Weitere Informationen finden Sie unter Richtlinien-CSP.
Konfigurieren Sie den Netzwerkschutz durch die Verwendung des EnableNetworkProtection CSP mit folgenden Einstellungen:
OMA-URI-Pfad: ./Device/Vendor/MSFT/Policy/Config/Defender/EnableNetworkProtection
Datentyp: Ganze Zahl
Wert:
-
0: Netzwerkschutz ist deaktiviert. -
1: Netzwerkschutz ist im Blockmodus aktiviert. -
2: Netzwerkschutz ist im Audit-Modus aktiviert.
Netzwerkschutz im Microsoft Configuration Manager konfigurieren
Um den Netzwerkschutz in Microsoft Configuration Manager zu konfigurieren, verwenden Sie eine Windows Defender Exploit Guard-Richtlinie. Für ausführliche Anweisungen siehe Erstelle und Bereitstellung einer Exploit Guard-Richtlinie.
Wenn Sie die Richtlinie erstellen oder ändern, verwenden Sie diese spezifischen Einstellungen:
- Exploit Guard-Komponenten (nur neue Richtlinien): Wählen Sie Netzwerkschutz aus.
- Netzwerkschutz konfigurieren (neue und bestehende Richtlinien): Wählen Sie Blocken, Prüfen oder Deaktiviert.
Entferne die Einstellungen des Konfigurations-Manager Exploit Guard
Wenn Sie eine Exploit Guard-Richtlinie über den Konfigurations-Manager bereitstellen, bleiben die Einstellungen beim Client erhalten, wenn Sie die Bereitstellung entfernen. Der Client zeichnet Delete not supported in der Datei ExploitGuardHandler.log auf.
Um die Exploit Guard-Einstellungen zu entfernen, führen Sie im Kontext folgendes PowerShell-Skript aus SYSTEM . Das Skript löscht die MDM-Richtlinienwerte von Defender und Exploit Guard, einschließlich Regeln zur Reduzierung von Angriffsflächen, kontrolliertem Ordnerzugriff und Netzwerkschutz:
$defenderObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_Defender02" -Filter "InstanceID='Defender' and ParentID='./Vendor/MSFT/Policy/Config'"

$defenderObject.AttackSurfaceReductionRules = $null

$defenderObject.AttackSurfaceReductionOnlyExclusions = $null

$defenderObject.EnableControlledFolderAccess = $null

$defenderObject.ControlledFolderAccessAllowedApplications = $null

$defenderObject.ControlledFolderAccessProtectedFolders = $null

$defenderObject.EnableNetworkProtection = $null

$defenderObject.Put()

$exploitGuardObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_ExploitGuard02" -Filter "InstanceID='ExploitGuard' and ParentID='./Vendor/MSFT/Policy/Config'"

$exploitGuardObject.ExploitProtectionSettings = $null

$exploitGuardObject.Put()
Konfigurieren Sie den Netzwerkschutz mithilfe der Gruppenrichtlinie
Um den Netzwerkschutz in einer Domänenumgebung zu konfigurieren, befolgen Sie diese Schritte:
Öffnen Sie die Gruppenrichtlinien-Verwaltungskonsole (GPMC) auf Ihrem Computer für die Gruppenrichtlinienverwaltung.
Erweitern Sie in der GPMC-Konsolenstruktur Gruppenrichtlinienobjekte in der Gesamtstruktur und Domäne, die das Gruppenrichtlinienobjekt enthält, das Sie bearbeiten möchten.
Klicken Sie mit der rechten Maustaste auf das GPO, und wählen Sie dann Bearbeiten aus.
Gehen Sie im Group Policy Management Editor zu Computerkonfiguration>Administrative Vorlagen>Windows-Komponenten>Microsoft Defender Antivirus>Microsoft Defender Exploit Guard>Netzwerkschutz.
Note
Gruppenrichtlinienpfade bei älteren Versionen von Windows verwenden möglicherweise Windows Defender Antivirus statt Microsoft Defender Antivirus. Beide Namen verweisen auf denselben Richtlinienspeicherort.
Öffnen Sie im Detailbereich Netzwerkschutz die Option Verhindern, dass Benutzer und Apps auf gefährliche Websites zugreifen.
Wählen Sie aktiviert und wählen Sie dann eine der folgenden Optionen:
- Blockieren: Blockiert den Zugriff auf bösartige IP-Adressen und Domains.
- Deaktivieren (Standard): Schaltet den Netzwerkschutz aus.
- Audit-Modus: Zeichnet ein Ereignis auf, wenn ein Nutzer eine bösartige IP-Adresse oder Domain besucht, ohne den Zugriff zu blockieren.
Wählen Sie OK aus.
Tipp
Sie können die Gruppenrichtlinie auch lokal auf einem einzelnen Gerät konfigurieren, indem Sie den Local Group Policy Editor (gpedit.msc). verwenden. Gehe zum gleichen Richtlinienpfad und konfiguriere dann Verhindern, dass Nutzer und Apps gefährliche Webseiten betreten.
Netzwerkschutz mit PowerShell konfigurieren
Um den Netzwerkschutz in PowerShell auf Windows-Clients zu konfigurieren, verwenden Sie folgende Syntax in einer erhöhten PowerShell-Sitzung (eine PowerShell-Eingabe, die Sie durch die Auswahl "Als Administrator ausführen" geöffnet haben):
Set-MpPreference -EnableNetworkProtection <Disabled | Enabled | AuditMode>
-
Disabled: Schaltet den Netzwerkschutz aus. -
Enabled: Aktiviert den Netzwerkschutz im Blockmodus, der Verbindungen zu bösartigen oder verdächtigen Domains verhindert. -
AuditMode: Aktiviert den Netzwerkschutz im Audit-Modus, der Ereignisse für Verbindungen zu bösartigen Domains aufzeichnet, ohne sie zu blockieren.
Um den Netzwerkschutz in PowerShell auf Windows-Servern zu konfigurieren, verwenden Sie die folgende Syntax in einer erhöhten PowerShell-Sitzung:
Windows Server 2019 oder neuer:
Set-MpPreference -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>Windows Server 2016 oder Windows Server 2012 R2 mit der modernen einheitlichen Lösung für Microsoft Defender for Endpoint:
Set-MpPreference -AllowNetworkProtectionDownLevel $true -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>
Wichtig
Legen Sie AllowDatagramProcessingOnWinServer auf $false fest auf Serverrollen, die ein hohes UDP-Datenverkehrsaufkommen erzeugen, z. B. Domänencontroller, DNS-Server, Dateiserver, SQL Server und Exchange Server. Die Aktivierung der Datagrammverarbeitung auf diesen Servern kann die Netzwerkleistung und -zuverlässigkeit verringern.
Für detaillierte Syntax- und Parameterinformationen siehe Set-MpPreference.
Netzwerkschutzeinstellungen auf Geräten überprüfen
Verwenden Sie eine der folgenden Methoden, um die Netzwerkschutzeinstellungen auf einem Gerät zu überprüfen:
PowerShell:
Führen Sie in PowerShell den folgenden Befehl aus:
Get-MpPreference | Select-Object EnableNetworkProtection, AllowNetworkProtectionOnWinServer, AllowNetworkProtectionDownLevel, AllowDatagramProcessingOnWinServer-
EnableNetworkProtection:
-
0: Netzwerkschutz ist ausgeschaltet. -
1: Netzwerkschutz ist im Blockmodus aktiviert. -
2: Netzwerkschutz ist im Audit-Modus aktiviert.
-
-
AllowNetworkProtectionOnWinServer: Auf Windows-Servern sollte der Wert lauten
True. -
AllowNetworkProtectionDownLevel: Auf Windows Server 2016 und Windows Server 2012 R2 mit dem einheitlichen Agenten sollte der Wert lauten
True. -
AllowDatagramProcessingOnWinServer: Bei Serverrollen, die hohe UDP-Datenmengen generieren, sollte der Wert lauten
False.
-
EnableNetworkProtection:
Registrierungs-Editor:
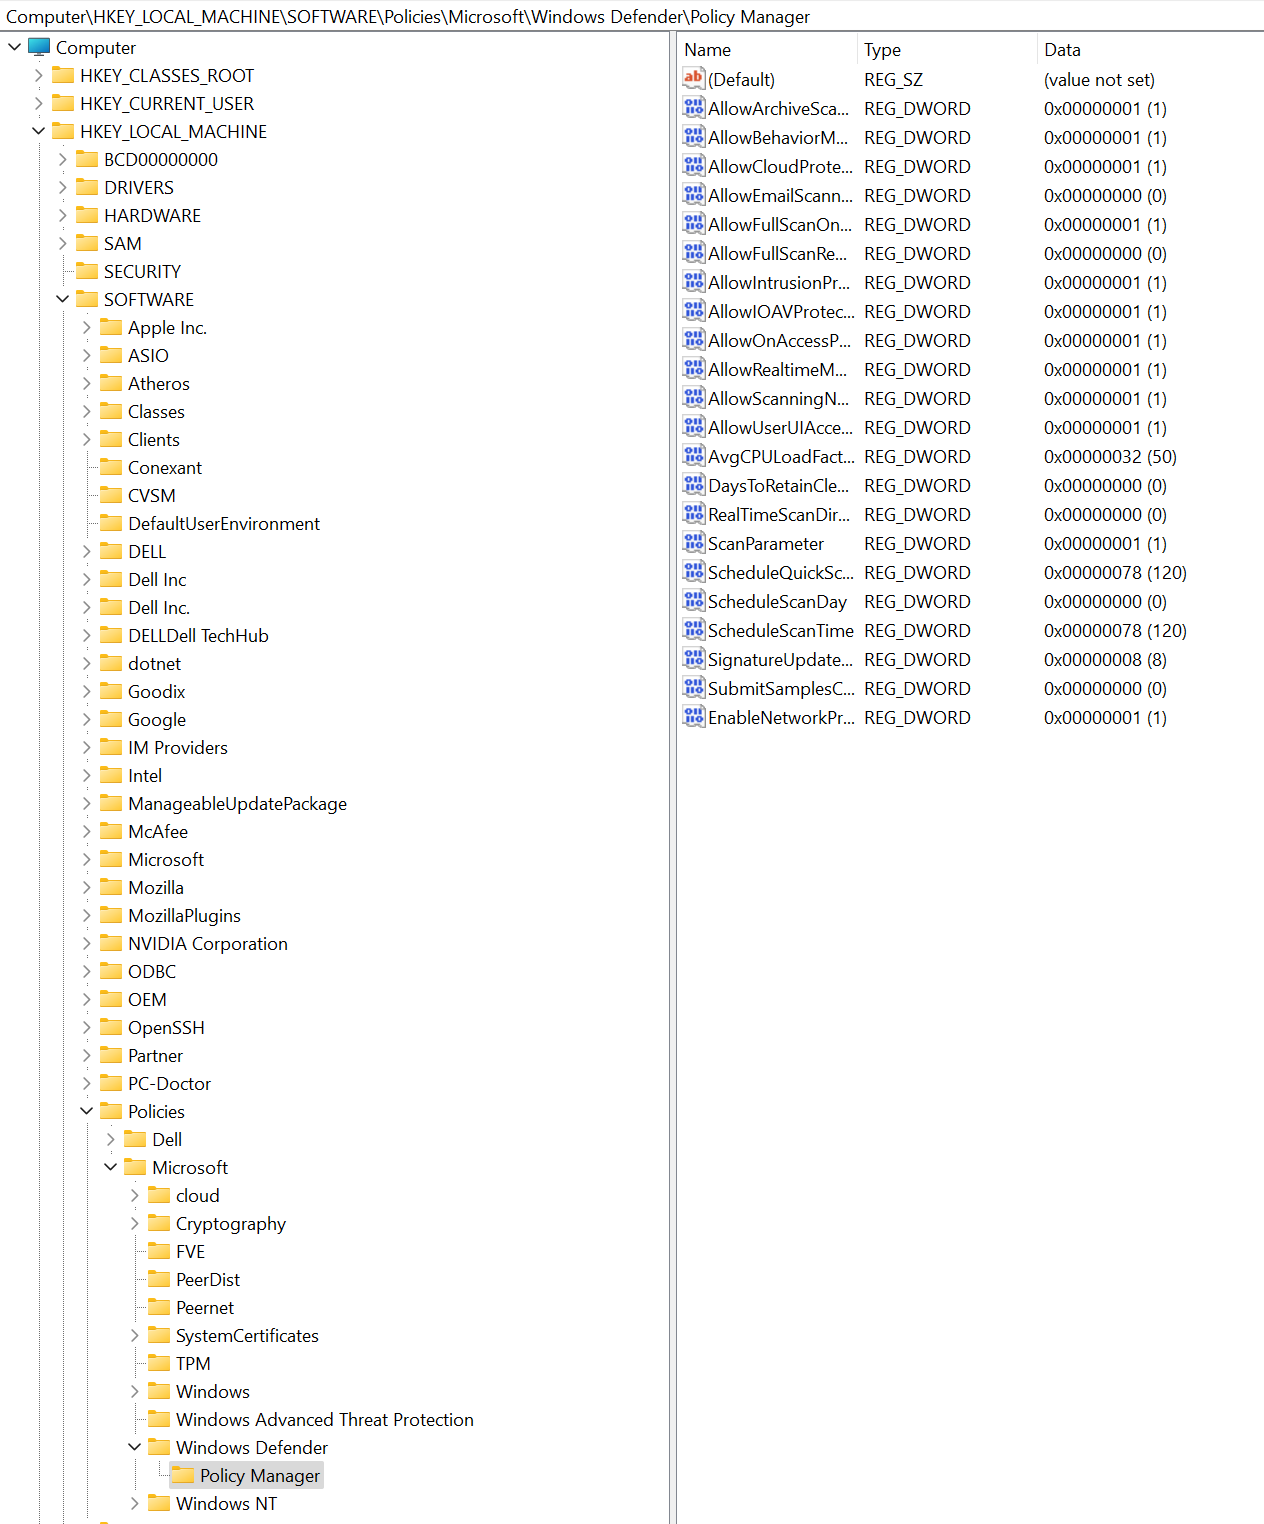
Öffnen Sie den Registrierungs-Editor. Führen Sie
regedit.exebeispielsweise aus.Gehe zu HKEY_LOCAL_MACHINE>SOFTWARE>Policies>Microsoft>Windows Defender>Policy Manager.
Wenn dieser Weg nicht existiert, gehe zu HKEY_LOCAL_MACHINE>SOFTWARE>>Microsoft Windows Defender>Windows Defender Exploit Guard>Network Protection.
Wählen Sie EnableNetworkProtection aus, um den aktuellen Status des Netzwerkschutzes auf dem Gerät anzuzeigen:
-
0: Netzwerkschutz ist ausgeschaltet. -
1: Netzwerkschutz ist im Blockmodus aktiviert. -
2: Netzwerkschutz ist im Audit-Modus aktiviert.
-
