Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Übersicht
Defender für Endpunkt kann dazu beitragen, die Server Ihrer organization mit Funktionen wie Statusverwaltung, Bedrohungsschutz und Endpunkterkennung und -reaktion zu schützen. Defender für Endpunkt bietet Ihrem Sicherheitsteam tiefere Einblicke in Serveraktivitäten, die Abdeckung für die Erkennung von Kernel- und Speicherangriffen und die Möglichkeit, bei Bedarf Reaktionsaktionen zu ergreifen. Defender für Endpunkt lässt sich auch in Microsoft Defender for Cloud integrieren und bietet Ihren organization eine umfassende Serverschutzlösung.
Abhängig von Ihrer jeweiligen Umgebung können Sie zwischen mehreren Optionen für das Onboarding von Servern in Defender für Endpunkt wählen. In diesem Artikel werden die verfügbaren Optionen für Windows Server und Linux, wichtige Punkte beschrieben, die zu berücksichtigen sind, wie Sie einen Erkennungstest nach dem Onboarding ausführen und wie Sie Server offboarden.
Hinweis
Das Defender-Bereitstellungstool kann zum Bereitstellen der Defender-Endpunktsicherheit auf Windows- und Linux-Geräten verwendet werden. Das Tool ist eine einfache, sich selbst aktualisierende Anwendung, die den Bereitstellungsprozess optimiert. Weitere Informationen finden Sie unter Bereitstellen Microsoft Defender Endpunktsicherheit auf Windows-Geräten mithilfe des Defender-Bereitstellungstools und Bereitstellen Microsoft Defender Endpunktsicherheit auf Linux Geräten mithilfe des Defender-Bereitstellungstools (Vorschau).
Tipp
Für eine angepasste Umgebung können Sie im Microsoft 365 Admin Center auf den Leitfaden für die automatisierte Einrichtung von Security Analyzer zugreifen.
Serverpläne
Für das Onboarding von Servern in Defender für Endpunkt sind Serverlizenzen erforderlich. Sie können aus den folgenden Optionen wählen:
- Microsoft Defender für Server Plan 1 oder Plan 2 (als Teil des Defender für Cloud-Angebots)
- Microsoft Defender for Endpoint für Server
- Microsoft Defender for Business-Server (nur für kleine und mittlere Unternehmen)
Tipp
Für die meisten Organisationen empfiehlt Microsoft, Server über Microsoft Defender for Servers Plan 2 als Teil von Microsoft Defender for Cloud zu integrieren. Plan 2 beinhaltet Defender für den Endpunkt-Serverschutz und spezifische Funktionen für Server-Workloads:
- Agentenloses Maschinen-Scannen nach Schwachstellen, Malware und Geheimnissen
- Dateiintegritätsüberwachung
- Just-in-time-Zugriff auf virtuelle Maschinen
- Beurteilung der regulatorischen Einhaltung
- Premium-Microsoft Defender Vulnerability Management-Funktionen
- Bewertung der Betriebssystemkonfiguration basierend auf dem Microsoft Cloud Security Benchmark
- Ein Vorteil bei der täglichen Datenaufnahme von 500 MB für jede geschützte Maschine
Defender for Cloud integriert die Defender for Endpoint-Erweiterung automatisch auf unterstützte Azure-virtuelle Maschinen und Azure Arc-fähige Maschinen, sodass Sie keine Onboarding-Skripte pro Maschine benötigen. Einen Funktionsvergleich finden Sie unter Funktionen des Defender for Servers-Plans.
Wenn Ihre Organisation keinen Defender for Cloud nutzt, sind die eigenständigen Microsoft Defender for Endpoint for Server und die Microsoft Defender for Business Servers-Lizenzen Alternativen.
Integration in Microsoft Defender for Servers
Defender für Endpunkt lässt sich nahtlos in Defender für Server (in Defender für Cloud) integrieren. Wenn Ihr Abonnement Defender für Server Plan 1 oder Plan 2 enthält, haben Sie folgende Möglichkeiten:
- Automatisches Onboarding von Servern
- Server, die von Defender für Cloud überwacht werden, werden im Microsoft Defender-Portal im Gerätebestand angezeigt.
- Durchführen detaillierter Untersuchungen als Defender für Cloud-Kunde
Hier sind einige Punkte, die Sie beachten sollten:
- Wenn Sie Defender für Cloud zum Überwachen von Servern verwenden, wird automatisch ein Defender für Endpunkt-Mandant erstellt. Die von Defender für Endpunkt gesammelten Daten werden am geografischen Standort des Mandanten gespeichert, der während der Bereitstellung identifiziert wird. (Beispielsweise in den USA für Kunden in den USA, in der EU für europäische Kunden und in Großbritannien für Kunden im Vereinigten Königreich.)
- Wenn Sie Defender für Endpunkt vor der Verwendung von Defender für Cloud verwenden, werden Ihre Daten an dem Speicherort gespeichert, den Sie beim Erstellen Ihres Mandanten angegeben haben, auch wenn Sie die Integration zu einem späteren Zeitpunkt in Defender für Cloud durchführen.
- Nach der Konfiguration können Sie den Speicherort Ihrer Daten nicht mehr ändern. Wenn Sie Ihre Daten an einen anderen Ort verschieben möchten, wenden Sie sich an den Support, um Ihren Mandanten zurückzusetzen.
- Die Überwachung von Serverendpunkten, die diese Integration nutzt, ist derzeit nicht für Office 365 GCC-Kunden verfügbar.
- Linux Servern, die über Defender für Cloud integriert sind, ist ihre anfängliche Konfiguration so festgelegt, dass Microsoft Defender Antivirus im passiven Modus ausgeführt wird. Informationen zum Bereitstellen von Defender für Endpunkt auf Linux Server finden Sie unter Voraussetzungen für Microsoft Defender for Endpoint auf Linux.
Weitere Informationen finden Sie unter Schützen Ihrer Endpunkte mit der Integration von Defender für Endpunkt in Defender für Cloud.
Wichtige Informationen für Nicht-Microsoft-Antiviren-/Antischadsoftwarelösungen
Wenn Sie beabsichtigen, eine Nicht-Microsoft-Antischadsoftwarelösung zu verwenden, müssen Sie Microsoft Defender Antivirus im passiven Modus ausführen. Stellen Sie sicher, dass Sie während des Installations- und Onboardingprozesses den passiven Modus festlegen. Weitere Informationen finden Sie unter Windows Server und passiver Modus.
Wichtig
Wenn Sie Defender für Endpunkt auf Servern installieren, auf denen McAfee Endpoint Security oder VirusScan Enterprise ausgeführt wird, muss möglicherweise die McAfee-Plattformversion aktualisiert werden, um sicherzustellen, dass Microsoft Defender Antivirus nicht entfernt oder deaktiviert wird. Weitere Informationen zu bestimmten erforderlichen Versionsnummern finden Sie im McAfee Knowledge Center-Artikel.
Optionen für das Server-Onboarding
Sie können aus mehreren Bereitstellungsmethoden und -tools wählen, um Server zu integrieren, wie in der folgenden Tabelle zusammengefasst:
| Betriebssystem | Bereitstellungsmethode |
|---|---|
| Windows Server 2012 R2 oder neuer Windows Server, Version 1803 Azure Stack HCI-Betriebssystem, Version 23H2 und höher |
Lokales Skript (verwendet ein Onboardingpaket) Defender für Server Microsoft Configuration Manager Gruppenrichtlinie VDI-Skripts Einführung in Defender for Cloud Moderne, einheitliche Lösung für Windows Server 2016 und 2012 R2 |
| Linux |
Installationsskriptbasierte Bereitstellung Ansible script-basierte Bereitstellung Skriptbasierte Bereitstellung von Chef Auf Puppet-Skript basierende Bereitstellung Saltstack-skriptbasierte Bereitstellung Manuelle Bereitstellung (verwendet ein lokales Skript) Direktes Onboarding mit Defender für Cloud Verbinden Sie Ihre Nicht-Azure-Computer mit Microsoft Defender for Cloud mithilfe von Defender for Endpoint Leitfaden für die Bereitstellung von Defender for Endpoint unter Linux für SAP |
Integrieren Sie Windows Server, Version 1803, Windows Server 2019 und Windows Server 2025 sowie das Azure Stack HCI-Betriebssystem, Version 23H2 und höher.

Überprüfen Sie unbedingt die Mindestanforderungen für Defender für Endpunkt.
Navigieren Sie im Microsoft Defender-Portal zu Einstellungen>Endpunkte, und wählen Sie dann unter Geräteverwaltungdie Option Onboarding aus.
Wählen Sie in der Liste Betriebssystem zum Starten des Onboardingprozesses auswählenWindows Server 2019, 2022 und 2025 aus.
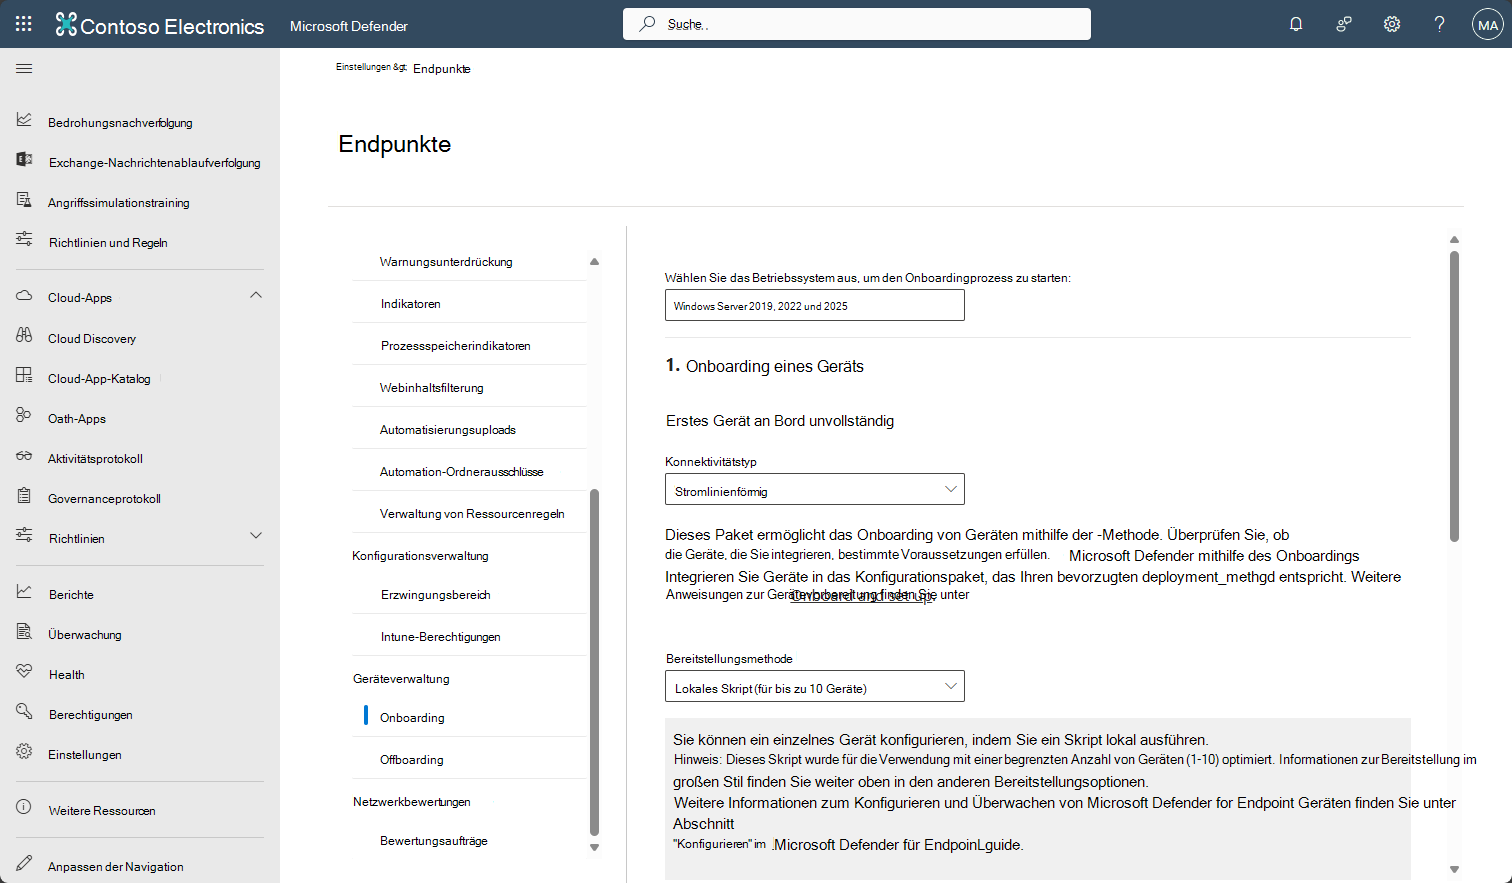
Wählen Sie unter Konnektivitätstyp entweder Optimiert oder Standard aus. (Weitere Informationen finden Sie unter Voraussetzungen für optimierte Konnektivität.)
Wählen Sie unter Bereitstellungsmethode eine Option aus, und laden Sie dann das Onboardingpaket herunter.
Befolgen Sie die Anweisungen in einem der folgenden Artikel für Ihre Bereitstellungsmethode:
Einbinden von Windows Server 2016 und Windows Server 2012 R2

Überprüfen Sie unbedingt die Mindestanforderungen für Defender für Endpunkt und Voraussetzungen für Windows Server 2016 und 2012 R2.
Navigieren Sie im Microsoft Defender-Portal zu Einstellungen>Endpunkte, und wählen Sie dann unter Geräteverwaltungdie Option Onboarding aus.
Wählen Sie in der Liste Betriebssystem auswählen, um den Onboardingprozess zu starten die Option Windows Server 2016 und Windows Server 2012 R2 aus.
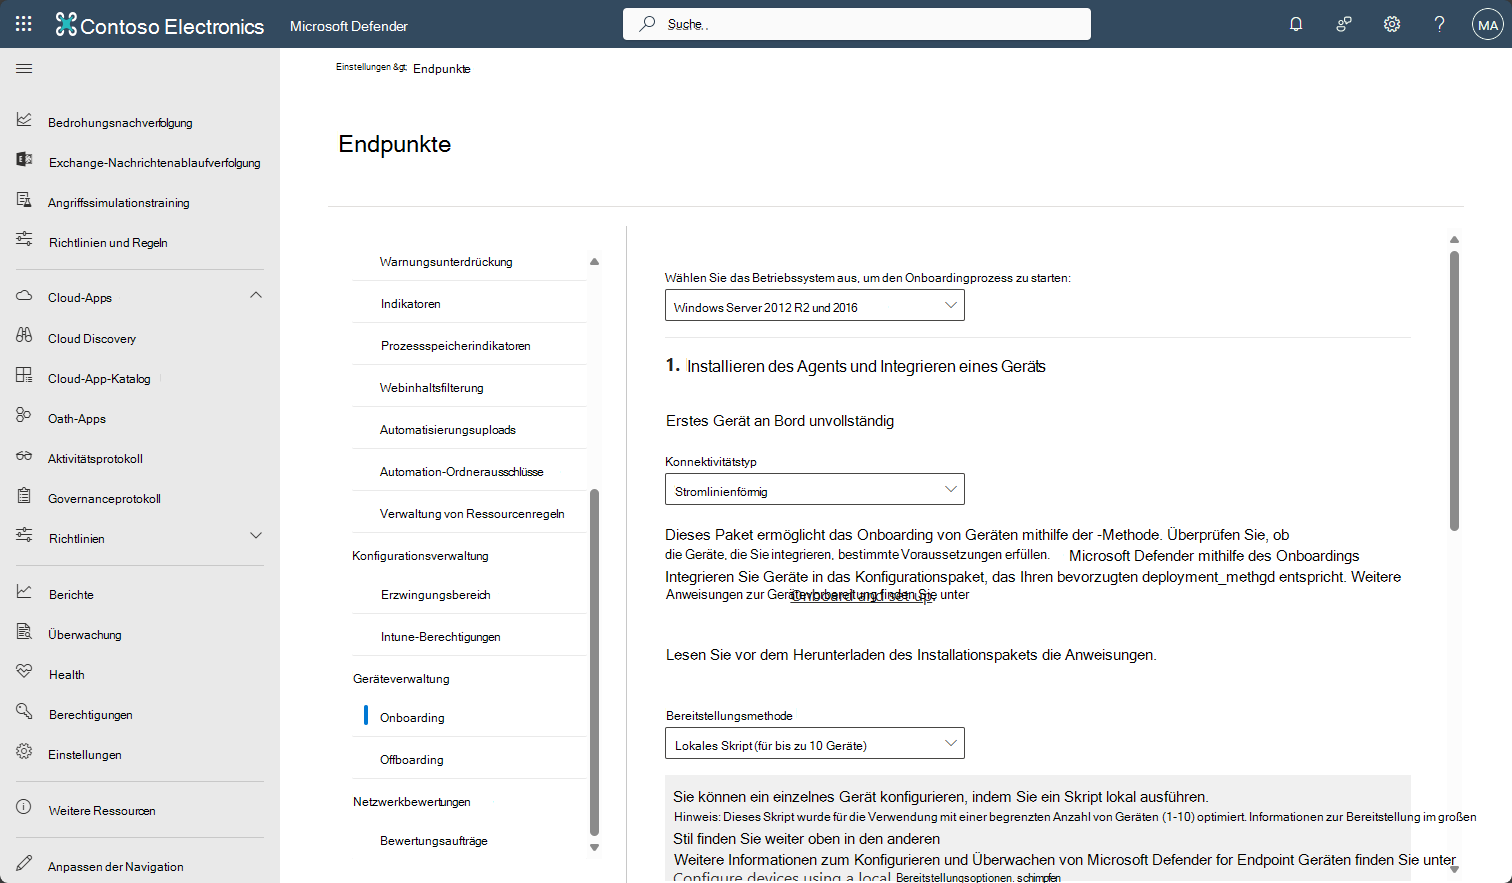
Wählen Sie unter Konnektivitätstyp entweder Optimiert oder Standard aus. (Weitere Informationen finden Sie unter Voraussetzungen für optimierte Konnektivität.)
Wählen Sie unter Bereitstellungsmethode eine Option aus, und laden Sie dann das Installationspaket und das Onboardingpaket herunter.
Hinweis
Das Installationspaket wird monatlich aktualisiert. Achten Sie darauf, das neueste Paket vor der Verwendung herunterzuladen. Zum Aktualisieren nach der Installation müssen Sie das Installationspaket nicht erneut ausführen. Falls Sie dies tun, fordert Sie das Installationsprogramm auf, zuerst ein Offboarding durchzuführen, da dies für die Deinstallation erforderlich ist. Siehe Updatepakete für Defender for Endpoint unter Windows Server 2012 R2 und 2016.
Befolgen Sie die Anweisungen in einem der folgenden Artikel für Ihre Bereitstellungsmethode:
- Lokales Skript
- Gruppenrichtlinie
- Konfigurations-Manager
- VDI-Onboardingskripts für nicht persistente Geräte
- Migrieren von Servern von Microsoft Monitoring Agent zur modernen einheitlichen Lösung
- Verbinden Sie Ihre Nicht-Azure-Computer mit Microsoft Defender for Cloud mithilfe von Defender for Endpoint
Voraussetzungen für Windows Server 2016 und 2012 R2
- Es wird empfohlen, das neueste verfügbare Servicing Stack Update (SSU) und das neueste kumulative Update (LCU) auf dem Server zu installieren.
- Die SSU vom 14. September 2021 oder neuer muss installiert sein.
- Die LCU vom 20. September 2018 oder später muss installiert sein.
- Aktivieren Sie das Feature Microsoft Defender Antivirus, und stellen Sie sicher, dass es auf dem neuesten Stand ist. Weitere Informationen zum Aktivieren von Defender Antivirus unter Windows Server finden Sie unter Defender Antivirus unter Windows Server erneut aktivieren, wenn es deaktiviert wurde und Defender Antivirus unter Windows Server erneut aktivieren, wenn es deinstalliert wurde.
- Laden Sie die neueste Plattformversion mithilfe von Windows Update herunter, und installieren Sie sie. Alternativ können Sie das Updatepaket manuell aus dem Microsoft Update-Katalog oder von MMPC herunterladen.
- Auf Windows Server 2016 muss Microsoft Defender Antivirus als Feature installiert und vor der Installation vollständig aktualisiert werden.
Aktualisieren von Paketen für Windows Server 2016 oder Windows Server 2012 R2
Um regelmäßige Produktverbesserungen und Fehlerbehebungen für die Defender für Endpunkt-Komponente zu erhalten, stellen Sie sicher, dass Windows Update KB5005292 angewendet oder genehmigt wird. Außerdem finden Sie unter Verwalten von Microsoft Defender Antivirus-Updates und Anwenden von Baselines Informationen dazu, wie Sie die Schutzkomponenten auf dem neuesten Stand halten.
Wenn Sie Windows Server Update Services (WSUS) und/oder Microsoft Configuration Manager verwenden, ist dieses neue „Microsoft Defender for Endpoint update für den EDR-Sensor“ in der Kategorie „Microsoft Defender for Endpoint“ verfügbar.
Funktionalität in der modernen einheitlichen Lösung für Windows Server 2016 und Windows Server 2012 R2
Die vorherige Implementierung (vor April 2022) für das Onboarding von Windows Server 2016 und Windows Server 2012 R2 erforderte die Verwendung des Microsoft Monitoring Agent (MMA). Das moderne, einheitliche Lösungspaket erleichtert das Onboarding von Servern, indem Abhängigkeiten und Installationsschritte entfernt werden. Es bietet auch einen viel erweiterten Featuresatz. Weitere Informationen finden Sie in den folgenden Ressourcen:
- Servermigrationsszenarien aus der vorherigen MMA-basierten Microsoft Defender for Endpoint-Lösung
- Tech Community Blog: Schutz Windows Server 2012 R2 und 2016
Abhängig vom Server, den Sie integrieren, installiert die einheitliche Lösung Defender für Endpunkt und/oder den EDR-Sensor auf dem Server. In der folgenden Tabelle wird angegeben, welche Komponente installiert ist und was standardmäßig integriert ist.
| Serverversion | Microsoft Defender Antivirus | EDR-Sensor |
|---|---|---|
| Windows Server 2012 R2 |

|
|
| Windows Server 2016 | Integriert |
|
| Windows Server 2019 und höher | Integriert | Integriert |
Bekannte Probleme und Einschränkungen in der modernen einheitlichen Lösung
Die folgenden Punkte gelten für Windows Server 2016 und Windows Server 2012 R2:
Laden Sie immer das neueste Installationspaket aus dem Microsoft Defender-Portal (https://security.microsoft.com) herunter, bevor Sie eine neue Installation durchführen, und stellen Sie sicher, dass die Voraussetzungen erfüllt sind. Stellen Sie nach der Installation sicher, dass sie regelmäßig mithilfe von Komponentenupdates aktualisiert werden, die im Abschnitt Updatepakete für Defender für Endpunkt auf Windows Server 2012 R2 und 2016 beschrieben sind.
Ein Betriebssystemupdate kann aufgrund eines Timeouts bei der Dienstinstallation zu einem Installationsproblem auf Computern mit langsameren Datenträgern führen. Die Installation schlägt mit der Meldung
Couldn't find c:\program files\windows defender\mpasdesc.dll, - 310 WinDefendfehl. Verwenden Sie das neueste Installationspaket und das neueste install.ps1 Skript, um die fehlerhafte Installation ggf. zu löschen.Die Benutzeroberfläche auf Windows Server 2016 und Windows Server 2012 R2 ermöglicht nur grundlegende Vorgänge. Informationen zum lokalen Ausführen von Vorgängen auf einem Gerät finden Sie unter Verwalten von Defender für Endpunkt mit PowerShell, WMI und MPCmdRun.exe. Daher funktionieren Features, die speziell auf Benutzerinteraktionen basieren, z. B. wenn der Benutzer aufgefordert wird, eine Entscheidung zu treffen oder eine bestimmte Aufgabe auszuführen, möglicherweise nicht wie erwartet. Es wird empfohlen, die Benutzeroberfläche zu deaktivieren oder nicht zu aktivieren oder keine Benutzerinteraktion auf einem verwalteten Server zu erfordern, da sich dies auf die Schutzfunktion auswirken kann.
Nicht alle Regeln zur Verringerung der Angriffsfläche gelten für alle Betriebssysteme. Weitere Informationen finden Sie unter Regeln zur Verringerung der Angriffsfläche.
Betriebssystemupgrades werden auf Windows 10 und 11 sowie Windows Server 2019 oder höher unterstützt. Diese Versionen enthalten die erforderlichen Defender für Endpunkt-Komponenten. Für Windows Server 2016 und früher müssen Sie Defender für Endpunkt offboarden und Defender für Endpunkt deinstallieren, bevor Sie das Betriebssystem aktualisieren.
Um die neue Lösung mithilfe von Microsoft Configuration Manager automatisch bereitstellen und integrieren zu können, müssen Sie Version 2207 oder höher verwenden. Sie können weiterhin mit Version 2107 mit dem Hotfixrollup konfigurieren und bereitstellen, dies erfordert jedoch zusätzliche Bereitstellungsschritte. Weitere Informationen finden Sie unter Microsoft Configuration Manager Migrationsszenarien.
Linux-Server einbinden
Führen Sie die folgenden Schritte aus, um das Onboarding von Servern durchzuführen, auf denen Linux ausgeführt wird:
Überprüfen Sie unbedingt die Voraussetzungen für Microsoft Defender for Endpoint auf Linux.
Wählen Sie eine Bereitstellungsmethode aus. Abhängig von Ihrer jeweiligen Umgebung können Sie aus mehreren Optionen wählen:
- Installationsskriptbasierte Bereitstellung
- Ansible-basierte Bereitstellung
- Chef-basierte Bereitstellung
- Puppet-basierte Bereitstellung
- SaltStack-basierte Bereitstellung
- Manuelle Bereitstellung (verwendet ein lokales Skript)
- Direktes Onboarding mit Defender für Cloud
- Verbinden Sie Ihre Nicht-Azure-Computer mit Microsoft Defender for Cloud mithilfe von Defender for Endpoint
- Leitfaden für die Bereitstellung von Defender for Endpoint unter Linux für SAP
Konfigurieren Sie Ihre Funktionen. Weitere Informationen finden Sie unter Konfigurieren von Sicherheitseinstellungen in Microsoft Defender for Endpoint auf Linux.
Führen Sie einen Erkennungstest aus, um die Einbindung zu überprüfen.
Nach dem Onboarding des Geräts können Sie einen Erkennungstest ausführen, um zu überprüfen, ob ein Gerät ordnungsgemäß in den Dienst integriert ist. Weitere Informationen finden Sie unter Einen Erkennungstest auf einem neu in Microsoft Defender for Endpoint eingebundenen Gerät ausführen.
Hinweis
Microsoft Defender Antivirus muss nicht ausgeführt werden, wird jedoch empfohlen. Wenn ein anderes Antivirenprodukt die primäre Endpoint Protection-Lösung ist, können Sie Defender Antivirus im passiven Modus ausführen. Sie können erst dann bestätigen, dass der passive Modus aktiviert ist, nachdem Sie überprüft haben, ob der Sensor von Defender for Endpoint (SENSE) läuft.
Führen Sie auf Windows Server Geräten, auf denen Microsoft Defender Antivirus im aktiven Modus installiert sein sollte, den folgenden Befehl aus:
sc.exe query WindefendWenn das Ergebnis "Der angegebene Dienst ist nicht als installierter Dienst vorhanden" lautet, müssen Sie Microsoft Defender Antivirus installieren.
Führen Sie den folgenden Befehl aus, um zu überprüfen, ob Defender für Endpunkt ausgeführt wird:
sc.exe query senseDas Ergebnis sollte zeigen, dass es läuft. Wenn Probleme beim Onboarding auftreten, finden Sie weitere Informationen unter Probleme beim Onboarding beheben.
Offboarden von Windows Servern
Sie können Windows-Server mithilfe der gleichen Methoden offboarden, die für Windows-Clientgeräte verfügbar sind:
- Geräte mit Konfigurations-Manager außer Betrieb nehmen
- Offboarding von Geräten mithilfe von Tools für die Verwaltung mobiler Geräte
- Geräte per Gruppenrichtlinie aus dem Dienst entfernen
- Geräte mithilfe eines lokalen Skripts außer Betrieb nehmen
Nach dem Offboarding können Sie mit der Deinstallation des einheitlichen Lösungspakets auf Windows Server 2016 und Windows Server 2012 R2 fortfahren. Für frühere Versionen von Windows Server haben Sie zwei Möglichkeiten, Windows-Server aus dem Dienst zu offboarden:
- Deinstallieren Sie den MMA-Agenten
- Defender for Endpoint-Arbeitsbereichskonfiguration entfernen
Hinweis
Diese Anweisungen zum Offboarding für andere Windows-Server-Versionen gelten auch, wenn Sie die vorherige Version von Defender for Endpoint für Windows Server 2016 und Windows Server 2012 R2 verwenden, für die MMA erforderlich ist. Anweisungen zum Migrieren zur neuen einheitlichen Lösung finden Sie unter Servermigrationsszenarien in Defender für Endpunkt.
Nächste Schritte
Siehe auch
- Integrieren von Windows- und Mac-Clientgeräten in Microsoft Defender for Endpoint
- Proxy- und Internetverbindungseinstellungen konfigurieren
- Führen Sie einen Erkennungstest auf einem neu eingebundenen Defender for Endpoint-Gerät aus
- Problembehandlung bei Problemen mit dem Onboarding von Defender for Endpoint
- Beheben von Onboardingproblemen im Zusammenhang mit der Sicherheitsverwaltung für Defender for Endpoint
- Microsoft Defender for Endpoint – Mobile Threat Defense (für iOS- und Android-Geräte)