Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Microsoft Defender for Endpoint auf Windows verwendet separate Proxy-Einstellungen für den Endpoint Detection and Response (EDR)-Sensor und Microsoft Defender Antivirus. Wenn Geräte einen Proxy verwenden müssen, um ihre jeweiligen Cloud-Dienste zu erreichen, nutzen Sie diese Anleitung, um automatische Erkennung, komponentenspezifische statische Proxy-Einstellungen oder einen systemweiten WinHTTP-Proxy zu konfigurieren. Die Leitlinien behandeln auch die Proxy-Konfiguration für Geräte, die den Microsoft Monitoring Agent (MMA) verwenden.
Wichtig
Defender for Endpoint benötigt IPv4-Konnektivität. Für ein reines IPv6-Netzwerk verwenden Sie einen Übergangsmechanismus wie DNS64/NAT64, um eine End-to-End-IPv4-Verbindung bereitzustellen. Weitere Informationen finden Sie unter Mindestanforderungen für Microsoft Defender for Endpoint.
Konfigurieren Sie separate Proxy-Einstellungen für die folgenden Komponenten:
Verwenden Sie die Proxy-Anleitung für das Betriebssystem, das Sie verwalten:
- Verwenden Sie für Windows-Geräte Geräteproxy- und Internetverbindungseinstellungen konfigurieren, beginnend mit Wählen Sie eine Windows-Proxy-Konfigurationsmethode.
- Informationen zu Linux Geräten finden Sie unter Konfigurieren Microsoft Defender for Endpoint auf Linux für die statische Proxyermittlung.
- Informationen zu macOS-Geräten finden Sie unter Microsoft Defender for Endpoint unter macOS.
Wählen Sie eine Windows-Proxy-Konfigurationsmethode
Der Defender for Endpoint-Sensor läuft im LocalSystem Kontext und verwendet Windows HTTP Services (WinHTTP), um Sensordaten zu melden und mit Defender for Endpoint zu kommunizieren. Die WinHTTP-Konfiguration ist unabhängig von den Proxy-Einstellungen von Windows Internet (WinINet). Weitere Informationen finden Sie unter WinINet versus WinHTTP.
Tipp
Wenn Sie Forward-Proxys als Gateway zum Internet nutzen, können Sie Netzwerkschutz nutzen, um Verbindungsereignisse hinter Forward-Proxys zu untersuchen.
Verwenden Sie eine der folgenden Proxy-Konfigurationsmethoden:
Automatische Entdeckung:
- Transparenter Proxy.
- Protokoll zur automatischen Erkennung von Webproxys (WPAD).
Wenn dein Netzwerk einen transparenten Proxy oder WPAD verwendet, benötigt der Sensor keine komponentenspezifische statische Proxy-Einstellung.
Statischer Proxy für den EDR-Sensor: Konfigurieren Sie
TelemetryProxyServerüber die Gruppenrichtlinie, wenn der Sensor weder die automatische Erkennung noch den systemweiten WinHTTP-Proxy verwenden kann.Systemweiter WinHTTP-Proxy: Konfigurieren Sie einen statischen Proxy mit
netsh winhttp. Diese Einstellung betrifft alle Anwendungen und Dienste, die die Standard-WinHTTP-Proxy-Konfiguration verwenden. Ein systemweiter statischer Proxy eignet sich am besten für Geräte in einer stabilen Netzwerktopologie.
Microsoft Defender Antivirus verwendet separate Proxy-Richtlinien für cloud-gelieferten Schutz. Konfigurieren Sie diese Richtlinien in Configure a static proxy for Microsoft Defender Antivirus.
Konfigurieren Sie einen statischen EDR-Sensor-Proxy mithilfe der Gruppenrichtlinie
Konfigurieren Sie einen registrybasierten statischen Proxy, wenn der EDR-Sensor keine direkte Verbindung herstellen oder Proxy-Discovery nutzen kann. Geben Sie nur den Proxy-Host ein und portieren Sie in TelemetryProxyServer. Fügen Sie keine Leerzeichen ein.
Hinweis
Installiere die neuesten Defender for Endpoint-Updates, bevor du den statischen Proxy konfigurierst.
Konfigurieren Sie beide Einstellungen im Gruppenrichtlinien-Objekt (GPO), das für die Zielgeräte gilt.
Öffnen Sie auf Ihrem Computer für die Gruppenrichtlinienverwaltung die Gruppenrichtlinien-Verwaltungskonsole (GPMC).
Im GPMC-Konsolenbaum erweitern Sie die Gruppenrichtlinienobjekte im Forest und in der Domäne, die die GPO enthalten, die Sie bearbeiten möchten.
Klicken Sie mit der rechten Maustaste auf das Gruppenrichtlinienobjekt, und wählen Sie dann "Bearbeiten" aus.
Im Gruppenrichtlinien-Management-Editor gehen Sie zu Computerkonfigurationsrichtlinien>>,Administrative Vorlagen>, Windows-Komponenten,>Datensammlung und Vorschau-Builds.
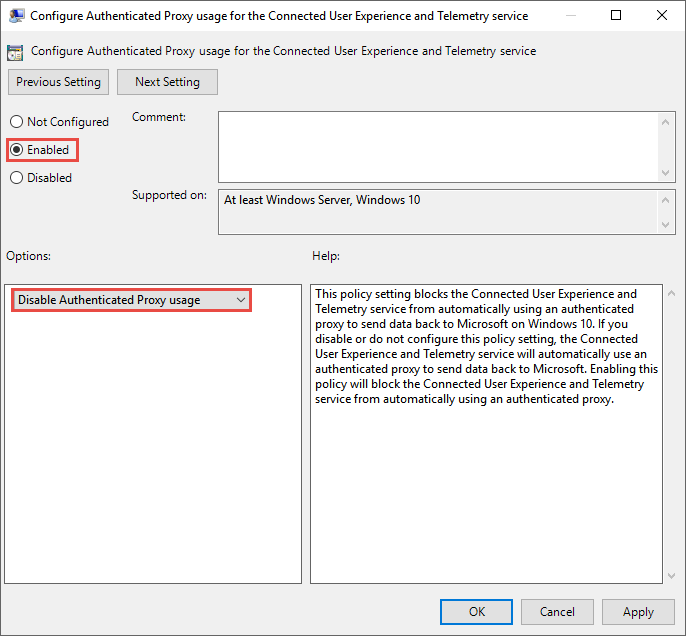
Konfigurieren der Verwendung eines authentifizierten Proxys für den Dienst „Connected User Experience and Telemetry“ öffnen, Aktiviert auswählen und dann Verwendung eines authentifizierten Proxys deaktivieren auswählen.
Öffnen Sie Konfigurieren verbundener Benutzererfahrungen und Telemetrie, geben Sie als Proxy
<server-name-or-ip>:<port>ein, und wählen Sie dann OK aus.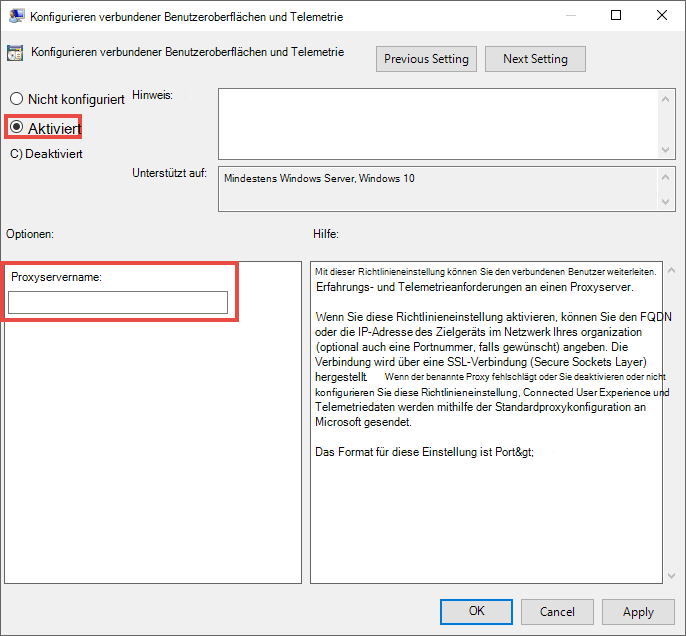


Die Richtlinien konfigurieren die folgenden Registrierungswerte:
| Gruppenrichtlinie | Registrierungspfad | Registrywert | Wertdaten |
|---|---|---|---|
| Konfigurieren Sie die authentifizierte Proxy-Nutzung für den Connected User Experience and Telemetry Service | HKLM\Software\Policies\Microsoft\Windows\DataCollection |
DisableEnterpriseAuthProxy |
1 (REG_DWORD) |
| Konfigurieren Sie verbundene Benutzererfahrungen und Telemetrie | HKLM\Software\Policies\Microsoft\Windows\DataCollection |
TelemetryProxyServer |
<server-name-or-ip>:<port> (REG_SZ), zum Beispiel, 10.0.0.6:8080 |
Hinweis
Stellen Sie TelemetryProxyServer nicht über das Mobile Device Management (MDM) bereit. Der EDR-Sensor liest TelemetryProxyServer aus dem Gruppenrichtlinien-Registerstandort.
Auf Geräten, die den Standard-WinHTTP-Proxy nicht für Zertifikatswiderrufslisten oder Windows Update verwenden können, setzen Sie PreferStaticProxyForHttpRequest auf 1, damit ein kompatibler EDR-Sensor TelemetryProxyServer bevorzugt. Erstelle den Wert unter HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Erweiterter Schutz vor Bedrohungen.
Der folgende Befehl erzeugt den Registrierungswert:
reg add "HKLM\SOFTWARE\Policies\Microsoft\Windows Advanced Threat Protection" /v PreferStaticProxyForHttpRequest /t REG_DWORD /d 1 /f
PreferStaticProxyForHttpRequest gilt für unterstützte Sensorzweige, beginnend mit MsSense.exe Version 10.8210.* oder 10.8049.*. Das gilt nicht für die vorherige MMA-basierte Lösung.
Konfigurieren Sie die Proxy-Einstellungen des Microsoft Defender Antivirus
Microsoft Defender Antivirus aus der Cloud liefert einen nahezu sofortigen, automatisierten Schutz vor neuen und aufkommenden Bedrohungen. Cloud-Konnektivität ist für benutzerdefinierte Indikatoren erforderlich, wenn Microsoft Defender Antivirus Ihre aktive Anti-Malware-Lösung ist. Sie ist auch für die Endpunkterkennung und -reaktion (EDR) im Blockmodus erforderlich, was einen Rückfall bietet, wenn eine Nicht-Microsoft-Lösung eine Bedrohung nicht blockiert.
Hinweis
Bevorzugen Sie einen systemweiten WinHTTP-Proxy, der es Windows ermöglicht, Listen zur Zertifikatswiderrufe abzurufen. Wenn diese Konfiguration nicht möglich ist, werden durch das Festlegen von SSLOptions auf 2 unter HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Spynet die Zertifikatswiderrufsprüfungen für den Cloudschutz von Microsoft Defender Antivirus deaktiviert. Das Deaktivieren von Widerrufsprüfungen verringert den Schutz der Zertifikatsvalidierung und ist keine Best Practice. Für die verfügbaren Werte und Risiken siehe Microsoft Defender Antivirus Netzwerkverbindungen konfigurieren und validieren.
Microsoft Defender Antivirus speichert den zuletzt bekannten funktionierenden Proxy. Verwenden Sie keine TLS-Inspektion für Defender-Cloud-Verbindungen, da die Inspektion die sichere Verbindung unterbricht.
Microsoft Defender Antivirus verwendet den statischen Proxy nicht, um eine Verbindung mit Windows Update oder Microsoft Update zum Herunterladen von Updates herzustellen. Stattdessen verwendet es einen systemweiten Proxy, wenn es für Windows Update konfiguriert ist, oder es verwendet die konfigurierte interne Update-Quelle gemäß der Microsoft Defender Antivirus Schutz-Update-Fallback-Reihenfolge.
Konfigurieren Sie Proxy-Einstellungen mithilfe der Gruppenrichtlinie
Verwenden Sie das Verfahren unter Configure Microsoft Defender Antivirus using Group Policy, um eine GPO zu öffnen und zu bearbeiten, die für die Zielgeräte gilt. Dann konfigurieren Sie die proxy-spezifische Richtlinie:
Im Gruppenrichtlinien-Management-Editor gehen Sie zu Computerkonfigurationsrichtlinien>>Administrative Vorlagen>, Windows-Komponenten>, Microsoft Defender Antivirus.
Öffnen Sie Proxyserver für die Verbindung mit dem Netzwerk definieren, wählen Sie Aktiviert aus und definieren Sie den Proxyserver. Fügen Sie
https://oderhttp://hinzu. Halten Sie die Defender Antivirus-Plattform aktuell, wie sie in den Updates "Manage Microsoft Defender Antivirus" beschrieben ist.

Die Policy erzeugt den String-Wert ProxyServer unter HKLM\Software\Policies\Microsoft\Windows Defender. Verwenden Sie das folgende Format:
<protocol>://<server-name-or-ip>:<port>
Beispiel: http://10.0.0.6:8080
Um eine Proxy-Autokonfigurationsdatei (PAC) zu verwenden, konfigurieren Sie Proxy-Autokonfiguration (.pac) für die Verbindung mit dem Netzwerk definieren. Um den Proxy für bestimmte Ziele zu umgehen, konfigurieren Sie Adressen definieren, die den Proxyserver umgehen.
Konfigurieren Sie Proxy-Einstellungen mit PowerShell
Verwenden Sie die Microsoft Defender Antivirus-Cmdlets in einer erhöhten PowerShell-Sitzung auf dem lokalen Gerät (ein PowerShell-Fenster, das Sie durch die Auswahl "Als Administrator ausführen" geöffnet haben).
Konfigurieren Sie einen statischen Proxy-Server oder eine PAC-Datei:
Konfigurieren Sie einen statischen Proxy-Server: Verwenden Sie folgende Syntax:
Set-MpPreference -ProxyServer "<protocol>://<server-name-or-ip>:<port>"Beispiel:
Set-MpPreference -ProxyServer "http://10.0.0.6:8080"Konfigurieren Sie eine PAC-Datei: Verwenden Sie folgende Syntax**:
Set-MpPreference -ProxyPacUrl "<pac-file-url>"Beispiel:
Set-MpPreference -ProxyPacUrl "https://proxy.contoso.com/proxy.pac"
Umgehen Sie den Proxy für bestimmte Ziele: Verwenden Sie folgende Syntax:
Set-MpPreference -ProxyBypass "<address-1>","<address-2>"Beispiel:
Set-MpPreference -ProxyBypass "intranet.contoso.com","updates.fabrikam.com"Überprüfen Sie die Konfiguration:
Get-MpPreference | Select-Object ProxyServer, ProxyPacUrl, ProxyBypass
Weitere Informationen finden Sie unter Verwenden Sie PowerShell-Cmdlets zur Konfiguration und Ausführung von Microsoft Defender Antivirus und Set-MpPreference.
Konfigurieren Sie einen systemweiten statischen Proxy mit netsh
Auf Geräten in einer stabilen Netzwerktopologie öffnen Sie die Eingabeaufforderung, indem Sie Als Administrator ausführen auswählen, und verwenden Sie netsh winhttp, um einen systemweiten statischen Proxy zu konfigurieren.
Hinweis
Die Konfiguration betrifft alle Anwendungen und Windows-Dienste, die die Standard-WinHTTP-Proxy-Konfiguration verwenden.
Verwenden Sie die folgende Syntax:
netsh winhttp set proxy <proxy>:<port>
Das folgende Beispiel konfiguriert den Proxy-Server unter 10.0.0.6 für die Verwendung von Port 8080:
netsh winhttp set proxy 10.0.0.6:8080
Um die aktuelle WinHTTP-Proxy-Konfiguration zu entfernen und zur direkten Verbindung zurückzukehren, führen Sie folgenden Befehl aus:
netsh winhttp reset proxy
Um die aktuelle Konfiguration anzuzeigen, Adressen zu umgehen oder erweiterte WinHTTP-Proxy-Einstellungen zu verwenden, siehe netsh winhttp. Allgemeine netsh Konventionen finden Sie unter Netsh-Befehlssyntax, Kontexte und Formatierung.
Konfigurieren Sie Proxy-Einstellungen für Geräte, die MMA verwenden
Windows 8.1-Geräte bleiben von MMA for Defender for Endpoint abhängig. Windows 7 SP1, Windows Server 2008 R2 SP1, Windows Server 2012 R2 und Windows Server 2016 Geräte sollten den neueren Defender for Endpoint Agent verwenden. Für Migrationshinweise siehe Update MMA auf Windows-Geräten.
Für Windows 8.1 und alle anderen Geräte, die vorübergehend weiterhin MMA nutzen, konfigurieren Sie einen systemweiten Proxy oder konfigurieren Sie MMA, um sich über einen Proxy oder Log Analytics-Gateway zu verbinden:
- Proxy: Konfigurieren Sie den Log Analytics-Agenten so, dass er einen Proxy verwendet.
- Gateway: Laden Sie das Log Analytics-Gateway herunter.
Anleitungen zum Onboarding finden Sie unter Frühere Versionen von Windows integrieren.
Verwandte Inhalte
Die folgenden Artikel bieten weitere Informationen zu Proxy-Konfiguration, Konnektivität, Onboarding und Fehlerbehebung für Defender for Endpoint:
- Überprüfen Sie die Clientkonnektivität zu den Microsoft Defender for Endpoint-Dienst-URLs
- Microsoft Defender for Endpoint optimierte Konnektivitäts-URLs für kommerzielle Umgebungen
- Getrennte Umgebungen, Proxys und Microsoft Defender for Endpoint
- Verwenden von Gruppenrichtlinieneinstellungen zum Verwalten von Microsoft Defender Antivirus
- Clientgeräte mit Windows oder macOS einbinden
- Behandeln von Problemen beim Onboarding von Microsoft Defender for Endpoint
- Geräte ohne Internetzugriff in Microsoft Defender for Endpoint einbinden