Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Da Power Platform- und Dynamics 365-Implementierungen in Größe und Komplexität wachsen, benötigen Organisationen eine ALM-Strategie (Application Lifecycle Management), die mehrere Entwickler, kontrollierte Freigaben, Bereitstellungsautomatisierung und Governance über Umgebungen hinweg unterstützt.
Diese Referenzarchitektur kombiniert Microsoft Package Deployer, Git, Azure DevOps und Power Platform CLI für skalierbare ALM. Es integriert Quellcodeverwaltung, Peerüberprüfung, automatisierte Bereitstellungen, Hotfixverwaltung und Rückverfolgbarkeit der Bereitstellung.
Tip
Dieser Artikel enthält ein Beispielszenario und eine generalisierte Referenzarchitektur. Der Ansatz kann an Organisationen unterschiedlicher Größen und in vielen Branchen angepasst werden, um skalierbare Entwicklungs-, Bereitstellungs- und Releaseverwaltungspraktiken zu unterstützen.
Architekturdiagramm
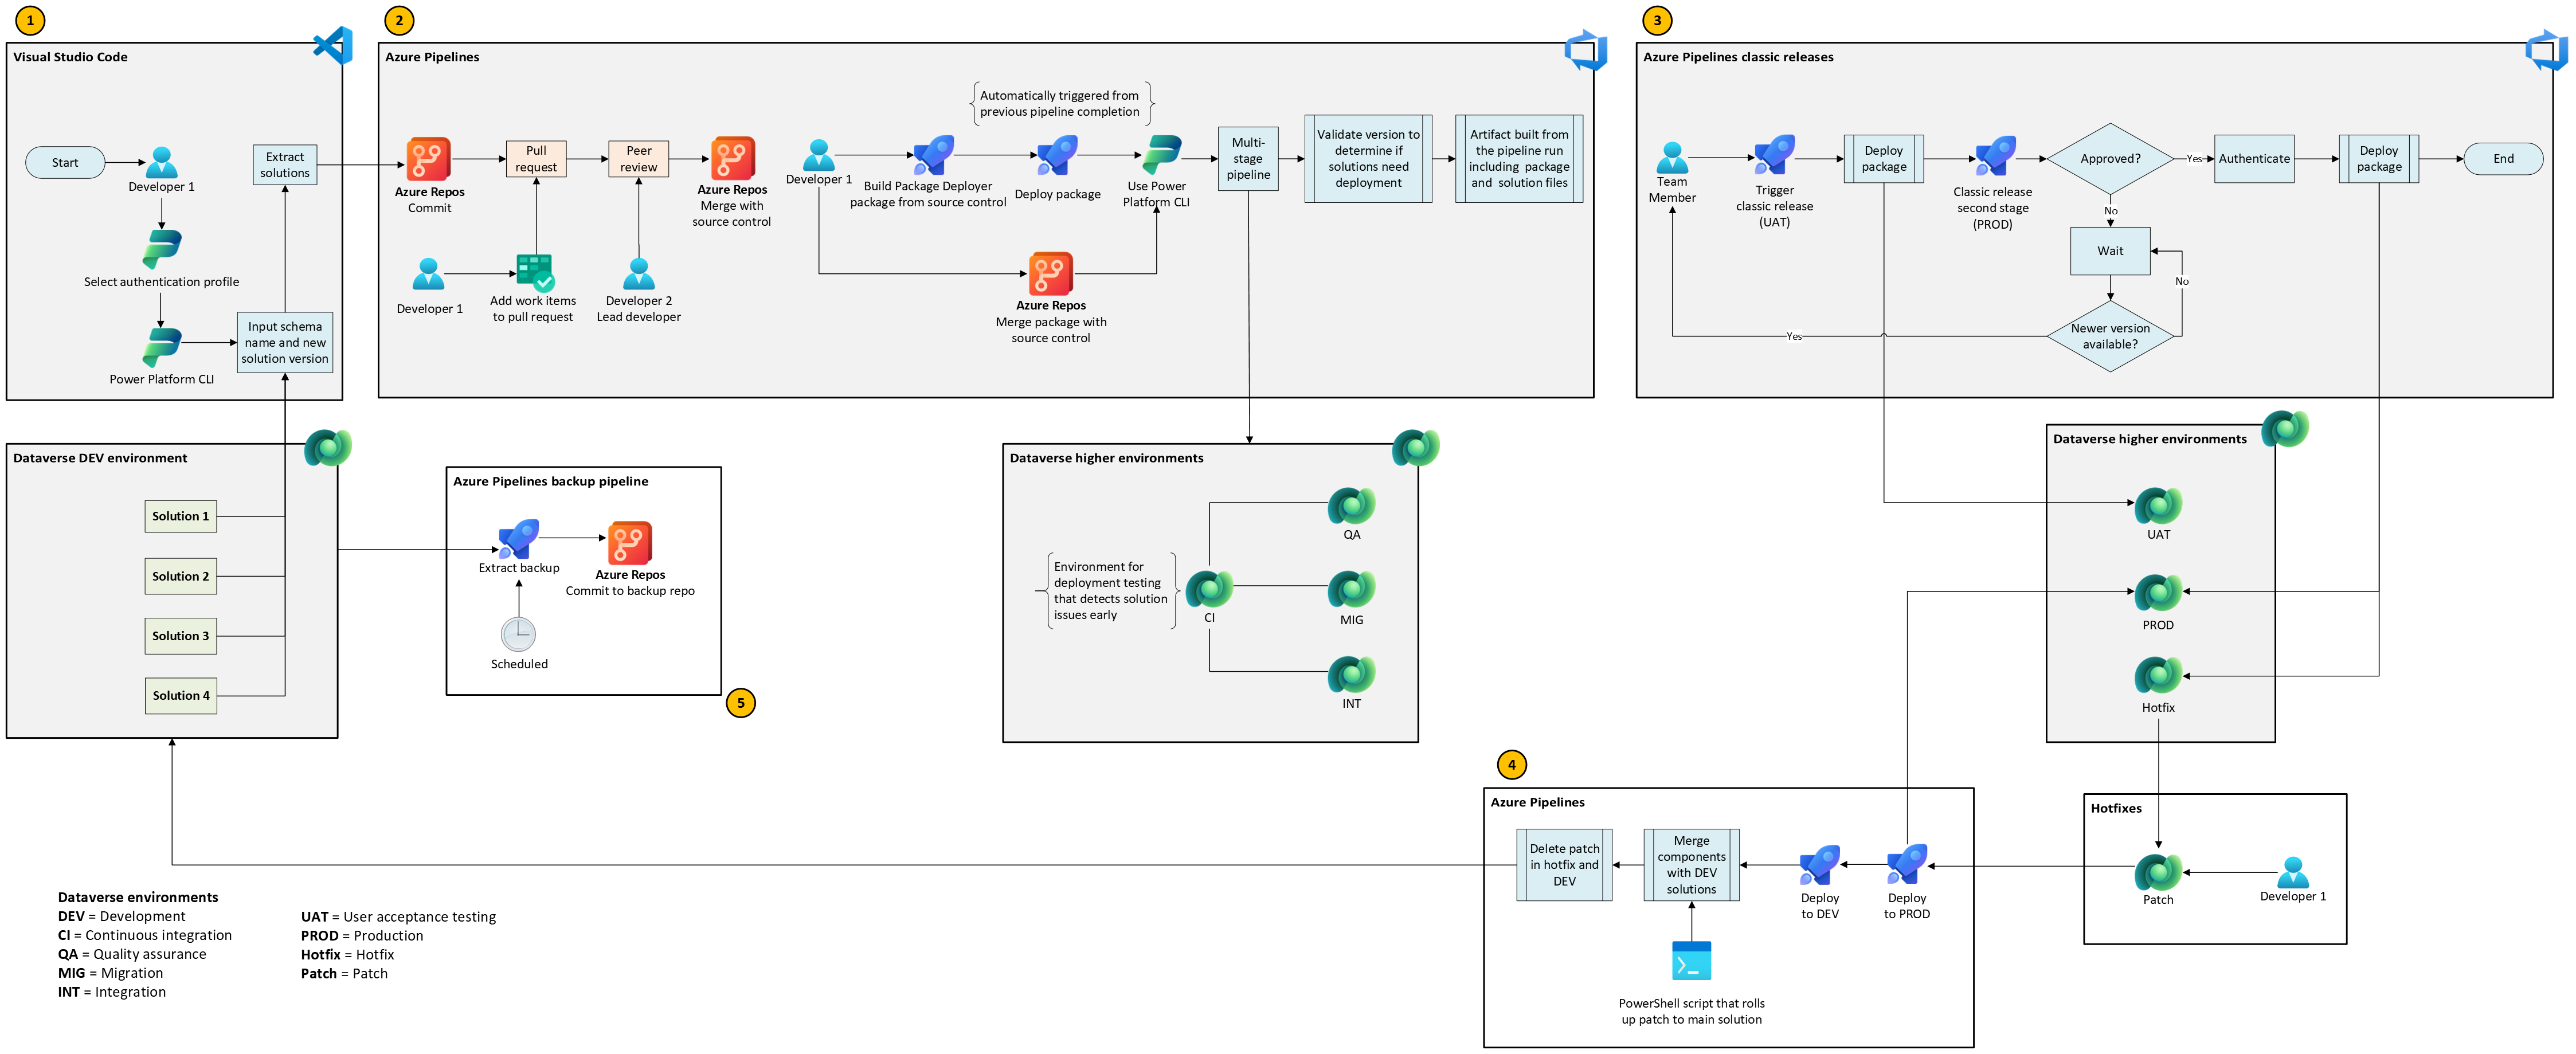
Workflow
Der folgende Workflow entspricht den Phasen, die im Architekturdiagramm dargestellt werden.
Stufe 1: Änderungen entwickeln und übermitteln
Entwickler verwenden Visual Studio Code zusammen mit Power Platform CLI, um Änderungen für die Peerüberprüfung vorzubereiten.
Entwickler verwenden Visual Studio Code zum Verwalten von Umgebungsverbindungen über die Power Platform Tools Visual Studio Code Erweiterung. Die Erweiterung bietet Funktionen zur Verwaltung von Authentifizierungsprofilen, in denen die Verbindungen der Entwickler zu Umgebungen in verschiedenen Mandanten gespeichert sind.
Entwickler erstellen Branches in Visual Studio Code für ihre individuelle Arbeit.
Entwickler extrahieren Lösungen aus Dataverse und legen Lösungsversionen mithilfe von Power Platform CLI-Aufgaben fest, die in Visual Studio Code definiert sind. Der Prozess umfasst das Entpacken der Lösung .zip Dateien und das Platzieren der extrahierten Dateien in dedizierten Ordnern.
Entwickler wählen dann („Cherry-Pick“) die Änderungen aus, die mit ihrer abgeschlossenen Arbeit verbunden sind, und sorgen dafür, dass unvollständige Änderungen von anderen Entwicklern in der freigegebenen Entwicklungsumgebung nicht committet werden.
Entwickler pushen dann ihre per Cherry-Pick ausgewählten Änderungen an Git als Pull Requests für Peer Review.
Stufe 2: Erstellen und Validieren von Bereitstellungspaketen
Git-Repositorys, Package Deployer und Azure Pipelines werden zum Erstellen und Bereitstellen von Paketen verwendet.
Git-Repositorys
Die Repositorys enthalten die quellgesteuerten Komponenten von Dataverse.
Ausgewählte Änderungen aus der vorherigen Phase werden erst dann in die Quellcodeverwaltung übernommen, wenn ein Pull-Request genehmigt wurde. Verlinken Sie zur Rückverfolgbarkeit alle relevanten Arbeitselemente aus dem Backlog, die mit den Änderungen in Verbindung stehen, mit dem Pull-Request.
Mit Pull Requests verknüpfte Arbeitsaufgaben weisen einen Verlauf von Pipelineausführungen und klassischen Releases auf, die die von der Arbeitsaufgabe abgedeckten Änderungen enthalten. Überprüfen Sie diesen Verlauf in der Arbeitsaufgabe, um nachzuverfolgen, wo ihre Änderungen bereitgestellt werden.
Package Deployer
Microsoft Package Deployer erstellt Pakete mit den Lösungen und Daten, die für die Bereitstellung in downstream-Umgebungen erforderlich sind, z. B. Tests und Produktion. Außerdem ermöglicht es erweiterbare Funktionen durch C#-Code, zusätzliche Logik vor, während oder nach der Bereitstellung auszuführen.
Platzieren Sie das Package Deployer-Projekt im selben Repository wie die entpackten Lösungen. Sie enthält die folgenden Ordner und Dateien:
PkgAssets enthält alle Lösungsdateien im .zip-Format und Datendateien, die als Teil des Pakets bereitgestellt werden sollen.
ImportConfig.xml definiert die Reihenfolge, in der Lösungen bereitgestellt werden. Diese Datei enthält auch die Bereitstellungseinstellungen für jede Lösung, z. B. ob nicht verwaltete Anpassungen während der Bereitstellung überschrieben werden.
Build-Pipeline
Eine Azure Pipeline erstellt die Package Deployer-Lösung:
Die Pipeline packt die Komponenten der Lösungen in der Quellcodeverwaltung in .zip Dateien und platziert sie im Ordner PkgAssets.
Die Pipeline führt dann einen Commit für die aktualisierte Paket-DLL (Dynamic Link Library) zur Quellcodeverwaltung durch.
Bereitstellungspipeline
Die Buildpipeline löst diese Azure Pipeline aus, wenn sie abgeschlossen ist.
Die Bereitstellungspipeline ist eine mehrstufige Pipeline:
Erste Phase: Erstellen Sie das bereitstellungsfähige Pipelineartefakt, das das Paket aus dem Package Deployer-Projekt enthält.
Zweiter Schritt: Das Paket aus dem Artefakt in eine CI-Umgebung (Continuous Integration) bereitstellen.
Die CI-Umgebung dient der Validierung von Bereitstellungen. In dieser Umgebung müssen Sie sich nicht anmelden. Wenn eine Bereitstellung fehlschlägt, können Teams Probleme beheben, bevor sich die Bereitstellung auf andere Test-, Integrations- oder Produktionsumgebungen auswirkt.
Stellen Sie die Anwendung parallel oder nacheinander in den Umgebungen QA (Qualitätssicherung), MIG (Migration) und INT (Integration) bereit. Die Anzahl der Bereitstellungsphasen hängt von den verwendeten Umgebungen und dem Bereitstellungsfluss ab.
Stufe 3: Genehmigen und freigeben
Diese Phase unterstützt Continuous Delivery durch kontrollierte Releases.
Klassische Releases verwenden die Artefakte, die von der vorherigen Pipeline erstellt wurden, und können so konfiguriert werden, dass die Autorisierung vor der Bereitstellung erzwungen wird. Verwenden Sie sie für die am stärksten kontrollierten Umgebungen, z. B. UAT und Produktion.
Verwenden Sie bei der Bereitstellung in Produktionsumgebungen „Pre-Deployment-Gates“, um sicherzustellen, dass die Bereitstellungen ordnungsgemäß autorisiert sind. Um versehentliche Produktionsbereitstellungen zu verhindern, müssen Sie eine Genehmigung von einer vordefinierten Anzahl von Benutzern und einer erneuten Authentifizierung anfordern, bevor die Bereitstellung fortgesetzt werden kann.
Verwenden Sie in diesem Szenario Gates vor der Bereitstellung für CD (kontinuierliche Bereitstellung), um sicherzustellen, dass nur voll entwickelte und getestete Features über gestaffelte Releases mit Genehmigungsgates bereitgestellt werden. Die vorherige Stufe unterstützt CI/CD (Continuous Integration und Continuous Deployment), wobei Änderungen automatisch durch die verschiedenen Umgebungen weitergeleitet werden.
Stufe 4: Hotfixes bereitstellen und synchronisieren
Diese Phase unterstützt Hotfixbereitstellungen in Produktions- und Entwicklungsumgebungen.
Ein Entwickler löst diese Azure Pipeline manuell aus und stellt den logischen Namen der Patchlösung bereit. Die Pipeline:
Extrahiert den Patch aus einer Hotfixumgebung sowohl als nicht verwaltet als auch als verwaltet.
Stellt den verwalteten Patch in der Produktionsumgebung bereit.
Stellt den nicht verwalteten Patch in der Entwicklungsumgebung bereit.
Führt ein PowerShell-Skript aus, das die AddSolutionComponent Dataverse-Aktion verwendet, und führt Patchkomponenten mit der übergeordneten Lösung zusammen. Im letzten Schritt löscht das Skript den Patch aus der Entwicklungsumgebung.
Wenn die Lösungen das nächste Mal extrahiert werden, wird der Fix durch den Hauptprozess in die Quellcodeverwaltung eingecheckt, da er jetzt Teil der bereitgestellten Hauptlösungsstruktur ist. Dieser Vorgang geschieht auch bei der geplanten Sicherung. Sie können diese Pipeline bei Bedarf ausführen, damit Teams nicht auf den Timer warten müssen.
Wenn die Lösungen in der Produktion mit einer höheren Version als die Patches bereitgestellt werden, entfernt das Upgrade die Patches.
Stufe 5: Entwicklungslösungen sichern
Diese Azure Pipeline wird nach einem Zeitplan ausgeführt, um Entwicklungslösungen in einem separaten Git-Repository zu sichern.
Die Pipeline:
Extrahiert sowohl nicht verwaltete als auch verwaltete Lösungen.
Entpackt die Lösungen.
Überträgt Änderungen in die Backup-Repositorys.
Hält das Haupt-Repository mit abgeschlossenen Features auf dem neuesten Stand, die das Team eincheckt, während das Sicherungs-Repository die neueste Version zum Zeitpunkt des geplanten Triggers enthält. Dieser Ansatz verschafft Ihnen mehr Kontrolle über die Bereitstellung auf der Hauptverzweigung.
Components
Diese Referenzarchitektur verwendet die folgenden Komponenten:
Visual Studio Code für:
- Filialverwaltung.
- Autorisierungsprofilverwaltung mit Power Platform-Erweiterung.
- Lösungsextraktion mit Power Platform CLI.
- Selektive Einbeziehung von Änderungen in Git-Commits.
Git-Repositories für:
- Quellcodeverwaltung.
- Begutachtung von Pull Requests.
Azure Boards für:
- Backlog-Verwaltung.
- Rückverfolgbarkeit der Bereitstellungspipeline für Arbeitselemente und Releases.
Azure DevOps Pipelines zur Implementierung von CI/CD für die Lösungsbereitstellung.
Azure-Releases für die kontrollierte Bereitstellung getesteter Artefakte in den top-Umgebungen.
Szenariodetails
Diese Lösung kombiniert Azure DevOps Pipelines und gitbasierte Repositoryverwaltung mit Power Platform und Dynamics 365 Implementierungen. Das Ergebnis ist ein skalierbarer ALM-Ansatz, der Multientwicklerteams, Bereitstellungen in mehreren Umgebungen und Peer-Reviews unterstützt. Sie skaliert mit der Größe der Implementierung und der Anzahl der Dataverse-Lösungen bei der Behandlung von Governance, Änderungsnachverfolgung und paralleler Entwicklung.
Sie können diesen Ansatz auf viele Branchen mit komplexen, umfangreichen Power Platform- und Dynamics 365-Lösungen anwenden, die Dataverse verwenden. Beispiele sind Einzelhandel, Finanzen, Fertigung, Gesundheitswesen, Regierung, Energie, Telekommunikation, Bildung, Automotive, gemeinnützige Organisationen, Spiele, Medien und Unterhaltung, Reisen und Gastfreundschaft, Einrichtungen und Immobilien, Luft- und Raumfahrt, Landwirtschaft und Sport. Verwenden Sie diesen Ansatz, um einen Bereitstellungs- und Überprüfungsprozess einzurichten, der mit Ihrem Entwicklungsteam und Ihrer Arbeitsauslastung skaliert wird.
Dieser Ansatz konzentriert sich auf die Änderungskontrolle über Git-Verzweigungs- und Peerüberprüfungsphasen für Dynamics 365 und Dataverse, von Anpassungen bis hin zur codebasierten Entwicklung. Es ermöglicht die Parametrisierung von Daten innerhalb eines einzelnen Pakets, das Dataverse-Lösungen enthält, und bietet Teams damit die Möglichkeit, ihren Bereitstellungsansatz durch erweiterbaren Code innerhalb des Pakets anzupassen, beispielsweise durch Aktivitäten vor oder nach der Bereitstellung.
Berücksichtigen Sie diesen Ansatz beim Definieren einer Umgebungsstrategie während der Discovery-Phase eines Projekts.
Diese Lösung gilt am besten für:
- Große Dataverse-Implementierungen mit mehreren Entwicklern in verschiedenen Branchen.
- Organisationen, die eine starke Änderungskontrolle, Rückverfolgbarkeit und Unterstützung für parallele Entwicklung erfordern.
Zu den primären Beteiligten gehören:
- IT-Teams
- Technische Teams
- Projektmanager
Mit dieser Lösung können Sie Folgendes tun:
- Vermeiden Sie die Bereitstellung nicht abgeschlossener Features.
- Erleichtern Sie die parallele Entwicklung.
- Verbessern Sie die Rückverfolgbarkeit von Änderungen.
- Implementieren Sie einen Peer-Review-Prozess vor der Bereitstellung.
- Verwalten Sie einen „Single-Action“-Job, indem Sie ein einziges bereitstellbares Paket verwalten.
- Speichern Sie Artefakte mit kleinteiligeren Änderungen, und stellen Sie sie häufig bereit, um das Risiko von Bereitstellungsfehlern zu verringern.
Considerations
Diese Überlegungen implementieren die Säulen von Power Platform Well-Architected, eine Reihe von Leitprinzipien, welche die Qualität einer Workload verbessern. Weitere Informationen finden Sie in Microsoft Power Platform Well-Architected.
Zuverlässigkeit
Diese Architektur ermöglicht vorhersehbare Bereitstellungen, unterstützt kontrollierte Releases und reduziert Ausfallzeiten, indem das Risiko auf frühere automatisierte Phasen verschoben wird.
Mehrstufige Pipelines: Verringern Sie das Bereitstellungsrisiko, indem Sie in jeder Phase validieren.
Dedizierte CI-Umgebung: Stellen Sie eine frühzeitige Fehlererkennung sicher, ohne dass sich dies auf andere Umgebungen auswirkt.
Package Deployer: Gewährleistet eine konsistente Bereitstellung und Reihenfolge der Lösungen über ImportConfig.xml.
Hotfixpipeline: Stellen Sie einen strukturierten Pfad bereit, um dringende Fixes sowohl auf Produktions- als auch auf Entwicklungsumgebungen anzuwenden.
Backup-Pipeline: Geplante Snapshots von DEV-Lösungen beibehalten und Wiederherstellungsoptionen sicherstellen.
Security
Sorgen Sie für eine strikte Aufgabentrennung, geprüfte Genehmigungen und sichere automatisierte Interaktionen, um das Risiko unbefugter oder versehentlicher Bereitstellungen zu verringern.
Dienstverbindungen mit Dienstprinzipalen: Schutz durch rollenbasierten Zugriff und kontrollierte Dataverse-Sicherheit.
Authentifizierungs-Gate: Erneute Authentifizierung und Genehmigungen vor Bereitstellungen in der Produktion erzwingen.
Branch policies: Vor dem Zusammenführen von Änderungen in geschützte Branches ist eine Peer-Review erforderlich.
ADO-Berechtigungen: Beschränken Sie den Zugriff auf Pipelines und Releases auf autorisierte Benutzer.
Betriebliche Effizienz
Unterstützt optimierte Vorgänge durch automatisierte Pipelines, nachverfolgbare Änderungen und governancefreundliche Prozesse, die mit der Team- und Lösungskomplexität skalieren.
Azure Boards-Integration: Bietet vollständige Rückverfolgbarkeit vom Workitem bis hin zum Pull-Request, Build und Release.
Peer-Review- und Verzweigungsstrategie: Verbessert die Codequalität und reduziert Regressionsrisiken.
Mehrstufige Bereitstellung mit Genehmigungsgaten: Stellt die kontrollierte Bereitstellung neuer Features sicher.
Automatisierung für Sicherungen, Hotfixes und Bereitstellungen im Hauptzweig: Reduziert manuelle Fehler und verbessert die Konsistenz.
Leistungseffizienz
Stellt Updates schneller bereit, verarbeitet höhere Mengen von Änderungen und skaliert die Entwicklungs- und Bereitstellungskapazität in mehreren Umgebungen effizient.
Parallele Bereitstellungen: Erhöht den Bereitstellungsdurchsatz und reduziert Wartezeiten.
Power Platform CLI und Cherry-Picking von Änderungen: Optimiert Lösungsextraktion und Kontrolle über committete Änderungen.
Dedizierte YaML-Pipelinevorlagen: Unterstützung der Wiederverwendbarkeit und reduzierter Verwaltung.
CI-Umgebung: Beschleunigt validierungen unabhängig von menschlichen Prüfungen.
Erlebnisoptimierung
Teams profitieren während der gesamten Entwicklungs- und Bereitstellungszyklen von einem optimierten, transparenten und einheitlichen Arbeitsablauf.
Visual Studio Code und die Power Platform Tools Visual Studio Code Erweiterung: Verwenden Sie moderne Tools, und ermöglichen Sie eine nahtlose Erfahrung zwischen IDE und Dataverse.
Pull-Anfragen: Verbesserung der Zusammenarbeit und des Wissensaustauschs.
Erweiterbarkeit von Package Deployer (Vor- oder Nachschritte): Fügen Sie zusätzliche Bereitstellungsschritte hinzu, z. B. Datenimport, Datensatzaktualisierungen und Bereitstellungsüberprüfungen.
Arbeitsaufgabe, die mit dem Bereitstellungsverlauf verknüpft ist: Stellt eine Erzählung von Änderungen bereit.
Nächste Schritte
Nachdem Sie den ALM-Ansatz implementiert haben, richten Sie einen strukturierten Prozess ein, um Versionshinweise zu generieren, die Änderungen und Updates klar kommunizieren.
Sie können beispielsweise Folgendes verwenden:
- Skripterstellung zum Lesen verknüpfter Arbeitselemente und zum Erstellen einer Zusammenfassung.
- Ein Microsoft Copilot Studio Agent, um Details aus der Azure DevOps-API über einen MCP-Server (Model Context Protocol) abzurufen und automatisch Versionshinweise zu generieren.
Contributors
Dieser Artikel wird von Microsoft gepflegt. Die folgenden Mitwirkenden haben diesen Artikel geschrieben.
Hauptautoren:
- Gonçalo Fernandes, Power Platform/Dynamics 365 Solution Architect
Zugehörige Ressourcen
- Einführung in Microsoft Dataverse Lösungen
- Erstellen von Patches zur Vereinfachung von Lösungsupdates
- Pakete für das Package Deployer-Tool erstellen
- Was ist Microsoft Power Platform CLI?
- Installieren Sie die Power Platform Tools Visual Studio Code Erweiterung
- Erstellen eines neuen Projekts in Visual Studio
- YAML-Schemareferenz für Azure Pipelines
- Klassische Release-Pipelines
- Quellcodeverwaltung in VS Code
- Getting started with PowerShell (Erste Schritte mit PowerShell)