Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Artikel wird erläutert, wie Sie Ihre Windows 365-Umgebung mithilfe von Azure Firewall vereinfachen und schützen können. Die hier erläuterte Beispielarchitektur bietet einen geringen Wartungsaufwand und automatisierten Zugriff auf die erforderlichen Endpunkte über einen direkten und optimierten Verbindungspfad. Sie können Azure Firewall-Netzwerkregeln und vollqualifizierte Domänennamen-Tags (Fully Qualified Domain Name, FQDN) verwenden, um dieses Architekturbeispiel in Ihrer Umgebung zu replizieren.
Hinweis
Dieser Artikel gilt für Kunden, die Windows 365 mit Azure-Netzwerkverbindungen (ANC) bereitstellen. Dieser Artikel gilt nicht für Umgebungen, die von Microsoft gehostete Netzwerke verwenden, da Microsoft die zugrunde liegende Sicherheit und Konnektivität verwaltet. Weitere Informationen zu den einzelnen Optionen finden Sie unter Bereitstellungsoptionen für Windows 365-Netzwerke.
Der Windows 365-Dienst erfordert eine optimierte, nicht proxybasierte Konnektivität mit kritischen Dienstendpunkten, von denen sich viele innerhalb der Microsoft-Infrastruktur befinden. Das Herstellen einer Verbindung mit diesen Ressourcen über lokale Netzwerke über das Internet ist ineffizient und wird nicht empfohlen. Solche Verbindungen können auch komplex zu konfigurieren und zu verwalten sein.
Beispielsweise haben einige Windows 365-Kunden, die das ANC-Bereitstellungsmodell verwenden, möglicherweise eine direkte Verbindung zurück zu einer lokalen Umgebung, die ExpressRoute oder Site-to-Site-VPN verwendet. Ausgehender Datenverkehr kann über einen vorhandenen Proxyserver auf die gleiche Weise wie lokaler Datenverkehr weitergeleitet werden. Diese Verbindungsstrategie ist nicht für Windows 365-Umgebungen optimiert und führt wahrscheinlich zu erheblichen Auswirkungen auf die Leistung.
Stattdessen können Sie Azure Firewall mit Ihren ANC-Windows 365-Umgebungen verwenden, um optimierten, sicheren, wartungsarmen und automatisierten Zugriff bereitzustellen. Sie können auch einen direkten Pfad verwenden, um kritischen Direct Stream (DS)-Datenverkehr und andere langlebige Verbindungen zu optimieren, z. B. die zu einem sicheren Webgateway.
Erforderliche Endpunkte für Windows 365
Windows 365 erfordert Zugriff auf die folgenden Endpunkte:
Sie sollten auch den Zugriff auf andere Microsoft-Dienste (wie Office 365) in Betracht ziehen, wenn Sie die optimierte Konnektivität über die Umgebung konfigurieren.
FQDN-Tags für bestimmte Dienste sind für Azure Firewall verfügbar, um diese Regeln auf einfache Weise zu konfigurieren und zu verwalten, die später in diesem Dokument erläutert werden.
Beispielarchitektur mit Azure Firewall und FQDN-Tags
Es gibt viele Möglichkeiten, das Netzwerk in Azure zu konfigurieren. Hier verwenden wir:
- Ein einzelnes VNet mit Azure Firewall, das den ausgehenden Zugriff verwaltet.
- Eine Optimierung des DS-Datenverkehrs, um ihn direkt an Microsoft zu senden.
- Eine ExpressRoute-Leitung, um das VNet wieder mit der lokalen Umgebung zu verbinden.
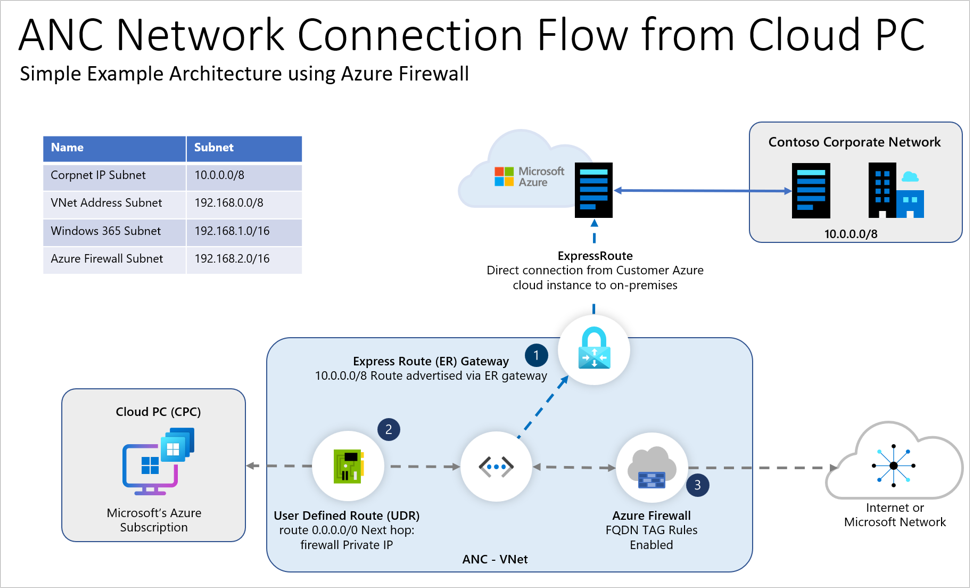
Der Datenverkehrsfluss in diesem Diagramm:
- Standardmäßig wird der gesamte Datenverkehr aus dem Windows 365-Subnetz über eine benutzerdefinierte Route (UDR) von 0.0.0.0/0 an die Azure-Firewall gesendet. Die IP-Adresse des nächsten Hops wird auf die private IP-Adresse der Azure Firewall festgelegt.
- Eine spezifischere UDR verweist auf das Diensttag "WindowsVirtualDesktop", das IP-Bereiche für DS-Konnektivität enthält, wobei der nächste Hop auf "Internet" eingestellt ist. Diese UDR verhindert, dass DS-Datenverkehr die Firewall passiert, und wird direkt im Netzwerk von Microsoft platziert.
- Contoso-Unternehmensnetzwerk: Dieses lokale IP-Subnetz wird über das ExpressRoute-Gateway im VNet angekündigt. Der gesamte Datenverkehr an diesen Bereich (10.0.0.0/8) wird über die ExpressRoute-Leitung gesendet, da sie spezifischer als Regel #1 ist.
- Die Firewall verfügt über Anwendungsregeln (und FQDN-Tags) und Netzwerkregeln, die für die erforderlichen Endpunkte von Windows 365 konfiguriert sind. Datenverkehr, der den Regeln entspricht, wird zugelassen. Jeder andere nicht ausdrücklich zugelassene Datenverkehr wird blockiert.
DS-Konnektivitätsoptimierung
In dieser Beispielkonfiguration ist DS mit einer bestimmten UDR so konfiguriert, dass das Diensttag "WindowsVirtualDesktop" auf "internet" verweist. Diese Konfiguration bedeutet, dass dieser hochvolumige und latenzempfindliche Datenverkehr einen direkten und hocheffizienten Weg zur Infrastruktur hat und keine unnötige Belastung der Firewall vermieden. Es wird empfohlen, diese Konfiguration zu implementieren, um den leistungsfähigsten und zuverlässigsten Pfad für DS bereitzustellen. Während das Ziel für diese UDR "Internet" ist, gelangt dieser Datenverkehr vom Cloud-PC zur DS-Infrastruktur nicht über das Internet, sondern bleibt innerhalb des Microsoft-Backbones.
Hinweis
In diesem Beispielentwurf wird der standardmäßige ausgehende Zugriff verwendet. Im September 2025 wird der standardmäßige ausgehende Zugriff für neue Bereitstellungen eingestellt. Für vorhandene Bereitstellungen ist es weiterhin verfügbar. Weitere Informationen zur Außerbetriebnahme finden Sie in der offiziellen Ankündigung. Nach September kann eine explizite Form von NAT, z. B. ein NAT-Gateway, in neuen Bereitstellungen verwendet werden, um diese Funktion bereitzustellen. Das Hinzufügen eines NAT-Gateways zum verwendeten Subnetz bedeutet, dass das NAT-Gateway für Datenverkehr verwendet wird, der an das "Internet" gerichtet ist, anstatt für den standardmäßigen ausgehenden Zugriff.
Azure Firewall-Anwendungsregeln
Die Umgebung im Diagramm wurde mithilfe der folgenden Azure Firewall-Anwendungsregeln eingerichtet (in Legende 3 angewendet). Der gesamte Datenverkehr, der nicht für das lokale Subnetz für Contoso bestimmt ist, wird an die Firewall weitergeleitet. Diese Regeln ermöglichen den ausgehenden Datenverkehr des definierten Datenverkehrs zu seinem Ziel. Weitere Informationen zum Bereitstellen von Azure Firewall finden Sie unter Bereitstellen und Konfigurieren von Azure Firewall mithilfe des Azure-Portals.
| Regelbeschreibung | Zieltyp | FQDN-Tagname | Protokoll | TLS-Inspektion (Transport Layer Security) | Erforderlich/Optional |
|---|---|---|---|---|---|
| Windows 365 FQDNs | FQDN-Tag | Windows 365 | HTTP: 80, HTTPS: 443 | Nicht empfohlen | Erforderlich |
| Intune-FQDNs | FQDN-Tag | MicrosoftIntune | HTTP: 80, HTTPS: 443 | Nicht empfohlen | Erforderlich |
| Office 365-FQDNs | FQDN-Tag | Office 365 | HTTP: 80, HTTPS: 443 | Nicht empfohlen für Optimierungs- & Zulassungskategorien | Optional, wird jedoch empfohlen |
| Windows Update | FQDN-Tag | WindowsUpdate | HTTP: 80, HTTPS: 443 | Nicht empfohlen | Optional |
| Citrix HDX Plus | FQDN-Tag | CitrixHDXPlusForWindows365 | HTTP: 80, HTTPS: 443 | Nicht empfohlen | Optional (nur erforderlich, wenn Citrix HDX Plus verwendet wird) |
Azure Firewall kann öffentlichen IP-Adressen zugeordnet werden, um ausgehende Verbindungen mit dem Internet bereitzustellen. Die erste öffentliche IP-Adresse wird nach dem Zufallsprinzip ausgewählt, um ausgehende SNAT (Source Network Address Translation) bereitzustellen. Die nächste verfügbare öffentliche IP-Adresse wird verwendet, nachdem alle SNAT-Ports der ersten IP-Adresse ausgeschöpft sind. In Szenarien, die einen hohen Durchsatz erfordern, wird die Verwendung eines Azure NAT Gateways empfohlen. NAT Gateway skaliert die ausgehende Konnektivität dynamisch und kann in eine Azure Firewall integriert werden. Weitere Informationen finden Sie im Tutorial zur Integration des NAT-Gateways in Azure Firewall.
Windows365-Tag
Das Windows365-Tag enthält die erforderlichen Azure Virtual Desktop-Endpunkte (AVD), mit Ausnahme der Endpunkte mit nicht standardmäßigen Ports, die manuell eingegeben werden müssen (siehe Abschnitt Netzwerkregeln).
Das Windows365-Tag enthält kein Intune. Das MicrosoftIntune-Tag kann separat verwendet werden.
Das Windows365-FQDN-Tag enthält alle erforderlichen Endpunkte mit Ausnahme derjenigen Endpunkte, die in separaten Zeilen dieses Dokuments als erforderlich aufgeführt sind und separat konfiguriert werden müssen. FQDN-Tags unterscheiden sich von einer Service-Tag. Beispielsweise enthält das WindowsVirtualDesktop-Diensttag nur die IP-Adressen, in die *.wvd.microsoft.com aufgelöst wird.
Netzwerkregeln
Azure Firewall behandelt derzeit keine nicht standardmäßigen Ports in einem FQDN-Tag. Windows 365 hat einige nicht standardmäßige Portanforderungen, daher müssen die folgenden Regeln zusätzlich zu den FQDN-Tags manuell als Netzwerkregeln hinzugefügt werden.
| Regelbeschreibung | Zieltyp | FQDN/IP | Protokoll | Port(s) | TLS-Inspektion | Erforderlich/Optional |
|---|---|---|---|---|---|---|
| Windows-Aktivierung | FQDN | azkms.core.windows.net | TCP | 1688 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | global.azure-devices-provisioning.net | TCP | 443, 5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-prod-preu01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-prod-prap01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-prod-prna01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-prod-prau01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-prod-prna02.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-2-prod-prna01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-3-prod-prna01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-2-prod-preu01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-3-prod-preu01.azure-devices.net | TCP | 443,5671 | Nicht empfohlen | Erforderlich |
| User Datagram Protocol (UDP)-Konnektivität über TURN | IP | 51.5.0.0/16 | UDP | 3478 | Nicht empfohlen | Erforderlich |
| Registrierung | FQDN | hm-iot-in-4-prod-prna01.azure-devices.net | TCP | 443, 5671 | Nicht empfohlen | Erforderlich |
Optionen für Sicherheitslösungen von Partnern
Weitere Möglichkeiten, Ihre Windows 365-Umgebung zu schützen, sind Partner-Sicherheitslösungsoptionen, die automatisierte Regelsätze für den Zugriff auf erforderliche Endpunkte für den Windows 365-Dienst bereitstellen. Zu diesen Optionen gehören:
- Check Point Software-Technologien Aktualisierungsfähige Objekte
Nächste Schritte
Weitere Informationen zur Windows 365-Architektur
Weitere Informationen zu FQDNS finden Sie unter FQDN-Tags – Übersicht.
Weitere Informationen zu Diensttags finden Sie unter Diensttags für virtuelle Netzwerke.