Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Die Sicherung und Wiederherstellung der Windows-Einstellungen ist ein Feature der Enterprise-Klasse, das Geräteübergänge optimiert, indem Benutzereinstellungen und Microsoft Store-App-Konfigurationen sicher beibehalten werden. Ganz gleich, ob Sie ein Upgrade von Windows 10 durchführen oder Ihren PC aktualisieren, es bietet eine konsistente Benutzererfahrung und verbessert die Geschäftskontinuität durch robuste Backup- und schnelle Wiederherstellungsfunktionen.
Hinweis
Windows-Sicherung für Organisationen ist jetzt Sicherung und Wiederherstellung von Windows-Einstellungen. Der neue Name "Sichern und Wiederherstellen der Windows-Einstellungen" wird angezeigt, da wir Dokumentationen und Richtlinienoberflächen aktualisieren. Während dieses Übergangs verwenden einige Verweise möglicherweise weiterhin die Windows-Sicherung für Organisationen.
Hinweis
Ab Windows 11, Version 26H2, ist die Sicherung der Windows-Einstellungen für berechtigte Geräte standardmäßig aktiviert. Alle vorhandenen vom Administrator konfigurierten Richtlinien (aktiviert oder deaktiviert) werden weiterhin berücksichtigt. Mit dieser Änderung wird die Sicherung als Basisfunktion eingerichtet, sodass Benutzerumgebungen geschützt bleiben, ohne dass ein Setup erforderlich ist. Das Feature behält die Einstellungen und die Microsoft Store-App-Liste bei, sodass Benutzer schnell auf ein neues Gerät wechseln und ihre Arbeit fortsetzen können. Diese Änderung gilt nur für Sicherungsrichtlinien. Administratoren müssen weiterhin Wiederherstellungsrichtlinien konfigurieren. Weitere Informationen finden Sie unter Sicherung von Windows-Einstellungen wird zu einer neuen Resilienz-Baseline.
Hinweis
Ab Juli 2026 ist die ESR-Verwaltung ( Enterprise State Roaming ) Teil der Sicherung und Wiederherstellung der Windows-Einstellungen. Weitere Informationen finden Sie unter Enterprise State Roaming
Ziele der Sicherung und Wiederherstellung der Windows-Einstellungen:
- Unterstützen Sie Organisationen dabei, den PC-Aktualisierungszyklus, den Übergang zu Windows 11 oder die Bereitstellung KI-gestützter PCs zu beschleunigen.
- Unterstützen Sie Organisationen beim Übergang zu einem Cloud-First-Ansatz für die Verwaltung von Geräten und Benutzereinstellungen.
Systemanforderungen
In den folgenden Abschnitten sind die Anforderungen für die Verwendung der Sicherung und Wiederherstellung der Windows-Einstellungen aufgeführt.
Anforderungen für Sicherungen
Das Sicherungsfeature ist für Benutzer verfügbar, die mit Microsoft Entra ID auf Geräten angemeldet sind, die die folgenden Anforderungen erfüllen:
- Windows 10, Version 22H2 Build 19045.6216 oder höher
- Windows 11, Version 22H2 Build 22621.5768 oder höher
- Windows 11, Version 23H2 Build 22631.5768 oder höher
- Windows 11, Version 24H2 Build 26100.4946 oder höher
- Muss mit Microsoft Entra oderMicrosoft Entra Hybrid verbunden sein
Das Standardverhalten gilt für Geräte, die alle diese Bedingungen erfüllen:
- Ausführen von Windows 11, Version 26H2 oder höher. Hinweis: Geräte, auf denen ursprünglich Windows 11, Version 26H1, ausgeführt wurde, erhalten ab dem folgenden Funktionsupdate dieselbe Standardbehandlung.
- Nicht in Ländern oder Regionen, in denen für den Datenschutz sensibel ist.
- Nicht in souveränen oder eingeschränkten Cloudumgebungen.
- Die Sicherungsrichtlinie befindet sich in den Windows-Einstellungen im Status "Nicht konfiguriert " – Sichern und Wiederherstellen. Hinweis: Geräte, auf denen die Sicherungsrichtlinie explizit aktiviert oder deaktiviert ist, berücksichtigen diese explizite Einstellung weiterhin.
Wiederherstellungsanforderungen während der Geräteeinrichtung (OOBE)
Das Wiederherstellungsfeature ist während der OOBE auf Geräten verfügbar, die die folgenden Anforderungen erfüllen:
- Windows 11, Version 22H2 Build 22621.3958 oder höher
- Windows 11, Version 23H2 Build 22631.3958 oder höher
- Windows 11, Version 24H2 Build 26100.4770 oder höher
- Der Benutzer verfügt über mindestens ein Sicherungsprofil.
- Wenn Autopilot verwendet wird, muss das Profil für die Verwendung des benutzergesteuerten Modus und nicht für den Selbstbereitstellungsmodus konfiguriert sein
- Muss mit Microsoft Entra verbunden sein
Tipp
Wenn auf Geräten ein älterer Build als Juli 2025 ausgeführt wird, stellen Sie sicher, dass die Richtlinie zum Installieren von Windows-Qualitätsupdates aktiviert ist. Mit dieser Einstellung können Geräte die neuesten Qualitätsupdates erhalten und die Wiederherstellungsfunktion verwenden.
Wiederherstellungsanforderungen bei der ersten Anmeldung
- Windows 11, Version 24H2 Build 26100.7922 oder höher
- Windows 11, Version 25H2 Build 26200.7922 oder höher
- Das Gerät hat die Registrierung bereits abgeschlossen.
- Der Benutzer meldet sich nach der Registrierung zum ersten Mal an.
- Der Benutzer verfügt über mindestens ein Sicherungsprofil.
- Das Gerät ist mit Microsoft Entra oder Microsoft Entra Hybrid verbunden.
Tipp
Wenn auf den Geräten ein älterer Build als März 2026 ausgeführt wird, stellen Sie sicher, dass die Richtlinie zum Installieren von Windows-Qualitätsupdates aktiviert ist. Mit dieser Einstellung können Geräte die neuesten Qualitätsupdates während der Out-of-Box-Experience (OOBE) erhalten und das Wiederherstellungsfeature verwenden.
Cloud und regionale Verfügbarkeit
Dieses Feature ist derzeit für GCCH- und Sovereign-Clouds oder China nicht verfügbar.
Funktionsweise
Die Sicherung und Wiederherstellung der Windows-Einstellungen ist ein Opt-In-Feature und standardmäßig deaktiviert. Um dieses Feature verwenden zu können, muss ein IT-Administrator zuerst Sicherungs- und Wiederherstellungsrichtlinien konfigurieren.
Sicherungsprozess
Der Sicherungs- und Wiederherstellungsprozess ist so konzipiert, dass er nahtlos und benutzerfreundlich ist. Die folgenden Schritte beschreiben den Sicherungsprozess:
- Ein Administrator konfiguriert die Richtlinieneinstellungen für die Sicherung.
- Die geplante Sicherungsaufgabe wird alle acht Tage automatisch ausgeführt. Es sichert die Benutzereinstellungen, Voreinstellungen und die Liste der installierten Microsoft Store-Apps.
- Alternativ können Benutzer eine Sicherung manuell initiieren, indem sie im Windows-Suchfeld nach der App Windows-Sicherung suchen und Sicherung auswählen.

Wiederherstellungsprozess
Sie können den Wiederherstellungsprozess für ein Gerät auf zwei Arten initiieren. Eine Möglichkeit ist zum Zeitpunkt der Geräteregistrierung während der Out-of-Box-Experience (OOBE). Die andere Möglichkeit ist während der ersten Anmeldung, nachdem das Gerät die Registrierung abgeschlossen hat und wenn sich ein Benutzer mit seinem Microsoft Entra ID-Konto anmeldet. Die folgenden Schritte beschreiben den Wiederherstellungsprozess:
Ein Administrator aktiviert die Einstellung für die Wiederherstellung. Diese Richtlinie wird standardmäßig über die Gruppenrichtlinie oder die mobile Geräteverwaltung (Mobile Device Management, MDM) deaktiviert.
Der Benutzer meldet sich während der OOBE oder bei der ersten Anmeldung mit demselben Geschäfts-, Schul- oder Unikonto (Entra-ID) an, das er während des Sicherungsflusses verwendet hat.
- Nach dem Anmeldebildschirm wird die Seite "Wiederherstellen" angezeigt. Der Benutzer kann wählen, ob er ein Sicherungsprofil von einem früheren Gerät wiederherstellen oder das Gerät als neu konfigurieren möchte.

- Um Einstellungen und Microsoft Store-Apps (falls vorhanden) von einem früheren Gerät wiederherzustellen, wählt der Benutzer das Gerät aus und wählt dann Weiter aus.

- Das Gerät schließt den Einrichtungsvorgang ab. Dieser Vorgang stellt automatisch alle zuvor gesicherten Benutzereinstellungen und Microsoft Store-Apps wieder her.
Konfigurieren von Windows-Einstellungen Sichern und Wiederherstellen
Konfigurieren Sie die Sicherung und Wiederherstellung der Windows-Einstellungen, bevor Sie es verwenden. Der Konfigurationsprozess umfasst das Einrichten von Sicherungs- und Wiederherstellungsrichtlinien für Geräte, um das Feature zu aktivieren.
Sicherungskonfiguration
Die folgenden Anweisungen enthalten Einzelheiten dazu, wie Sie Ihre Geräte konfigurieren. Wählen Sie die Option, die Ihren Bedürfnissen am besten entspricht.
 Intune
 CSP
 GPO
Um Geräte mit Microsoft Intune zu konfigurieren, erstellen Sie eine Einstellungskatalogrichtlinie und verwenden Sie die folgenden Einstellungen:
| Kategorie | Einstellungsname | Wert |
|---|---|---|
| Administrative Vorlagen\Windows-Komponenten\Einstellungen synchronisieren | Aktivieren Sie die Windows-Sicherung | Aktiviert |
Weisen Sie die Richtlinie einer Gruppe zu, die als Mitglieder die Geräte oder Benutzer enthält, die Sie konfigurieren möchten.
Nachdem Sie die Sicherungsrichtlinie auf das Gerät angewendet haben, wird die Sicherung automatisch alle acht Tage ausgeführt.
Hinweis
Sie können steuern, welche Einstellungen gesichert werden sollen, indem Sie die Einstellungen für die Sicherungsrichtlinie konfigurieren. Weitere Informationen finden Sie unter Richtlinieneinstellungen für die Windows-Sicherung für Organisationen.
Zusätzliche Konfigurationsprüfungen
Um sicherzustellen, dass die Sicherung der Windows-Einstellungen wie erwartet funktioniert, legen Sie die folgenden Richtlinien nicht auf Deaktiviert fest.
Sie können diese Richtlinien über Gruppenrichtlinien (GP) oder MDM (z. B. Microsoft Intune) konfigurieren, je nachdem, wie Sie Geräte für Ihre organization verwalten.
1. Richtliniennamen:
i) EnableActivityFeed
ii) PublishUserActivities
iii) UploadUserActivities
Lage: Computerkonfiguration > Administrative Vorlagen > Systembetriebssystemrichtlinien >
2. Richtlinienname: EnableCDP
Speicherort: ADMX_GroupPolicy Policy CSP
3. Richtlinienname: AllowConnectedDevices
Speicherort: Connectivity Policy CSP
Legen Sie diese Richtlinien nicht auf Deaktiviert fest. Wenn Sie eine dieser Richtlinien deaktivieren, gilt die Windows-Sicherung nicht.
Konfiguration wiederherstellen
Standardmäßig ist die Wiederherstellungsoption deaktiviert. Verwenden Sie für in Microsoft Entra eingebundene Geräte und in Microsoft Entra Hybrid eingebundene Geräte, die in Intune registriert sind, Intune-Richtlinien, um die Windows-Sicherung für Organisationen zu verwalten.
Es gibt zwei verschiedene Möglichkeiten, die Wiederherstellungsrichtlinie in Intune zu aktivieren und zu konfigurieren:
Option 1: Registrierungsrichtlinie
- Es handelt sich um eine mandantenweite Richtlinie, die nur bei der Geräteregistrierung angewendet wird. Dadurch wird sichergestellt, dass die Richtlinie rechtzeitig für die Wiederherstellung der Windows-Willkommensseite auf dem Computer verfügbar ist. Änderungen an der Konfiguration der Registrierungsrichtlinie gelten nicht für Geräte, die bereits in Intune registriert sind. Diese mandantenweite Richtlinie wird vor den standardmäßigen MDM-Richtlinienkonfigurationen wirksam.
- Sie gilt für alle Geräte, die Sie in Intune registrieren.
Die folgenden Anweisungen enthalten Einzelheiten dazu, wie Sie Ihre Geräte konfigurieren. Wählen Sie die Option, die Ihren Bedürfnissen am besten entspricht.
So konfigurieren Sie die Richtlinie auf Intune-Mandantenebene:
- Melden Sie sich beim Microsoft Intune Admin Center an.
- > Wählen Sie"Geräteregistrierung Windows-Sicherung "Registrierung>" und "Wiederherstellung" aus.
- Wählen Sie unter Seite "Wiederherstellen anzeigen" die Option "Ein ", um die Wiederherstellungsoption während der OOBE zu aktivieren.
- Klicken Sie auf "Speichern ", um die Änderungen zu übernehmen.
Hinweis
Für die Konfiguration der Wiederherstellungseinstellung in der Registrierung sind Intune Dienstadministrator- oder globaler Admin Rollen erforderlich.
Option 2: Nach der Geräteregistrierung angewendete Richtlinie
- Diese Gerätekonfigurationsrichtlinie wird nach der Geräteregistrierung angewendet. Alle Änderungen an der Richtlinie werden während der regulären Richtlinienaktualisierungsintervalle auf die Geräte angewendet.
Die folgenden Anweisungen enthalten Einzelheiten dazu, wie Sie Ihre Geräte konfigurieren. Wählen Sie die Option, die Ihren Bedürfnissen am besten entspricht.
Um Geräte mit Microsoft Intune zu konfigurieren, erstellen Sie eine Einstellungskatalogrichtlinie und verwenden Sie die folgenden Einstellungen:
| Kategorie | Einstellungsname | Wert |
|---|---|---|
| Windows-Sicherung und -Wiederherstellung | Windows-Wiederherstellung aktivieren | Aktiviert |
Weisen Sie die Richtlinie einer Gruppe zu, die als Mitglieder die Geräte oder Benutzer enthält, die Sie konfigurieren möchten.
Richtlinienkonflikte aus mehreren Richtlinienquellen
Konfigurieren Sie die Sicherung und Wiederherstellung der Windows-Einstellungen mithilfe von GPO oder CSP, aber nicht mit einer Kombination aus beidem. Vermeiden Sie das Mischen von GPO- und CSP-Richtlinieneinstellungen für die Sicherung und Wiederherstellung von Windows-Einstellungen, da dies zu unerwarteten Ergebnissen führen kann.
Richtlinieneinschränkung für bedingten Zugriff
Wenn Sie den bedingten Zugriff für Cloudanwendungen aktivieren, kann dies verhindern, dass der Microsoft Entra Benutzer ein Zugriffstoken erhält. Diese Bedingung führt zu folgendem Fehler.
| Fehlertitel | Beschreibung des Fehlers |
|---|---|
| Sie haben keinen Zugriff darauf. | Ihre Anmeldung war erfolgreich, aber Sie haben nicht die Berechtigung für den Zugriff auf diese Ressource. |
| Sie können von hier aus nicht dorthin gelangen. | Diese Anwendung enthält vertrauliche Informationen und ist nur für folgende Geräte oder Clientanwendungen zugänglich: Geräte oder Clientanwendungen, die die Compliancerichtlinie für das Engagement von Contoso erfüllen. Wenn es sich um ein persönliches Gerät handelt, können Sie Contoso die Verwaltung Ihres Geräts überlassen, indem Sie zu Einstellungen>Konten>Zugriff auf Geschäfts-, Schul- oder Unikonto wechseln und Verbinden auswählen. Wenn Sie fertig sind, kommen Sie zurück und versuchen Sie es noch mal. |
Um diesen Fehler zu beheben, erstellen Sie eine benutzerdefinierte Richtlinie, die es dem Microsoft-Dienst (App-ID: d32c68ad-72d2-4acb-a0c7-46bb2cf93873) ermöglicht, den Wiederherstellungsfluss fortzusetzen.
Vergewissern Sie sich, dass die App-ID in der benutzerdefinierten Richtlinie aufgeführt ist, bevor Sie fortfahren.
PRMFA/Hyper-V-VM-Authentifizierung
Unter den folgenden Umständen kann es vorkommen, dass ein Benutzer unter den folgenden Umständen während der Windows-Willkommensseite eine Aufforderung zur Phishing-Resistant mehrstufigen Authentifizierung (PRMFA) für die Wiederherstellungserfahrungs-App (74d197dc-b84d-4d43-a1b2-b5bf3bb91c11) erhält:
- Ihre organization erzwingt PRMFA über eine Microsoft Entra ID-Authentifizierungsstärkerichtlinie.
- Sie schließen die Microsoft Intune-Apps (
0000000a-0000-0000-c000-000000000000undd4ebce55-015a-49b5-a083-c84d1797ae8c) von dieser Richtlinie aus. - Der Benutzer registriert ein Gerät während der OOBE, ohne eine strenge Authentifizierungsmethode zu verwenden.
Tipp
In VM-Szenarien wie Hyper-V ist es schwierig, PRMFA während der OOBE auszuführen. Ziehen Sie den temporären Zugriffspass (Temporary Access Pass, TAP) für die Authentifizierung in Betracht.
Benutzerfreundlichkeit
Nachdem Sie das Feature aktiviert haben, können Benutzer ihre Sicherungseinstellungen direkt über "Einstellungen " verwalten, indem sie zu "Konten>" wechseln: Windows-Sicherung.
- Um die Sicherung von Einstellungen zu beenden, können Benutzer den Umschalter "Meine Einstellungen speichern " deaktivieren.
- Um die Sicherung der Liste der installierten Microsoft Store-Apps zu beenden, können Benutzer die Umschaltfläche "Meine Apps speichern " deaktivieren.
Hinweis
Über diese Umschalter werden sowohl die Sicherung und Wiederherstellung der Windows-Einstellungen als auch das Enterprise State Roaming gesteuert. Sie sind nur aktivierbar, wenn IT-Administratoren entweder Backup oder Roaming aktiviert haben. Wenn der IT-Administrator keines dieser Steuerelemente aktiviert, sind die Umschalter abgeblendet und erfordern keine Maßnahmen.
Verwenden Sie die Umschalter für die Kategorie "Einstellungen" unter "Meine Einstellungen speichern ", um zu steuern, welche Einstellungen in Sicherungen eingeschlossen werden sollen.
Verhindern, dass Benutzer die Windows-Sicherungsoptionen mithilfe von Richtlinieneinstellungen ändern.
Einführung der Wiederherstellungszusammenfassung in den Windows-Einstellungen Sichern und Wiederherstellen
Ab Windows 11, Version 24H2, können Benutzer nach Abschluss des Wiederherstellungsprozesses über die Sicherung und Wiederherstellung der Windows-Einstellungen eine Wiederherstellungszusammenfassung anzeigen. Die Wiederherstellungszusammenfassung bietet eine Ansicht des Inhalts auf dem Gerät, der aus dem ausgewählten Sicherungsprofil wiederhergestellt wurde. Es hilft Benutzern zu verstehen, was wiederhergestellt wurde, und die Arbeit auf ihrem neuen Gerät schnell wieder aufzunehmen. Diese Erfahrung ist verfügbar, nachdem der Wiederherstellungsprozess während der Geräteeinrichtung (OOBE) oder der ersten Anmeldung abgeschlossen wurde.
Die Wiederherstellungszusammenfassung enthält Folgendes:
- Personalisierungseinstellungen, die aus dem Sicherungsprofil des Benutzers wiederhergestellt wurden.
- Die Liste der Microsoft Store-Apps, die dem Sicherungsprofil zugeordnet und auf dem Gerät wiederhergestellt sind.
Hinweis
Die Wiederherstellungszusammenfassung ist so konzipiert, dass sie Einblick in die Wiederherstellungserfahrung bietet. Die Zusammenfassung enthält hauptsächlich wiederhergestellte benutzerdefinierte Personalisierungseinstellungen und eine Liste der Microsoft Store-Apps. In einigen Fällen zeigt die Zusammenfassung auch Einstellungen an, die ihre Standardwerte beibehalten (nicht vom Benutzer angepasst). Dieses Verhalten ist entwurfsbedingt.
Indem die Wiederherstellungsergebnisse sichtbar gemacht werden, hilft die Wiederherstellungszusammenfassung Benutzern zu bestätigen, dass ihre Einstellungen und die Microsoft Store-App-Liste erfolgreich wiederhergestellt wurden. Durch die Reduzierung der Überprüfung nach der Installation können Benutzer schneller wieder an die Arbeit gehen, was für mehr Klarheit bei der Wiederherstellung sorgt und die Zeit bis zur Produktivität verkürzt.
Zusammenfassung der Wiederherstellung anzeigen
Nachdem ein Wiederherstellungsvorgang auf einem neuen Gerät beendet wurde, können Benutzer eine Zusammenfassung der wiederhergestellten Inhalte aus dem ausgewählten Sicherungsprofil überprüfen.
So zeigen Sie die Zusammenfassung der Wiederherstellung an:
Wählen Sie während der Geräteeinrichtung (OOBE) oder der ersten Anmeldung ein Sicherungsprofil aus.
Lassen Sie die Wiederherstellung und alle verbleibenden Einrichtungsschritte ausführen, damit Sie den Windows-Desktop erreichen.
Wenn die Wiederherstellung abgeschlossen ist, wird die Benachrichtigung über die Zusammenfassung der Wiederherstellung auf dem Gerät angezeigt.
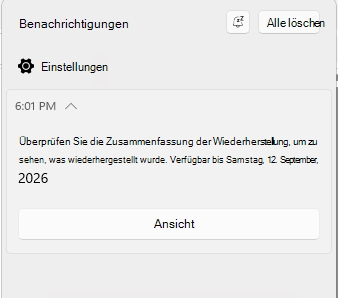
Alternativ können Benutzer die Wiederherstellungszusammenfassung direkt anzeigen, indem sie die Einstellungen>,Konten>,Windows-Sicherung aufrufen.
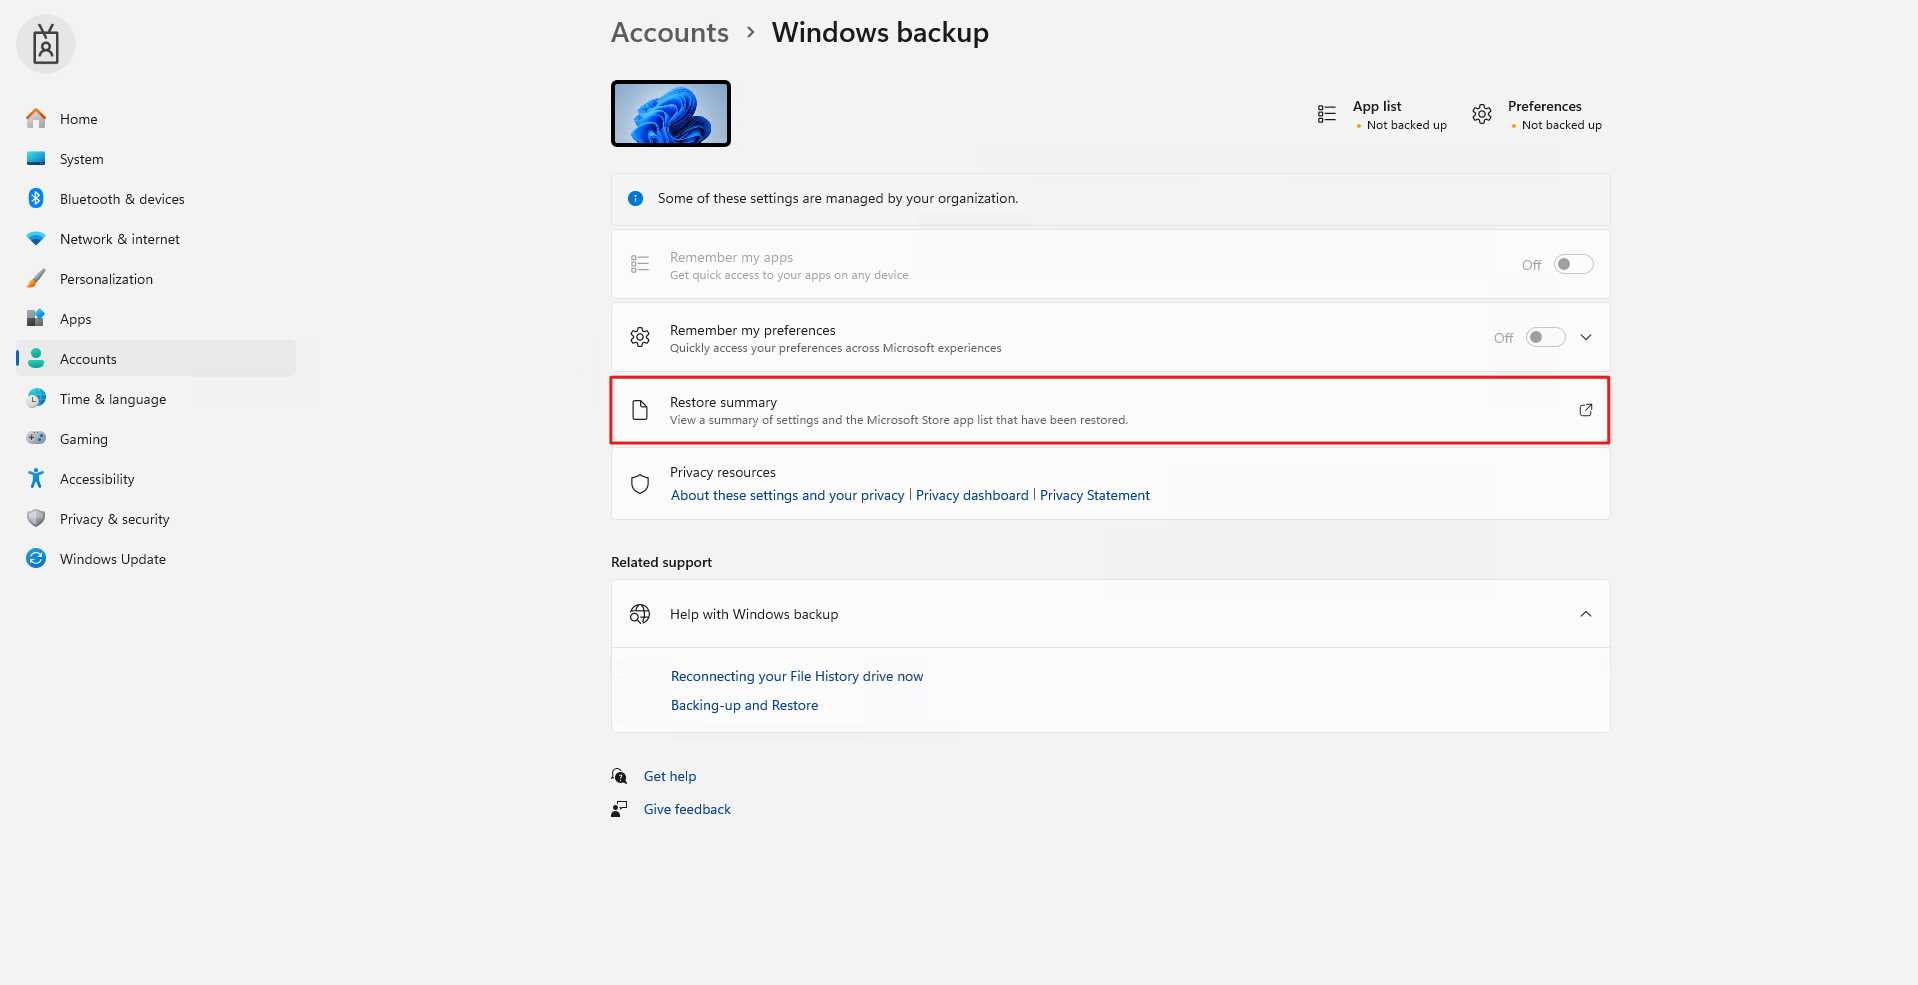
Wählen Sie in der Benachrichtigung Ansicht oder in den Einstellungen das Linksymbol neben Zusammenfassung wiederherstellen aus, um die Wiederherstellungszusammenfassung zu öffnen und den wiederhergestellten Inhalt zu überprüfen.
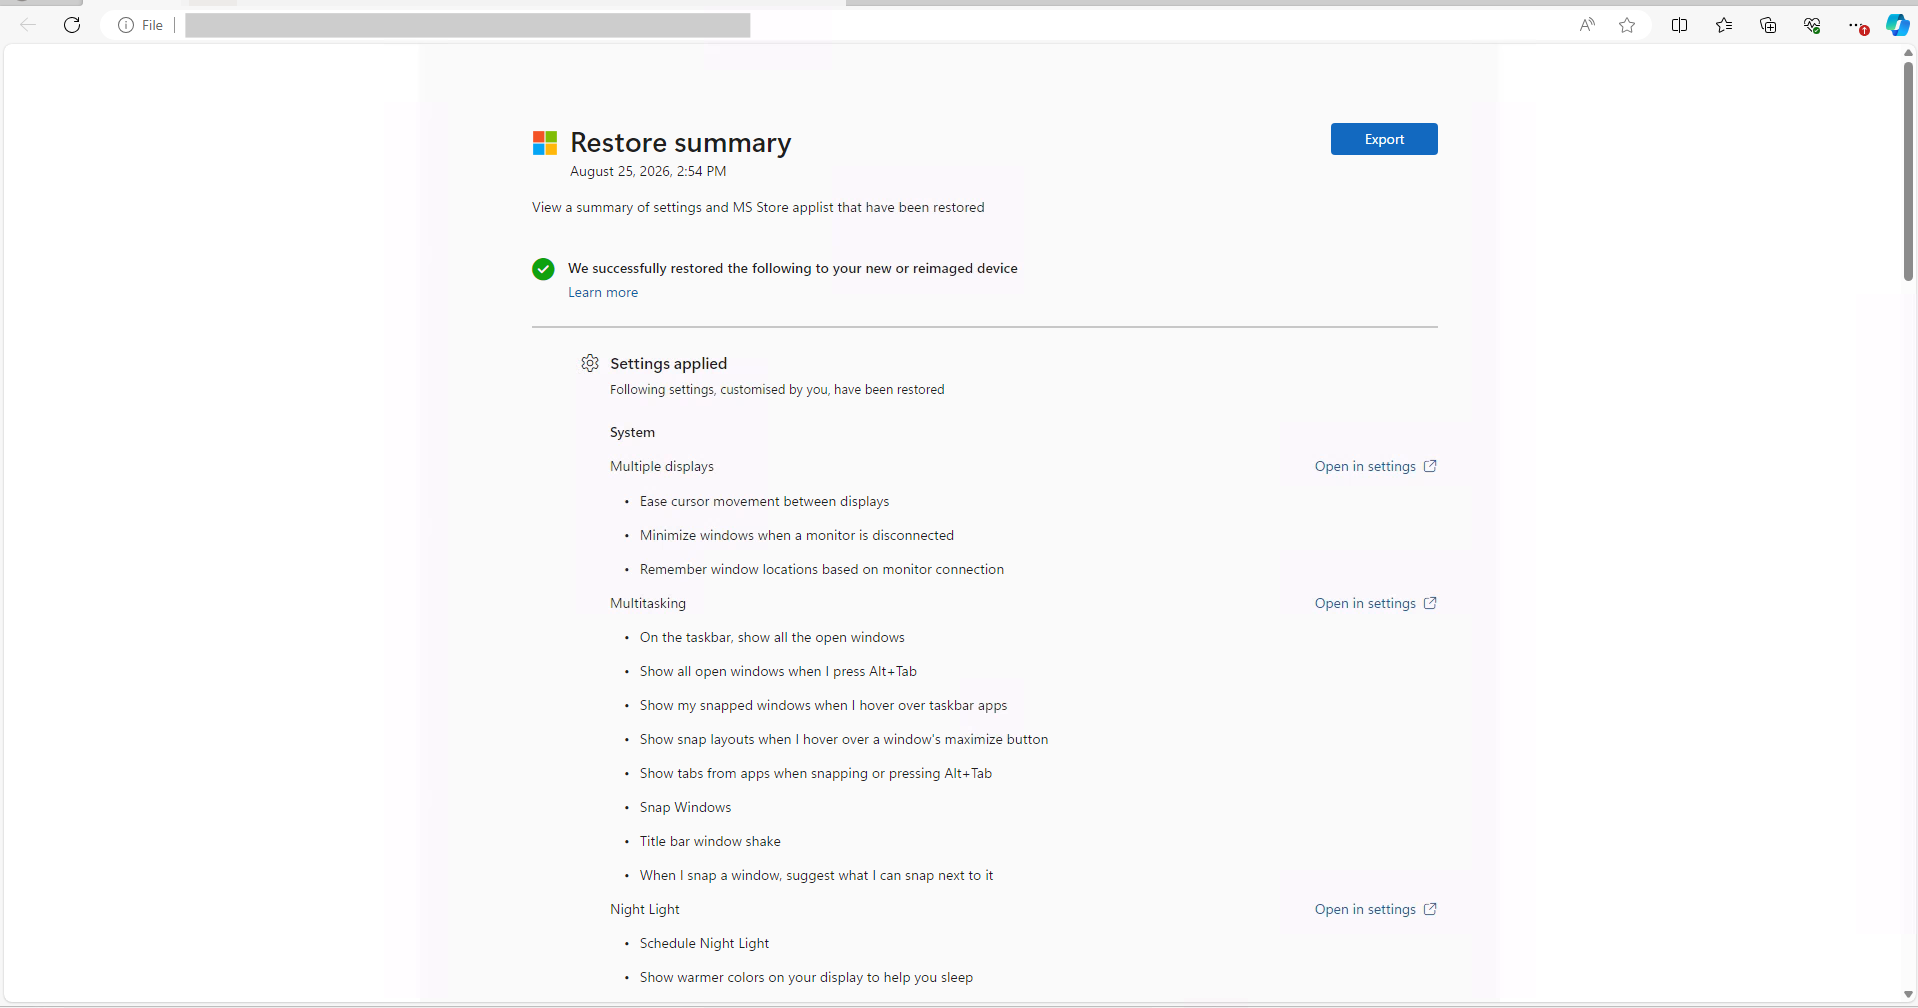
Zusammenfassungsverfügbarkeit wiederherstellen
Die Wiederherstellungszusammenfassung steht ungefähr eine Stunde nach einem erfolgreichen Wiederherstellungsvorgang zur Verfügung. Sie können über die Windows-Benachrichtigung oder direkt über die Seite "Einstellungen" für einen begrenzten Zeitraum von sieben Tagen nach der Geräteeinrichtung darauf zugreifen.
Sobald der Sichtbarkeitszeitraum abgelaufen ist, können Sie die Wiederherstellungszusammenfassung nicht mehr anzeigen.
Deaktivieren der Sicherung von Windows-Einstellungen und Löschen von Benutzerdaten
Die folgenden Anweisungen enthalten Einzelheiten dazu, wie Sie Ihre Geräte konfigurieren. Wählen Sie die Option, die Ihren Bedürfnissen am besten entspricht.
Um Geräte mit Microsoft Intune zu konfigurieren, erstellen Sie eine Einstellungskatalogrichtlinie und verwenden Sie die folgenden Einstellungen:
| Kategorie | Einstellungsname | Wert |
|---|---|---|
| Administrative Vorlagen\Windows-Komponenten\Einstellungen synchronisieren | Aktivieren Sie die Windows-Sicherung | Deaktiviert |
Weisen Sie die Richtlinie einer Gruppe zu, die als Mitglieder die Geräte oder Benutzer enthält, die Sie konfigurieren möchten.
Wenn Sie die Sicherungsrichtlinie deaktivieren, wird die geplante Sicherung beendet.
Sie können die gesicherten Daten im Datenspeicher des Mandanten der organization anzeigen, exportieren oder löschen. Verwenden Sie direkt die Microsoft Graph Beta-APIs oder die PowerShell-Skripts, die sie umschließen.
Option 1: Microsoft Graph-APIs
- Voraussetzungen: Um die Autorisierung anzufordern, befolgen Sie die Schritte Abrufen von Zugriff im Namen eines Benutzers , um den relevanten Berechtigungen zuzustimmen und ein Zugriffstoken für die Anforderungen zu erhalten.
- Informationen zum Lesen und Exportieren von Daten finden Sie unter WindowsSetting abrufen. Die Berechtigung
UserWindowsSettings.Read.Allist erforderlich. - Informationen zum Löschen der Sicherungsdaten eines Benutzers finden Sie unter WindowsSetting löschen. Die Berechtigung
UserWindowsSettings.ReadWrite.Allist erforderlich.
Option 2: PowerShell-Skripts (einfachere Alternative)
Verwenden Sie für eine einfachere Benutzererfahrung die PowerShell-Skripts, die dieselben APIs umschließen. Sie ermöglichen es Ihnen, die Sicherungsdaten der Windows-Einstellungen eines Benutzers anzuzeigen, zu exportieren und zu löschen, ohne Graph direkt aufzurufen. Verfügbar auf GitHub und im PowerShell-Katalog.
- Installieren Sie das Modul (einmalig): Install-Module WindowsBackupAdmin -Scope CurrentUser
- Anzeigen und Exportieren der Sicherungsdaten eines Benutzers: Get-WindowsBackup -UserId user@contoso.com
- Löschen der Sicherungsdaten eines Benutzers: Remove-WindowsBackup -UserId user@contoso.com
 Feedback geben
Senden Sie dieses Formular, um einen Fehler zu melden oder Vorschläge zu teilen. Unser Team überprüft die Einreichungen wöchentlich, und je mehr Details Sie angeben, desto schneller können wir handeln. Wenn wir weitere Informationen benötigen, kontaktieren wir sie per E-Mail.