Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Frontier Tuning (versión preliminar de acceso anticipado) es una funcionalidad de personalización de IA que permite a las organizaciones crear agentes de Copilot específicos de tareas mediante el ajuste de modelos de lenguaje grande (LLM) con sus propios datos organizativos. Los administradores de IA administran el ajuste de Frontier a través de los controles de Copilot en el Centro de administración de Microsoft 365. Frontier Tuning proporciona múltiples capas de gobernanza para equilibrar la innovación con la supervisión.
Esta información general ayuda a los administradores y propietarios de servicios de Microsoft 365 a evaluar el acceso, el gasto, los activos publicados y la protección de datos. Incluye un borrador de revisión administrativa de Frontier Tuning y conserva la guía existente de Frontier Tuning y Agent Builder por separado.
Puntos de entrada de ámbito y ajuste
Trate la experiencia de creación, el servicio de ajuste, el host de consumo y el recurso publicado como ámbitos administrativos independientes. El acceso o la aprobación en un ámbito no establece autorización en los demás.
El aviso compartido se conserva aquí a la espera de esa decisión:
Importante
El ajuste de Microsoft Copilot está disponible actualmente para un conjunto limitado de clientes a través de programas de acceso anticipado. El acceso a través de Frontier está previsto para abril de 2026. Las características y los requisitos están sujetos a cambios.
| Punto de entrada o recurso | Límite administrativo |
|---|---|
| Plantillas de Agent Builder heredadas. | La disponibilidad existente, el ajuste y la guía de instantáneas se conservan en la guía existente de Frontier Tuning y Agent Builder. |
| Entorno de ajuste directo CLI o API. | Revise la autorización del servicio y el acceso a los datos por separado. Consulte el proceso de ajuste y el entorno de ajuste de ejemplo. |
| Complemento de creación de GitHub Copilot. | GitHub Copilot hospeda la conversación; la CLI de Frontier Tuning realiza operaciones de servicio. El acceso al host, el acceso al servicio, el almacenamiento y la facturación necesitan una revisión independiente. Consulta Uso del complemento de ajuste de GitHub Copilot. |
| Contribución de expertos de Cowork. | La entrevista invitada y la entrega de Teams no son una implementación de entorno o una ruta de escritura directa establecida. Consulte Compartir experiencia y comentarios. |
| Agentes y aptitudes publicados. | Confirme el tipo de salida, el host consumidor, la audiencia y la superficie de administración admitida. No inferir la publicación a Cowork a partir de una experiencia de creación o contribución. |
Habilitar el ajuste de Frontier
Planee una audiencia inicial, asigne un propietario de servicio y un propietario de empresa, e identifique los contactos de soporte antes de habilitar el acceso. La elegibilidad, el pago, los permisos de entorno y la autorización de datos de origen son decisiones independientes.
Confirmar elegibilidad y roles
Use las funciones específicas de la plataforma para cada tarea, en lugar de asignar una función de administrador amplia para todo el ciclo de vida.
| Responsabilidad | Guía y límite de la plataforma |
|---|---|
| Configure la facturación basada en el uso y la directiva de gasto inicial. | Usa el Administrador de facturación para la configuración inicial. Limite el acceso elevado a la tarea de configuración. Consulte Configurar la facturación basada en el uso para los créditos de Copilot. |
| Mantenga las directivas, límites y alertas de gasto. | Confirmar los permisos de edición, lectura y método de facturación admitidos. La guía de facturación tiene descripciones contradictorias del editor y del lector del administrador de licencias; No infieras autoridad de ninguna de las descripciones por sí solas. |
| Gobierne los agentes publicados. | Los roles y permisos de administración del agente distinguen la administración de la supervisión del acceso. Estos roles no establecen el acceso al entorno o a los datos de origen. |
| Administrar contenedores. | SharePoint Embedded Administrador es el rol de plataforma para la administración de contenedores. La pertenencia a aplicaciones y la autorización del entorno permanecen separadas. |
| Configurar controles de cumplimiento. | Use los roles y licencias requeridos por la solución Microsoft Purview específica y el escenario admitido. |
Configurar una directiva de gastos
Para una configuración genérica, use Copilot>Cost Management en el Centro de administración de Microsoft 365 y siga el procedimiento de facturación vinculado. Revisa el servicio seleccionado, el ámbito de la identidad, el método de facturación, el límite de la directiva, los límites opcionales por usuario y las alertas con el propietario de facturación.
La guía de políticas de gasto público abarca a las personas a través de grupos de seguridad. Las pólizas no reservan créditos. Las directivas superpuestas tienen prioridad definida, y eliminar una directiva puede dejar otra aplicable. Revise la administración de las experiencias de IA habilitadas por la facturación basada en el uso en lugar de suponer que la eliminación de directivas revoca la elegibilidad efectiva.
Administrar el acceso al entorno de ajuste
Revise la idoneidad de la directiva de servicio, los permisos de entorno, los permisos de origen conectado y el acceso de host consumidor de forma independiente. Una directiva de gastos no es un entorno, una pertenencia, una asignación o un permiso para recuperar datos conectados.
Asignar responsabilidades y acceso
El borrador de Frontier suministrado propone tanto una asignación de política de servicio como acceso al entorno otorgado por el fabricante. Mantenga un propietario de empresa responsable de cada entorno de ajuste, limite el acceso de creación al equipo de creación y conceda acceso de consumo según las necesidades empresariales.
Distinga la persona maker y el propietario de la empresa responsable de los roles de servicio como owner, , contributory user. Confirme la autorización por separado para la creación, edición, ajuste, evaluación, visibilidad de resultados, administración de acceso, publicación y eliminación. Los roles de contenedor y las audiencias de activos publicados no sustituyen esas comprobaciones.
Para la versión prevista, solicite una matriz de descarga y visibilidad específica de la acción para los trabajos, los resultados de la evaluación, los artefactos creados, las carpetas de trabajos y las llamadas a herramientas grabadas. Evalúe los roles de entorno, los derechos de creación y el acceso a artefactos sin procesar por separado. El acceso basado en roles del borrador de seguridad/privacidad suministrado y las reglas de descarga solo para creadores necesitan confirmación; ni el permiso de creación ni la pertenencia al entorno demuestran el permiso para examinar o descargar cada artefacto.
Comprender los cambios de acceso
Antes de un cambio, identifique a los usuarios afectados, el trabajo en movimiento, los hosts que consumen y los agentes, habilidades y herramientas dependientes. Utilice evidencia específica de control en lugar de tratar cada cambio de acceso como equivalente.
| Cambio en revisión | Evidencia necesaria antes de continuar |
|---|---|
| Quitar o agotar una directiva de gastos. | Compruebe la prioridad efectiva de la directiva y otras asignaciones, las operaciones afectadas y la propiedad de los pagos. |
| Quite el acceso de creador o colaborador o cambie la propiedad. | Establezca efectos en los trabajos en ejecución, el ajuste adicional, los activos publicados y los consumidores. |
| Quitar el acceso de usuario o cambiar un público de activos. | Compruebe la ejecución, la detección, la instalación y el acceso en tiempo de ejecución del entorno por separado. |
| Cambiar la disponibilidad del ajuste de inquilinos heredado. | Resuelva la incoherencia de deshabilitación/inferencia heredada antes de confiar en su tabla de transición. |
Gobernar agentes y habilidades publicados
La revisión de la publicación necesita una salida, un propietario, una audiencia, una versión, un entorno de ajuste de origen y un registro de dependencia identificados. Utilice la guía de Microsoft Agent 365 solo para los activos y capacidades admitidos por la plataforma de creación relevante.
Revisar agentes publicados
El Centro de administración de Microsoft 365 proporciona el Registro detodos los agentes> de Agentes>. Para los agentes compatibles, distingue entre la identidad del registro, la disponibilidad, el público de instalación y la autorización en tiempo de ejecución. Las pestañas y las acciones disponibles dependen del tipo de agente, los informes de la plataforma, los roles, las licencias y la región.
Use Administrar el registro del agente y Comprender los detalles del agente para revisar:
- Información de propósito, editor, propiedad, estado y versión cuando esté disponible.
- Audiencias de detección, instalación y preinstalación.
- Orígenes de datos notificados, herramientas, conectores y permisos consentidos.
- Certificación, seguridad y señales de actividad disponibles.
Los metadatos de herramientas y datos notificados no son necesariamente un inventario de dependencias completo. Usar solo las acciones del ciclo de vida admitidas para el agente seleccionado; Quitar una entrada del Registro no demuestra que se hayan eliminado todos los objetos relacionados.
Revisar las aptitudes publicadas
Para el gobierno de habilidades, solicite un inventario compatible e identifique el propietario responsable, el entorno de ajuste de origen, la versión, las dependencias de datos y herramientas, los agentes consumidores y el alcance del uso compartido. Confirme los controles de reasignación y retirada de propiedad disponibles antes de confiar en ellos.
Revisar la configuración del agente en todo el inquilino
La configuración del agente describela configuración delagente>. Evalúe la configuración junto con los permisos de activos individuales; La colocación en todo el inquilino no significa que todos los controles se apliquen a todos los activos.
| Área de control | Aplicabilidad de la revisión |
|---|---|
| Reglas de gestión de agentes. | Compruebe los tipos de agentes aptos y las acciones admitidas. La reasignación de agentes sin propietario está actualmente limitada a Microsoft Copilot Agent Builder. |
| Acceso a agentes y complementos. | Revise las categorías de publicador permitidas para la implementación prevista. |
| Plantillas de directiva o seguridad. | Compruebe la etiqueta actual, los tipos aptos y el comportamiento de las reglas admitidas, en lugar de asumir que se cumplen periódicamente. |
| Uso compartido. | La configuración documentada se aplica actualmente a los agentes creados con Microsoft Copilot Agent Builder. |
| Etiquetas y acceso de usuarios. | Mantenga la clasificación organizativa y las audiencias permitidas distintas de los roles del entorno y la elegibilidad de gastos. |
| Uso compartido de comentarios del agente. | Revisa los destinatarios y los requisitos de privacidad para las calificaciones y los comentarios. |
Gobernar contenedores de entorno de optimización
SharePoint Embedded proporciona administración de contenedores de aplicaciones. Sus controles de plataforma no establecen la topología de contenedores de Frontier, la sincronización de membresía o los tipos de datos almacenados.
Identificar el contenedor y revisar el acceso
El centro de administración de SharePoint proporcionacontenedores activosde SharePoint Embedded> para aplicaciones compatibles con contenedores existentes. El inventario documentado busca por nombre de contenedor. Use General para revisar la información de la aplicación, la propiedad, el almacenamiento y la etiqueta, y la suscripción para revisar el acceso.
SharePoint Embedded admite los roles de propietario, administrador, escritor y lector, pero las aplicaciones no necesariamente usan los cuatro ni muestran los mismos nombres. Coordine los cambios con el flujo de trabajo de acceso admitido de la aplicación propietaria.
Descripción del contenido persistente
El borrador suministrado identifica indicaciones de ejemplo seleccionadas, definiciones de aptitudes y archivos de apoyo, criterios de evaluación, archivos, datos sintetizados y datos de entrenamiento o evaluación como contenido de contenedor persistente propuesto.
Revisar la protección y el ciclo de vida
Para los contenedores de SharePoint Embedded, los controles de plataforma incluyen etiquetas de confidencialidad admitidas, pertenencia, restricciones de descarga y acceso condicional. La descarga en bloque requiere Administración avanzada de SharePoint y el comportamiento relevante de la aplicación debe admitir los controles. Revisar Aplique controles de seguridad y cumplimiento con el propietario de la aplicación antes de cambiar la protección.
Administrar contenedores en el Centro de administración de SharePoint Describe el comportamiento de archivado y eliminación. El Archivo para SharePoint Embedded está en versión preliminar. Los contenedores archivados recientemente dentro de los siete días se reactivan rápidamente; Los contenedores completamente archivados requieren un período de reactivación de 24 horas. Los contenedores eliminados normalmente se pueden recuperar durante 93 días, y los resultados se ven afectados por la retención. La purga permanente es irreversible.
Aplicar controles de Microsoft Purview
Use las instrucciones de Microsoft Purview para el contenido o la interacción admitidos concretos, no como prueba de que se cubren todas las operaciones de ajuste. Conserve los identificadores disponibles de entorno, activos, versiones, aplicaciones y contenedores necesarios para correlacionar una investigación.
Revisar postura y actividad
Microsoft Purview para Agent 365 describe la observabilidad de la IA de la Administración de postura de seguridad de datos (DSPM) actual para las instancias de agente compatibles. El DSPM clásico no es la superficie de Agent 365. Las licencias, la inscripción, los permisos y los tipos de interacción admitidos afectan a la cobertura.
| Solución o funcionalidad | Ámbito para establecer |
|---|---|
| Explorador de auditoría y actividades. | Eventos administrativos, de usuario y de agente admitidos; Evidencia disponible de archivos, acceso y etiquetas. |
| Gestión de riesgos internos. | Escenarios de exfiltración y uso de IA de riesgo admitidos. |
| Cumplimiento de la comunicación. | Teams admitido e interacciones de correo electrónico, no todos los artefactos de optimización. |
| Administrador de cumplimiento. | Brechas de evaluación, propietarios de control, evidencia y responsabilidades de corrección. |
Proteger y conservar el contenido compatible
Mantenga los controles sobre el contenido del contenedor distintos de las políticas sobre las instancias e interacciones del agente.
| Protección o investigación | Límite de plataforma |
|---|---|
| Clasificación, etiquetas de confidencialidad y prevención de pérdida de datos (DLP). | Revise los tipos de información confidencial y los clasificadores capacitados para escenarios de etiquetado y DLP admitidos. Confirme el contenido, la audiencia de directivas y la interacción. Para las instancias de Agent 365, el acceso a archivos cifrados requiere derechos VIEW y EXTRACT; el contenido recién creado no hereda automáticamente las etiquetas de origen. |
| eDiscovery. | Busque, retenga, revise y exporte interacciones o contenido admitidos. Las investigaciones de contenido de contenedor usan las direcciones URL de contenedor de SharePoint Embedded relevantes. |
| Conservación y eliminación. | Confirme la solución, la ubicación del contenido, los conflictos de retención, las retenciones legales y los requisitos de la aplicación antes de eliminar. |
Evaluación de la seguridad y la privacidad
Obtenga pruebas de la versión, el host y la fase previstos antes del lanzamiento. Las siguientes comprobaciones son requisitos de revisión administrativa, no garantías de implementación verificadas.
Comprobar los permisos de datos y herramientas
| Fase | Evidencia para solicitar |
|---|---|
| Antes de la evaluación o puesta a punto. | Los orígenes aprobados, los públicos de creación y consumo, las decisiones de contenido excluido, la gestión de la sensibilidad y el filtrado de lista de control de acceso real (ACL) y el comportamiento de denegación predeterminada. |
| Durante la evaluación y el ajuste. | Aislamiento de inquilinos, cifrado, componentes aprobados, identidades con privilegios mínimos, autorización de herramientas y controles de acceso de soporte técnico. |
| Publicación y tiempo de ejecución. | Aprobación de publicación explícita, aplicación de host y audiencia, comprobaciones de permisos de recuperación en directo, estado y consentimiento de la herramienta y comportamiento de error admitido. |
Revise la aprobación, autenticación, consentimiento de Microsoft Entra y autorización en tiempo de ejecución de las herramientas independientemente de la publicación. Distinga entre entradas reales, virtualizadas y ficticias mediante herramientas y conectores. Confirme el comportamiento de eliminación de permisos de origen activo por separado de los permisos de instantánea capturados en el momento del ajuste.
Conservar pruebas de decisión y versión
Conserve las aprobaciones de publicación, el ámbito de los datos y la audiencia, las decisiones de contenido excluido, las versiones de herramientas y criterios de evaluación, la identidad del editor y el linaje del modelo cuando se admita. Identifique las brechas en los registros disponibles en lugar de prometer un esquema de versión o una reversión automática. Confirme la comparación, la reserva y el soporte de recuperación antes de hacerlos parte de un plan de incidentes.
Revisar la telemetría y mejorar las señales
Establezca qué campos de telemetría de host y servicio se conservan, su propósito, retención y acceso. Minimice el contenido del cliente en la telemetría de calidad de rutina. Revise los requisitos de aviso, política de privacidad y comité de empresa donde las interacciones o los comentarios se reutilizan para mejorar.
Eliminación y residencia del plan
No asuma que al eliminar los datos de origen se elimina su influencia de un modelo optimizado. Establezca el proceso de eliminación, reentrenamiento o reserva admitido, su tiempo y evidencia de auditoría. Confirme los compromisos regionales de disponibilidad, residencia, Advanced Data Residency (ADR), soberanía y certificación para la versión. La ubicación del contenedor por sí sola no los establece.
El borrador de seguridad o privacidad suministrado describe definiciones portátiles que incluyen indicaciones y ubicaciones de origen. Trate estos paquetes como datos de proyecto confidenciales y confirme los controles de la organización de destino independientemente del uso compartido del entorno. Distinga entre la exportación y la importación de definiciones de los pesos del modelo entrenado, una copia de seguridad completa y la exportación legal o de soporte técnico. Confirmar la carga útil, las exclusiones y la preparación de la importación con los propietarios responsables; portabilidad no autoriza muestras de evaluación retenidas para el entrenamiento. Valide por separado los efectos de eliminación y la retención o las retenciones de cada objeto afectado con los propietarios de la privacidad y la administración de registros, en lugar de tratar la exportación o eliminación como un borrado completo.
Supervisar el uso, la calidad y los costos
Asigne propietarios para revisar juntos el entorno de ajuste y sus dependencias publicadas. Use pruebas compatibles de servicio, host, Agent 365, SharePoint, Purview, comentarios y soporte técnico en lugar de asumir que un único panel los cubre.
- Realice un seguimiento de los cambios de propiedad, versión, estado, públicos y dependencias.
- Revise las solicitudes de acceso, almacenamiento, etiquetas, DLP, retención, retenciones y eliminación de origen de origen.
- Investigue la aprobación de la herramienta, el consentimiento, los errores de autenticación y las señales de seguridad.
- Comparar los resultados con los criterios de evaluación; Revise las tareas correctas, la latencia, los errores, los reintentos, y las pruebas de desfase disponibles.
- Revise la adopción, los comentarios y los resultados empresariales por separado de la calidad de la evaluación.
Categorías de costos independientes
Planifique el trabajo que pretende mejorar por separado de las operaciones que pretende ejecutar. Refinar instrucciones, refinar criterios de evaluación, ajustar un modelo y evaluar resultados son dimensiones de planificación diferentes. La disponibilidad del modelo, cuando corresponda, y el tráfico de consumidores necesitan sus propias suposiciones. En la tabla se identifican las entradas que se deben confirmar, no las unidades facturables, una tarjeta de tarifas o los cargos que se van a sumar.
| Categoría de planificación | Entrada para grabar | Repetición o uso compartido para comprobar | Evidencia para confirmar |
|---|---|---|---|
| Mejora de la instrucción de habilidades. | Instrucciones existentes y ejemplos de entrenamiento. | Ejecuciones de refinamiento planeadas y versiones de aptitudes compartidas. | Unidad de operación y medida compatible. |
| Refinamiento de los criterios de evaluación. | Criterios existentes, recuento de criterios y ejemplos de entrenamiento. | Revisiones de criterios y ejecuciones repetidas de refinamiento. | Si la unidad se refiere a ejemplos, criterios u otra medida. |
| Ajuste de modelos. | Modelo base, datos de entrenamiento y duración del entrenamiento. | Trabajos y modelos repetidos compartidos entre los consumidores. | Modelo o configuración admitidos y definición de tiempo de entrenamiento. |
| Ejecuciones de evaluación. | Ejemplos de pruebas, criterios de evaluación y configuraciones para comparar. | Anotando pases, repeticiones y reintentos. | Alcance de la evaluación y unidad de medida, distintos del refinamiento de criterios. |
| Disponibilidad del modelo o alojamiento, si procede. | Modelo o configuración y período de disponibilidad previsto. | Uso y duración del modelo compartido dentro del período de planificación. | Arreglo de disponibilidad, ciclo de vida de facturación e inclusión o superposición admitidos. |
| Estrategia en tiempo de ejecución y tráfico. | Aprovechar, configurar la estrategia y las tareas esperadas del consumidor. | Intentos, reintentos y tráfico repetidos a lo largo del tiempo. | Estrategia apoyada y unidad de solicitud/tarea, incluido el trabajo cubierto. |
Utilice el proceso de ajuste para el contexto de evaluación en lugar de tratar cada categoría como una etapa requerida. Un escenario puede centrarse en cambios de instrucciones o criterios de evaluación sin suponer que el ajuste del modelo es la siguiente inversión.
Registre las suposiciones antes de aprobar el gasto
Mantenga un registro de decisiones con el propietario de la empresa, el creador y el propietario de facturación. Úselo para distinguir las entradas conocidas de las suposiciones comerciales no resueltas:
- Identifique la habilidad, el agente o el modelo de destino, su entorno de ajuste, el propietario responsable y los consumidores previstos.
- Registre la operación propuesta, el entrenamiento y los tamaños de los conjuntos de prueba, el recuento de criterios y la configuración del modelo, el arnés y la estrategia.
- Confirme los recuentos de ejecuciones, iteraciones, repeticiones y reintentos planeados, incluido cómo se trata el trabajo fallido o reanudado.
- Defina el período de planificación, el tráfico de consumidores esperado y la duración de disponibilidad del modelo solo cuando corresponda. Mantenga la duración del entrenamiento separada de la duración de la disponibilidad.
- Identifique el entorno compartido, la aptitud, el modelo y los recursos de trabajo antes de asignar suposiciones por usuario. No vuelva a contar el mismo trabajo de entrenamiento compartido para cada consumidor.
- Confirme el pagador, la política aplicable, el medidor, la unidad de medición y el trabajo incluido o superpuesto. Mantenga distintos los tokens de servicio, los créditos de Copilot, las medidas de uso del host y la moneda.
- Conserva la versión de origen, la fecha de entrada en vigor, el ámbito de lanzamiento o configuración y las suposiciones no resueltas que respaldan la decisión.
- Registre la línea base y el cambio propuesto para comparar, junto con evidencia de calidad, latencia y consumo. Use la comparación para decidir si continuar, revisar o aplazar la inversión; No garantiza mejores resultados ni autoriza la publicación.
Revise el comportamiento de la directiva de gasto con el propietario de facturación. Los límites de directiva no son créditos reservados ni sustitutos de un plan basado en suposiciones. Confirme la cobertura de la póliza aplicable por separado de los permisos del entorno y el acceso al host.
Para los servicios admitidos, Copilot>Cost Management proporciona información sobre la política de gasto y el consumo. Mantenga el consumo del servicio de Frontier, los cargos por consumo de host y los cargos por almacenamiento, archivo, API o salida de SharePoint Embedded por separado hasta que se confirme su relación de facturación. Consulte Descripción de la facturación basada en el uso y la administración de costes de los créditos de Copilot y los medidores de facturación de SharePoint Embedded.
Contener y retirar entornos y activos publicados
Elija una acción en función del riesgo, las dependencias y los requisitos de preservación. Establezca efectos específicos del objeto antes de cambiar el acceso o eliminar contenido.
| Decisión | Comprobaciones antes de continuar |
|---|---|
| Restringir el acceso o el gasto. | Revise las directivas eficaces, los permisos del entorno, los públicos de alojamiento, el acceso a las herramientas, las dependencias y los usuarios afectados. No trate la eliminación de directivas de creación como un mecanismo de contención comprobado para todos los usuarios. |
| Bloquear un recurso compatible. | Conserve pruebas, abra un incidente, identifique dependencias, compruebe el efecto de tiempo de ejecución de la acción y defina criterios de desbloqueo. |
| Archivo donde se admita. | Confirme los requisitos de soporte de aplicaciones, facturación, retención, retenciones, falta de disponibilidad y reactivación. |
| Eliminar un objeto. | Obtenga aprobaciones y confirme el objeto exacto, los efectos posteriores, la retención, la ventana de recuperación y el comportamiento de purga. |
Utilice la revisión de cambios de acceso y la guía del ciclo de vida del contenedor al planear un cambio.
Guía existente para la optimización de Copilot y Agent Builder: aplicabilidad pendiente
Este grupo de retención de revisión-borrador conserva la guía existente, los anclajes de encabezado originales y las imágenes mientras se confirma la aplicabilidad de la publicación. Sus requisitos y compromisos no se eliminan por su omisión del borrador de Frontier.
Ajustar la configuración de disponibilidad
Los administradores pueden controlar quién puede acceder a la optimización de Copilot en el nivel de inquilino. Se admiten tres opciones de disponibilidad:
- Habilitar para todos los usuarios: Todos los usuarios con licencia de Microsoft Copilot en el inquilino pueden ajustar los agentes, incluido el ajuste de contexto, el ajuste de herramientas y el ajuste de modelos. Esta configuración es la predeterminada para los inquilinos elegibles.
- Habilitar para usuarios o grupos específicos: Los administradores seleccionan explícitamente a los usuarios individuales o a los grupos de seguridad de Microsoft Entra que pueden ajustar los agentes. Los usuarios que no están habilitados pueden solicitar acceso a través de un flujo en el producto, que requiere la aprobación del administrador.
- Deshabilitar ajuste: Los administradores pueden deshabilitar la Optimización de Copilot por completo para el inquilino. Esta configuración bloquea la nueva actividad de ajuste e impide el uso de agentes optimizados hasta que se vuelve a habilitar el ajuste.
Ajustar los escenarios de disponibilidad y las transiciones
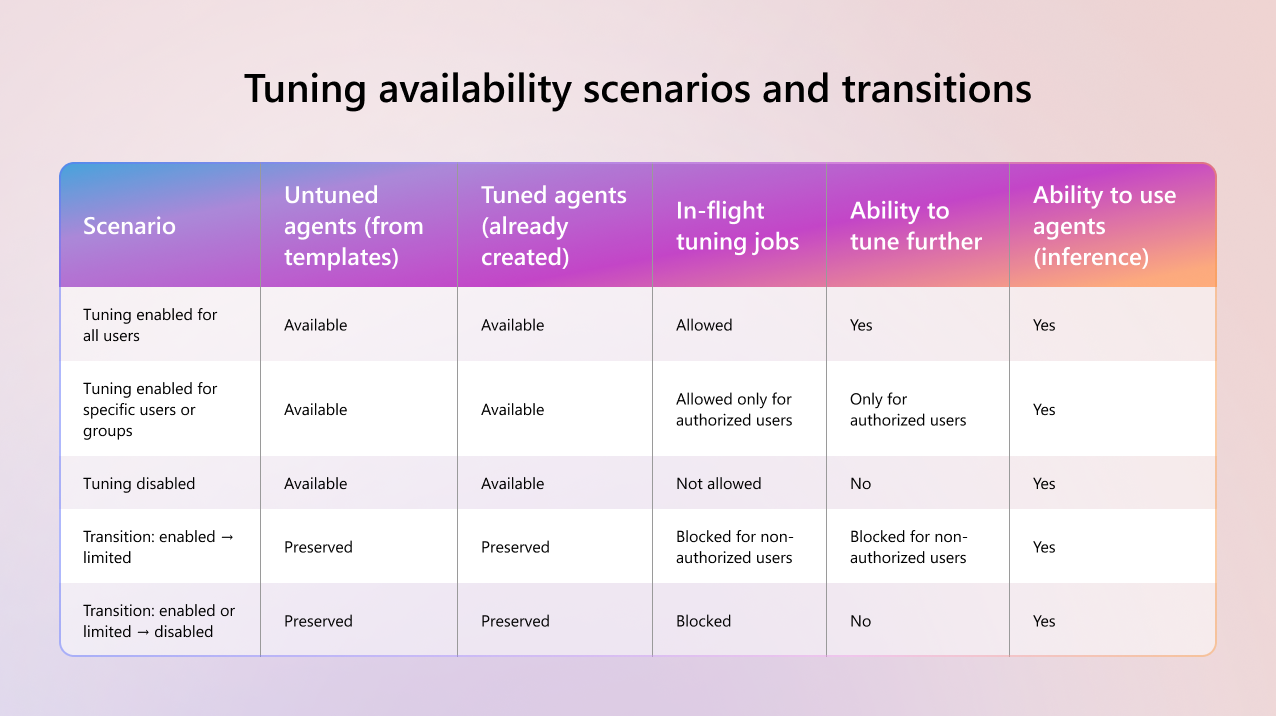
En la tabla siguiente se resume cómo se comporta la optimización de Copilot en las transiciones y configuraciones de disponibilidad comunes.
| Escenario | Agentes sin ajustar (de plantillas) | Agentes ajustados (ya creados) | Trabajos de optimización en curso | Posibilidad de ajustar aún más | Capacidad para usar agentes (inferencia) |
|---|---|---|---|---|---|
| Ajuste habilitado para todos los usuarios | Disponible | Disponible | Se permite | Sí | Sí |
| Ajuste habilitado para usuarios o grupos específicos | Disponible | Disponible | Solo permitido para usuarios autorizados | Solo para usuarios autorizados | Sí |
| Ajuste deshabilitado | Disponible | Disponible | No permitido | No | Sí |
| Transición: habilitada → limitada | Conservado | Conservado | Bloqueado para usuarios no autorizados | Bloqueado para usuarios no autorizados | Sí |
| Transición: habilitada o limitada → deshabilitada | Conservado | Conservado | Bloqueado | No | Sí |
Solicitar flujo de acceso
Cuando el ajuste está habilitado para usuarios o grupos específicos, los usuarios sin acceso pueden enviar una solicitud desde dentro del producto. Las solicitudes incluyen una justificación comercial y aparecen en el Centro de administración de Microsoft 365 para su revisión.
Los administradores pueden aprobar o denegar solicitudes y controlar si el acceso se concede de forma temporal o continua.
Control de ajuste de modelos de código abierto
La optimización de Copilot incluye un control dedicado que permite a los administradores habilitar o deshabilitar el uso de modelos base externos o de código abierto.
Esta configuración proporciona más gobernanza para las organizaciones que desean restringir el ajuste solo a los modelos administrados por Microsoft. Cuando se deshabilita, los usuarios pueden seguir ajustando los agentes, pero solo con modelos propietarios compatibles.
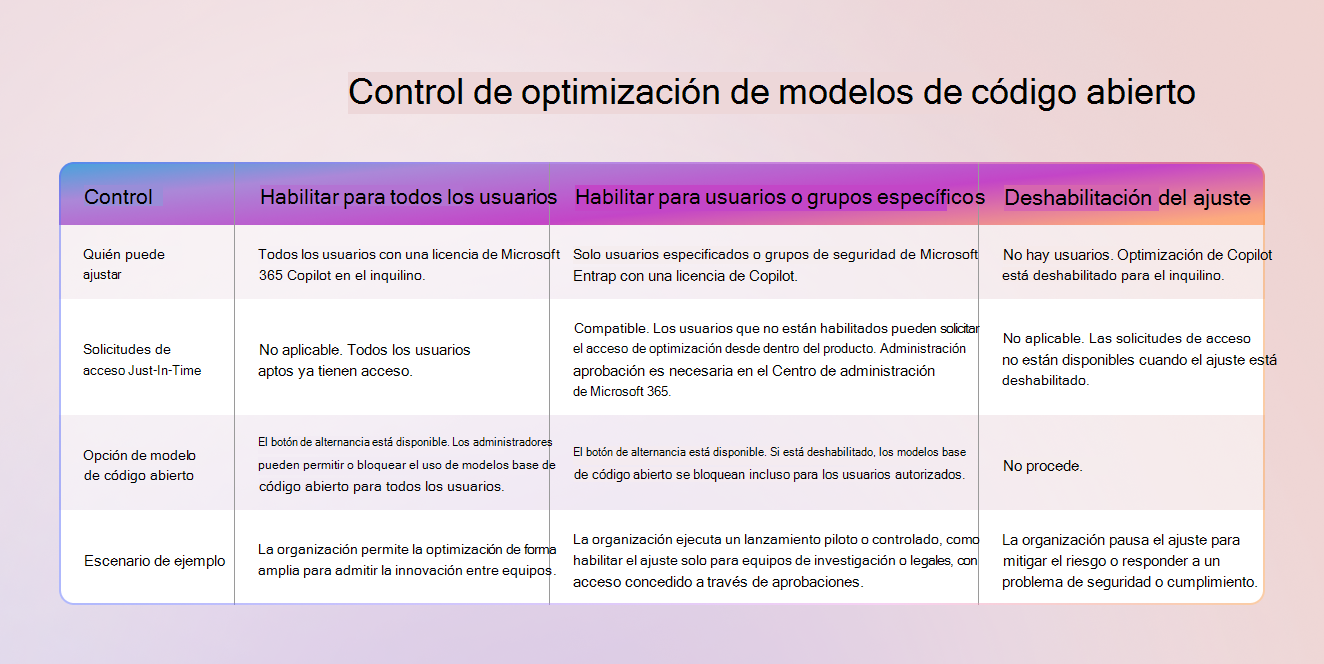
En la tabla siguiente se resumen los controles de administración de Optimización de Copilot.
| Control | Habilitar para todos los usuarios | Habilitar para usuarios o grupos específicos | Deshabilitar ajuste |
|---|---|---|---|
| ¿Quién puede afinar | Todos los usuarios con una licencia de Microsoft Copilot en el inquilino. | Solo los usuarios especificados o los grupos de seguridad de Microsoft Entra con una licencia de Copilot. | Sin usuarios. La optimización de Copilot está deshabilitada para el espacio empresarial. |
| Solicitudes de acceso Just-In-Time | No es aplicable. Todos los usuarios elegibles ya tienen acceso. | Compatible. Los usuarios que no lo tengan habilitado pueden solicitar el acceso de ajuste desde el producto. Se requiere la aprobación del Administrador en el Centro de administración de Microsoft 365. | No es aplicable. Las solicitudes de acceso no están disponibles cuando el ajuste está deshabilitado. |
| Opción de modelo de código abierto | El botón de alternancia está disponible. Los administradores pueden permitir o bloquear el uso de modelos base de código abierto para todos los usuarios. | El botón de alternancia está disponible. Si se deshabilitan, los modelos base de código abierto se bloquean incluso para los usuarios autorizados. | No es aplicable. |
| Escenario de ejemplo | La organización permite ajustar ampliamente para apoyar la innovación en todos los equipos. | La organización ejecuta un piloto o un lanzamiento controlado, como habilitar el ajuste solo para los equipos de investigación o legales, con acceso concedido a través de aprobaciones. | La organización pausa el ajuste para mitigar el riesgo o responder a un problema de seguridad o cumplimiento. |
Gestión de la visibilidad y el ciclo de vida de los agentes
Los agentes ajustados aparecen como agentes ajustados en el portal de Agent 365. Este portal proporciona un inventario centralizado de todos los agentes optimizados del inquilino.
Desde el portal de Agent 365, los administradores pueden:
- Ver todos los agentes ajustados.
- Bloquear o deshabilitar un agente para restringir inmediatamente el uso.
- Elimine un agente ajustado si se vuelve obsoleto o problemático.
Al eliminar un agente ajustado también se eliminan los datos asociados del modelo ajustado y la instantánea.
Los administradores pueden cambiar la configuración de disponibilidad de ajuste en cualquier momento sin tiempo de inactividad del servicio. Las interfaces de usuario se actualizan dinámicamente para reflejar el acceso actual.
Requisitos de elegibilidad
La optimización de Copilot es una funcionalidad avanzada. Durante la versión preliminar pública, solo los espacios empresariales con al menos 5000 licencias de Microsoft Copilot son elegibles.
- Si un espacio empresarial alcanza el umbral de elegibilidad, la optimización de Copilot aparece en el Centro de administración y está habilitada de forma predeterminada.
- Si un espacio empresarial no cumple el umbral, la configuración de optimización de Copilot no estará disponible.
Cómo afectan los cambios de ajuste del acceso a los agentes existentes
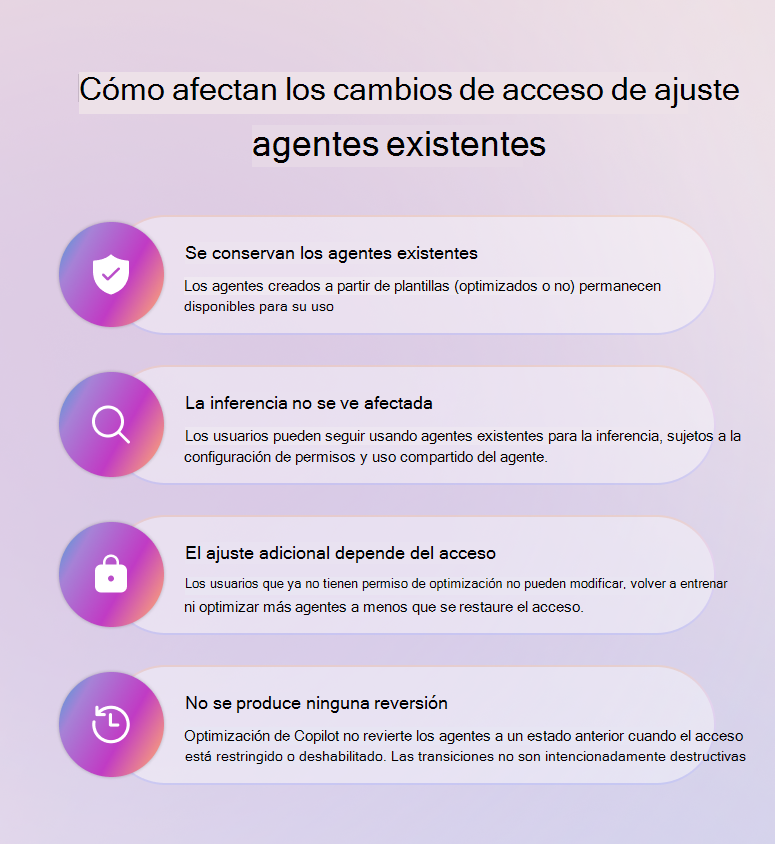
Los cambios en la disponibilidad de la optimización de Copilot son prospectivos. Ajustar quién puede ajustar los agentes, o deshabilitar el ajuste por completo, no elimina ni rompe los agentes que ya existen.
Los siguientes comportamientos se aplican cuando se cambia el ajuste del acceso:
Se conservan los agentes existentes.
Los agentes creados a partir de plantillas (estén o no ajustadas) siguen estando disponibles para su uso.La inferencia no se ve afectada.
Los usuarios pueden seguir utilizando los agentes existentes para la inferencia, sujeto a la configuración de permisos y uso compartido del agente.El ajuste adicional depende del acceso.
Los usuarios que ya no tienen permiso de ajuste no pueden modificar, volver a entrenar o ajustar aún más los agentes a menos que se restaure el acceso.No se produce ninguna reversión.
El optimización de Copilot no revierte los agentes a un estado anterior cuando el acceso está restringido o deshabilitado. Las transiciones son intencionalmente no destructivas.
Compromisos, privacidad y cumplimiento de los datos
La optimización de Copilot se adhiere a los compromisos de cumplimiento, privacidad y protección de datos de Microsoft 365.
Manejo de datos durante el ajuste
Cuando un usuario realiza la optimización de Copilot, solo el contenido de SharePoint seleccionado explícitamente por el usuario se usa como datos de entrenamiento. Para fines de ajuste, el sistema crea una copia instantánea de esos datos.
- Los datos de las instantáneas se almacenan en un entorno de Microsoft 365 aislado del espacio empresarial.
- Los datos de las instantáneas se usan únicamente para la optimización y no se comparten entre inquilinos.
- Los datos de instantáneas permiten un ajuste eficaz sin acceder repetidamente al contenido en directo.
Durante la versión preliminar pública, los datos de las instantáneas se conservan mientras el agente ajustado permanezca activo. Cuando se elimina un agente optimizado, también se eliminan sus datos de instantánea asociados. Los datos usados para el ajuste están sujetos a un período de retención máximo de dos años.
Comportamiento de instantáneas y consideraciones de reentrenamiento
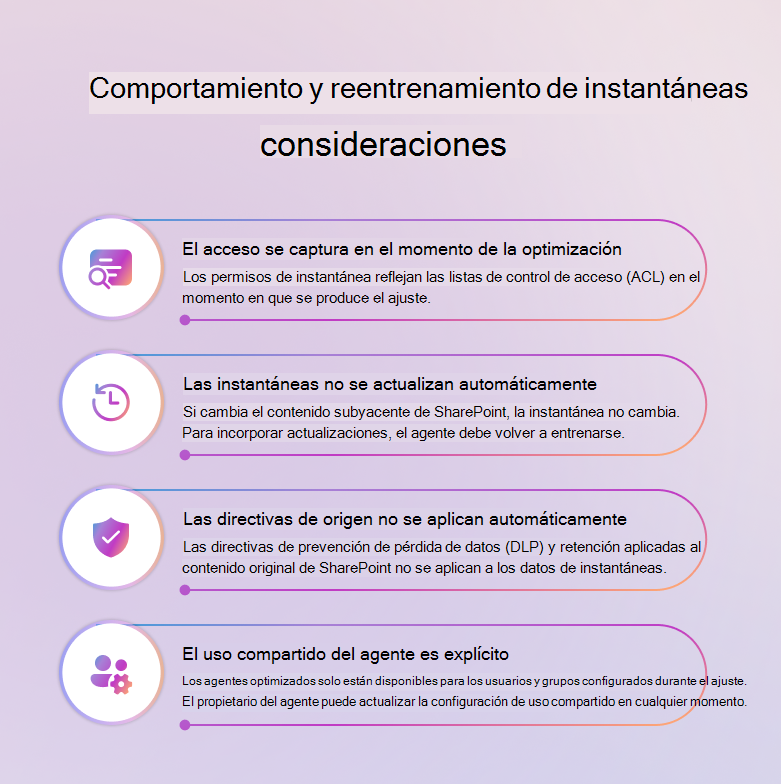
Cuando se ajusta un agente, el sistema crea una instantánea del contenido de SharePoint seleccionado. Esa instantánea tiene las siguientes características:
El acceso se captura en el momento del ajuste.
Los permisos de instantánea reflejan las listas de control de acceso (ACL) en el momento en que se produce el ajuste.Las instantáneas no se actualizan automáticamente.
Si el contenido subyacente de SharePoint cambia, la instantánea no cambia. Para incorporar actualizaciones, se debe volver a entrenar al agente.Las directivas de origen no se aplican automáticamente.
La prevención de pérdida de datos (DLP) y las directivas de retención aplicadas al contenido original de SharePoint no se aplican a los datos de instantáneas.El uso compartido del agente es explícito.
Los agentes sintonizados solo están disponibles para usuarios y grupos configurados durante el ajuste. El propietario del agente puede actualizar la configuración de uso compartido en cualquier momento.
Residencia de datos
La optimización de Copilot no está habilitada de forma predeterminada para los inquilinos con compromisos de Advanced Data Residency (ADR) durante la versión preliminar pública.
- Los inquilinos de ADR que quieran usar la optimización de Copilot deben renunciar formalmente a los requisitos de ADR a través de su equipo de cuentas de Microsoft.
- Cuando se renuncia a ADR, los datos de instantánea se almacenan en la macrorregión más cercana dentro de un entorno de Microsoft 365 aislado del espacio empresarial.
Para los inquilinos ubicados en la UE, la Optimización de Copilot respeta los compromisos de límites de datos de la UE. Durante la versión preliminar pública, los datos y el tráfico de los inquilinos de la UE permanecen dentro de la UE.
Ámbito y limitaciones de la residencia de datos
La optimización de Copilot sigue los compromisos de residencia de datos de Microsoft 365 en el nivel de macrorregión. Durante la versión preliminar pública, se aplican las siguientes consideraciones:
Almacenamiento de macrorregiones
Los datos de entrenamiento, inferencia e instantánea se almacenan en la macrorregión asociada al inquilino. Para los inquilinos de regiones locales, los datos se almacenan en la macroregión más cercana.Límite de datos de la UE
Para los inquilinos ubicados en la UE, la Optimización de Copilot respeta los compromisos de límites de datos de la UE. Los datos y el tráfico del inquilino permanecen dentro de la UE durante el ajuste y la inferencia.Advanced Data Residency (ADR)
La optimización de Copilot no está cubierta por Advanced Data Residency (ADR) ni por ADR para Educación durante la versión preliminar pública. Los inquilinos con ADR que quieran usar el Optimización de Copilot deben solicitar acceso a través de su equipo de cuentas de Microsoft.Multigeográfica
Los compromisos de residencia de datos multigeográfica no se aplican a la optimización de Copilot durante la versión preliminar pública.
Los administradores deben evaluar estas consideraciones cuidadosamente.
RGPD y derechos del interesado
Microsoft actúa como procesador de datos para el contenido que se usa en la optimización de Copilot. El cliente sigue siendo el controlador de los datos y es responsable de determinar qué datos se utilizan para el ajuste.
La optimización de Copilot admite derechos comunes de los interesados, entre los que se incluyen:
- Descubrimiento: los administradores pueden ver todos los agentes sintonizados en el portal de Agent 365.
- Eliminación: al eliminar un agente optimizado, se quita el modelo asociado y los datos de la instantánea.
- Acceso y exportación: los clientes pueden solicitar metadatos sobre los datos de las instantáneas a través del servicio de atención al cliente de Microsoft.
RGPD, derechos del interesado y consideraciones de DPIA
Microsoft actúa como procesador de datos para el contenido que se usa en la optimización de Copilot. El cliente sigue siendo el responsable de los datos y es responsable de determinar qué datos son apropiados para el ajuste.
La optimización de Copilot admite derechos comunes de los interesados:
Descubrir
Los administradores pueden ver todos los agentes ajustados en el portal de Agent 365.Eliminación
Al eliminar un agente ajustado, se quitan los datos asociados del modelo ajustado y de la instantánea.Acceso y exportación
Los clientes pueden solicitar metadatos relacionados con los datos de instantáneas a través del servicio de atención al cliente de Microsoft.
La optimización de Copilot no requiere intrínsecamente una evaluación de impacto de protección de datos (EIPD).
Evaluaciones de impacto de protección de datos
La optimización de Copilot no requiere intrínsecamente una evaluación de impacto de protección de datos (EIPD). La necesidad de una EIPD depende de factores como:
- El tipo de datos que se usa para el ajuste.
- La escala de procesamiento.
- Requisitos reglamentarios o específicos del sector.
- Si se usan agentes sintonizados para la toma de decisiones automatizada.
Los clientes son responsables de determinar si se requiere una EIPD.
Acceso de Microsoft a los datos de clientes
Microsoft no tiene acceso predeterminado a los datos de cliente que se usan para ajustar o que se almacenan en reposo. Cualquier acceso requiere la aprobación explícita del cliente a través de la Caja de seguridad del cliente y se limita a los escenarios de soporte técnico aprobados.