Oharra
Baimena behar duzu orria atzitzeko. Direktorioetan saioa has dezakezu edo haiek alda ditzakezu.
Baimena behar duzu orria atzitzeko. Direktorioak alda ditzakezu.
Dataversek segurtasun eredu malgua eskaintzen du negozio egoera askorentzat. Eredua Dataverse datu-basea duten inguruneetan bakarrik aplikatzen da. Administratzaile gisa, erabiltzaileak kudeatzen dituzu, haien segurtasun konfigurazioa egiaztatzen duzu eta sarbide arazoak konpontzen dituzu.
Funtzioetan oinarritutako segurtasuna
Dataverse segurtasun-rolak erabiltzen ditu pribilegioak taldekatzeko. ... Segurtasun rolak zuzenean erabiltzaileei edo Dataverse taldeei esleitu. Taldeko kideek taldeari esleitutako pribilegioak jasotzen dituzte.
Segurtasun pribilegioak metatuak dira. Erabiltzaile batek bere rolen eta taldekideen artean ematen duen sarbide zabalena jasotzen du. Adibidez, rol batek erakunde mailako kontaktu erregistro guztietara irakurketa sarbidea ematen badu, beste rol batek ezin du erabiltzailearengandik kontaktu zehatz bat ezkutatu.
Negozio-unitateak
Ikusi bideo hau Dataverse-ko negozio unitateak ulertzeko:
Negozio unitateek segurtasun rolekin lan egiten dute erabiltzailearen sarbidea zehazteko. Segurtasun mugak definitzen dituzte, erabiltzaileak eta datuak kudeatzen laguntzeko. Dataverse datu-base bakoitzak erro negozio unitate bat du.
Sortu seme-alaba negozio-unitateak erabiltzaileak eta datuak segurtasun-muga txikiagoetan banatzeko. Ingurune bateko erabiltzaile bakoitza negozio-unitate bati dagokio. Zure negozio-unitatearen egitura zure antolaketa hierarkiarekin bat egin dezake, baina ez da beharrezkoa.
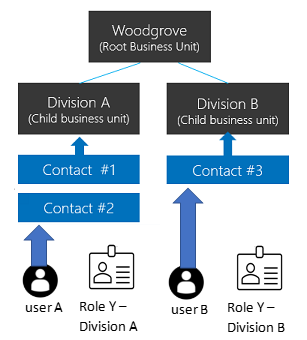
Ondorengo adibideek hiru negozio unitate erabiltzen dituzte. Woodgrove da negozio unitate nagusia eta hierarkia goialdean jarraitzen du. A eta B sailak haurren negozio-unitateak dira. Dibisio bakoitzeko erabiltzaileek sarbide behar desberdinak dituzte.
Datuen sarbide egitura hierarkikoa
Erabili egitura hierarkiko bat erabiltzaileak eta datuak zuhaitz moduko hierarkian banatzeko.
Erabiltzaile bakoitzari negozio-unitate bati esleitu eta erabiltzaileari segurtasun-rola esleitu unitate horretako enpresa-unitate horri. Lehenetsita, erabiltzailearen negozio unitateak erabiltzaileak sortutako erregistroak ditu. Segurtasun rola zehazten du erabiltzaileak zein erregistro sar ditzakeen negozio unitate horretan.
Adibide honetan, A erabiltzailea A Sailekoa da eta Y segurtasun rola du A Dibisiotik. A erabiltzaileak #1 eta #2 Kontaktuak sar ditzake. B erabiltzailea B Sailekoa da, beraz B erabiltzaileak ezin du A Sailaren kontaktuetara sartu, baina bai #3. kontaktuetara sartu.
Matrize datuen sarbide egitura (negozio unitate modernizatuak)
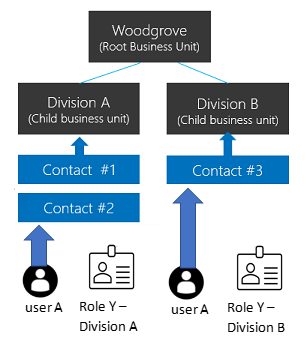
Matrize egitura bat erabili datuak zuhaitz moduko hierarkian antolatzeko, erabiltzaileek hainbat negozio-unitateetako datuak eskuratzeko aukera emanez, zein negozio unitateari dagokion kontuan hartu gabe.
Erabiltzaileari segurtasun rola esleitu behar dion negozio unitate bakoitzetik, zeinen datuak sartu behar dituen. Erabiltzaileak erregistro bat sortzen duenean, jabetza duen negozio-unitatea hauta dezake.
Adibide honetan, A erabiltzailea edozein negozio-unitateari dagokio, erro negozio-unitatea barne. A Dibisioko Y segurtasun rola erabiltzaileari A Kontaktuetara sarbidea ematen dio #1 eta #2 kontaktuetara. B Saileko Y segurtasun rola A erabiltzaileari #3 kontakturako sarbidea ematen dio.
Gaitu matrize datuen sarbide egitura
Oharra
Funtzio hau aktibatu aurretik, argitaratu pertsonalizazio guztiak taula berriei aplikatzeko. Argitaratu gabeko taula batek ez badu funtzionatzen funtzionalitatea gaitu ondoren, erabili OrgDBOrgSettings tresna CRM Microsoft DynamicsRecomputeOwnershipAcrossBusinessUnits ezartzekotrue. Ezarpen honek Enpresa Unitate Jabea zutabea ezarri eta eguneratzeko aukera ematen du.
- Sartu saioa Power Platform administratzaile zentroan Dynamics 365 administratzaile edo Microsoft Power Platform administratzaile gisa.
- Nabigazio panelean, hautatu Kudeatu.
- Kudeatu panelean, hautatu Inguruneak, eta gero ingurunea.
- Aukeratu ezarpenak>Produktua>Eginbideak.
- Aktibatu Record jabetza negozio unitate guztietan.
- Hautatu Gorde.
Funtzioa aktibatu ondoren, aukeratu negozio-unitate bat segurtasun rola esleitzen diozunean. Aukera honek erabiltzaileari negozio unitate desberdinetako rolak esleitzeko aukera ematen du. Eredu-gidatutako aplikazioak exekutatzeko, erabiltzaileak bere negozio-unitateko rola ere behar du, beharrezko erabiltzaile ezarpenen pribilegioak barne. Erabiltzaile Oinarrizko rolak zein erabiltzaile ezarpen pribilegioak gaitu behar diren erakusten du.
Erabiltzaile bat erregistro jabe bihur dezakezu edozein negozio unitatetan, haien segurtasun roletako batek erregistroaren taulan Irakurtzeko pribilegioa ematen badu. Erabiltzaileak ez du behar erregistroaren jabetzako negozio-unitatearen segurtasun rola. Informazio gehiago nahi izanez gero, ikus Erregistro jabetza negozio unitate modernizatuetan.
Oharra
EnableOwnershipAcrossBusinessUnits ezarpenak ezaugarri honen egoera gordetzen du. OrgDBOrgSettings tresnarekin ere aldatu dezakezu ezarpena CRM Microsoft Dynamics.
Lotu negozio-unitate bat segurtasun-talde batekin Microsoft Entra
Negozio unitateak Microsoft Entra segurtasun taldeetara mapatu, erabiltzaileen kudeaketa eta rolen banaketa errazteko.
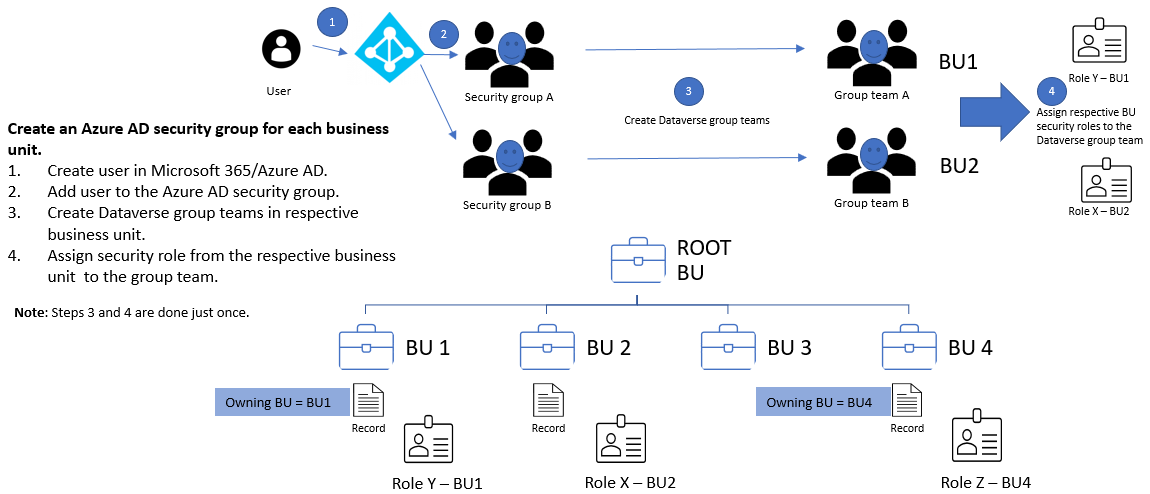
Negozio unitate bakoitzerako:
- Sortu Microsoft Entra segurtasun talde bat.
- Dataverse talde bat sortu segurtasun taldearentzat.
- Negozio unitatearen segurtasun rola Dataverse taldeko taldeari esleitu.
- Gehitu erabiltzaileak Microsoft Entra segurtasun taldean.
Erabiltzaile batek lehen aldiz ingurunean sartzen denean, Dataverse-k erabiltzailea sortzen du erro negozio-unitatean. Erabiltzaile eta Dataverse taldeak erro negozio unitatean geratu daitezke. Haien segurtasun roletan esleitutako lanek dagokion negozio unitateetako datuetara sarbidea ematen dute.
Matrize datuen sarbiderako, erabiltzaileak gehitu Microsoft Entra segurtasun taldean sartu behar duten negozio-unitate bakoitzerako.
Negozio-unitate jabea
Erregistro bakoitzak Enpresa Unitate Jabea duen zutabe bat du, erregistroaren jabea den negozio unitatea identifikatzen duena. Erabiltzaile batek erregistro bat sortzen duenean, zutabea lehenetsita erabiltzailearen negozio unitatera pasatzen da. Balioa aldatu dezakezu soilik negozio-unitateen arteko jabetza aktibatuta dagoenean.
Oharra
Jabe den negozio-unitatea aldatzeak aldaketa kateatuak eragin ditzake. Informazio gehiago nahi izanez gero, ikusi Erabili SDK .NET kaskada-portaera konfiguratzeko.
Erabiltzaile bati Enpresa Unitate Jabea zutabea ezartzeko, eman erabiltzailearen segurtasun rola tokiko mailako Append To pribilegioa Negozio Unitatearen taulan.
Gehitu zutabea:
- Gorputz edo buruko forma bat.
- Ikuspegi bat.
- Zutabe mapaketa bat. AutoMapEntity erabiltzen baduzu, sartu zutabea mapaketan.
Oharra
Datuen sinkronizazio lan batek Enpresa Unitate Jabea bere eskeman badu, lanak huts egiten du giltza atzerriko murrizketa batekin, helburu inguruneak balio bera ez badu. Kendu zutabea iturburu eskematik, edo aldatu bere iturburu-balioa helburu ingurunean dagoen negozio-unitate batera.
Datuak kanpoko baliabide batera kopiatzen dituzunean, hala nola Power BI, sartu Enpresa Unitatea Jabetzea soilik helmuga zutabea onartzen badu.
Taula eta diskoaren jabetza
Dataverse-k bi erregistro jabetza mota onartzen ditu:
- Jabetzako erakundea: Pribilegio bat erregistro guztiei aplikatzen zaie edo ez da aplikatzen.
- Erabiltzaile edo taldearen jabetzakoak: Pribilegio gehienek erabiltzaile, negozio unitate, guraso-seme negozio unitate eta erakundearen sarbide mailak onartzen dituzte.
Jabetza mota hautatzen duzu taula bat sortzean, eta gero ezin duzu aldatu. Adibidez, erabiltzaile mailako Irakurketa Sarbideak Kontaktu Taulan erabiltzaileek beren jabetzako kontaktu erregistroak soilik irakurtzeko aukera ematen die.
A erabiltzailea A Dibisiokoa bada eta negozio unitate mailako Kontaktu taulara sarbidea badu, A erabiltzaileak Kontaktu #1 eta Kontaktua #2 irakur ditzake, baina ez Kontaktu #3.
Segurtasun rola konfiguratzen duzunean, aukeratu pribilegio bakoitzerako sarbide maila bat.
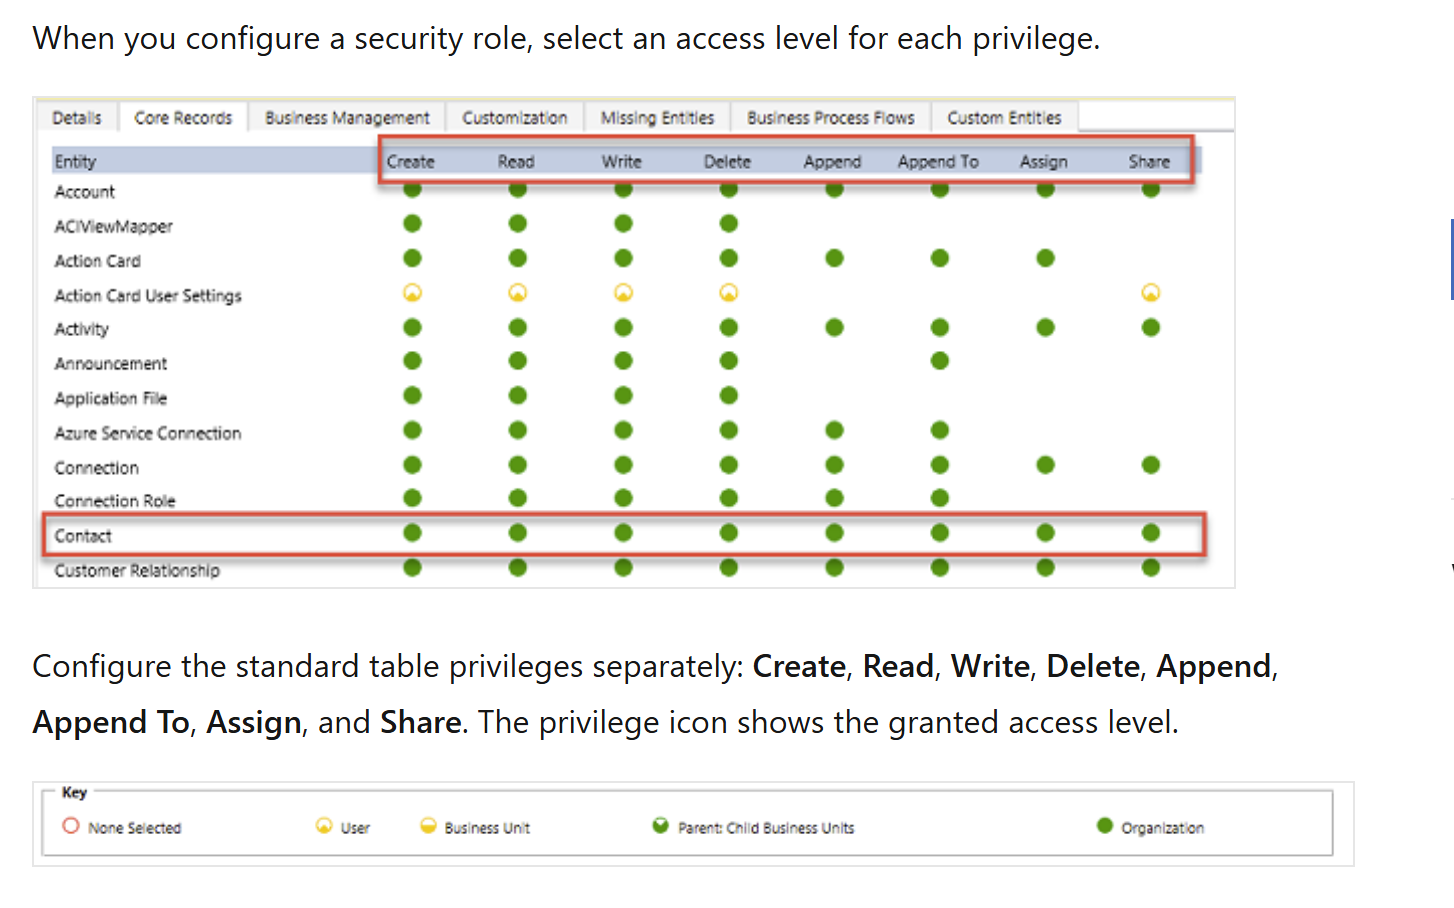
Konfiguratu taula pribilegio estandarrak bereizita: Sortu, Irakurri, Idatzi, Ezabatu, Gehitu, Gehitu,Esleitu eta Partekatu. Pribilegio ikonoak baimendutako sarbide maila erakusten du.
Iragazkitako taulako erregistroen jabetza (aurrebista)
Aurrebista-eginbideak ez daude ekoizpenerako diseinatuta, eta funtzionalitate murriztua izan dezakete. Eginbide horiek kaleratze ofiziala baino lehen dauden erabilgarri, bezeroek atzitu eta beren oharrak eman ditzaten.
Iragazki bidezko erregistroen jabetzak administratzaileei Dataverse erregistroetara sarbidea kontrolatzeko aukera ematen die zutabe-balio iragazkiekin. Adibidez, sarbidea eman zutabea Redmond berdina den erregistroetara City bakarrik. Erabiltzaileek beren segurtasun roletako iragazkiekin bat datozen erregistroak soilik sortu, irakurri, eguneratu eta ezabatu ditzakete.
Dataverse tradizionaleko taulen aldean, iragazkitako erregistroen jabetza duten taulek ez dute erregistroen jabetza, partekatzea edo esleipena onartzen. Iragazki bidezko pribilegioek erregistroen sarbidea kontrolatzen dute eta lerro mailako sarbide zehatza eskaintzen dute, taula, zutabe edo beste modelo objektu batzuk mugatu gabe.
Oharra
Erabili iragazki bidezko erregistroen jabetza iragazki-irizpideak betetzen dituzten erregistroetara errenkada mailako sarbidea emateko. Iragazki bidezko pribilegioak aplikatu iragazkitako erregistro jabetzako taulei eta erabiltzailearen edo erakundearen jabetzako tauletan. Dauden mahaientzat, ikuspegi honek jabetza eredua mantentzen du.
Erregistroen jabetza negozio unitate modernizatuetan
Negozio unitate modernizatuekin, erabiltzaileek edozein negozio unitateko erregistroak izan ditzakete. Erabiltzaile batek segurtasun rola behar du edozein negozio-unitatetik, erregistroaren taulan Irakurtzeko baimena ematen duena. Erabiltzaileak ez du behar negozio-unitate bakoitzetik bere jabetzako erregistro bat duen rola.
Aurrebista aldian negozio unitate guztien artean Erregistro jabetza gaitu baduzu:
- Instalatu Antolaketa Ezarpenen editorea.
-
Ezarri RecomputeOwnershipAcrossBusinessUnits-era
true. Sistema blokeatzen da berriro kalkulatzean, eta horrek bost minutu arte iraun dezake. Berrkalkulatu ondoren, erabiltzaileek negozio-unitateen arteko erregistroak izan ditzakete, segurtasun rola bereizi gabe. Erregistroen jabeek erregistroak ere esleitu ditzakete erregistroaren jabe den negozio-unitatearen kanpoko erabiltzaileei. -
Ezarri AlwaysMoveRecordToOwnerBusinessUnit .
falseOndoren, erregistroak jabetza jabetza aldatzen denean beren jatorrizko negozio-unitatean geratzen dira.
Ekoizpen gabeko inguruneetarako, ezarri AlwaysMoveRecordToOwnerBusinessUnitfalse.
Oharra
Negozio-unitateen arteko Erregistroen jabetza desgaitzen baduzu edo RecomputeOwnershipAcrossBusinessUnits-erafalsejartzen baduzu, ezin duzu Enpresa Unitatearen Jabetza zutabea ezarri edo eguneratu. Dataverse-k erregistro bakoitzaren jabetza duen negozio-unitatea ere aldatzen du, erregistroaren jabearen negozio-unitatearekin bat etor dadin.
Taldeak (taldeko taldeak barne)
Talde bakoitza negozio-unitate batekoa da. Dataversek automatikoki sortzen du talde lehenetsia negozio unitate bakoitzerako eta bere kidegoak kudeatzen ditu. Talde lehenetsiak beti barne hartzen ditu negozio-unitateko erabiltzaile guztiak. Ez duzu eskuz gehitu edo kendu ahal bere kideak. Dataverse-k kidegoa eguneratzen du erabiltzaileak negozio unitatearekin lotzen edo deskonektatzen dituzunean.
Dataverse-k bi talde mota eskaintzen ditu:
- Jabe taldeek erregistroak izan ditzakete. Taldeko kide bakoitzak zuzenean sarbidea du taldearen erregistroetara. Erabiltzaile batek jabe talde anitzetan egon daiteke.
- Sarbide taldeek erregistro partekatuetara sarbidea ematen dute, baina ez dute erregistroak edo segurtasun roletan.
Erregistroak partekatzea
Banakako erregistroak erabiltzaile edo talde batekin partekatu, zure jabetza eta negozio unitatearen ereduak estaltzen ez dituzten salbuespenak kudeatzeko. Salbuespenetarako bakarrik partekatzea erabili, eraginkortasun gutxiago duelako eta arazoak konpontzea zailagoa delako rol-oinarritutako sarbidea baino. Talde batekin partekatzea eraginkorragoa da erabiltzaile bakoitzarekin banaka partekatzea baino.
Sarbide taldearen txantiloia erabili sarbide taldea automatikoki sortzeko eta erregistro baterako baimenak definitzeko. Sarbide taldeak ere sor ditzakezu txantiloirik gabe eta haien kideak eskuz kudeatu. Sarbide taldeek ez dute erregistroak eta ezin dute segurtasun roletan aritu. Taldeko kideek sarbidea dute erregistroa taldearekin partekatzen delako.
Erregistro mailaren segurtasuna Dataverse-n
Erabiltzaile baten erregistro sarbideak bere segurtasun rol guztiak, negozio unitateko kidegoa, taldeko kidegoak eta erregistro partekatuak biltzen ditu. Sarbidea Dataverse datu-base batean metatua da. Dataversek datu-base bakoitzerako sarbidea bereizita jarraitzen du, eta erabiltzaileak Dataverse lizentzia egokia izan behar du.
Zutabe mailako segurtasuna Dataverse
Erabili zutabe mailako segurtasuna erregistro mailako segurtasunak ez badu nahikoa kontrol ematen. Gaitu zutabe pertsonalizatu guztientzat eta sistemako zutabe gehienentzat. Informazio pertsonal identifikagarria (PII) duten sistema zutabe gehienek zutabe mailako segurtasuna onartzen dute. Sistemaren zutabe baten metadatuek adierazten dute segurtasuna lortu dezakezun ala ez.
Zutabe bakoitzerako zutabe mailako segurtasuna bereizita gaitu. Ondoren, zutabe segurtasun profil bat sortu ,eguneratu eta irakurtzeko sarbidea ematen duena zutabe seguruetara. Profila erabiltzaileei edo taldeei esleitu.
Zutabe mailako segurtasunak ez du erregistro batera sarbidea ematen. Erabiltzaileak jada erregistro-sarbidea izan behar du zutabe segurtasun profila zutabe seguruetara sarbidea eman ahal izateko. Erabili zutabe mailako segurtasuna behar denean bakarrik, gehiegizko erabilerak errendimendua murriztu dezakeelako.
Kudeatu segurtasuna ingurune anitzetan
Dataverse soluzioak erabili segurtasun rolak eta zutabe-profilak inguruneen artean mugitzeko. Sortu eta kudeatu negozio-unitateak eta taldeak ingurune bakoitzean. Era berean, ingurune bakoitzeko segurtasun osagai egokiak esleitu behar dizkiozu erabiltzaileei.
Konfiguratu erabiltzaileen segurtasuna
Rolak, taldeak eta negozio unitateak sortu ondoren, konfiguratu erabiltzaile bakoitzaren sarbidea:
- Erabiltzailea negozio-unitate batekin lotu behar duzu. Dataverse-k erro negozio-unitatea erabiltzen du lehenetsita eta erabiltzailea negozio unitate horren talde lehenetsian gehitzen du.
- Erabiltzaileak behar dituen segurtasun rolak esleitu.
- Gehitu erabiltzailea talde egokietara.
- Zutabe mailako segurtasuna erabiltzen baduzu, zutabe segurtasun profila esleitu erabiltzaileari edo haien taldeetako bati.
Erabiltzaile baten sarbide eraginkorra segurtasun zuzenean esleitutako rolen eta taldeek esleitutako rolen konbinazioa konbinatzen du. Dataverse-k beti ematen du baimen zabalena rol horietatik. Ibilbide zehatz bat nahi baduzu, ikusi Ingurunearen segurtasuna konfiguratu.
Koordinatu segurtasun aldaketa nagusiak aplikazio sortzaileekin eta erabiltzaileen baimenak kudeatzen dituzten administratzaileekin aldaketak ezarri aurretik.