Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Important
Certaines informations contenues dans cet article concernent un produit en version préliminaire, qui peut être considérablement modifié avant sa commercialisation. Microsoft n’offre aucune garantie, explicite ou implicite, concernant les informations fournies ici.
Vous pouvez utiliser une connectivité simplifiée des appareils pour embarquer les appareils vers Microsoft Defender for Endpoint via un domaine consolidé ou des plages IP statiques. Une connectivité simplifiée réduit le nombre de destinations réseau nécessaires aux services principaux de Defender for Endpoint. Les appareils peuvent encore nécessiter des terminaux de support pour les services du système d’exploitation, les mises à jour et les outils de déploiement. Avant de commencer, vérifiez les exigences du composant et du système d’exploitation dans Prérequis.
Cet article décrit les exigences et le processus d’intégration de nouveaux appareils. Pour mettre à jour les appareils déjà intégrés, voir Migrer les appareils vers une connectivité simplifiée.
Comprendre le domaine simplifié reconnu par Defender for Endpoint
Defender for Endpoint utilise les domaines consolidés suivants pour une connectivité simplifiée :
-
Environnements commerciaux :
*.endpoint.security.microsoft.com -
Environnements du gouvernement américain (Aperçu) :
*.endpoint.security.microsoft.us
Le domaine applicable consolide les connexions aux services principaux suivants de Defender for Endpoint :
- Protection fournie par le cloud
- Stockage des échantillons de logiciels malveillants soumis
- Stockage automatisé des échantillons d’investigation et de remédiation
- Commande et contrôle de Defender for Endpoint
- Données de cybersécurité et de diagnostic de Defender pour point de terminaison
Pour le processus complet de configuration réseau et les listes de destinations actuelles, voir Configurer la connectivité réseau à Microsoft Defender for Endpoint.
Pour les appareils réseau qui ne supportent pas les règles basées sur les jokers, vous pouvez configurer un Defender dédié pour les plages IP statiques des terminaux. Pour plus d’informations, consultez Configurer la connectivité à l’aide de plages d’adresses IP statiques.
Remarque
- Une connectivité simplifiée ne modifie pas la fonctionnalité de Defender pour les terminaux ni l'expérience utilisateur. Il ne modifie que les URL ou adresses IP utilisées par les appareils pour se connecter au service.
- Il n’y a pas de plans pour déprécier les URL de service standard. Les appareils intégrés avec une connectivité standard continuent de fonctionner. Pour les services futurs, maintenez l’accès
*.endpoint.security.microsoft.compour les environnements commerciaux ou*.endpoint.security.microsoft.uspour les environnements du gouvernement américain (Preview). - Les connexions de service utilisent l’épinglage des certificats et TLS. L’inspection du trafic n’est pas prise en charge. Les connexions sont initiées par l’appareil, et non par l’utilisateur. L’activation de l’authentification de proxy (utilisateur) rompt la connectivité.
Prérequis
Avant d’utiliser une connectivité simplifiée, vérifiez que les appareils répondent aux exigences suivantes en matière de composants et de système d’exploitation.
Versions à composantes minimales
- Capteur Defender for Endpoint (SENSE) :
10.8040.*(mars 2022) ou version ultérieure. Pour les mises à jour Windows correspondantes, voir la table des mises à jour minimales dans cette section. - Client anti-programme malveillant de Microsoft Defender Antivirus :
4.18.2211.5(novembre 2022) ou version ultérieure. - Moteur antivirus Microsoft Defender :
1.1.19900.2(novembre 2022) ou plus tard. - Intelligence de sécurité antivirus Microsoft Defender :
1.391.345.0(juin 2023) ou plus tard. - Defender for Endpoint sur macOS et Linux :
101.24022.*(mars 2024) ou plus tard.
Systèmes d’exploitation pris en charge
Les systèmes d’exploitation suivants prennent en charge la connectivité simplifiée :
- Windows 11.
- Windows 10, version 1809 (octobre 2018) ou ultérieure.
- Windows 10, versions 1607 (août 2016) à 1803 (avril 2018). Ces versions prennent en charge le package d’intégration simplifié mais nécessitent une liste d’URL plus longue dans Microsoft Defender for Endpoint pour des URL de connectivité simplifiées pour les environnements commerciaux.
- Windows Server 2019 (novembre 2018) et ultérieurs.
- Windows Server 2016 et Windows Server 2012 R2 lorsqu’ils sont entièrement mis à jour et exécutent la solution unifiée moderne Defender for Endpoint, qui est installée via un paquet Windows Installer (
.msi). -
Versions prises en charge de macOS fonctionnant sous Defender for Endpoint (
101.24022.*mars 2024) ou ultérieure. -
Versions prises en charge de Linux exécutant Defender for Endpoint version
101.24022.*(mars 2024) ou ultérieure. - Azure Stack HCI OS, version 23H2 (février 2024) ou ultérieure.
Important
- Les appareils utilisant Microsoft Monitoring Agent (MMA) ne prennent pas en charge la connectivité simplifiée et doivent continuer à utiliser la connectivité standard. Ces appareils incluent Windows 7, Windows 8.1, Windows Server 2008 R2 avec MMA, et Windows Server 2012 R2 (octobre 2013) ou Windows Server 2016 (octobre 2016) qui n'ont pas été mis à jour vers la solution unifiée moderne.
- Mettez à jour Windows Server 2012 R2 et Windows Server 2016 vers la solution unifiée moderne avant d’utiliser une connectivité simplifiée.
| Système d’exploitation Windows | Mise à jour ou exigence minimale |
|---|---|
| Windows 11 (octobre 2021) | KB5011493 (8 mars 2022) |
| Windows 10, version 1809 (octobre 2018) ; Windows Server 2019 (novembre 2018) | KB5011503 (8 mars 2022) |
| Windows 10, version 1909 (novembre 2019) | KB5011485 (8 mars 2022) |
| Windows 10, versions 20H2 (octobre 2020) et 21H2 (novembre 2021) | KB5011487 (8 mars 2022) |
| Windows 10, version 22H2 (octobre 2022) | KB5020953 (28 octobre 2022) |
| Windows 10, version 1803 (avril 2018) | Fin du service |
| Windows 10, version 1709 (octobre 2017) | Fin du service |
| Windows Server 2022 (août 2021) | KB5011497 (8 mars 2022) |
| Windows Server 2012 R2 (octobre 2013) et Windows Server 2016 (octobre 2016) | Solution unifiée moderne |
Processus de connectivité simplifié
L’illustration suivante montre les étapes pour configurer et utiliser une connectivité simplifiée :
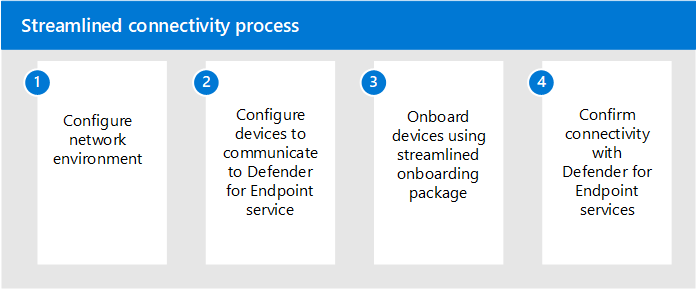
Étape 1. Configurer votre environnement réseau pour la connectivité cloud
Après avoir confirmé que les appareils remplissent les prérequis, suivez Configurer la connectivité réseau à Microsoft Defender for Endpoint. Utilisez la liste d’URL simplifiée pour votre environnement cloud, et conservez tous les points de terminaison nécessaires pour le système d’exploitation, la méthode de mise à jour, la méthode de déploiement et les fonctionnalités activées.
Le domaine consolidé (*.endpoint.security.microsoft.com ou *.endpoint.security.microsoft.us) remplace uniquement les URL standard pour les services principaux de Defender for Endpoint mentionnés précédemment. Examinez la liste d’URL de connectivité simplifiée pour les mises à jour, la validation des certificats, le système d’exploitation et les dépendances spécifiques au scénario. Par exemple, les appareils Linux qui utilisent l’outil de déploiement Defender nécessitent également le point de téléchargement de l’outil de déploiement.
Choisissez l’une des options suivantes pour configurer les connexions vers les services principaux de Defender for Endpoint :
Option 1 : Configurer la connectivité à l’aide du domaine simplifié
Configurez votre environnement pour permettre des connexions au domaine consolidé Defender for Endpoint :
- Pour les appareils commerciaux :
*.endpoint.security.microsoft.com - Pour les appareils gouvernementaux américains (version préliminaire) :
*.endpoint.security.microsoft.us
Pour les instructions de configuration, voir Configurer la connectivité réseau à Microsoft Defender for Endpoint.
Maintenez la connectivité avec les services de soutien listés dans les URL de connectivité simplifiées Microsoft Defender for Endpoint pour les environnements commerciaux ou les URLs de connectivité simplifiées de Microsoft Defender for Endpoint pour les environnements gouvernementaux. Selon le système d’exploitation, les fonctionnalités, la méthode de déploiement et la méthode de mise à jour, ces services peuvent inclure des listes de révocation de certificats, Windows Update, SmartScreen, des dépôts de produits Linux et des points de terminaison de téléchargement spécifiques à chaque scénario.
Option 2 : Configurer la connectivité à l’aide de plages d’adresses IP statiques
Si vos appareils réseau ne supportent pas les règles basées sur les jokers, utilisez les plages IP statiques dédiées en alternative au domaine consolidé. L’étiquette MicrosoftDefenderForEndpoint de service couvre les services suivants :
- Microsoft Service de protection active (MAPS)
- Stockage des soumissions d’échantillons de logiciels malveillants
- Stockage automatisé des échantillons d’investigation et de remédiation
- Commande et contrôle de Defender for Endpoint
Important
Si vous utilisez des plages IP statiques, vous devez également autoriser le OneDsCollector service tag pour Defender pour les données cyber et de diagnostic Endpoint. Le MicrosoftDefenderForEndpoint service tag n’inclut pas ce trafic. Maintenez l’accès à tous les autres services requis, y compris SmartScreen, les listes de révocation de certificats, Windows Update et les terminaux de support applicables.
Utilisez les balises de service Azure suivantes pour maintenir les plages IP à jour. Pour les dernières plages, voir Azure IP ranges.
| Nom de l’étiquette de service | Services Defender for Endpoint inclus |
|---|---|
MicrosoftDefenderForEndpoint |
Protection fournie via le cloud, stockage des échantillons envoyés de programmes malveillants, stockage des échantillons pour l’investigation et la remédiation automatisées, ainsi que commande et contrôle de Defender for Endpoint. |
OneDsCollector |
Données de cybersécurité et de diagnostic de Defender for Endpoint Le trafic sous cette étiquette de service n'est pas limité à Defender for Endpoint et peut inclure des données de diagnostic pour d'autres services services Microsoft. |
Pour obtenir la liste la plus récente des étiquettes de service Azure, y compris les Defender pour les balises liées au point de terminaison répertoriées dans le tableau précédent, reportez-vous à la documentation relative aux étiquettes de service Azure.
Important
Defender for Endpoint traite et stocke les données selon la localisation géographique identifiée lors de la mise en service de votre organisation. En fonction de l’emplacement de l’appareil, le trafic peut circuler dans n’importe quelle région IP associée, correspondant à une région de centre de données Azure. Pour plus d’informations, consultez Stockage et confidentialité des données.
Étape 2. Configurer vos appareils pour les connecter au service Microsoft Defender for Endpoint
Configurez les appareils pour utiliser votre proxy ou une autre infrastructure de connectivité. Pour les méthodes de configuration proxy spécifiques au système d’exploitation, voir Configurer le proxy de périphérique et les paramètres de connexion internet.
Étape 3. Vérifier la connectivité du client avant l’intégration
Utilisez le Microsoft Defender for Endpoint Client Analyzer pour vérifier la connectivité avant l’intégration. Pour la procédure complète, voir Vérifier la connectivité client.
Sous Windows, exécutez l’analyseur depuis le MDEClientAnalyzer dossier en utilisant l’une des méthodes suivantes :
- Exécutez
mdeclientanalyzer.cmd -o <path to onboarding cmd file>. L’analyseur lit les paramètres géographiques du script d’intégration simplifié et teste les destinations concernées. - Exécutez
mdeclientanalyzer.cmd -g US,mdeclientanalyzer.cmd -g EU, oumdeclientanalyzer.cmd -g UKtestez la région spécifiée sans script d’intégration.
En complément, vous pouvez utiliser l’aperçu de Microsoft Defender for Endpoint Client Analyzer pour vérifier si un appareil répond aux prérequis.
Remarque
Sur les appareils non embarqués, l’analyseur client teste l’URL standard définie par défaut. Pour tester la connectivité simplifiée, utilisez l’option -o avec le script d’intégration ou l’option -g avec la valeur de région US, EU ou UK.
Étape 4. Appliquez le nouveau module d’intégration requis pour une connectivité optimisée
Après avoir configuré et vérifié les connexions requises, téléchargez un forfait d’intégration simplifié :
Sur la page d’intégration du portail Microsoft Defender à https://security.microsoft.com/securitysettings/endpoints/onboarding, confirmez que les appareils répondent aux prérequis de connectivité simplifiée.
Pour l’étape 1 : Sélectionnez un système d’exploitation pour commencer le déploiement, sélectionnez le groupe de versions du système d’exploitation pour les appareils. Ne sélectionnez pas Windows, ce qui lance le flux de déploiement séparé de l'outil Defender.
Pour le type de connectivité, sélectionnez Simplifié.
Sélectionnez la méthode de déploiement et téléchargez le forfait d’intégration.
Suivez l’article d’intégration pertinent :
- Intégrer à Microsoft Defender for Endpoint
- Intégrer des appareils clients sous Windows ou macOS
- Intégrer des serveurs à l’aide du processus d’intégration de Microsoft Defender for Endpoint
- Exécutez un test de détection sur un appareil pour vérifier qu’il a été correctement intégré à Microsoft Defender pour point de terminaison
Excluez les appareils des politiques d’intégration existantes qui utilisent le package d’intégration standard.
Pour mettre à jour les appareils déjà intégrés, voir Migrer les appareils vers une connectivité simplifiée. Suivez les instructions de redémarrage propres au système d’exploitation de cet article après avoir installé le package simplifié.