Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Microsoft Defender for Endpoint utilise la sécurité des terminaux et des extensions du système réseau pour protéger les appareils macOS. Si macOS n’approuve pas ou ne lance pas une extension, la protection en temps réel, l’inspection des événements réseau ou les fonctionnalités associées pourraient ne pas être disponibles.
Utilisez les symptômes et commandes de cet article pour identifier les problèmes d’extension et de profil. Ensuite, utilisez les directives spécifiques au déploiement pour corriger la configuration.
Identifier les symptômes d’extension du système
Le Microsoft Defender Shield dans la barre de menu de macOS peut afficher un badge x lorsque Defender for Endpoint nécessite une attention.

Sélectionnez le bouclier pour ouvrir le menu Defender. L’option Action nécessaire indique que Defender nécessite une configuration ou une approbation utilisateur.

Sélectionnez Action nécessaire pour ouvrir la page Virus et protection contre les menaces . La page peut afficher que Microsoft Defender a besoin d’attention et un bouton Correction.

Exécutez la commande suivante dans Terminal pour examiner l’état général de santé de Defender :
mdatp health
Lorsque les extensions ou permissions ne sont pas prêtes, la sortie peut signaler un état malsain, une protection indisponible ou un accès complet au disque manquant :
healthy                            : false
health_issues                    : ["no active event provider", "network event provider not running", "full disk access has not been granted"]
...
real_time_protection_enabled    : true
real_time_protection_available: false
...
full_disk_access_enabled        : false
La capture d’écran suivante montre un résultat malsain avec des sous-systèmes de protection indisponibles et un accès complet au disque désactivé :

Pour obtenir une description des champs d’intégrité, consultez Résoudre les problèmes d’intégrité de l’agent avec Defender for Endpoint sur macOS.
Diagnostiquer les extensions système
Sur les versions compatibles de macOS, un profil de gestion des appareils mobiles (MDM) ou un administrateur local doit approuver les extensions système avant qu’elles ne puissent s’exécuter. Defender for Endpoint utilise Microsoft Team ID UBF8T346G9 et les extensions système suivantes :
- Extension de sécurité des terminaux :
com.microsoft.wdav.epsext. - Extension réseau :
com.microsoft.wdav.netext.
Utilisez les commandes suivantes pour déterminer si les extensions sont installées, approuvées et en cours d’exécution :
Listez les extensions système enregistrées :
systemextensionsctl list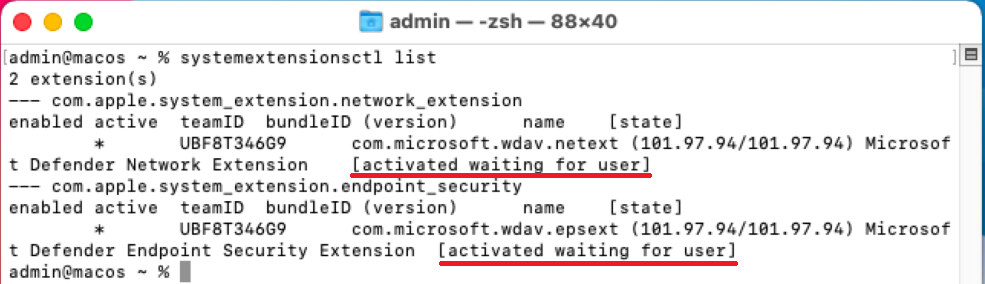
L’État
[activated waiting for user]indique que macOS a installé les extensions mais attend l’approbation locale. Une extension active saine signale[activated enabled].Consultez les détails sur l’état de santé de l’extension système propre à Defender :
mdatp health --details system_extensionsLorsque les extensions sont installées mais non approuvées ou prêtes, la sortie peut ressembler à l’exemple suivant :
network_extension_enabled                 : false
network_extension_installed                 : true
endpoint_security_extension_ready           : false
endpoint_security_extension_installed        : true

La capture d’écran suivante montre les deux extensions installées, mais l’extension réseau n’est pas activée et l’extension de sécurité du point de terminaison n’est pas prête :

Le résultat de santé des extensions n’identifie pas toutes les permissions requises sur macOS. Par exemple, mdatp health peut signaler séparément que l’accès complet au disque n’a pas été accordé. Examinez les extensions système et les autorisations macOS requises pour vos fonctionnalités activées de Defender et Microsoft Purview.
Résoudre les problèmes d’extension et d’autorisation
Utilisez la procédure de votre méthode de déploiement pour approuver les extensions et accorder les autorisations requises :
- Microsoft Intune : Approuver Defender pour les extensions système de terminaux dans Intune. Les nouvelles politiques doivent utiliser le catalogue des paramètres car l’ancien modèle d’extensions macOS est obsolète. Pour des conseils généraux sur le catalogue des paramètres, voir Utiliser le catalogue des paramètres Intune pour configurer les paramètres. Pour la séquence complète de déploiement, voir Approuver les extensions du système.
- Jamf Pro : Configurez Defender pour les extensions système Endpoint avec Jamf Pro.
- Une autre solution MDM : déployer Defender pour Endpoint avec une autre solution MDM.
- Déploiement manuel : Approuvez manuellement les extensions et permissions du système.
Pour les déploiements gérés, déployez les profils de configuration système avant le package applicatif Defender. Cette séquence permet à macOS d’autoriser les extensions et les autorisations sans recourir à des invites utilisateur.
Vérifier la livraison du profil
Avant de résoudre des profils individuels, consultez les prérequis partagés de Defender for Endpoint sur macOS.
Vérifier le déploiement du profil MDM
Utilisez votre solution MDM pour confirmer que les profils au niveau de l’appareil requis sont attribués et livrés avec succès à l’appareil Mac concerné. Sur l’appareil, ouvrez Paramètres système, sélectionnez Général, puis Gestion des appareils pour examiner les profils installés.
Si vous utilisez Jamf Pro, sudo jamf policy cela déclenche les politiques applicables. Pour des informations sur les déclencheurs et l’exécution des politiques Jamf, voir Gestion des politiques.
Remarque
Utilisez des noms reconnaissables pour les profils de configuration Defender afin de pouvoir identifier leur but et leur anneau de déploiement. Par exemple, utilisez FullDiskAccess (piloting) - macOS - Default - MDE.
Vérifiez les profils requis
Téléchargez les profils actuels maintenus par Microsoft au lieu de recréer manuellement les charges utiles. Cette approche évite les erreurs de saisie dans les identifiants de bundle, les identifiants d’équipe, les exigences de code et les valeurs de la charge utile.
Pour la liste des profils et l’objectif de chaque charge utile, voir Révision des profils Defender maintenus.
Dans Terminal, utilisez la syntaxe suivante pour télécharger un profil dans le répertoire actuel :
curl -O https://URL
Par exemple, téléchargez le profil des extensions système maintenues :
curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mobileconfig/profiles/sysext.mobileconfig
Consultez les profils Defender conservés
Le dépôt de profils Defender for Endpoint macOS contient les profils suivants :
-
Approbation de l’extension du système :
sysext.mobileconfigapprouvecom.microsoft.wdav.epsextetcom.microsoft.wdav.netextpour l’IDUBF8T346G9de l’équipe. -
Filtre réseau :
netfilter.mobileconfigconfigure l’extension réseau comme le filtre de contenu Microsoft Defender. -
Accès complet au disque :
fulldisk.mobileconfigaccorde l’accès aux composants Defender requis. -
Services de background :
background_services.mobileconfigpermet aux services Defender de s’exécuter en arrière-plan. -
Notifications :
notif.mobileconfigconfigure les notifications Defender et mise à jour automatique Microsoft (AutoUpdate). -
Accessibilité :
accessibility.mobileconfigaccorde à l’accessibilité l’accès au démon de prévention de la perte de données Microsoft Purview lorsque cette capacité est utilisée.
N’utilisez pas la présence de fichiers sous /Library/Managed Preferences comme seul test pour ces charges utiles Apple. Vérifiez le déploiement des profils via la solution MDM, inspectez les profils de configuration installés et examinez le rapport d’intégrité de Defender.
Analyser les profils installés
Le script Microsoft analyze_profiles.py compare les charges utiles de configuration installées avec le modèle de profil Defender maintenu. Il signale les charges utiles manquantes, dupliquées ou incompatibles et vérifie les profils d’intégration et de préférence Defender.
Regarde le script dans le répertoire des outils MDM de macOS Defender for Endpoint.
Sélectionnez Raw pour ouvrir https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py.
Depuis le répertoire où vous souhaitez sauvegarder
analyze_profiles.py, téléchargez le script en exécutant la commande suivante dans Terminal :curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.pyExécutez le script avec des permissions élevées en utilisant l’une des méthodes suivantes :
Exécutez le script téléchargé :
cd ~/Downloads

sudo python3 analyze_profiles.py
Or
Exécutez le script directement depuis le web :
curl -sS https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py | sudo python3 -
Examinez chaque problème signalé dans le contexte de votre déploiement. Le script peut signaler des choix de profil intentionnels qui ne nécessitent pas de modifications.
Contenu connexe
- Microsoft Defender pour point de terminaison sur macOS
- Déploie Microsoft Defender for Endpoint sur macOS avec Jamf Pro
- Déploiement de profils de configuration de Defender pour les terminaux avec Jamf Pro
- Configurez des groupes d’appareils Jamf Pro
Envoyer des commentaires
Pour soumettre un retour sur le produit depuis l’application Defender, ouvrez Aide, puis sélectionnez Envoyer un commentaire.
Sur le portail Microsoft Defender à https://security.microsoft.com, sélectionnez Donner un retour.