Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Microsoft Fabric fonctionne avec de nombreuses sources de données, locales et dans le cloud. Chaque source de données a des exigences de configuration spécifiques. Cet article explique comment ajouter une SQL Server Azure en tant que source de données cloud comme exemple , et le processus est similaire pour d’autres sources. Si vous avez besoin d’aide sur les sources de données locales, consultez Ajouter ou supprimer une source de données de passerelle.
Remarque
À l’heure actuelle, les connexions au cloud fonctionnent avec des pipelines et Kusto. Pour les jeux de données et les flux de données, vous devez utiliser l’expérience « obtenir des données » de Power Query Online pour créer des connexions cloud personnelles.
Ajouter une source de données
Voici comment ajouter une nouvelle source de données :
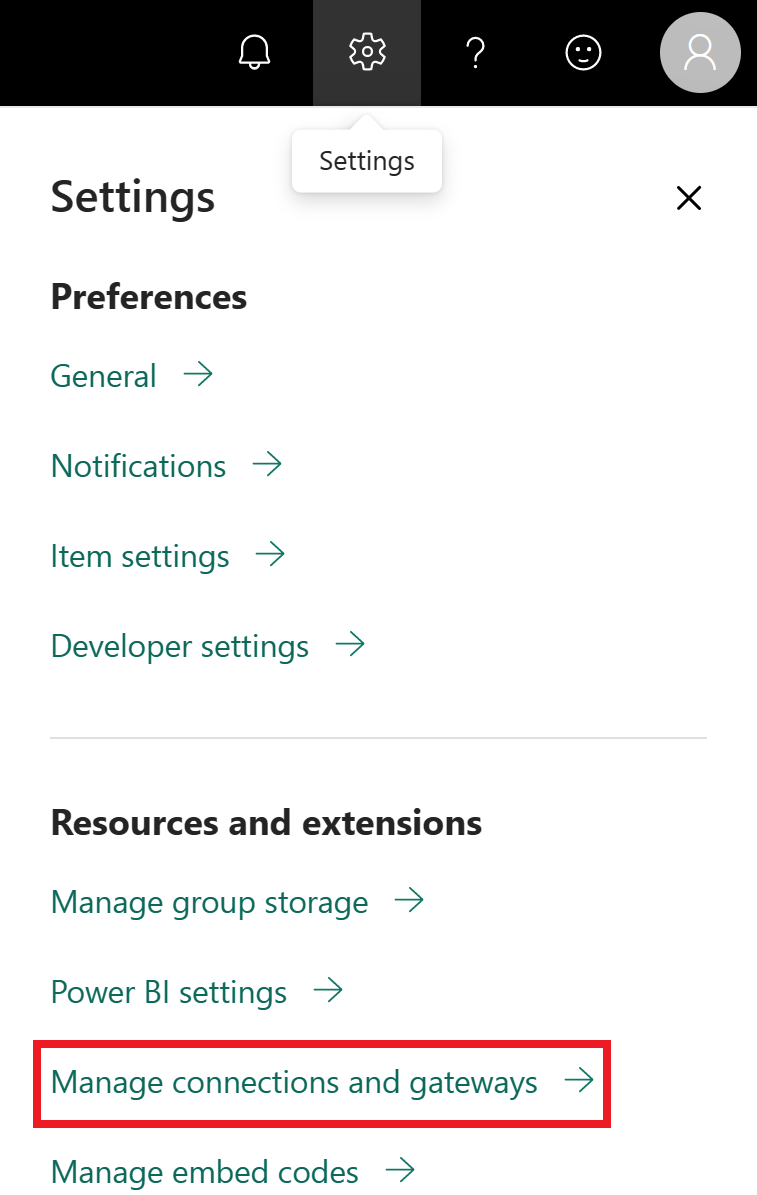
Ouvrez le service Microsoft Fabric et sélectionnez l’icône Settings dans l’en-tête. Sélectionnez Ensuite Gérer les connexions et les passerelles.
Sous l’onglet Connexions , sélectionnez Nouveau en haut de l’écran.
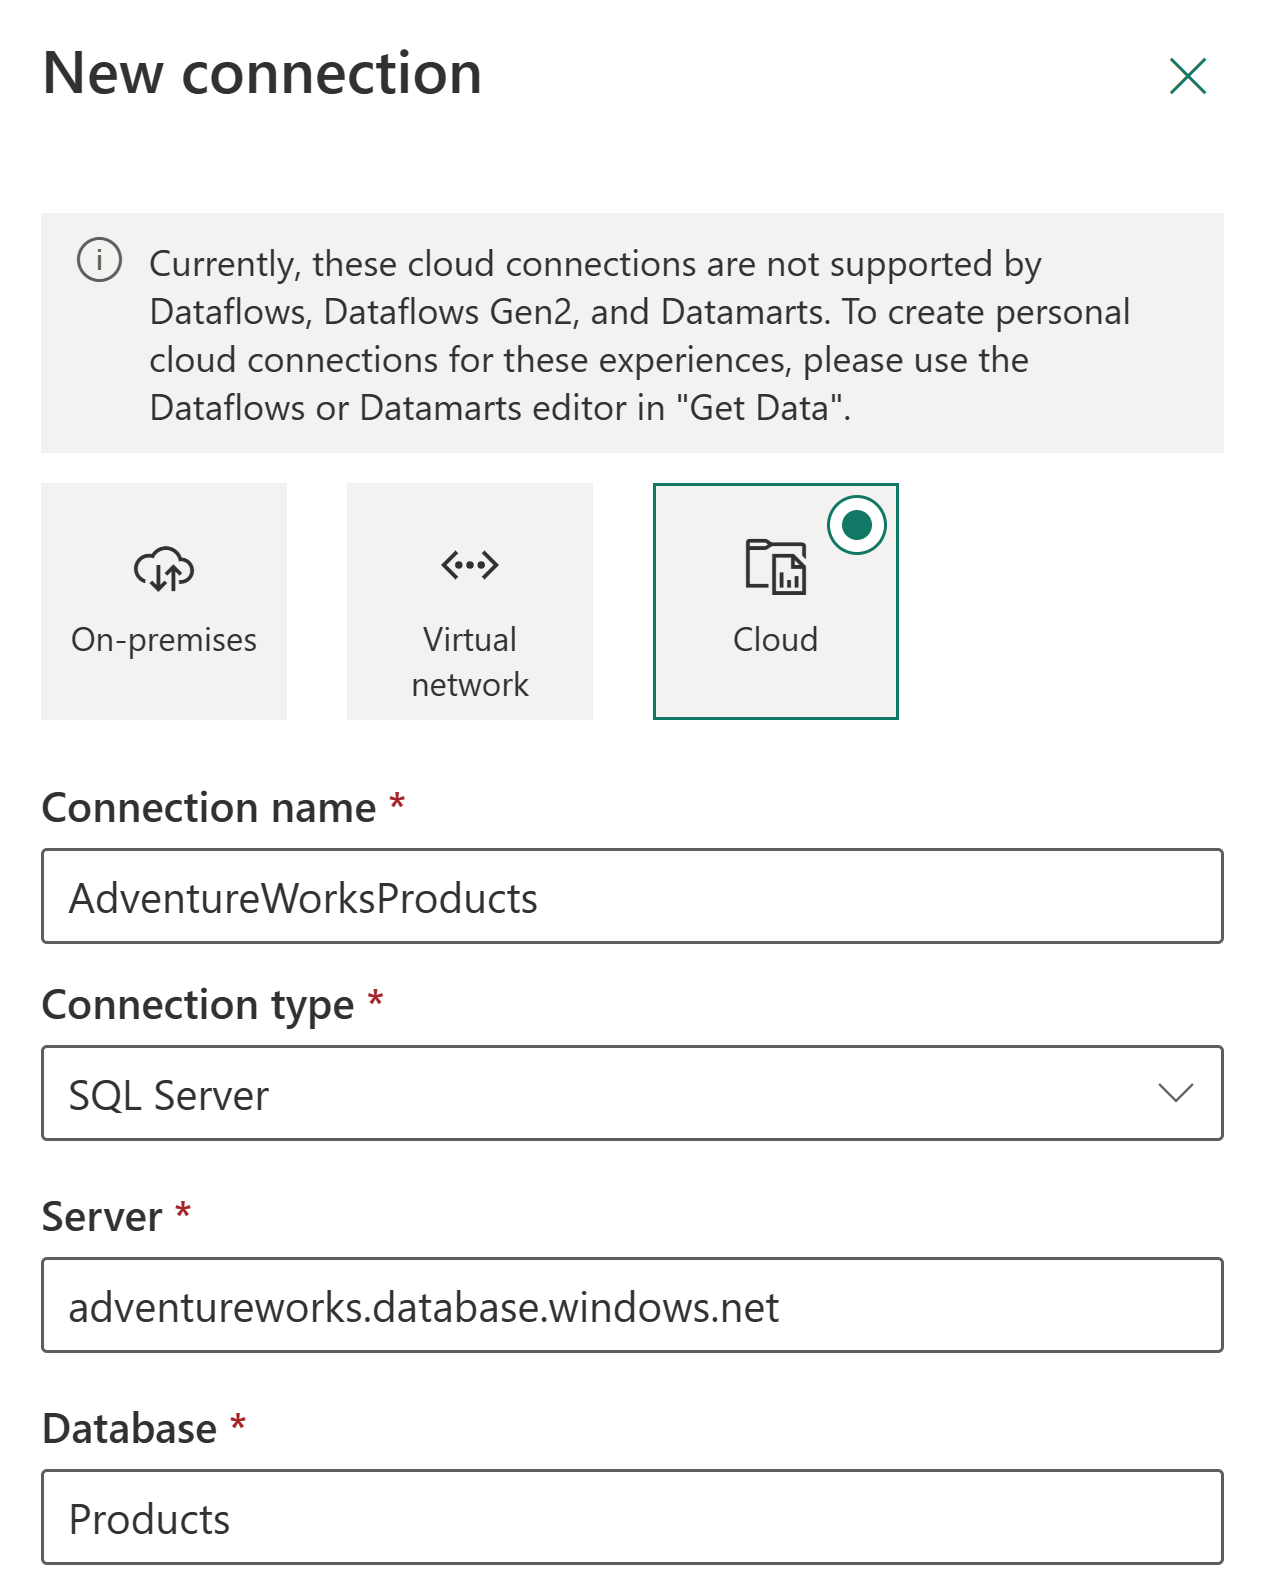
Dans l’écran Nouvelle connexion :
- Sélectionner cloud
- Entrez un nom de connexion descriptif
- Choisissez votre type de connexion (nous utilisons SQL Server dans cet exemple)
Renseignez les détails de la source de données. Pour SQL Server, vous avez besoin des éléments suivants :
- Nom du serveur
- Nom de la base de données
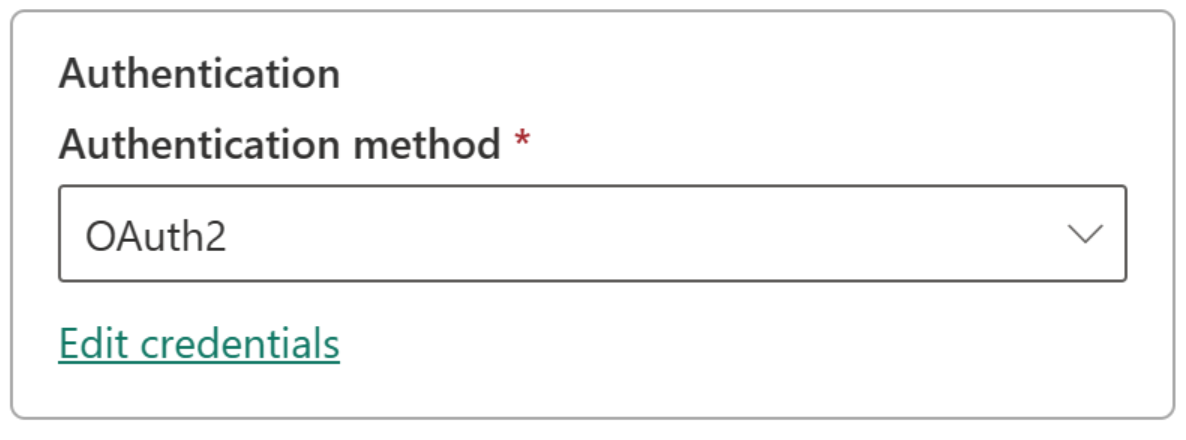
Choisissez votre méthode d’authentification :
- Basic
- OAuth2
- Directeur de service
Remarque
Si vous utilisez OAuth2 :
- Les requêtes longues peuvent échouer si elles dépassent la durée de validité du jeton OAuth.
- Les comptes Microsoft Entra multilocataires ne sont pas pris en charge
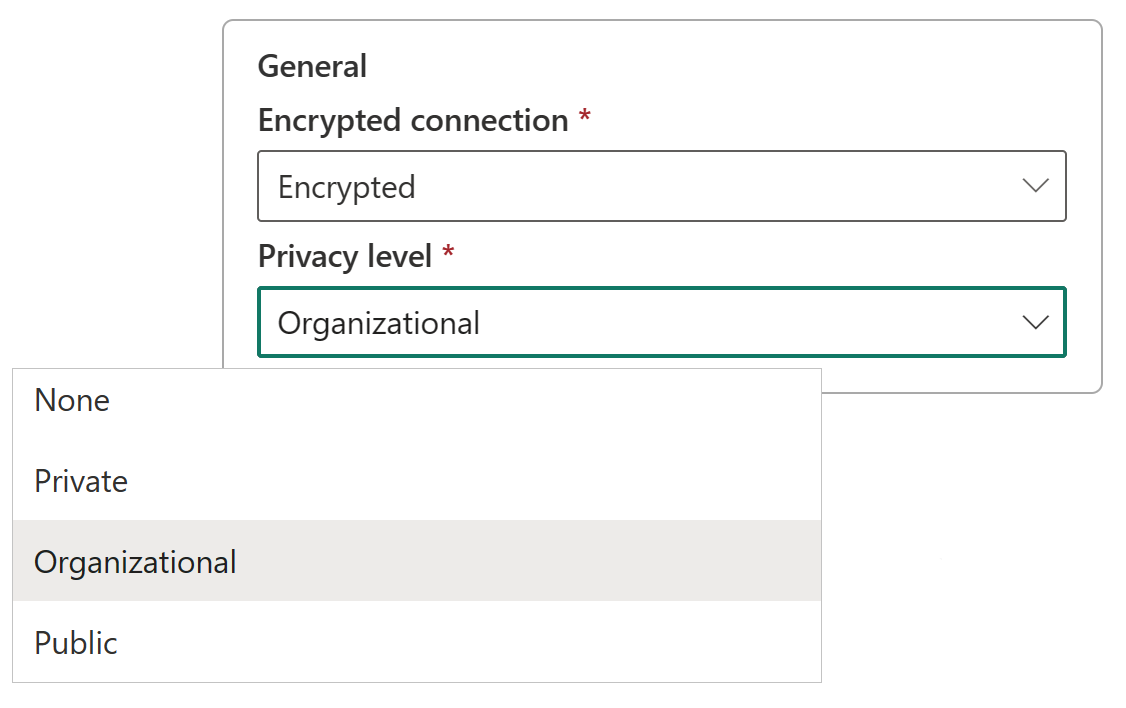
Facultatif : configurez un niveau de confidentialité sousniveau de confidentialité>. Ce paramètre n’affecte pas les connexions DirectQuery .
Cliquez sur Créer. Un message Nouvelle connexion créée s’affiche sous Paramètres en cas de succès.
Une fois créée, vous pouvez utiliser cette source de données pour travailler avec les données Azure SQL dans des éléments Microsoft Fabric pris en charge.
Autoriser l’utilisation de la connexion cloud sur la passerelle
Lors de la création d’une connexion, vous voyez un paramètre étiqueté Cette connexion peut être utilisée avec des passerelles de données locales et des passerelles de données de réseau virtuel. Ce paramètre contrôle si votre connexion peut fonctionner avec des passerelles :
- Lorsqu’elle est décochée : la connexion ne peut pas être utilisée avec des évaluations basées sur la passerelle
- Quand elle est cochée : la connexion peut fonctionner avec des évaluations basées sur la passerelle
Avertissement
Bien que ce paramètre s’affiche lors de la création de connexions cloud via Dataflow Gen2, il n’est actuellement pas appliqué. Toutes les connexions cloud partageables fonctionnent via une passerelle si une connexion est présente.
Supprimez une source de données.
Pour supprimer une source de données qui n’est plus nécessaire, procédez comme suit :
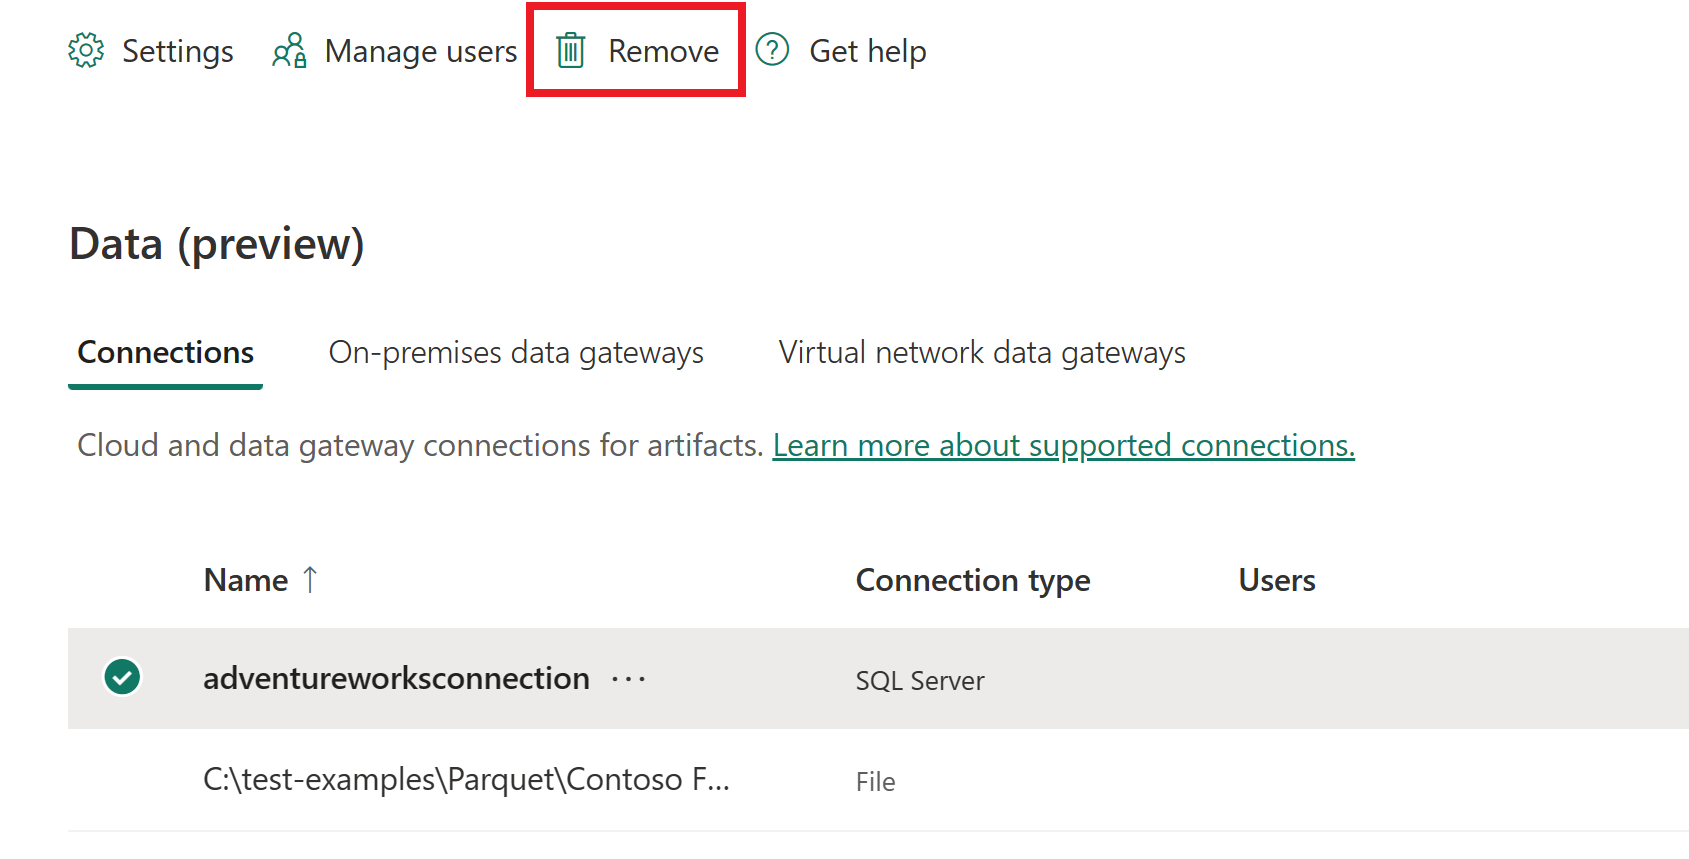
- Accédez à l’écran Données dans Gérer les connexions et les passerelles
- Sélectionner votre source de données
- Sélectionner Supprimer du ruban supérieur
Important
Lorsque vous supprimez une source de données, tous les éléments qui dépendent de celui-ci ne fonctionnent plus.
Obtenir un ID de connexion de source de données
Pour récupérer un ID de connexion à utiliser dans Microsoft Fabric éléments ou API REST, utilisez l’une des méthodes suivantes :
Utiliser l’interface de service
Accéder à Gérer les connexions et les passerelles
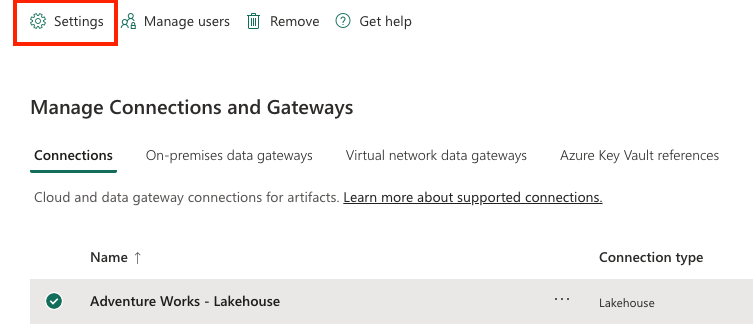
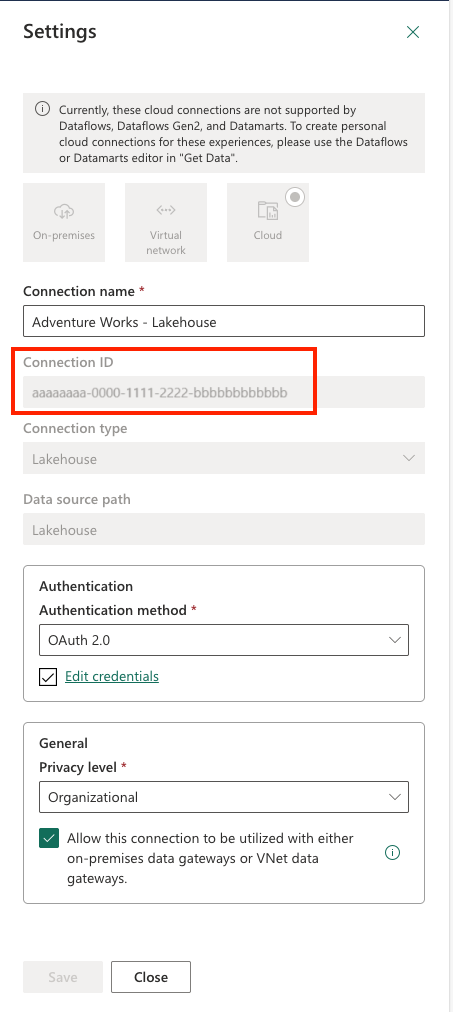
Sous l’écran Paramètres de connexion, copiez l’ID de connexion de la source de données.
Utiliser l’API REST
Utilisez le point de terminaison Répertorier les connexions pour récupérer vos informations de connexion :
Envoyez un GET HTTP à l’API Connexions Fabric, y compris votre jeton dans l’en-tête
Authorization:curl -X GET https://api.fabric.microsoft.com/v1/connections \ -H "Authorization: Bearer $ACCESS_TOKEN"Une réponse réussie retourne une charge utile JSON similaire à :
 {
 "value": [
    {
       "id": "bbbbbbbb-1111-2222-3333-cccccccccccc",
       "displayName": "ContosoConnection1",
       …
    },
    {
       "id": "cccccccc-2222-3333-4444-dddddddddddd",
       "displayName": "ContosoConnection2",
       …
    }
 ],
 "continuationToken": "…",
 "continuationUri": "…"
 }
La propriété
idde chaque objet sous le tableauvalueest l’ID de connexion. Extrayez laidpropriété de la réponse si nécessaire.Remarque
Si vous avez plus de 100 connexions, utilisez le
continuationTokenparamètre de requête sur les requêtes suivantes pour parcourir tous les résultats.
Voici un exemple d'extrait de code Python qui utilise requests et Microsoft Authentication Library (msal) pour appeler le point de terminaison GET /v1/connections et analyser les ID de connexion :
import requests
import msal

# 1. Acquire token
app = msal.ConfidentialClientApplication(
   client_id="YOUR_CLIENT_ID",
   client_credential="YOUR_CLIENT_SECRET",
   authority="https://login.microsoftonline.com/YOUR_TENANT_ID"
)
result = app.acquire_token_for_client(scopes=["https://api.fabric.microsoft.com/.default"])
token = result["access_token"]

# 2. Call API
headers = {"Authorization": f"Bearer {token}"}
resp = requests.get("https://api.fabric.microsoft.com/v1/connections", headers=headers)
resp.raise_for_status()

# 3. Parse IDs
for conn in resp.json().get("value", []):
   print(f"{conn['displayName']}: {conn['id']}")
Récence de connexion (aperçu)
Microsoft Fabric fournit des propriétés basées sur l’utilisation pour mieux comprendre comment les connexions sont configurées et utilisées au fil du temps. Ces propriétés améliorent la visibilité de l’audit et prennent en charge la gestion plus sûre du cycle de vie des connexions.
Au fil du temps, les connexions peuvent être réutilisées, remplacées ou laissées inactives. Sans signaux d’utilisation clairs, il peut être difficile de déterminer si une connexion est toujours active ou sécurisée pour modifier, faire pivoter les informations d’identification ou supprimer. La fonctionnalité Heure dernière utilisée introduit des métadonnées supplémentaires pour vous aider à prendre des décisions plus éclairées.

Deux nouvelles propriétés sont disponibles dans les métadonnées de connexion :
Dernière liaison à des éléments
Affiche l’heure la plus récente où la connexion a été liée à un élément Fabric.
Reflète l’activité de configuration (par exemple, lorsque la connexion a été associée à un pipeline ou à un autre artefact).
Permet d’identifier les connexions récemment créées ou nouvellement réutilisées.
Cette propriété indique quand une connexion a été configurée pour la dernière fois ou associée à un élément.
Dernières informations d’identification utilisées
Affiche la dernière fois que les informations d’identification de la connexion ont été utilisées au moment de l’exécution.
Reflète l’utilisation réelle de l’exécution, pas seulement la configuration.
Permet de distinguer les connexions définies et les connexions activement utilisées.
Cette propriété indique quand une connexion a été utilisée pour la dernière fois pour exécuter une charge de travail.
Ensemble, ces propriétés fournissent à la fois des signaux de configuration et des signaux d’utilisation d’exécution pour obtenir un meilleur aperçu opérationnel.
Gérer les utilisateurs
Après avoir ajouté une source de données cloud, vous donnez aux utilisateurs et aux groupes de sécurité l’accès à la source de données spécifique. La liste d’accès de la source de données contrôle uniquement les personnes autorisées à utiliser la source de données dans les éléments qui contiennent des données de la source de données.
Remarque
Le partage de connexions avec d’autres utilisateurs risque des modifications non autorisées et une perte de données potentielle. Les utilisateurs ayant accès à la source de données peuvent écrire dans la source de données et se connecter, en fonction des informations d’identification stockées ou de l’authentification unique que vous avez sélectionnée lors de la création d’une source de données. Avant de partager une connexion de source de données, assurez-vous toujours que l’utilisateur ou le compte de groupe que vous partagez est approuvé et dispose uniquement des privilèges dont il a besoin (idéalement un compte de service avec des droits limités).
Ajouter des utilisateurs à une source de données
Sélectionnez l’icône Paramètres , puis ouvrez Gérer les connexions et les passerelles
Recherchez votre source de données dans la liste. Utilisez le filtre ou la recherche dans le ruban supérieur pour localiser rapidement les connexions cloud.
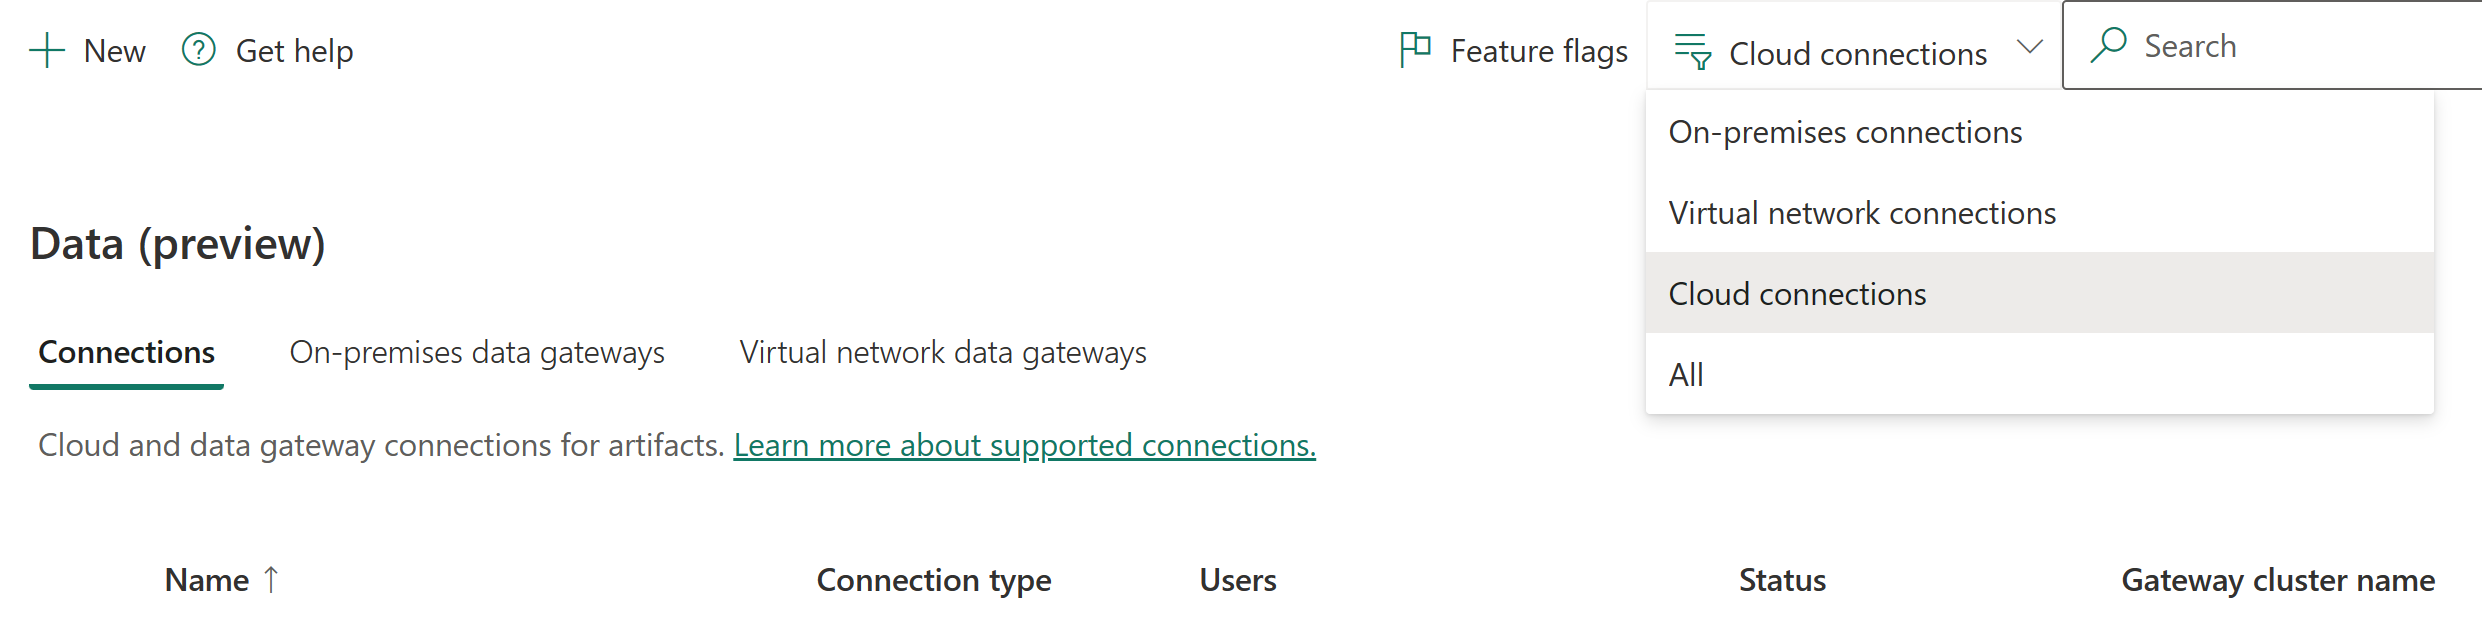
Sélectionner Gérer les utilisateurs dans le ruban supérieur
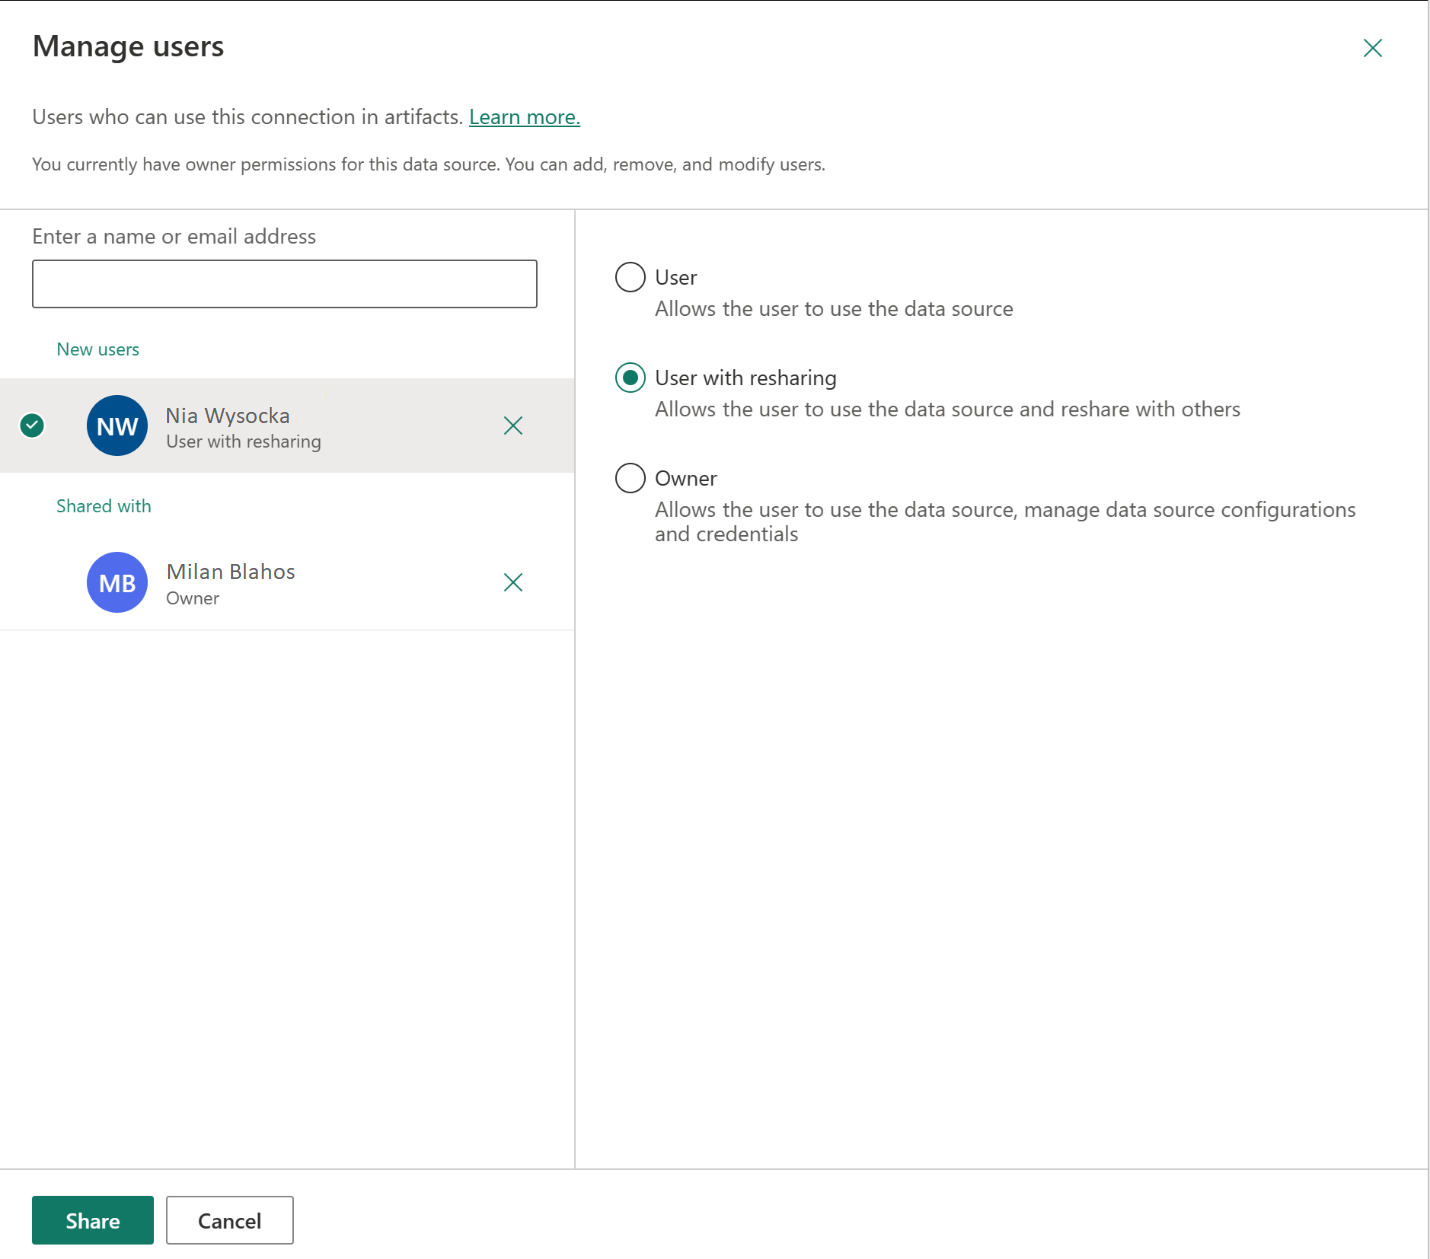
Dans l’écran Gérer les utilisateurs :
- Ajouter des utilisateurs ou des groupes de sécurité à partir de votre organisation
- Sélectionner le nouveau nom d’utilisateur
- Choisissez leur rôle : Utilisateur, Utilisateur avec partage à nouveau ou Propriétaire
Sélectionnez Partager pour leur accorder l’accès


Remarque
Vous devez ajouter des utilisateurs à chaque source de données séparément : chacun possède sa propre liste d’accès.
Remarque
Un utilisateur ne voit que les connexions auxquelles il a accès dans l’onglet Connexions de Gérer les connexions et passerelles. Les connexions auxquelles l’utilisateur ne fait pas partie n’apparaissent pas sur cette page, même lorsque l’utilisateur est administrateur locataire et que le bouton d’administration du locataire est activé.
Supprimer des utilisateurs d’une source de données
Pour supprimer l’accès, accédez à l’onglet Gérer les utilisateurs et supprimez l’utilisateur ou le groupe de sécurité de la liste.
Gérer les autorisations de partage
Contrôler qui peut partager des connexions dans votre organisation. Par défaut, les utilisateurs peuvent partager des connexions s’ils sont :
- Propriétaires de connexions ou administrateurs
- Utilisateurs disposant d’autorisations de partage
Le partage de connexions aide les équipes à collaborer tout en gardant les informations d’identification sécurisées. Les connexions partagées fonctionnent uniquement dans Fabric.
Remarque
Les utilisateurs invités peuvent faire face à des restrictions lors du partage de connexions dans Fabric si les propriétés des utilisateurs invités B2B de Microsoft Entra de l’organisation empêchent la détection des utilisateurs et les autorisations de partage.
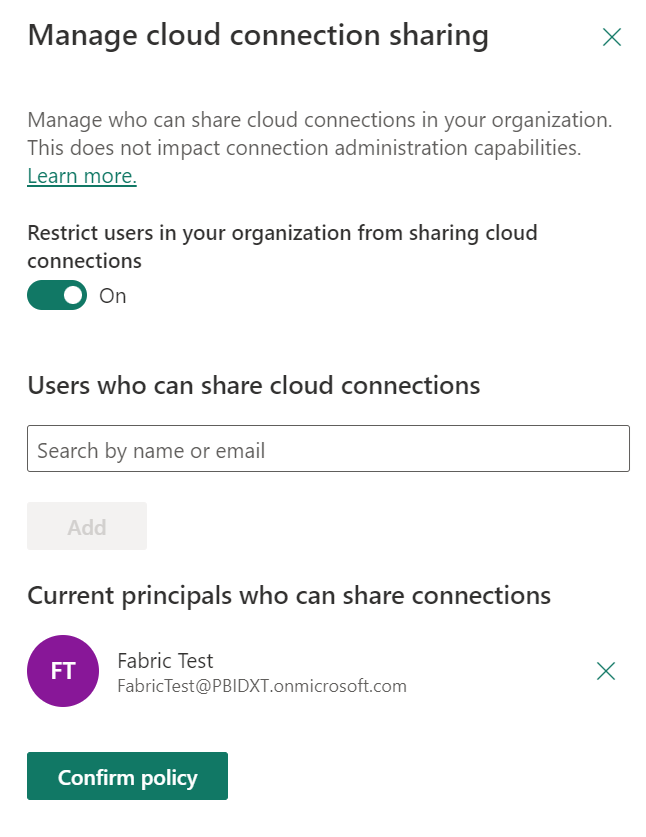
Restreindre le partage de connexion
En tant qu’administrateur de locataire, vous pouvez limiter les personnes pouvant partager des connexions :
Vous avez besoin de privilèges d’administrateur de service Power BI
Ouvrez les paramètres Power BI ou Fabric et accédez à Connexions et passerelles managées
Activer l'interrupteur d’administration du client en haut à droite
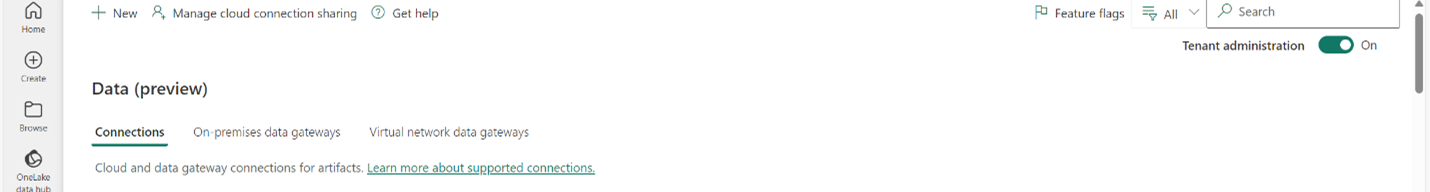
Sélectionnez Bloquer les connexions cloud partageables et activez-la.
- Lorsqu’il est désactivé (par défaut) : tout utilisateur peut partager des connexions
- Lorsque activé : le partage est bloqué à l’échelle du client
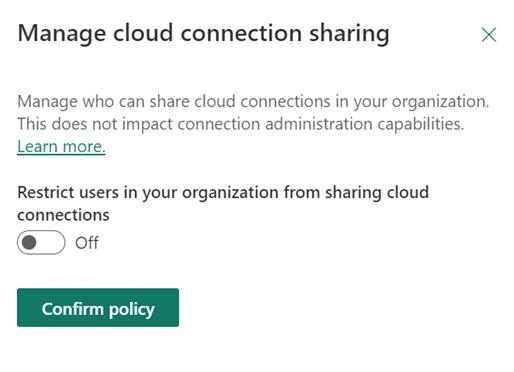
Facultatif : Ajoutez des utilisateurs spécifiques à une liste d'autorisation :
- Rechercher des utilisateurs et sélectionner Ajouter
- Les utilisateurs répertoriés peuvent toujours partager des connexions
- Tous les autres sont bloqués de partager
Remarque
- Le blocage du partage peut limiter la collaboration entre les utilisateurs
- Les connexions partagées existantes restent partagées lorsque vous activez la restriction
Gérer les connexions à l’échelle du locataire avec les API d’administration
Remarque
Les API des connexions d’administration sont en préversion. Les noms, les points de terminaison et le comportement peuvent changer avant la disponibilité générale.
Les administrateurs du locataire peuvent inventorier et administrer chaque connexion du locataire à l’aide des API d’administration des connexions, quel que soit l’utilisateur qui a créé la connexion ou l’espace de travail dans lequel elle est utilisée. Les terminaux d’administration couvrent tous les types de connexions, pas seulement les connexions cloud. Contrairement au point de terminaison List Connections du propriétaire de la connexion, qui retourne uniquement les connexions que vous possédez ou avec lesquelles vous êtes partagé, les terminaux admin renvoient les connexions sur l’ensemble du locataire.
L’appelant doit être un administrateur Fabric, ou s’authentifier en utilisant un principal de service, avec les champs Tenant.Read.All ou Tenant.ReadWrite.All.
Ces API vous aident à :
- Découvrez et dressez l’inventaire : répertoriez chaque connexion du locataire et examinez les détails tels que le type de connecteur, le type d’authentification, les points de terminaison et la date de la dernière activité.
- Gérer la propriété : reprendre les connexions orphelines lorsque le créateur initial quitte l’organisation, et réattribuer les connexions pour assurer la continuité des charges de travail.
- Régir la sécurité et la conformité : identifier les types d’identifiants non sécurisés et examiner les domaines de terminaux selon vos politiques réseau.
- Maintenez une hygiène opérationnelle : trouvez des connexions en double ou obsolètes et supprimez celles dont vous n’avez plus besoin.
| Operation | API |
|---|---|
| Listez toutes les connexions du locataire | Connexions - Connexion par liste |
| Obtenez une seule connexion | Connexions - Obtenir une connexion |
| Supprimer une connexion | Connexions - Supprimer la connexion |
| Listez les attributions de rôles sur une connexion | GET /v1/admin/connections/{connectionId}/roleAssignments |
| Ajouter une attribution de rôle (assigner un propriétaire) | POST /v1/admin/connections/{connectionId}/roleAssignments |
| Mettre à jour une attribution de rôle | PATCH /v1/admin/connections/{connectionId}/roleAssignments/{roleAssignmentId} |
| Supprimer une attribution de rôle | DELETE /v1/admin/connections/{connectionId}/roleAssignments/{roleAssignmentId} |
Pour obtenir la liste de toutes les connexions du locataire, envoyez une requête HTTP GET au point de terminaison d’administration des connexions, en incluant votre jeton dans l’en-tête Authorization :
GET https://api.fabric.microsoft.com/v1/admin/connections
Authorization: Bearer <token>
Une réponse réussie renvoie un value tableau d’objets de connexion. Chaque objet inclut l’identité, le type de connectivité, les détails de connexion (chemin et type de terminaison), le niveau de confidentialité, les informations sur les identifiants et la récentence de la connexion :
{
  "value": [
    {
      "id": "6952a7b2-aea3-414f-9d85-6c0fe5d34539",
      "displayName": "ContosoConnection1",
      "gatewayId": "8f72eea3-d989-4a5a-aeed-02b3aaa2ddd0",
      "connectivityType": "ShareableCloud",
      "connectionDetails": {
        "type": "Web",
        "path": "https://www.contoso.com"
      },
      "privacyLevel": "Public",
      "credentialDetails": {
        "credentialType": "Anonymous",
        "singleSignOnType": "None",
        "connectionEncryption": "NotEncrypted",
        "skipTestConnection": false
      },
      "connectionRecency": {
        "createdDateTime": "2023-05-23T16:22:20Z",
        "lastBoundDateTime": "2023-05-26T16:22:20Z",
        "lastCredentialUsedDateTime": "2023-05-27T16:22:20Z"
      }
    }
  ],
  "continuationToken": "LDEsMTAwMDAwLDA%3D"
}
Si vous avez plus de 100 connexions, utilisez le continuationToken paramètre de requête sur les requêtes suivantes pour parcourir tous les résultats.
Prendre possession ou réattribuer une connexion
Lorsque le propriétaire original d’une connexion quitte l’organisation, ou que vous devez transférer une connexion vers un autre propriétaire, utilisez les API d’attribution de rôle pour accorder le rôle de Propriétaire à un utilisateur ou un principal de service. Cette action maintient en fonctionnement les pipelines dépendants, les flux de données et d’autres éléments.
Pour attribuer un propriétaire, envoyez une requête HTTP POST au point de terminaison roleAssignments de la connexion avec le principal et le rôle dans le corps de la requête :
POST https://api.fabric.microsoft.com/v1/admin/connections/{connectionId}/roleAssignments
Authorization: Bearer <token>
Content-Type: application/json

{
  "principal": {
    "id": "aaaaaaaa-bbbb-cccc-dddd-eeeeeeeeeeee",
    "type": "User"
  },
  "role": "Owner"
}
Pour vérifier qui a actuellement accès à une connexion, envoyez un HTTP GET au même point de terminaison pour lister toutes les assignations de rôles. Pour modifier une affectation existante, envoyez un HTTP PATCH à .../roleAssignments/{roleAssignmentId} avec la nouvelle role valeur. Pour supprimer l’accès, envoyez un HTTP DELETE à .../roleAssignments/{roleAssignmentId}.