הערה
הגישה לדף זה מחייבת הרשאה. באפשרותך לנסות להיכנס או לשנות מדריכי כתובות.
הגישה לדף זה מחייבת הרשאה. באפשרותך לנסות לשנות מדריכי כתובות.
Power Platform מעבד הן נתונים אישיים והן נתוני לקוחות. עיבוד זה כולל נתונים מ:
- מחברים מותאמים אישית
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
לקבלת מידע נוסף אודות נתונים אישיים ונתוני לקוחות, עיין במרכז יחסי האמון של Microsoft.
מיקום נתונים
טננט של Microsoft Entra מאחסן מידע הרלוונטי לארגון ולאבטחה שלו. כאשר דייר Microsoft Entra נרשם לשירותי Power Platform, אזור המאקרו שנבחר של הדייר ממופה לגיאוגרפיה של אזור המאקרו המתאימה ביותר של Azure, שבה קיימת פריסה של Power Platform. Power Platform מאחסן נתוני לקוחות בגיאוגרפיית אזור המאקרו של Azure שהוקצתה לדייר, או home geo, אלא אם ארגונים פורסים שירותים באזורים מרובים. גיאוגרפיה של אזור מאקרו מייצגת את גבול תושבות הנתונים התואם לחוקי תושבות הנתונים עבור גיאוגרפיה נתונה. לקבלת מידע על האזורים הזמינים בגיאוגרפיה של אזור מאקרו ספציפי, ראה גיאוגרפיה של אזור מאקרו של Power Platform ו-Dynamics 365.
כמנהל מערכת, באפשרותך לבחור גיאוגרפיית מאקרו-אזור, כגון צפון אמריקה, אירופה או אזור Asia-Pacific במקום אזור מרכז נתונים ספציפי. לאחר מכן, הפלטפורמה מקצה באופן אוטומטי את אזור מרכז הנתונים האופטימלי בתוך אזור המאקרו שנבחר לפי שיקולי קיבולת, זמינות וביצועים. גישה זו מסייעת להבטיח חוויה מדרגית, גמישה וביצועית יותר עבור כל הלקוחות תוך התחשבות בהתחייבויות של תושבות נתונים. בחירת האזור החכם מבטיחה שסביבות ממוקמות באזורים עם קיבולת ותקינות מיטביים, תוך שיפור זמן הפעולה והתגובה.
לארגונים מסוימים יש נוכחות גלובלית. לדוגמה, יכול להיות שהעסק מבוסס בארצות הברית אבל עושה עסקים באוסטרליה. ייתכן שתצטרך לאחסן נתונים מסוימים של Power Platform באוסטרליה כדי לציית לתקנות המקומיות. מצב שבו השירותים של Power Platform פרוסים ביותר מאזור גיאוגרפי אחד של Azure, מכונה פריסה של ריבוי מיקומים גיאוגרפיים. במקרה זה, רק מטה-נתונים הקשורים לסביבה מאוחסנים במאקרו-גיאו הביתי. כל המטה-נתונים ונתוני המוצרים של סביבה זו מאוחסנים במאקרו-אזור הגיאוגרפי המרוחק.
השירותים של Power Platform זמינים באזורים גיאוגרפיים ספציפיים של Azure. לקבלת מידע נוסף אודות המקום שבו זמינים שירותי Power Platform, היכן הנתונים שלך מאוחסנים ומשוכפלים לצורך חוסן ואופן השימוש בהם, עבור אל Microsoft Trust Center. התחייבויות לגבי מיקום נתוני הלקוחות במצב מנוחה ניתן למצוא בתנאי עיבוד הנתונים של תנאי השירותים המקוונים של Microsoft. Microsoft מספקת גם מרכזי נתונים עבור ישויות ריבוניות.
טיפול בנתונים
סעיף זה מתאר כיצד Power Platform מאחסן, מעבד ומעביר נתוני לקוחות.
נתונים במצב מנוחה
אלא אם כן צוין אחרת בתיעוד, נתוני הלקוחות נשארים במקור המקורי שלהם (לדוגמה, Dataverse או SharePoint). יישומי Power Platform מאוחסנים ב- Azure Storage כחלק מסביבה. נתוני האפליקציה לנייד מוצפנים ומאוחסנים ב-SQL Express. ברוב המקרים, יישומים משתמשים ב- Azure Storage כדי לשמור נתוני שירות Power Platform וב- Azure SQL Database כדי לשמור מטה-נתונים של שירות. נתונים שמשתמשי יישום מזנים מאוחסנים במקור הנתונים המתאים עבור השירות, כגון Dataverse.
Power Platform מצפין כברירת מחדל את כל הנתונים שנשמרים באמצעות מפתחות המנוהלים על-ידי Microsoft. נתוני לקוחות המאוחסנים ב- Azure SQL Database מוצפנים במלואם באמצעות טכנולוגיית (TDE) Transparent Data Encryption של Azure SQL. נתוני לקוחות המאוחסנים באחסון Azure Blob מוצפנים באמצעות Azure Storage Encryption.
נתונים בעיבוד
הנתונים נמצאים בעיבוד כאשר הם נמצאים בשימוש כחלק מתרחיש אינטראקטיבי, או כאשר תהליך רקע, כגון ריענון, נוגע בנתונים אלה. Power Platform טוען נתונים שעוברים עיבוד לתוך שטח הזיכרון של עומסי עבודה של שירות אחד או יותר. כדי לאפשר את פעולת עומס העבודה, נתונים המאוחסנים בזיכרון אינם מוצפנים.
נתונים במעבר
Power Platform מצפין את כל תעבורת HTTP הנכנסת באמצעות TLS 1.2 ואילך. הפלטפורמה דוחה בקשות שמנסות להשתמש ב-TLS 1.1 או גרסה נמוכה יותר.
תכונות אבטחה מתקדמות
חלק מתכונות האבטחה המתקדמות של Power Platform דורשות רשיונות ספציפיים.
תגיות שירות
תגית שירות היא קבוצת קידומות של כתובות IP משירות Azure נתון. באפשרותך להשתמש בתגיות שירות כדי להגדיר בקרות גישה לרשת בקבוצות אבטחת רשת או ב- Azure Firewall.
תגיות שירות עוזרות לצמצם את המורכבות של עדכונים תכופים לכללי אבטחת הרשת. השתמש בתגיות שירות במקום בכתובות IP ספציפיות בעת יצירת כללי אבטחה המאפשרים או חוסמים תעבורה עבור השירות המתאים, לדוגמה.
Microsoft מנהלת את קידומות הכתובות בתג השירות ומעדכנת אותן אוטומטית כאשר הכתובות משתנות. לקבלת מידע נוסף, ראה טווחי IP ותגיות שירות של Azure - ענן ציבורי.
מדיניות נתונים
Power Platform כולל תכונות נרחבות של מדיניות נתונים כדי לסייע בניהול אבטחת נתונים.
הגבלת IP של Storage Shared Access Signature (SAS)
הערה
לפני הפעלת אחת משתי תכונות ה-SAS הללו, על הלקוחות לאפשר תחילה גישה לדומיין https://*.api.powerplatformusercontent.com, אחרת רוב הפונקציונליות של SAS לא תפעל.
ערכת תכונות זו היא פונקציונליות ספציפית לדיירים המגבילה אסימוני Storage Shared Access Signature (SAS) ונשלטת באמצעות תפריט במרכז הניהול של Power Platform. הגדרה זו מגבילה מי, בהתבסס על IP (IPv4 ו- IPv6), יכולים להשתמש באסימוני SAS ארגוניים.
תוכל למצוא הגדרות אלה בהגדרות פרטיות + אבטחה של סביבה במרכז הניהול. הפעל את האפשרות הפעלת כלל חתימת גישה משותפת (SAS) לאחסון המבוסס על כתובות IP.
מנהלי מערכת יכולים לבחור אחת מארבע האפשרויות הבאות עבור הגדרה זו:
| אפשרות | הגדרה | Description |
|---|---|---|
| 1 | קישור IP בלבד | הגדרה זו מגבילה את אסימוני SAS לכתובת ה-IP של המבקש. |
| 2 | חומת אש IP בלבד | זה מגביל את השימוש במפתחות SAS להיות מוגבל רק לטווח שציין מנהל המערכת. |
| 3 | קישור IP וחומת אש | זה מגביל את השימוש במפתחות SAS כך שיעבדו רק בטווח שצוין על ידי מנהל ורק לכתובת ה-IP של המבקש. |
| 4 | קישור IP או חומת אש | מאפשר שימוש במפתחות SAS בטווח שצוין. אם הבקשה מגיעה מחוץ לטווח, מופעל IP Binding. |
הערה
מנהלי מערכת שבוחרים לאפשר חומת אש של IP (אפשרויות 2, 3 ו-4 המפורטות בטבלה לעיל) חייבים להזין גם את טווחי ה-IPv4 וגם את טווחי ה-IPv6 של הרשתות שלהם כדי להבטיח כיסוי נאות למשתמשים שלהם.
אזהרה
אפשרויות 1 ו- 3 משתמשות בקישור IP, שאינו פועל כראוי אם ללקוחות יש מאגרי IP, Proxy הפוך או שערי תרגום כתובות רשת (NAT) המופעלים ברשתות שלהם. התוצאה היא שכתובת ה-IP של המשתמש משתנה לעתים קרובות מדי כדי שלמבקש תהיה כתובת IP זהה באופן מהימן בין פעולות הקריאה/כתיבה של ה-SAS.
אפשרויות 2 ו- 4 פועלות כמתוכנן.
מוצרים שאוכפים את IP Binding כשהם מופעלים:
- Dataverse
- Power Automate
- מחברים מותאמים אישית
- Power Apps
השפעה על חווית המשתמש
כאשר משתמש, שאינו עומד במגבלות כתובת ה-IP של הסביבה, פותח יישום: משתמשים מקבלים הודעת שגיאה שמציינת בעיית IP כללית.
כאשר משתמש שאכן עומד בהגבלות כתובת ה-IP פותח אפליקציה: האירועים הבאים מתרחשים:
- המשתמשים עשויים לקבל באנר שייעלם במהירות המאפשר למשתמשים לדעת שהוגדרה הגדרת IP וליצור קשר עם המנהל לפרטים או לרענן כל דף שאיבד את החיבור.
- באופן משמעותי יותר, בשל אימות ה-IP שבו משתמשת הגדרת אבטחה זו, פונקציונליות מסוימת עשויה לפעול לאט יותר מאשר אם הגדרת אבטחה זו הייתה מושבתת.
עדכון הגדרות באמצעות קוד
מנהלי מערכת יכולים להשתמש באוטומציה כדי להגדיר ולעדכן את הגדרת קשירת ה-IP לעומת הגדרת חומת האש, את טווח ה-IP שמופיע ברשימת ההיתרים ואת המתג הדו-מצבי רישום. למידע נוסף, ראו מדריך: יצירה, עדכון ופירוט של הגדרות ניהול סביבה.
רישום קריאות SAS
הגדרה זו מאפשרת לכל קריאות ה-SAS בתוך Power Platform להירשם ב-Purview. רישום זה מציג את המטה-נתונים הרלוונטיים עבור כל אירועי היצירה והשימוש וניתן להפעיל אותו ללא תלות בהגבלות SAS IP שמתוארות למעלה. שירותי Power Platform מוסיפים כעת קריאות SAS ב-2024.
| שם השדה | תיאור שדה |
|---|---|
response.status_message |
מציין אם האירוע הצליח או לא: SASSuccess או SASAuthorizationError. |
response.status_code |
מציין אם האירוע הצליח או לא: 200, 401 או 500. |
ip_binding_mode |
מצב קישור IP מוגדר על ידי מנהל מערכת של דייר, אם הופעל. חל על אירועי יצירה של SAS בלבד. |
admin_provided_ip_ranges |
טווחי IP שנקבעו על ידי מנהל מערכת הדייר, אם בכלל. חל על אירועי יצירה של SAS בלבד. |
computed_ip_filters |
קבוצה סופית של מסנני IP מאוגדים ל-URI-ים של SAS על סמך מצב קשירת IP והטווחים שהוגדרו על ידי מנהל דייר. חל הן על אירועי יצירה והן על שימוש ב-SAS. |
analytics.resource.sas.uri |
הנתונים שהייתה גישה אליהם או שנוצרו. |
enduser.ip_address |
כתובת ה- IP הציבורית של המתקשר. |
analytics.resource.sas.operation_id |
המזהה הייחודי מאירוע היצירה. חיפוש לפי זה מציג את כל אירועי השימוש והיצירה הקשורים לקריאות SAS מאירוע היצירה. ממופה לכותרת x-ms-sas-operation-id התגובה. |
request.service_request_id |
מזהה ייחודי מהבקשה או התגובה שניתן להשתמש בו כדי לחפש רשומה בודדת. ממופה לכותרת x-ms-service-request-id התגובה. |
version |
גירסה של סכמת הלוג הזו. |
type |
תגובה כללית. |
analytics.activity.name |
סוג הפעילות של האירוע הזה היה: יצירה או שימוש. |
analytics.activity.id |
המזהה הייחודי של הרשומה ב-Purview. |
analytics.resource.organization.id |
מזהה ארגון |
analytics.resource.environment.id |
מזהה סביבה |
analytics.resource.tenant.id |
מזהה דייר |
enduser.id |
ה- GUID מ- Microsoft Entra ID של היוצר מאירוע היצירה. |
enduser.principal_name |
ה-UPN/כתובת הדואר האלקטרוני של היוצר/ת. עבור אירועי שימוש זוהי תגובה כללית: "system@powerplatform". |
enduser.role |
תגובה גנרית: רגיל לאירועי יצירה ומערכת לאירועי שימוש. |
הפעל רישום ביקורת ב- Purview
כדי שיומני הרישום יוצגו במופע Purview שלך, תחילה עליך להפעיל זאת עבור כל סביבה שעבורה ברצונך להציג יומנים. הגדרה זו יכולה להתעדכן במרכז הניהול של Power Platform על-ידי מנהל מערכת של הדייר.
- היכנס למרכז הניהול של Power Platform עם אישורי מנהל דיירים.
- בחלונית הניווט, יש לבחור Manage.
- בחלונית ניהול, יש לבחור סביבות.
- יש לבחור את הסביבה שברצונך להפעיל רישום מנהל מערכת עבורה.
- בחר הגדרות בסרגל הפקודות.
- יש לבחור מוצר>פרטיות ואבטחה.
- תחת הגדרות אבטחה של חתימת גישה משותפת לאחסון (SAS) (Preview), יש להפעיל את התכונה הפיכת רישום SAS לזמין ב- Purview .
חפש ביומני הביקורת
מנהלי דייר יכולים להשתמש ב-Purview כדי להציג יומני ביקורת הנפלטים עבור פעולות SAS, ויכולים לאבחן בעצמם שגיאות שעשויות להיות מוחזרות בשגיאות הקשורות לאימות IP. יומני Purview הם הפתרון האמין ביותר.
יש לבצע את השלבים הבאים כדי לאבחן בעיות או להבין טוב יותר את דפוסי השימוש ב- SAS בתוך ה-tenant שלך.
ודא שרישום ביקורת מופעל עבור הסביבה. ראה הפעלת רישום ביקורת ב- Purview.
יש לעבור אל פורטל התאימות של Microsoft Purview והיכנס באמצעות אישורי מנהל דייר.
בחלונית הניווט השמאלית, בחר ביקורת. אם אפשרות זו אינה זמינה עבורך, פירוש הדבר שלמשתמש המחובר אין גישת מנהל מערכת כדי לגשת ליומני הביקורת.
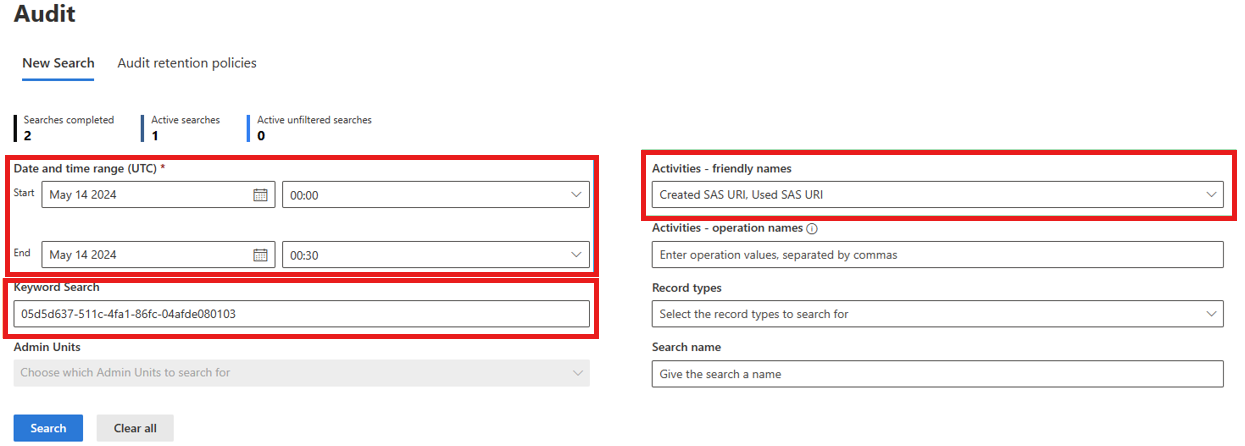
בחר את טווח התאריך והשעה ב-UTC כדי לחפש את היומנים. לדוגמה, כאשר הוחזרה שגיאת 403 Forbidden עם קוד שגיאה unauthorized_caller.
מהרשימה הנפתחת
Activities - friendly names, חפש את פעולות אחסון של Power Platform ובחר URI של SAS שנוצר ו-URI של SAS בשימוש.יש לציין מילת מפתח ב-חיפוש מילות מפתח. ראו את תחילת העבודה עם חיפוש בתיעוד של Purview לקבלת מידע נוסף על שדה זה. באפשרותך להשתמש בערך מכל אחד מהשדות המתוארים בטבלה לעיל, בהתאם לתרחיש שלך, אך להלן השדות המומלצים לחיפוש (לפי סדר העדפה):
- הערך של כותרת
x-ms-service-request-idהתגובה. ערך זה מסנן את התוצאות לאירוע יצירת URI אחד של SAS או לאירוע שימוש אחד ב- SAS URI, בהתאם לסוג הבקשה שממנה מגיעה הכותרת. אפשרות זו שימושית בעת חקירת שגיאת 403 'אסור' שהוחזרה למשתמש. באפשרותך גם להשתמש בו כדי לאחזר גם את הערךpowerplatform.analytics.resource.sas.operation_id. - הערך של כותרת
x-ms-sas-operation-idהתגובה. ערך זה מסנן את התוצאות לאירוע יצירת URI אחד של SAS ולאירוע שימוש אחד או יותר עבור אותו URI של SAS, בהתאם למספר הפעמים שניגשו אליו. הוא ממופה לשדהpowerplatform.analytics.resource.sas.operation_id. - SAS URI מלא או חלקי, ללא החתימה. הדבר עשוי להחזיר אירועי יצירה רבים של SAS URI ואירועי שימוש רבים ב- SAS URI, מכיוון שניתן לבקש את אותו URI ליצירה כמה פעמים, לפי הצורך.
- כתובת IP של המתקשר. פונקציה זו מחזירה את כל אירועי היצירה והשימוש עבור כתובת IP ההיא.
- מזהה סביבה. פעולה זו עשויה להחזיר קבוצה גדולה של נתונים שיכולה להתפרש על פני שירותי Power Platform רבים ושונים, לכן מומלץ להימנע מכך במידת האפשר או לשקול לצמצם את חלון החיפוש.
אזהרה
אל תחפש את User Principal Name או מזהה אובייקט משום שערכים אלה מופצים רק לאירועי יצירה, ולא לאירועי שימוש.
- הערך של כותרת
יש לבחור חיפוש ולהמתין להופעת התוצאות.
אזהרה
קליטת יומן ב-Purview עשויה להתעכב עד שעה או יותר, לכן זכור זאת בעת חיפוש אירועים אחרונים.
פתרון בעיות בשגיאת 403 Forbidden/unauthorized_caller
באפשרותך להשתמש ביומני יצירה ושימוש כדי לקבוע מדוע קריאה תגרום לשגיאת 403 Forbidden עם קוד השגיאה unauthorized_caller.
- חיפוש יומנים ב- Purview כמתואר במקטע הקודם. מומלץ לשקול שימוש ב- x-ms-service-request-id או ב- x-ms-sas-operation-id מכותרות התגובות כמילת המפתח לחיפוש.
- יש לפתוח את אירוע השימוש, SAS URI בשימוש, ולחפש את השדה powerplatform.analytics.resource.sas.computed_ip_filters תחת PropertyCollection. טווח IP זה הוא מה ששיחת SAS משתמשת בו כדי לקבוע אם הבקשה מורשית להמשיך או לא.
- יש להשוות ערך זה לשדה כתובת ה- IP של היומן, אשר אמור להספיק כדי לקבוע מדוע הבקשה נכשלה.
- אם נראה לך שהערך של powerplatform.analytics.resource.sas.computed_ip_filters שגוי, יש להמשיך לשלבים הבאים.
- יש לפתוח את אירוע היצירה, SAS URI שנוצר, על-ידי חיפוש באמצעות ערך כותרת התגובה x-ms-sas-operation-id (או הערך של שדה powerplatform.analytics.resource.sas.operation_id מיומן היצירה).
- קבל את הערך של השדה powerplatform.analytics.resource.sas.ip_binding_mode. אם הוא חסר או ריק, פירוש הדבר ש-IP binding לא אופשר עבור סביבה זו בזמן הבקשה הספציפית.
- קבל את הערך של powerplatform.analytics.resource.sas.admin_provided_ip_ranges. אם הוא חסר או ריק, פירוש הדבר טווחי חומת האש של ה- IP לא צוינו עבור סביבה זו בזמן הבקשה הספציפית.
- קבל את הערך של powerplatform.analytics.resource.sas.computed_ip_filters, שאמור להיות זהה לאירוע השימוש ונגזר בהתבסס על מצב קשירת IP וטווחי חומת אש של IP שסופקו על-ידי מנהל המערכת. עיין בלוגיקת הגזירה ב-אחסון נתונים וממשל ב-Power Platform.
מידע זה מסייע למנהלי דייר לתקן כל תצורה שגויה בהגדרות קשירת IP של הסביבה.
אזהרה
שינויים בהגדרות הסביבה עבור קשירת SAS IP עשויים להימשך לפחות 30 דקות עד שייכנסו לתוקף. הדבר יכול להיות יותר אם לצוותים שותפים יש מטמון משלהם.
מאמרים קשורים
מבט כולל על אבטחה
אימות מול שירותי Power Platform
חיבור ואימות למקורות נתונים
שאלות נפוצות בנושא אבטחה ב- Power Platform